二进制 · 工具:
8086 Register Command Debugger 汇编调试器C2
8086 Register Command Debugger 是以 8086 汇编编写的 MS-DOS 机器码分析工具。
- 二进制
二进制 · 工具:
8086 Register Command Debugger 是以 8086 汇编编写的 MS-DOS 机器码分析工具。
应用 · 工具:
advantage 用于检查 Lenovo Vantage 及其插件的 RPC 命令。
二进制 · 工具:
Valkyrie 通过静态检查和 Docker 执行环境分析可疑二进制文件。
二进制 · 工具:
PE Disassembler 是一款 WPF 程序,从 32 位 Windows PE 可执行文件的 .text 节提取并显示 x86 指令。
二进制 · 工具:
SIC/XE Disassembler and Linking Loader 将 SIC/XE 目标代码转换为汇编清单与重建的符号表。
应用 · 工具:
Malware Deobfuscator 分析经过混淆的恶意脚本,输出代码、行为和指标报告。
二进制 · 工具:
flashkit 是分析 Adobe Flash SWF 与 AVM2 字节码的 Python 工具包,可解析及重建 SWF 和 ABC 结构、反汇编指令、建立调用与引用索引,并通过控制流分析将类或方法反编译为 ActionScript 3。
二进制 · 工具:
Kaiju 是带无界面命令行工具的 Rust 逆向框架。
应用 · 工具:
sqlce 根据对反编译 SQL CE 组件的分析,以跨平台 C++ 解析器读取 SQL Server Compact .sdf 数据库文件。
应用 · 工具:
inkterop 通过有文档说明的中间表示转换笔记应用和电子墨水设备的原生手写文件。
二进制 · 工具:
wMatcher 比较两个版本的 Java 归档文件,匹配版本间重命名或混淆的类。
二进制 · 工具:
tasm-rs 用 Rust 实现 TVM 字节码的汇编与反汇编,提供 tdisasm 命令行程序、指令表、Fift 解析及轨迹和覆盖率报告。
二进制 · 工具:
Sogen Dart bindings 通过 Dart FFI 包和原生桥接层提供 Windows 与 Linux 可执行文件仿真。
应用 · 工具:
cupertino-files 是读写现代 Apple Pages、Numbers 和 Keynote 文档的 TypeScript 库。
二进制 · 工具:
PackerScope 检查 Windows PE 可执行文件的熵、节区、导入表、入口指令和加壳签名。
二进制 · 工具:
imprint 不执行映像,直接解析 Windows PE 文件的导入、延迟导入和导出目录。
二进制 · 工具:
kdemulator 在真实内核之外执行 Windows x86-64 内核驱动二进制文件,以分析 IOCTL。
二进制 · 工具:
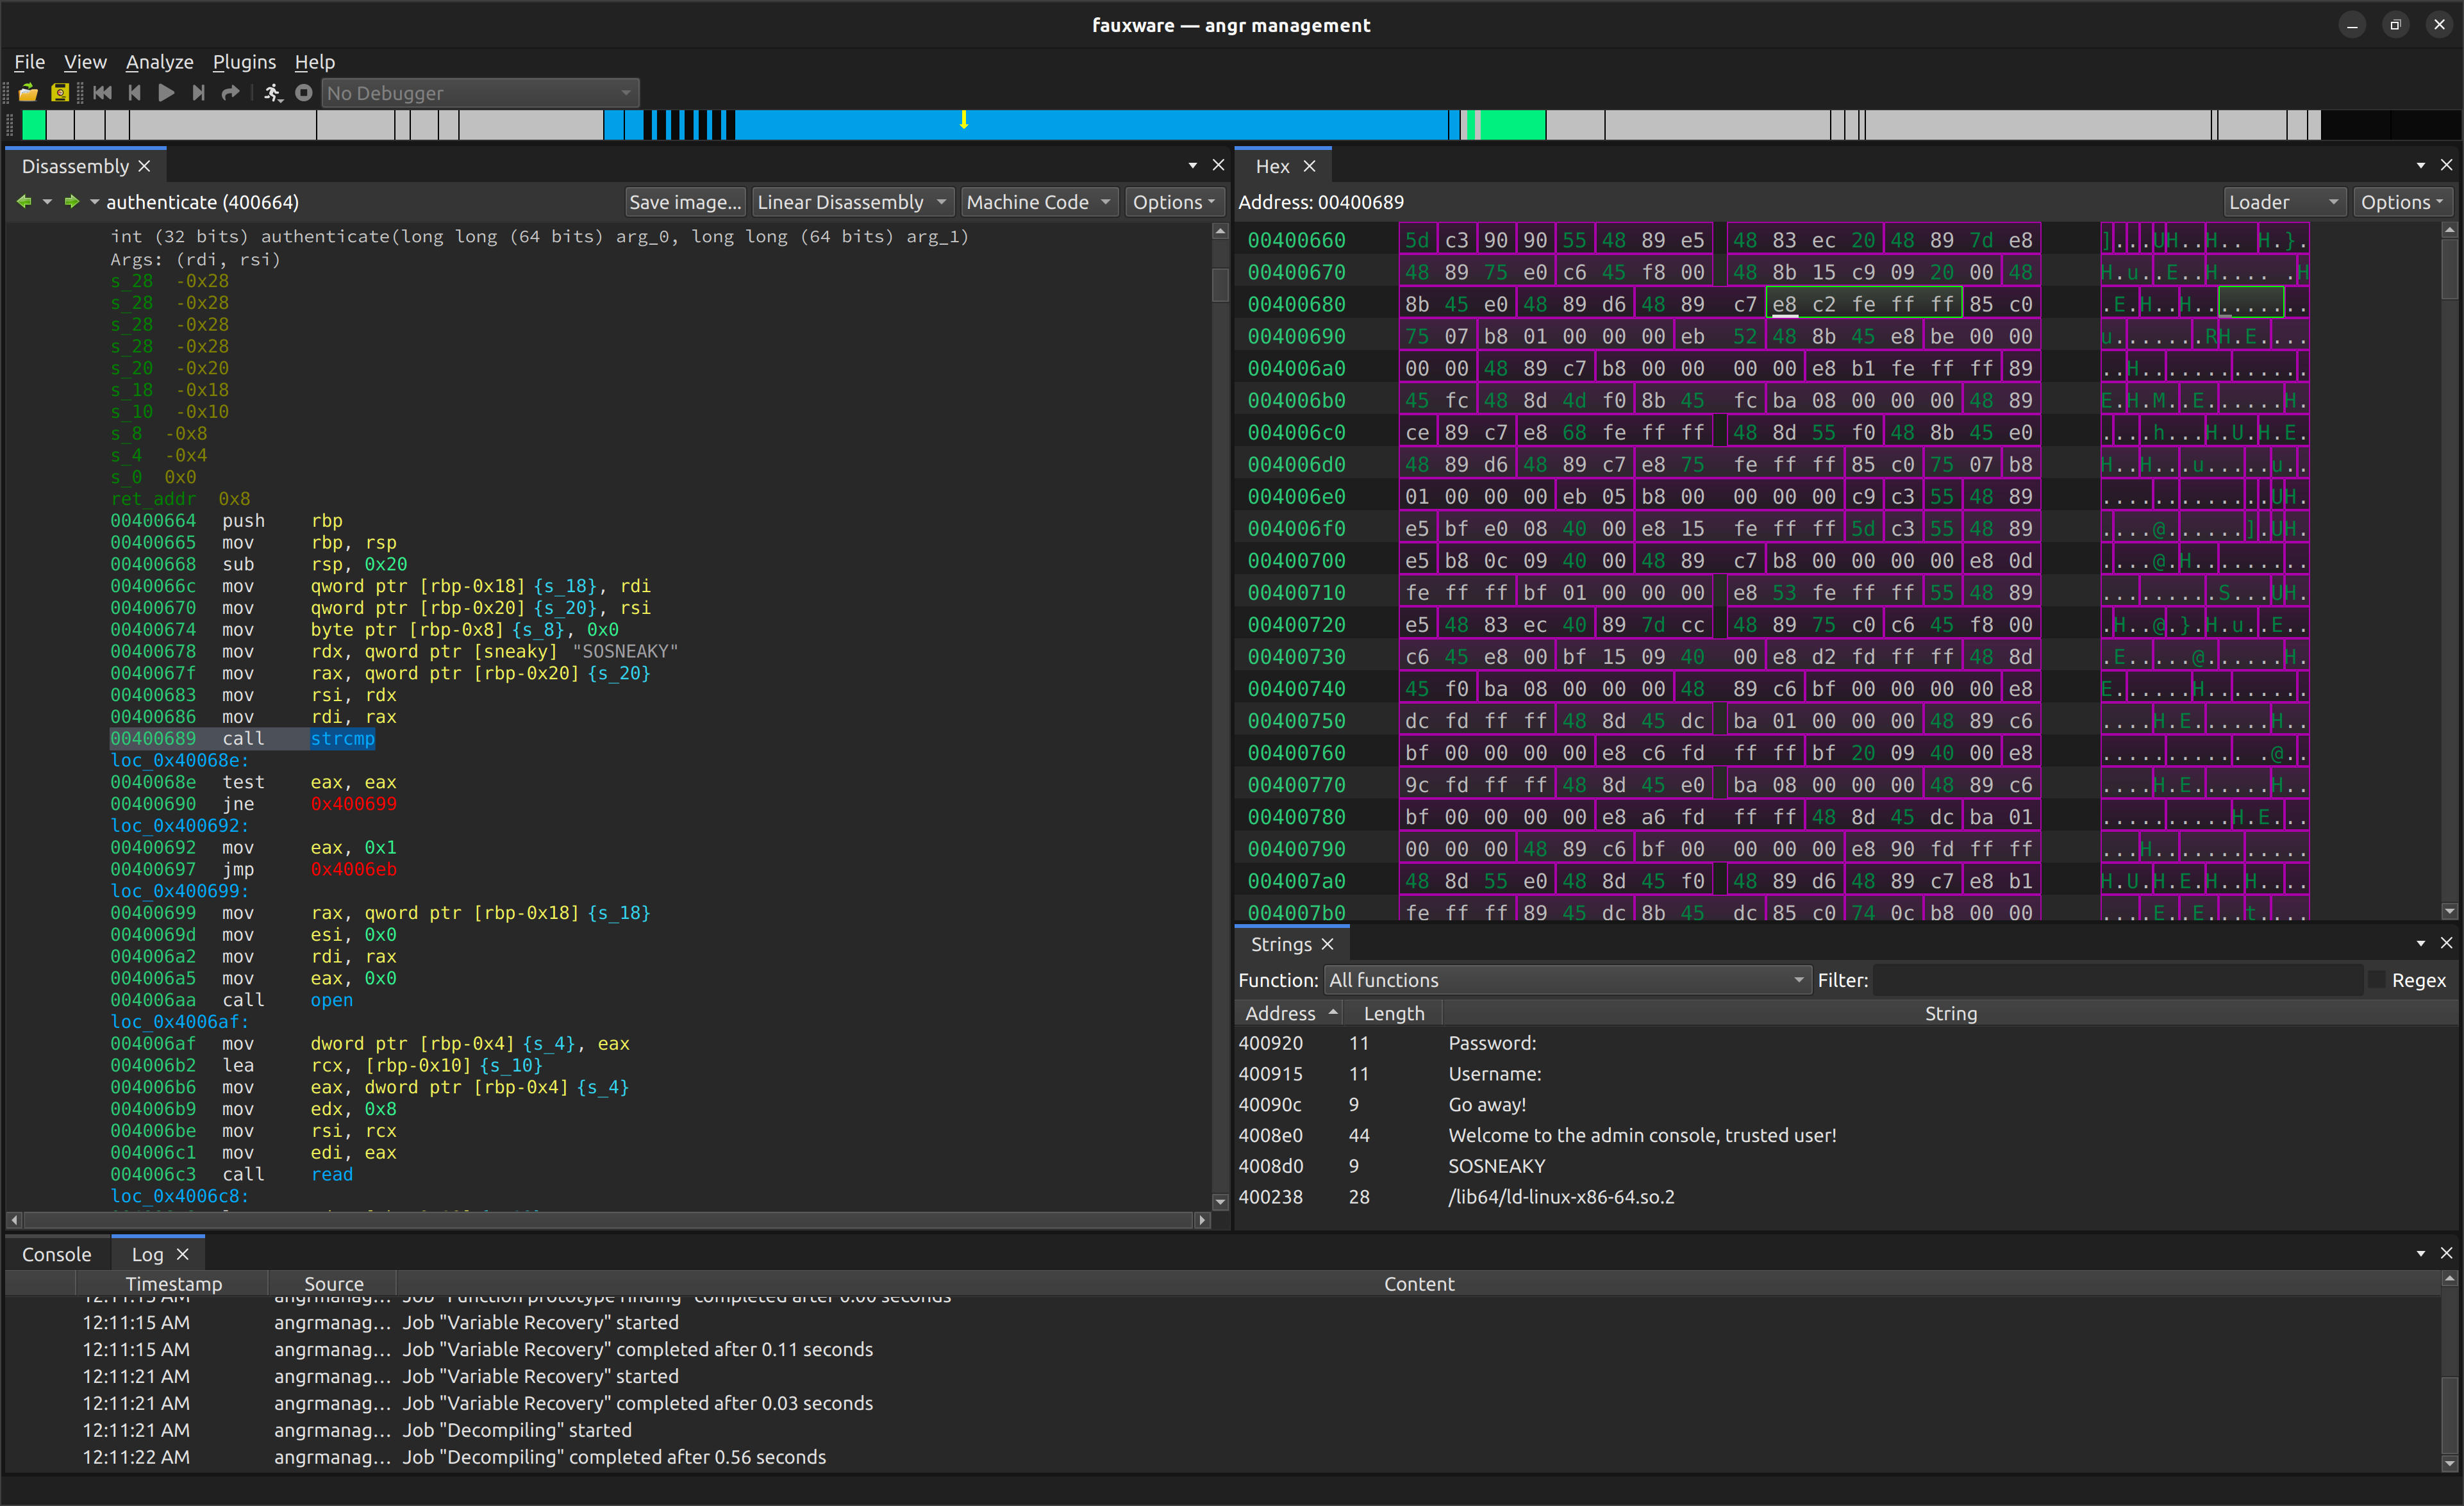
基于 angr 平台的跨平台图形化二进制分析工具,提供反汇编和反编译视图。
二进制 · 工具:
QIRA 是用于查看程序执行轨迹的工具。
二进制 · 工具:
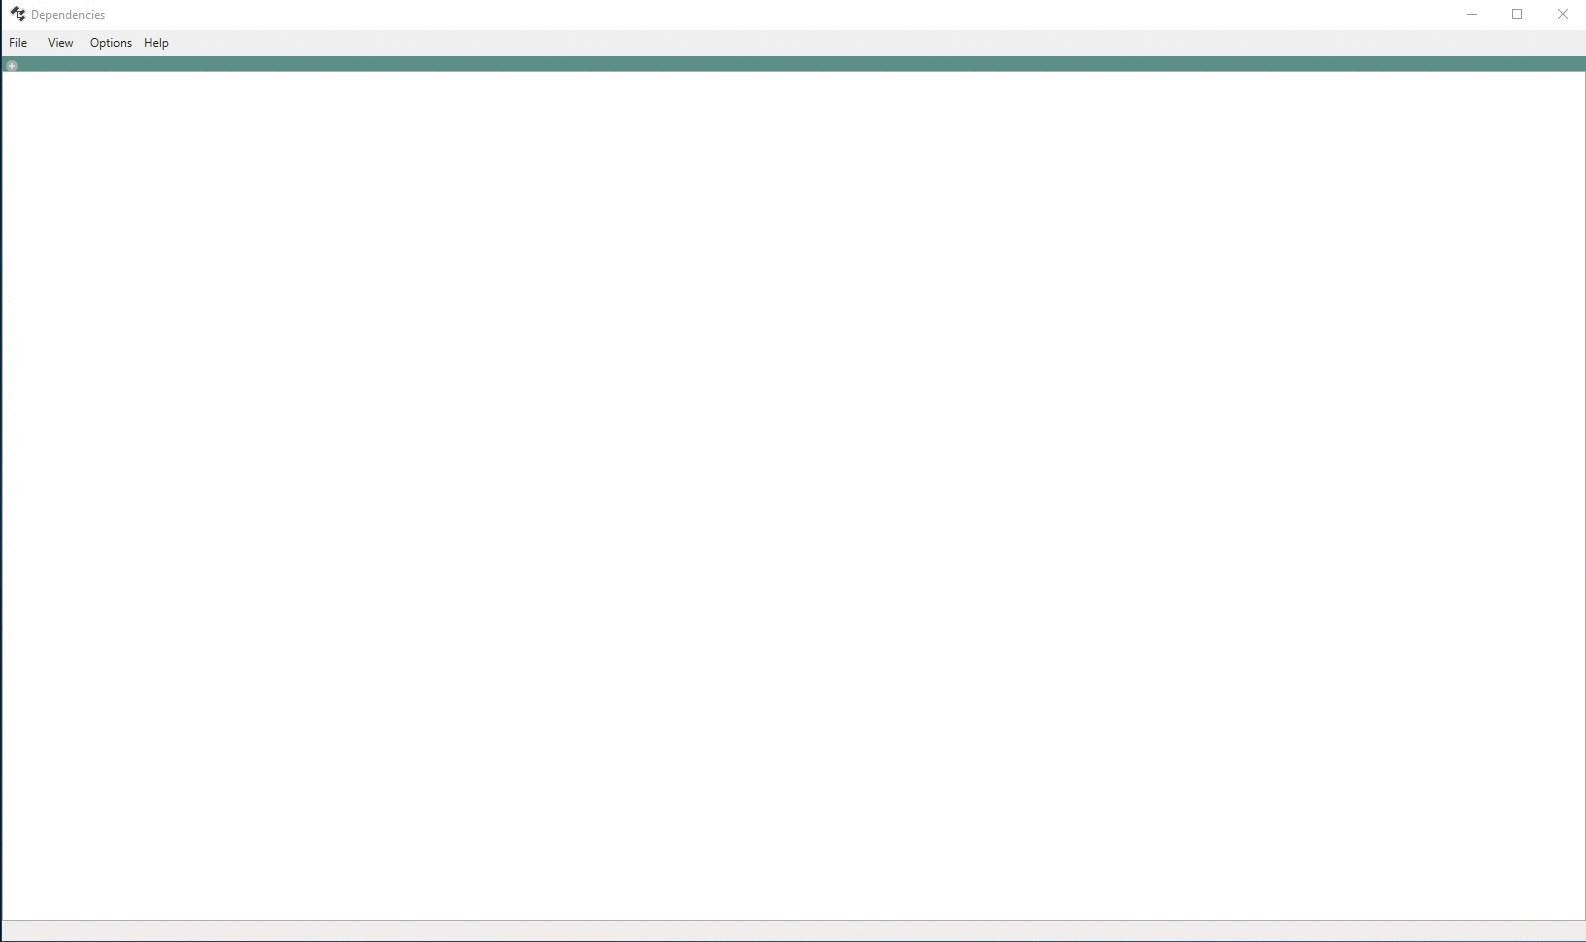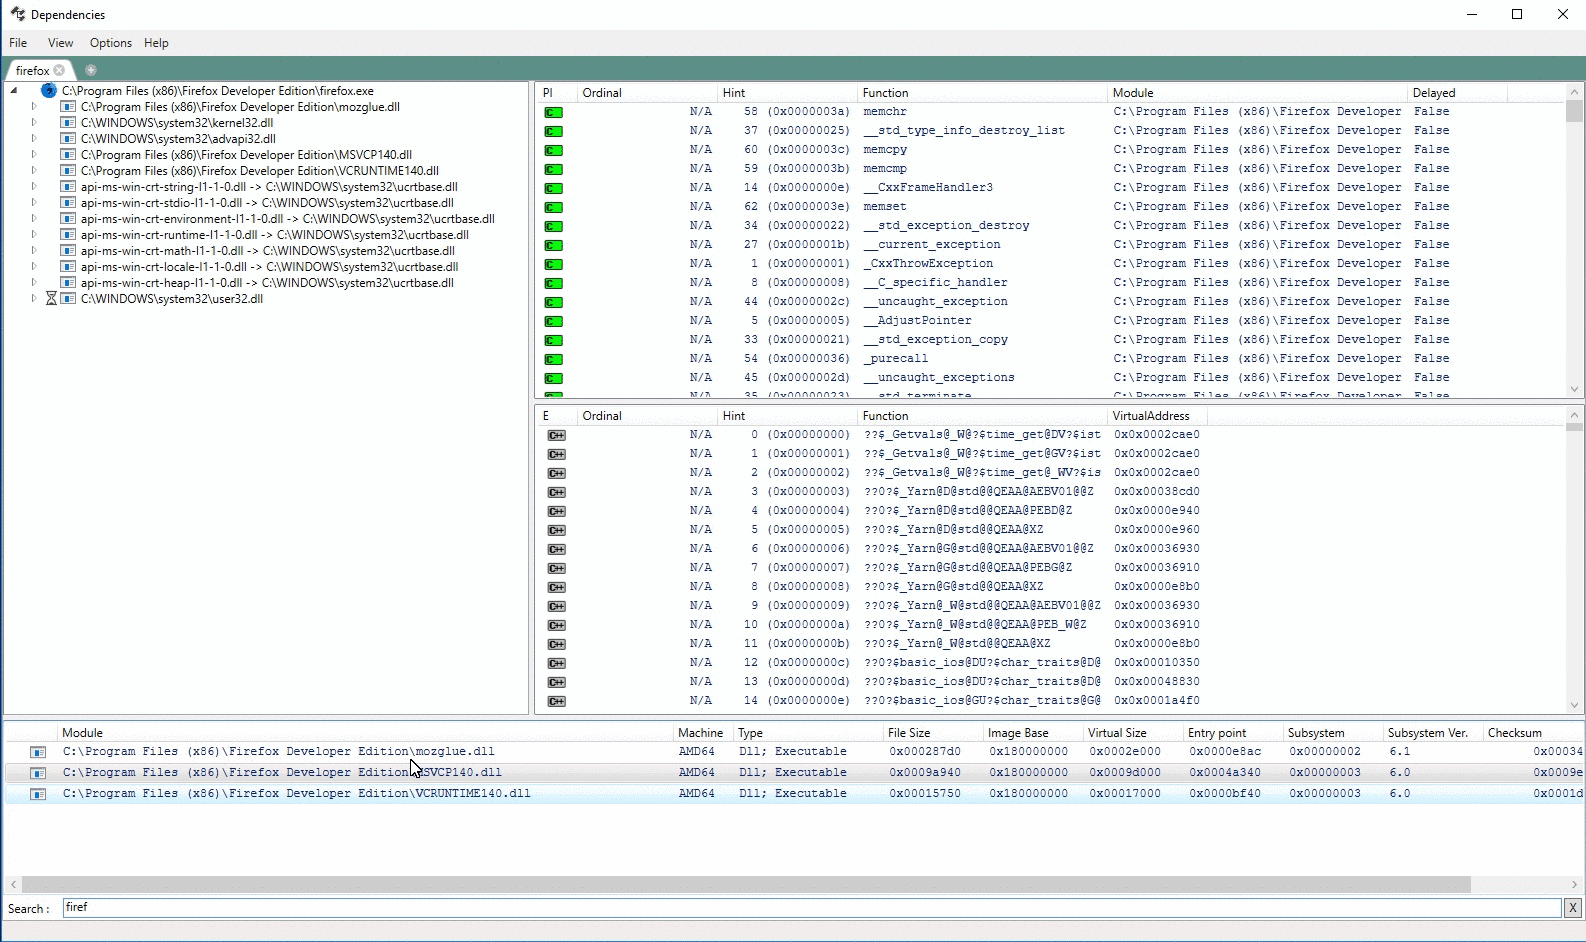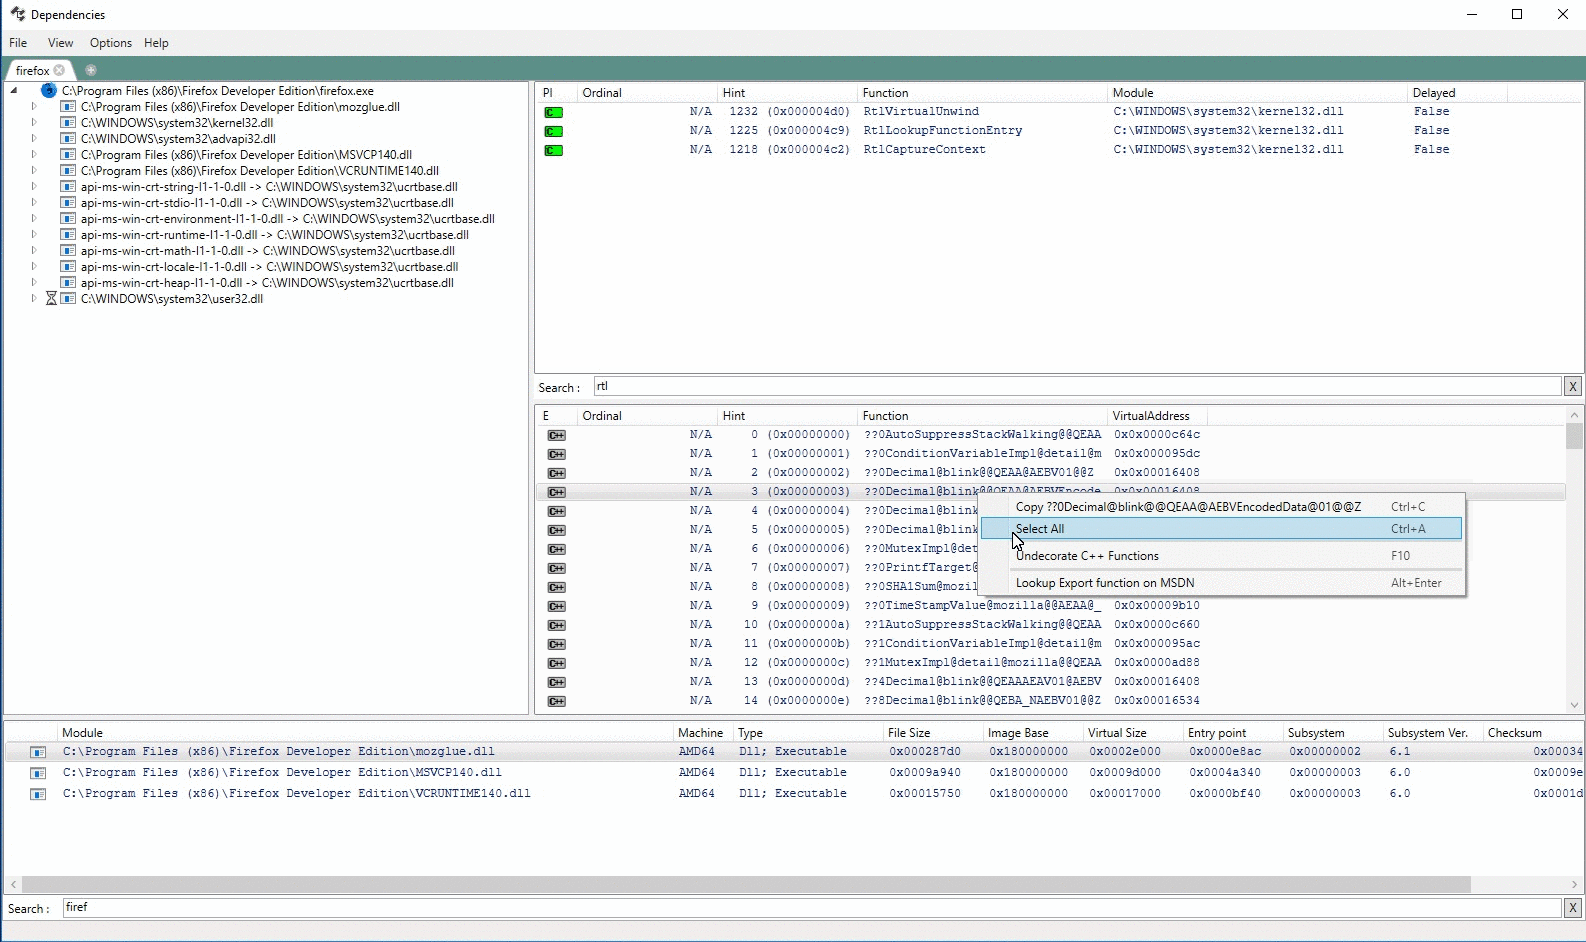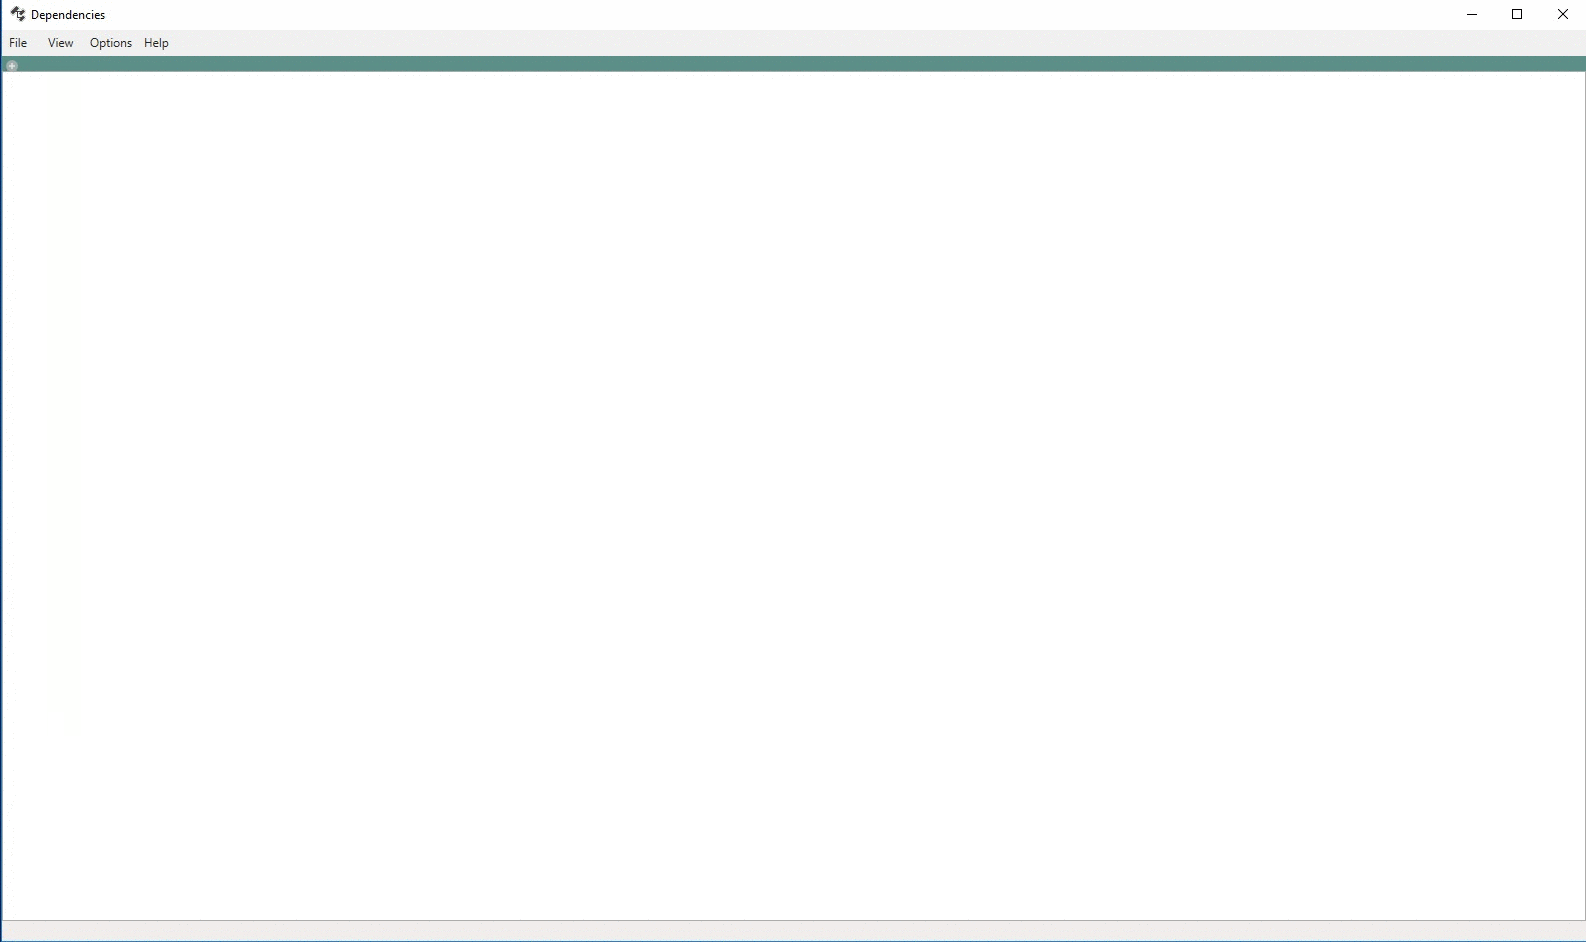
Dependencies 是一款提供命令行和图形界面的 Windows PE 依赖分析工具。
二进制 · 工具:
Hachoir 是一个 Python 库,可将二进制流按字段组织成树状结构,查看和编辑细至单个位的内容。
二进制 · 工具:
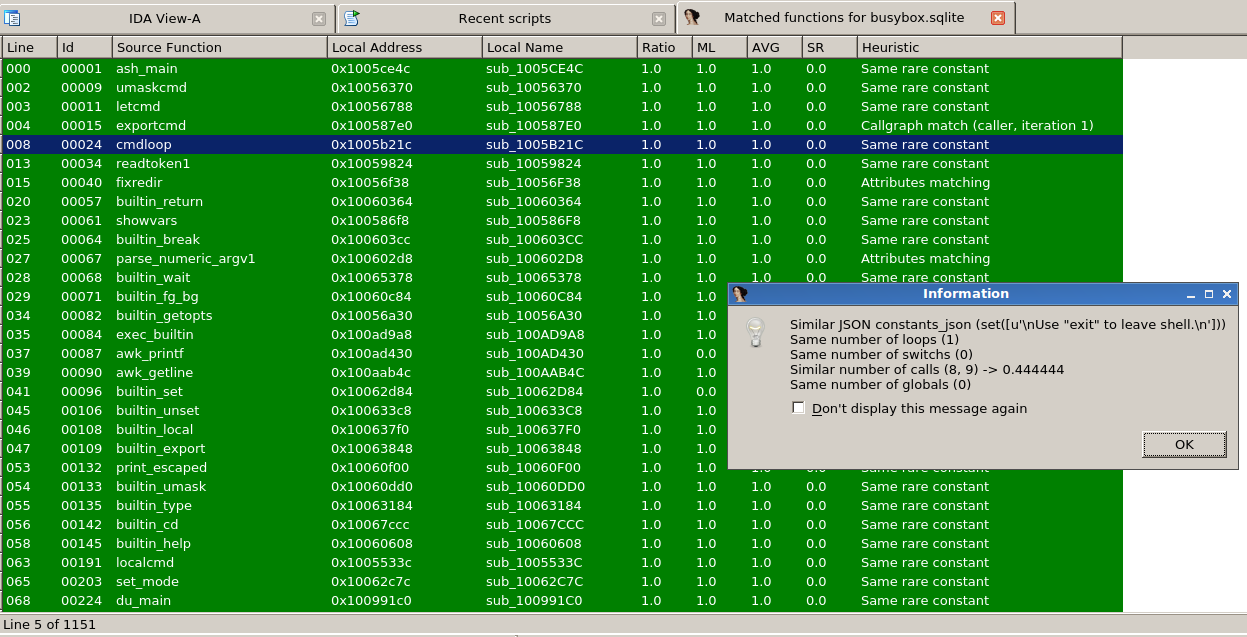
Pigaios 是一款在 IDA 中将 C 源代码与二进制文件进行匹配的工具。
二进制 · 工具:
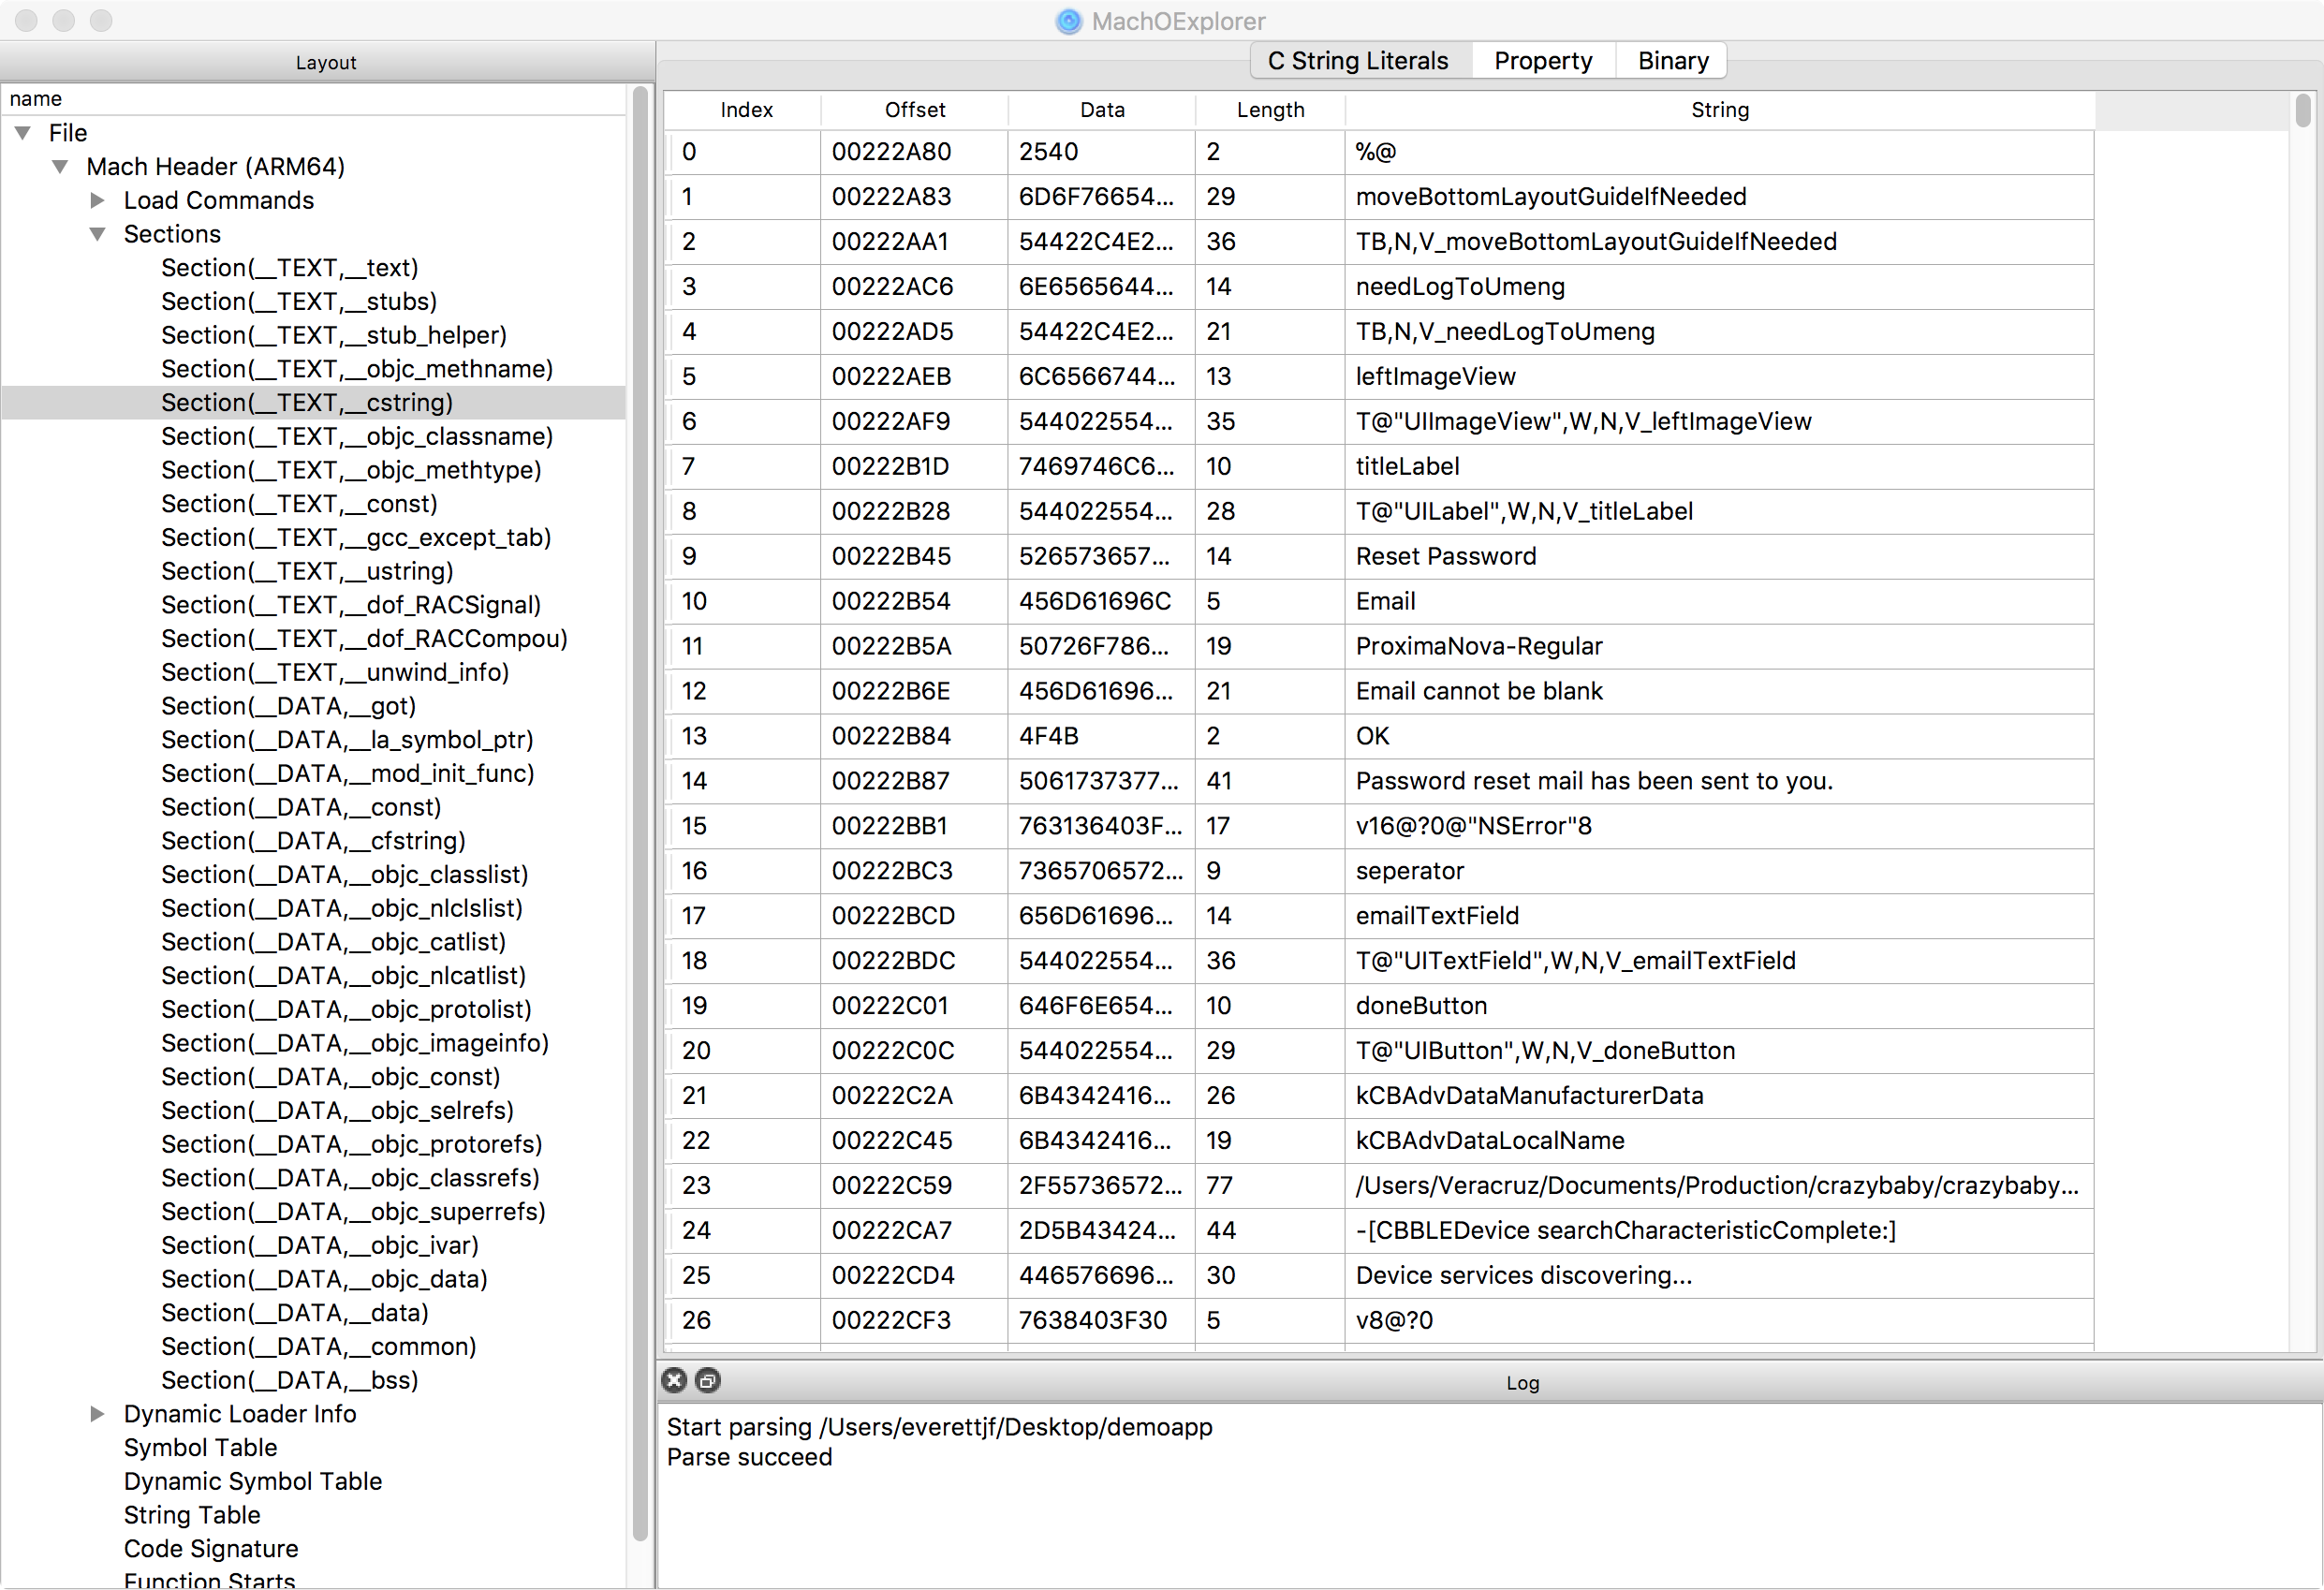
MachOExplorer 是用于检查 Mach-O 二进制文件、Universal 二进制文件、静态归档和 dyld 共享缓存的桌面及命令行工具。
应用 · 工具:
FLEX 是用于探索和调试运行中 iOS 应用的应用内工具。
应用 · 工具:
classdump-dyld 是一款命令行工具,可从 Mach-O 应用程序二进制文件、库、框架、捆绑包及 dyld 共享缓存中的映像生成 Objective-C 头文件。
二进制 · 工具:
Process Dump 是一款 Windows 命令行工具,可将运行中进程的代码保存到磁盘,供恶意软件分析使用。
二进制 · 工具:
mal_unpack 是基于 PE-sieve 的 Windows 动态脱壳工具。
二进制 · 工具:
Bloaty 是一款二进制文件体积分析工具,可按符号、编译单元和节等来源统计文件大小与内存占用。
二进制 · 工具:
bingrep 是用于查看二进制文件并以颜色区分其内容的命令行工具。
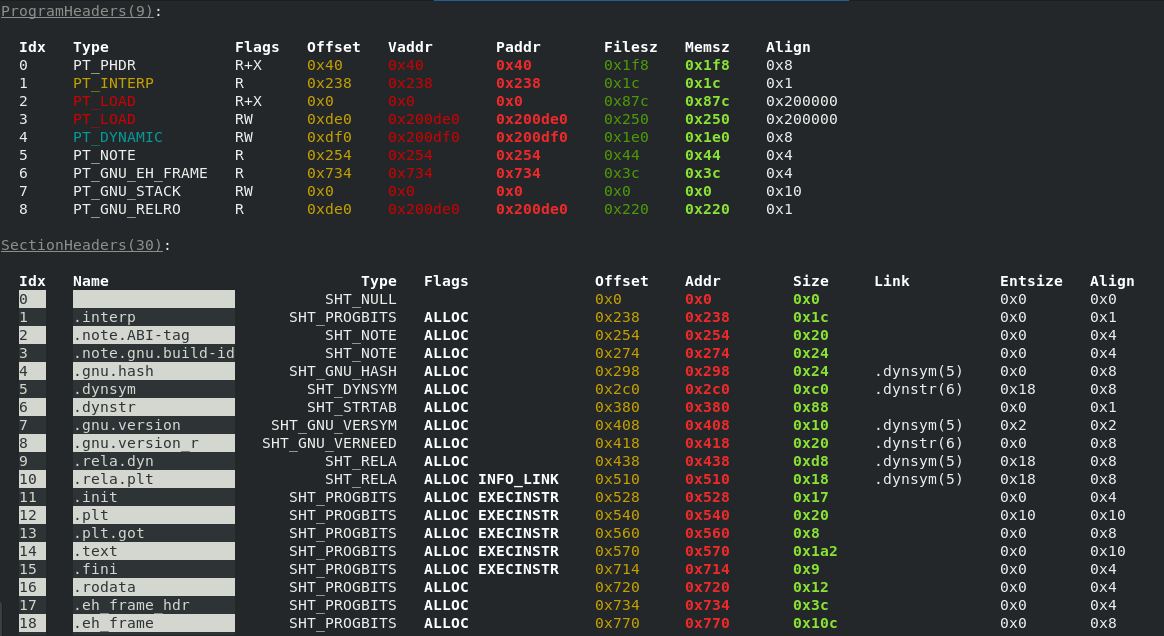
二进制 · 工具:
libPeConv 是用于加载和处理 PE 文件的 Windows 库。
二进制 · 工具:
Viper 是一个二进制分析框架,也用于整理恶意软件样本、漏洞利用样本和研究脚本。
二进制 · 工具:
Cuckoo3 是一款恶意软件分析工具,可在沙箱化的平台模拟器中检查可疑文件和链接。
二进制 · 工具:
Cuckoo Sandbox 是自动化恶意软件分析系统,可在隔离环境中执行可疑文件并报告其行为。
二进制 · 工具:
fq 是用于查看和解码二进制格式的命令行工具及查询语言。
已复核 wader/fq@3f518c8
二进制 · 工具:
在非 Windows 系统上解包 Inno Setup 安装程序,无需运行它们。
二进制 · 工具:
Metasm 是一套用于汇编、反汇编、调试和修改可执行二进制文件的 Ruby 工具。
应用 · 工具:
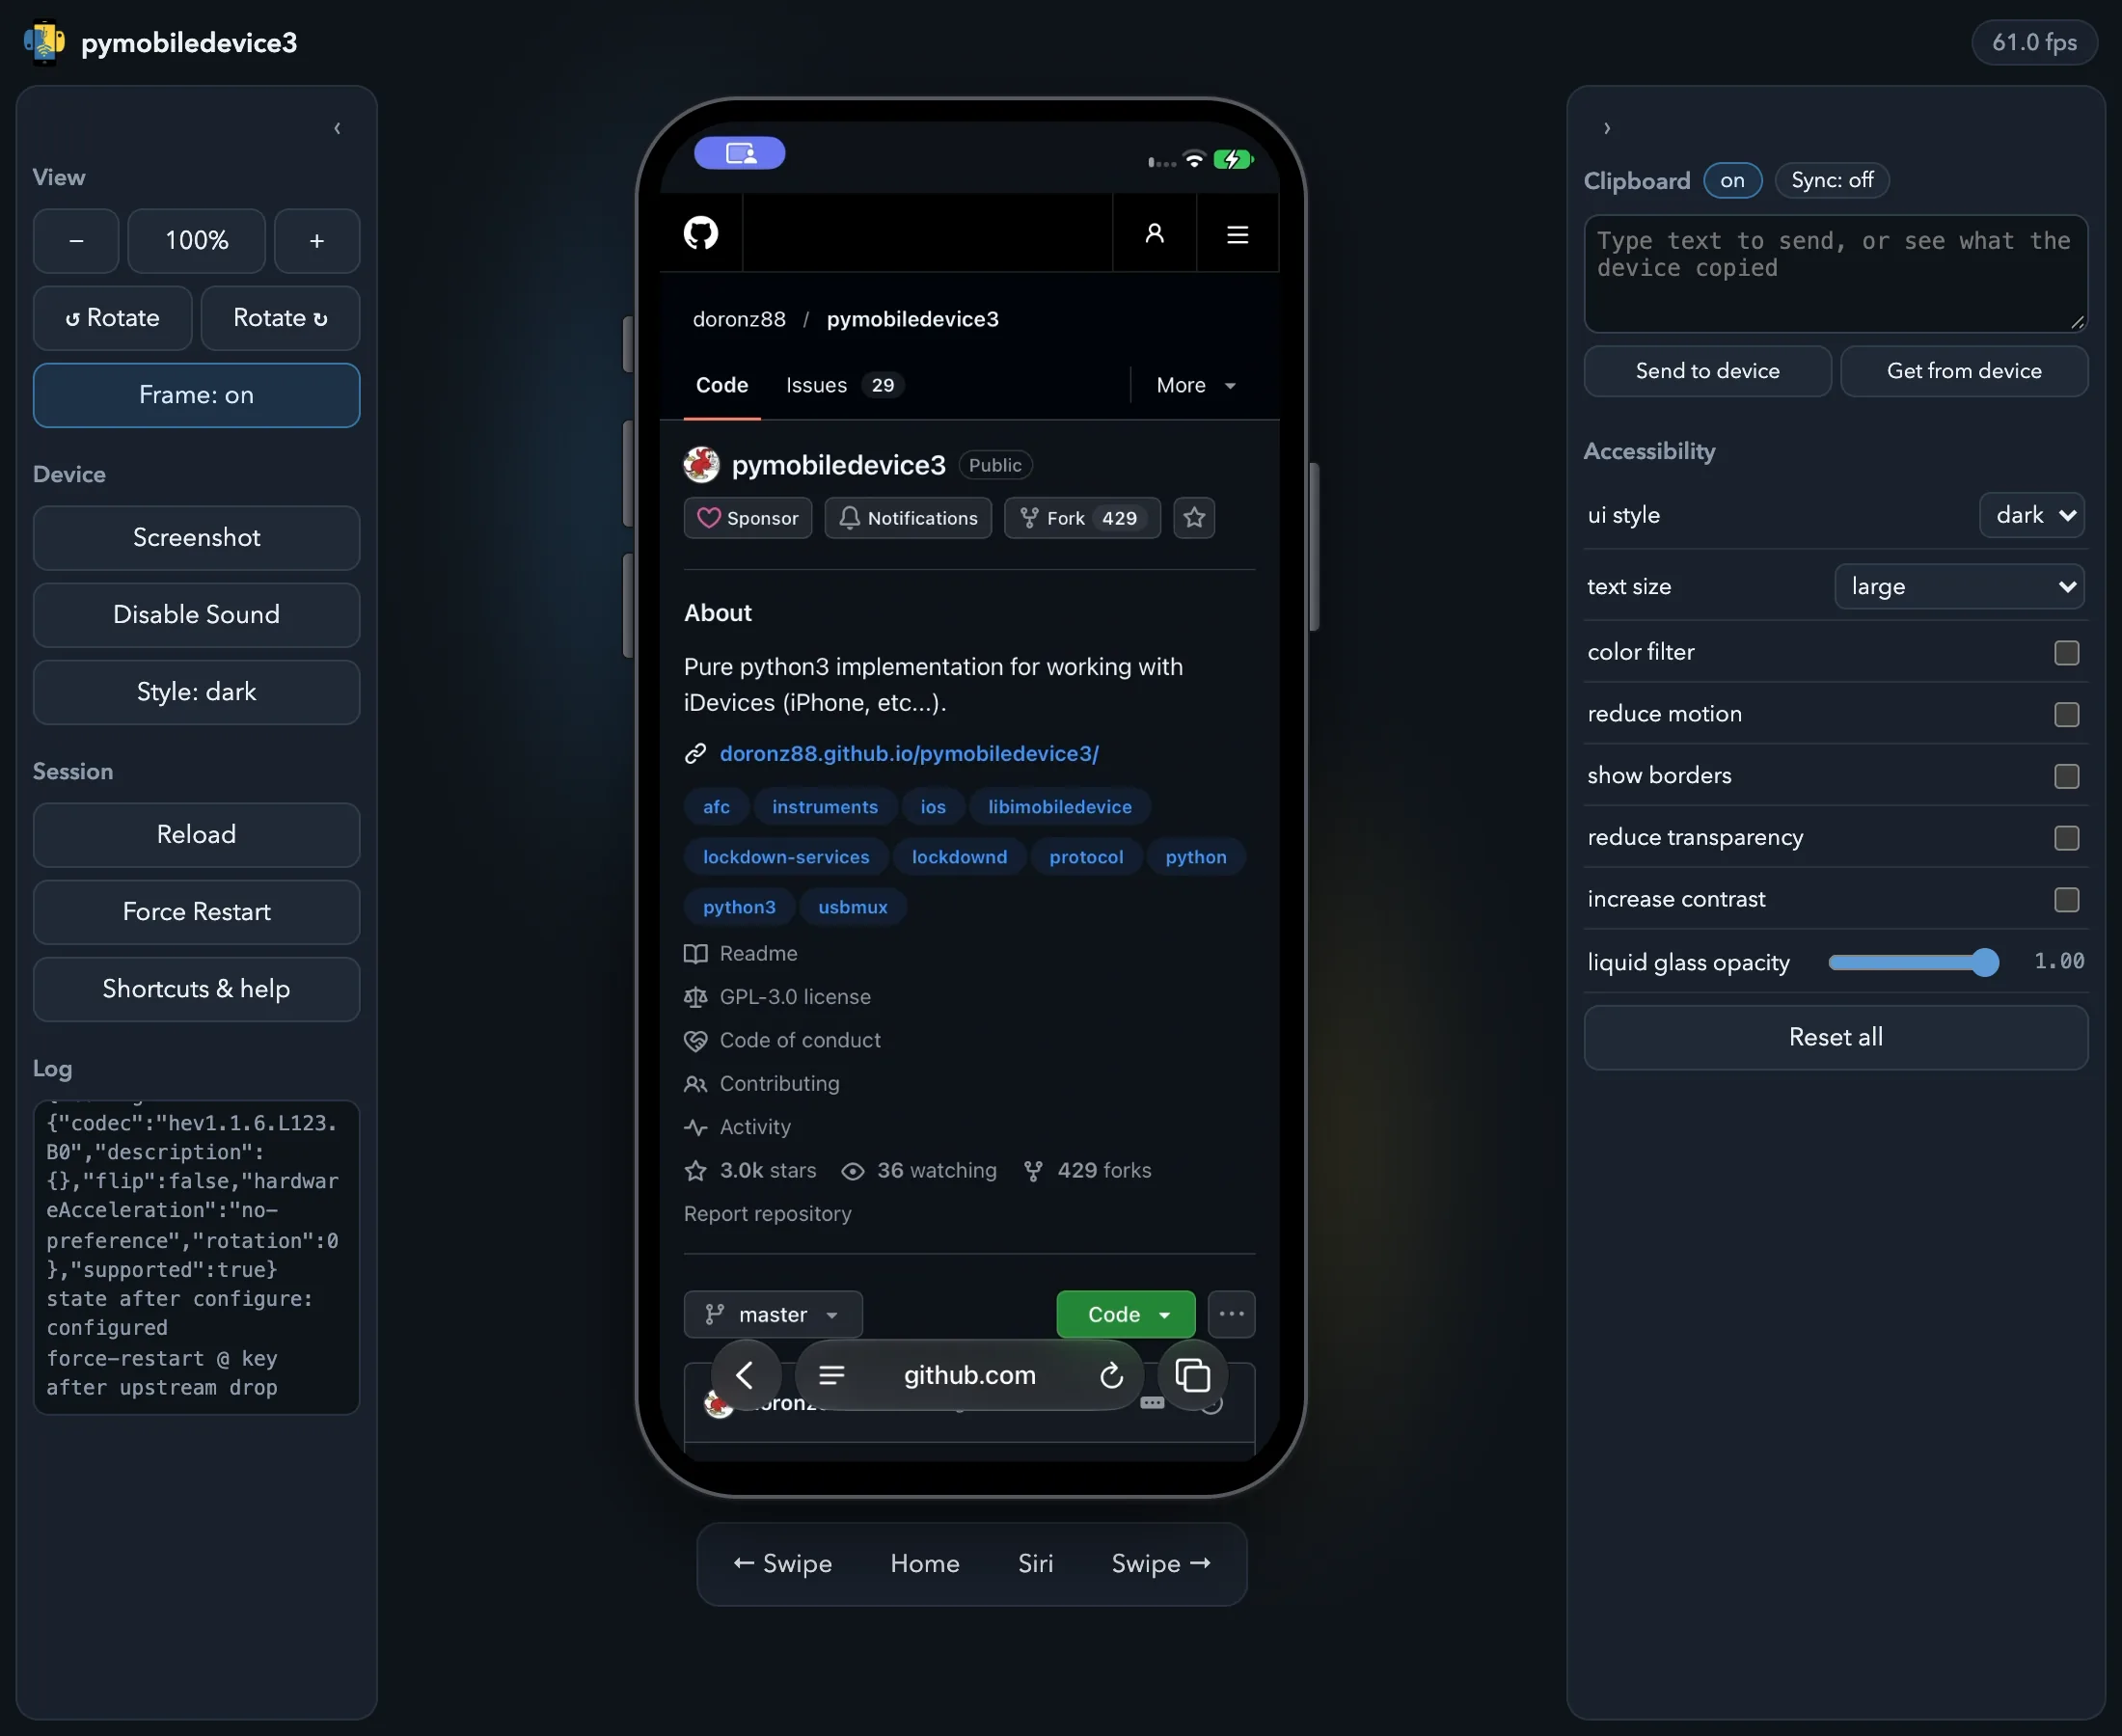
纯 Python 3 实现的库和命令行工具,可在 Windows、Linux 或 macOS 上与 iPhone、iPad 等 iOS 设备通信,实现了 usbmux、lockdown 及其服务、基于 DTX 的开发者(DVT)服务,以及 iOS 17+ 开发者访问所用的 RemoteXPC 隧道。
二进制 · 工具:
基于 Unicorn 的 Python 库,用于模拟 Windows 64 位和 32 位进程 minidump 中的用户态代码。
二进制 · 工具:
Trail of Bits 开发、现已归档的可执行文件提升器,可将 32 位和 64 位 Linux ELF 与 Windows PE 二进制转换为 LLVM bitcode,用于分析或重新编译。
二进制 · 工具:
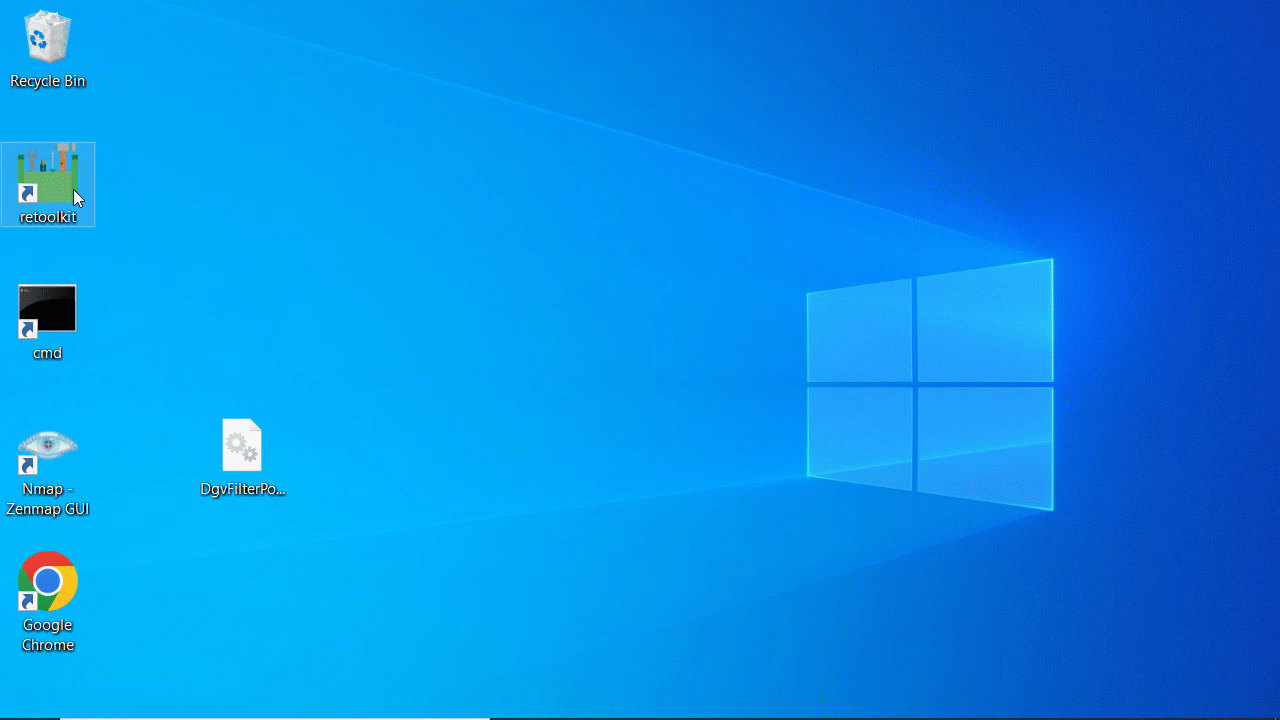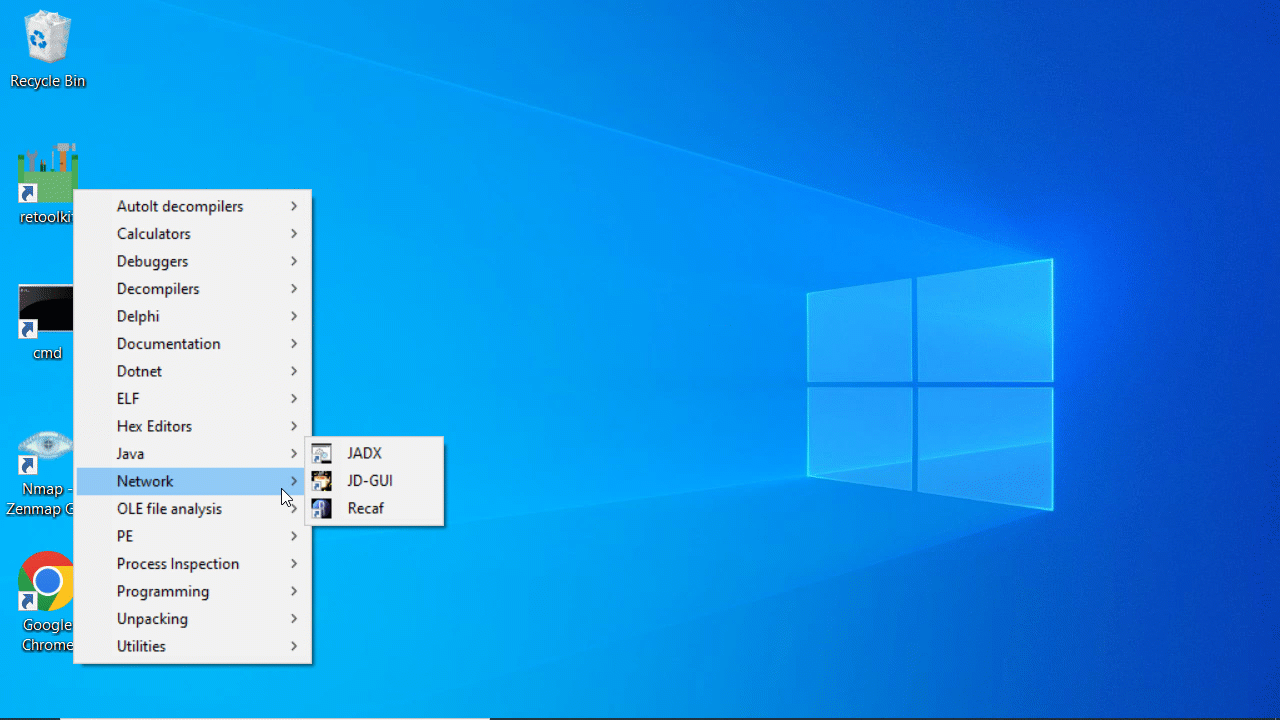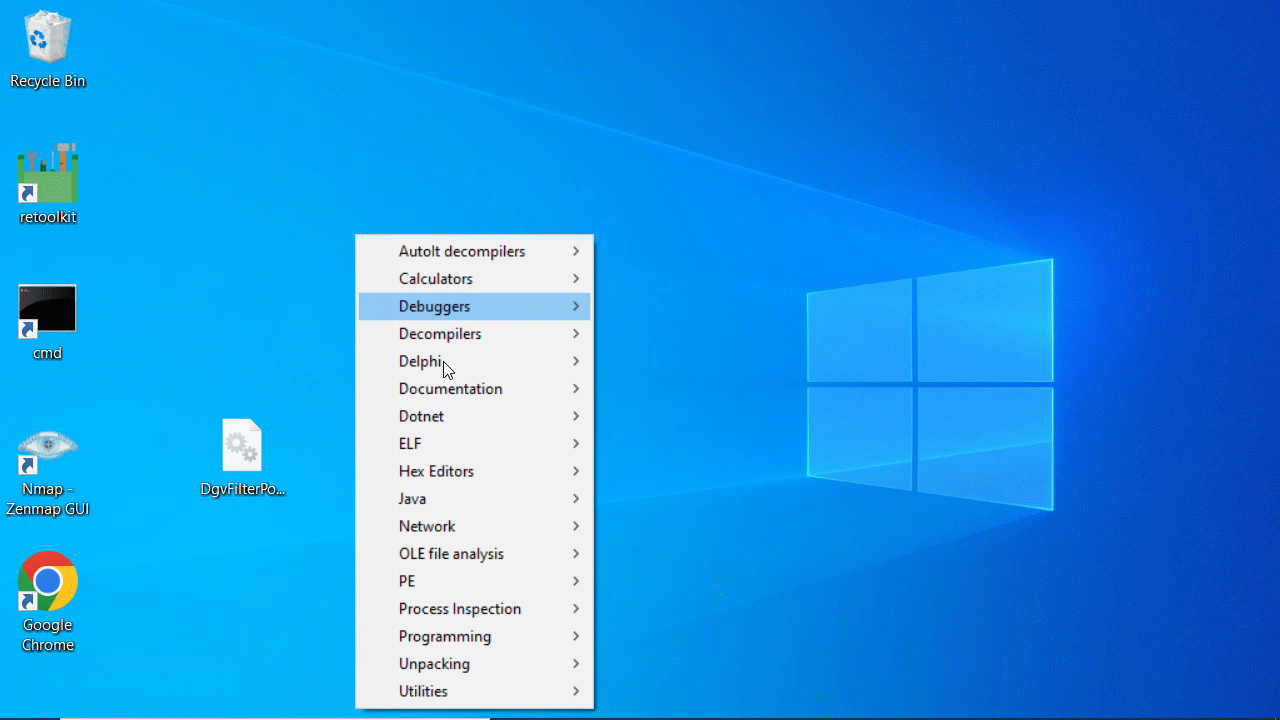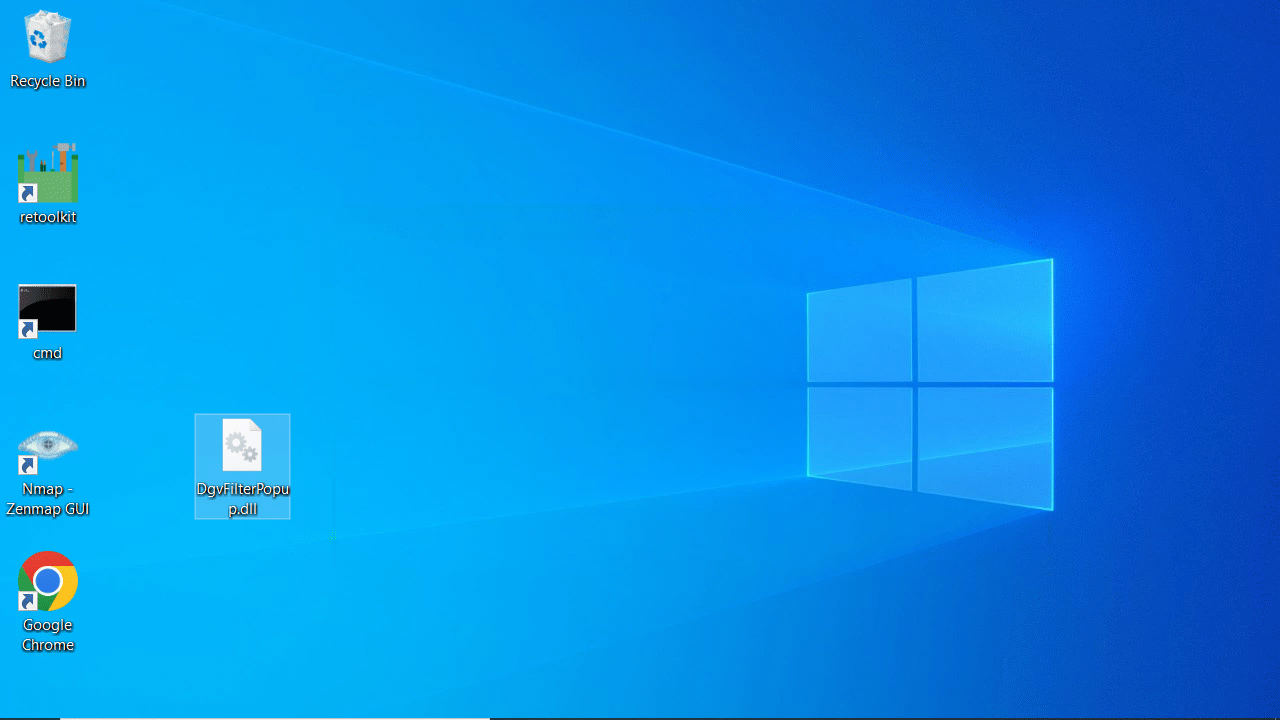
基于 Inno Setup 构建的 Windows 安装程序,以可选组件的形式安装一套现成的 x86/x64 逆向工程与恶意软件分析工具集:调试器、反编译器、十六进制编辑器,PE、ELF、.NET、Java、Go、Delphi 和 AutoIt 分析工具,以及进程检查、脱壳、网络、OLE/PDF 和特征匹配工具。
二进制 · 工具:
对 Boris Batteux 的 D-810 IDA Pro 插件进行重构和更新的分支,在反编译时通过改写 Hex-Rays 微码来反混淆代码。
二进制 · 工具:
Trail of Bits 基于 Remill 开发的机器码提升器,目标是生成高质量的 LLVM bitcode,使其接近 Clang 编译语义等价的 C 函数时产生的结果,再交由 Rellic 进一步反编译为 C。
二进制 · 工具:
Google FLARE 团队为 IDA Pro 开发的 Python 插件,提供自定义导航界面。
应用 · 工具:
围绕 Derek Selander 的 dsdump 预编译副本编写的 Python 封装。
二进制 · 工具:
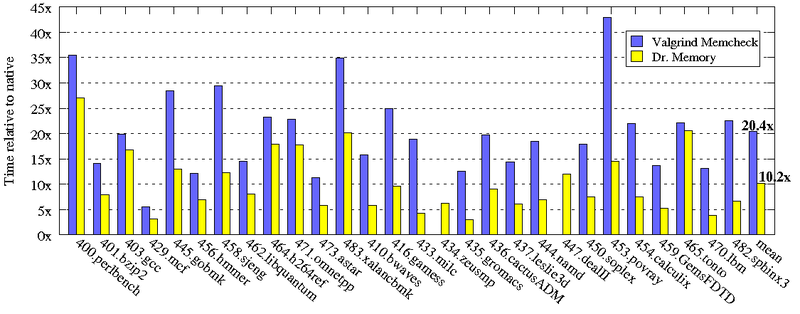
对运行中的应用二进制插桩,诊断非法内存访问、未初始化读取、释放后使用及泄漏。
二进制 · 工具:
通过 Intel 的库及分析示例工具编码和解码 x86 指令。
二进制 · 工具:
通过统一 API 将汇编指令文本转换为机器码,覆盖 x86、Arm、MIPS 等架构。
二进制 · 工具:
在程序执行路径中嵌入插桩代码,以监测 Windows API 调用。
二进制 · 工具:
记录和重放全系统执行,用于重复检查、插件分析及动态污点跟踪。
二进制 · 工具:
通过 Python API 检查 PE 头、节、资源及异常字段值,并进行有限的原位编辑。
二进制 · 工具:
通过 LLVM 数据流插桩重新构建程序,跟踪解析器函数如何使用输入字节,并检查产生的跟踪数据。
二进制 · 工具:
通过 Python 解析 ELF 可执行文件和 DWARF 调试信息,用于编写二进制检查脚本。
二进制 · 工具:
将经过名称修饰的 Rust 符号转为可读名称,用于符号检查和二进制分析工具。
二进制 · 工具:
在可执行文件分析中检查和重建 x86/x64 PE 导入表,并修复进程转储。
二进制 · 工具:
嵌入提供断点、异常、进程转储和导入表重建功能的 Windows 调试引擎。
二进制 · 工具:
通过取证插件检查操作系统内存样本,恢复进程、模块及其他运行时制品。
二进制 · 工具:
FoxDec 是一个研究性反编译器,把 x86-64 二进制形式化地提升为可重新汇编的 NASM。
二进制 · 工具:
Dragodis 是一个 Python 框架,用来编写能在多个反汇编器上运行的脚本。
二进制 · 工具:
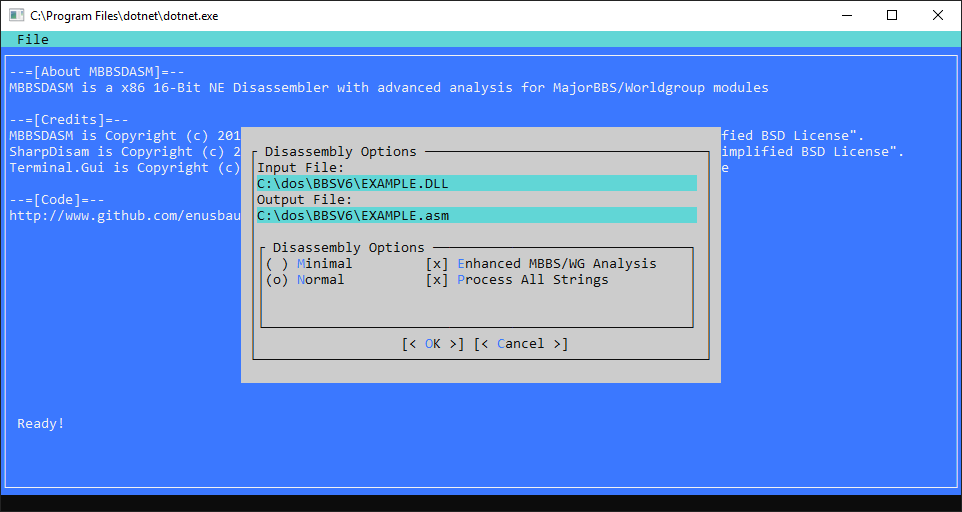
MBBSDASM 是用 C# 和 .NET Core 编写的 16 位 New Executable(NE)EXE 与 DLL 反汇编器。
二进制 · 工具:
blc(Binary Lifting Contraption)是 IDA Pro 插件,集成 Ghidra 的反编译器,并为 IDA 和 Ghidra 都支持的平台显示源码视图。
二进制 · 工具:
IDA BPF Processor 是 IDA 中用于经典 BPF 字节码的 Python 处理器和加载器。
二进制 · 工具:
x86 和 x86-64 反汇编库。
二进制 · 工具:
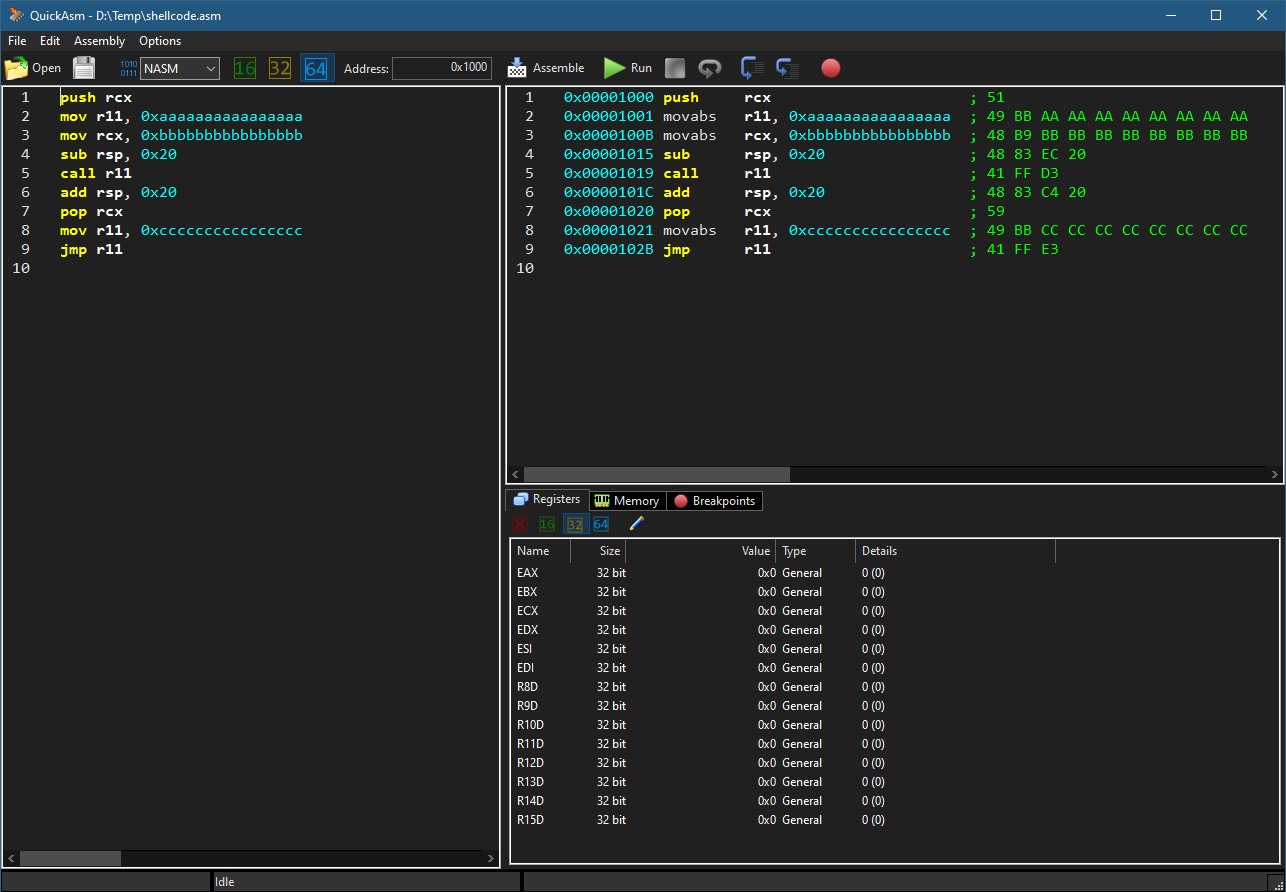
Quick Assembler 是一个 Windows 程序,用于编辑 x86 与 x64 汇编,用 NASM 或 Keystone 以 16 位、32 位或 64 位模式汇编,并在 Unicorn 仿真器中运行,可下断点、查看和修改寄存器与内存。
二进制 · 工具:
HLSL Decompiler 把着色器模型 5.x 或更低的 DXBC、着色器模型 6.x 的 DXIL,以及 SPIR-V 翻译成 HLSL。
二进制 · 工具:
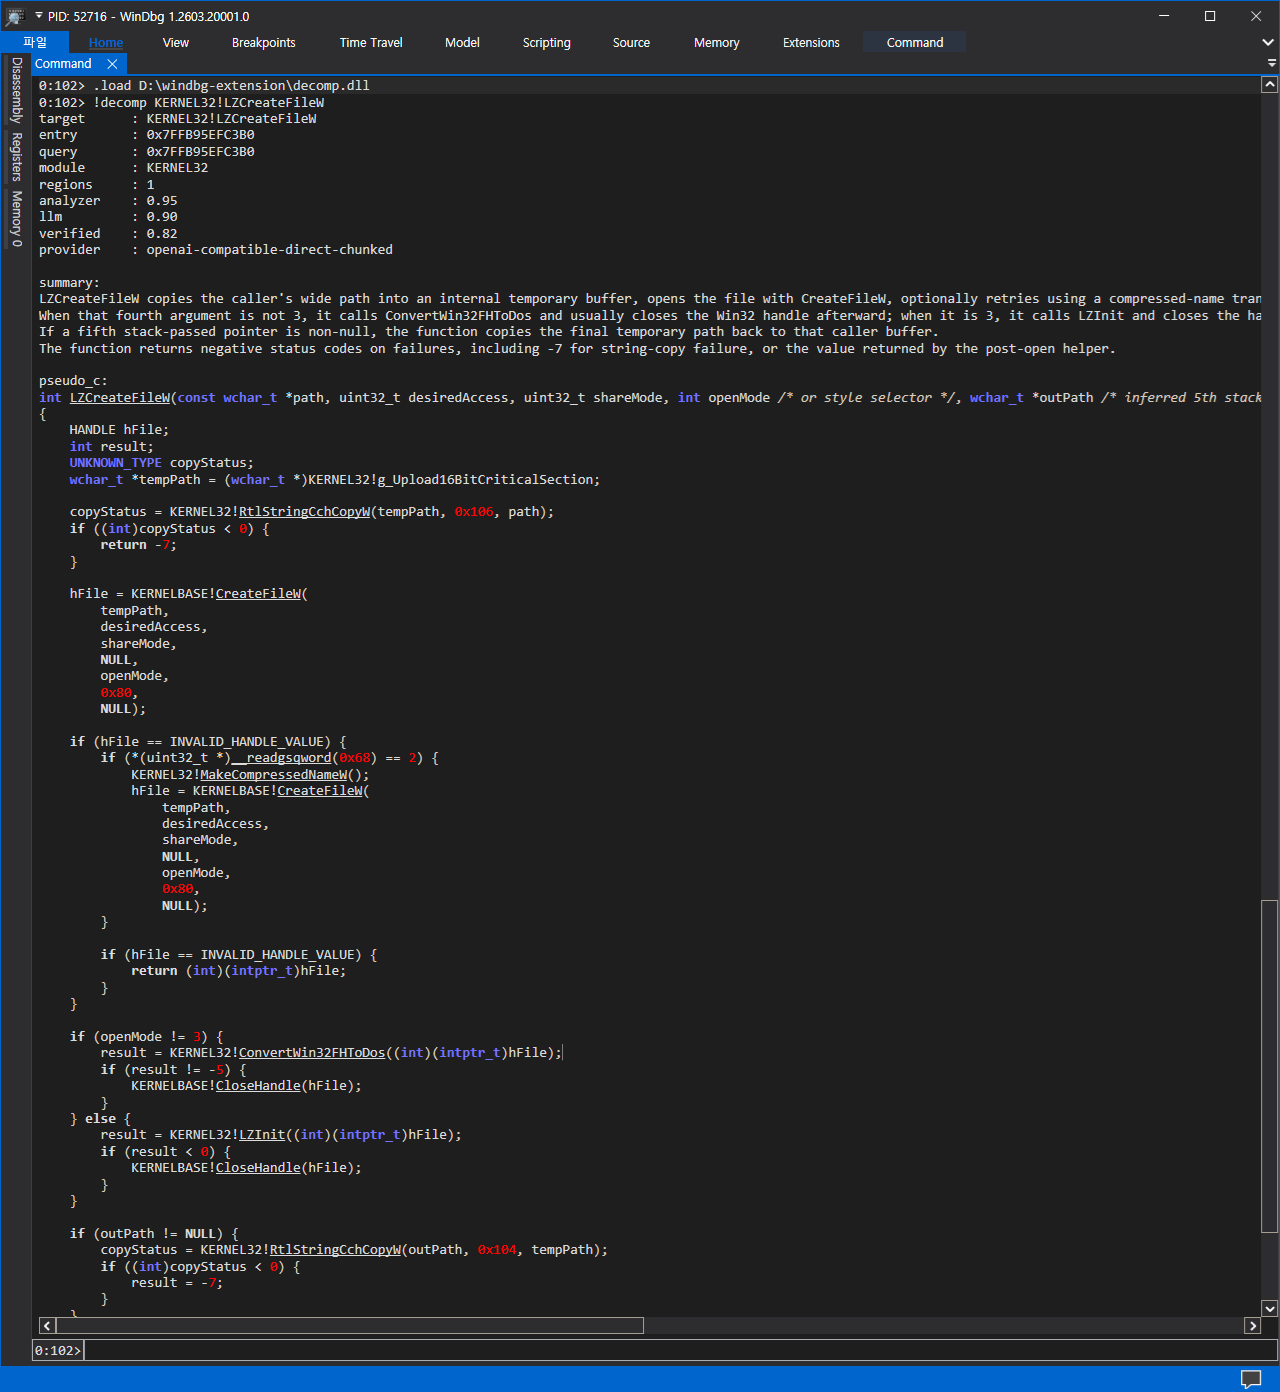
Windows x64 WinDbg 扩展:按名称或地址解析函数,重建控制流视图,并由扩展直接请求 LLM 生成伪代码。
二进制 · 工具:
Pseudo C Dump 是一个 Binary Ninja 插件,把反编译器为一个二进制生成的伪 C 写到指定文件夹,以便在 IDE 中打开或交给后续静态分析工具。
二进制 · 工具:
Ruri.ShaderDecompiler 是一个着色器反编译库,把编译后的着色器二进制还原为 HLSL,并重建符号与字节码之间的关联。
二进制 · 工具:
libghidra 是面向 Ghidra 程序数据库的类型化 API,可从 C++、Python 或 Rust 调用。
二进制 · 工具:
ghidrasql 是 Ghidra 程序数据库的 SQL 接口。
二进制 · 工具:
Pyre 在浏览器中运行 Ghidra 的 C++ 反编译器。
二进制 · 工具:
gapstone 是 Capstone 反汇编库的 Go 绑定。
二进制 · 工具:
scared 是 eShard 维护的侧信道分析框架。
二进制 · 工具:
IDAPyHelper 是一个 IDAPython 脚本,列出 IDAPython 可访问的名称,以便排序、搜索和过滤。
二进制 · 工具:
vscode-decompiler 是一个 Visual Studio Code 扩展,可通过 Ghidra 或实验性的仅 Windows 的 IDA Pro 路径反编译二进制文件,也可处理 Java jar 和 class、Android APK、Python 的 .pyc 与 .pyo,以及以太坊智能合约。
二进制 · 工具:
Capstone.js 是用 Emscripten 构建的 Capstone 反汇编器的 JavaScript 与 WebAssembly 移植。
二进制 · 工具:
idp_hexagon 是高通 Hexagon(也称 QDSP6)的 IDA Pro 处理器模块。
二进制 · 工具:
ida-pro-loadmap 是一个 IDA Pro 插件,把 VC、Borland、Dede、GCC 和 IDA 的 .map 符号文件载入 IDA 数据库。
二进制 · 工具:
Mach-O-Scope 0.2 用于浏览 Mach-O 包(例如 OS X 应用程序和插件)的反汇编。
二进制 · 工具:
dayu 是 OpenHarmony 和 HarmonyOS 所用 Ark 字节码 .abc 文件的解析器,以及一个很初步的反编译器。
二进制 · 工具:
gdbida 把 IDA Pro 插件和 GDB Python 客户端配在一起,让交互式 GDB 会话可以在 IDA 中跟随。
二进制 · 工具:
reccmp 是一套用于反编译项目的工具链,用来把重编译结果和原始二进制做比较。
二进制 · 工具:
decompiler 是用 Python 编写的反编译器,后端包括 IDA 和 Capstone。
二进制 · 工具:
unluac-rs 是用 Rust 编写的 Lua 字节码反编译器。
二进制 · 工具:
aevt_decompile 为反汇编后的仅可运行 AppleScript 添加注释。
游戏 · 工具:
GBARecomp 是面向 Game Boy Advance 的 beta 静态重编译框架。
二进制 · 工具:
Zomboid Decompiler 是基于 Vineflower 的《Project Zomboid》反编译器。
二进制 · 工具:
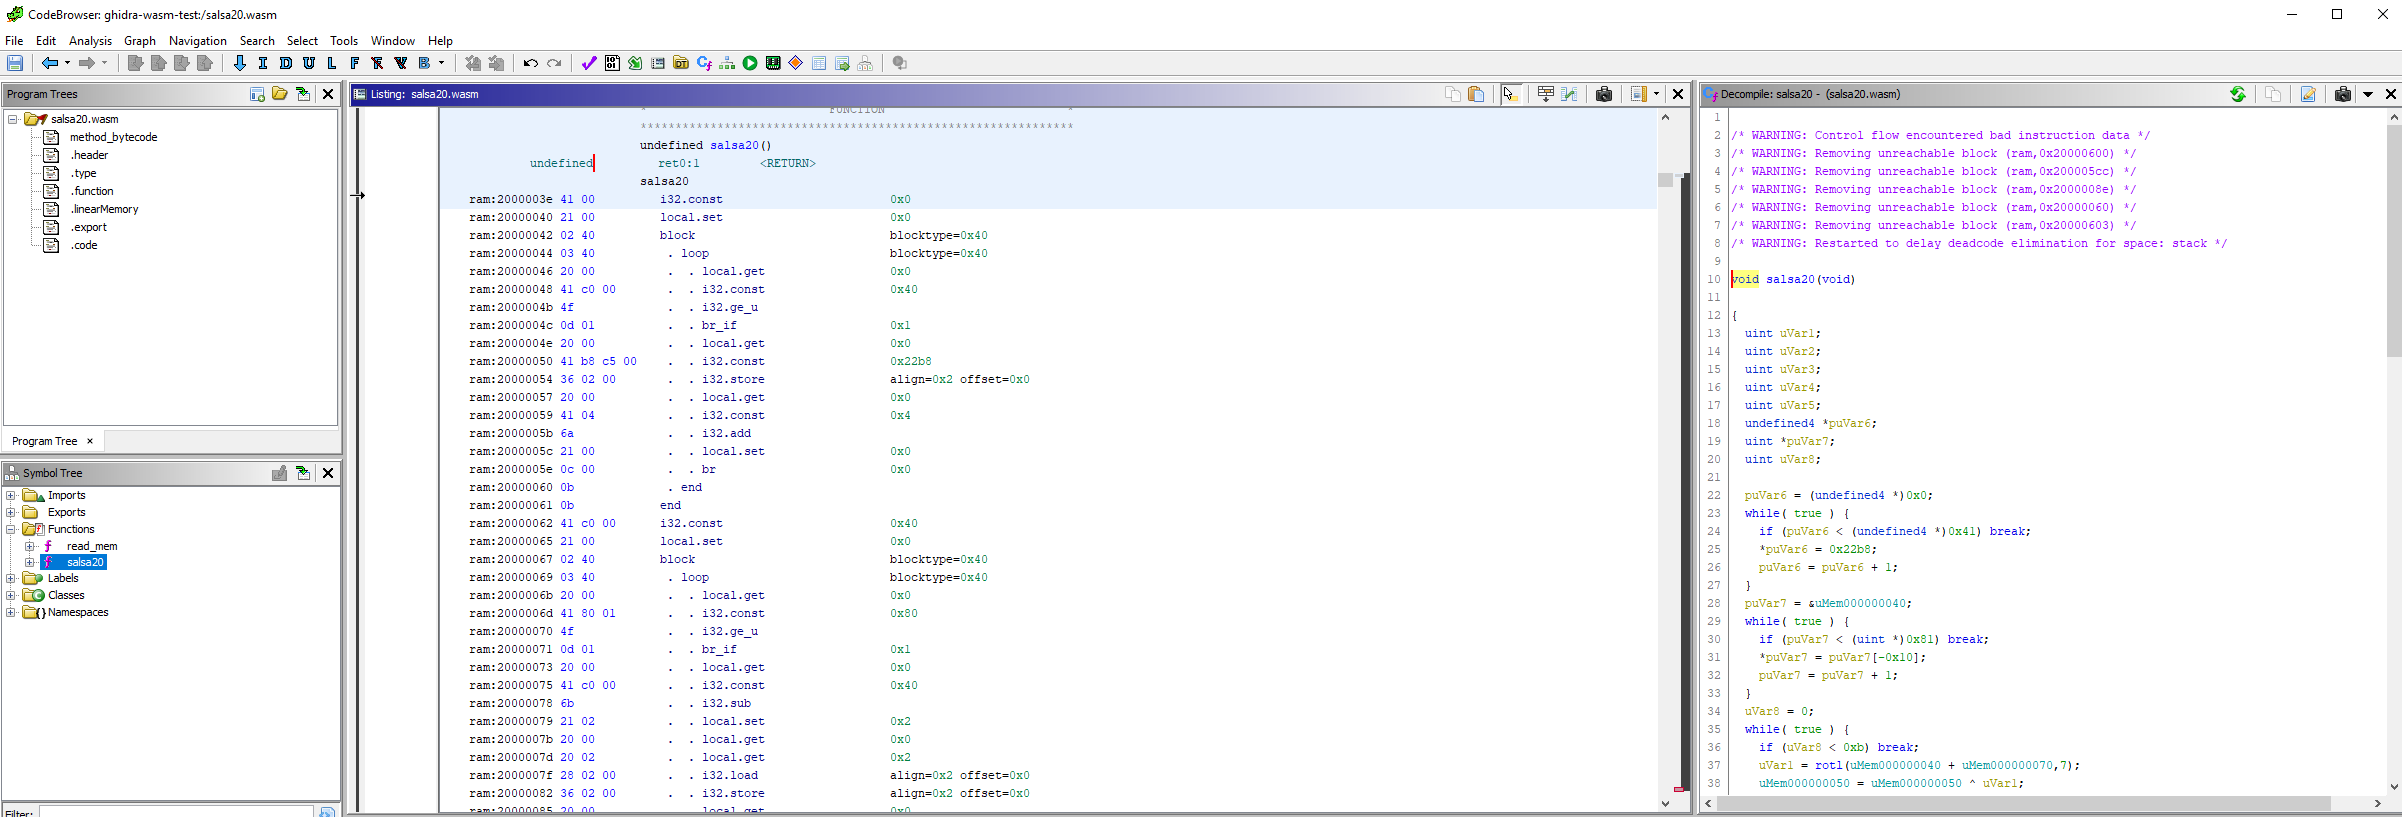
Ghidra Wasm Plugin 把 WebAssembly 模块载入 Ghidra,用于反汇编和反编译。
二进制 · 工具:
dx-shader-decompiler 反编译 DirectX 9 的像素着色器和顶点着色器,着色器模型 3.0。
游戏 · 工具:
agsutils 可以解包、反汇编、修改并重新打包 Adventure Game Studio 游戏。
二进制 · 工具:
ExtractMachO 是一个 IDA 插件,用来提取反汇编中的 Mach-O 二进制。
固件 · 工具:
waterbear 是 Dreamcast VMU 程序的汇编器和反汇编器,可用作 Rust 库或命令行程序。
二进制 · 工具:
WPP Remover 是一个 IDA Pro 插件,用来从 Hex-Rays 伪代码中去掉 Windows 软件跟踪调用。
固件 · 工具:
ds_disassembly_tools 是一组用于任天堂 DS 反汇编初始设置的脚本。
游戏 · 工具:
PSRetrox 是一个用 C++ 编写的 PlayStation 2 游戏逆向工具,处理已提取的 ISO。
二进制 · 工具:
IDR Pascal 是 Interactive Delphi Reconstructor 的 Pascal 翻译。
二进制 · 工具:
YaraVM 是用于已编译 YARA 规则的 IDA Pro 加载器和处理器模块。
游戏 · 工具:
DecompPipeline 把游戏机器码逐个函数转成 C,再把这些 C 构建成原生移植。
二进制 · 工具:
GameMaker 8.1 Decompiler 是 2011 年的 GameMaker 8.1 和 8.0 可执行文件反编译器源码。
二进制 · 工具:
libdecomp 把多种架构的机器码反编译成源码。
游戏 · 工具:
这个工具包把 PSP 的可重定位可执行文件翻译成 C,再链接一个原生运行时,构建 Windows 可执行文件。