游戏 · 集成:
Cheat Engine MCP Bridge 进程内存分析桥接C2
通过 Lua 桥接脚本和 Python MCP 服务器把 MCP 客户端连接到 Cheat Engine,使智能体能够检查用户在 Cheat Engine 下运行的进程:读取内存与扫描数值、解析指针链、剖析结构体、识别 RTTI 类名、反汇编、查找交叉引用,以及设置硬件或 DBVM 断点。
- 游戏
- 二进制
游戏 · 集成:
通过 Lua 桥接脚本和 Python MCP 服务器把 MCP 客户端连接到 Cheat Engine,使智能体能够检查用户在 Cheat Engine 下运行的进程:读取内存与扫描数值、解析指针链、剖析结构体、识别 RTTI 类名、反汇编、查找交叉引用,以及设置硬件或 DBVM 断点。
游戏 · 项目:
将 PSP MIPS 可执行文件转换为 C++ 与 WebAssembly,配合 PSP 高层仿真运行时和 WebGL2 渲染器;原生跟踪、画面捕获及音频工具可辅助调查游戏移植中缺失的行为。
游戏 · 项目:
GRB Modding Knowledgebase 记录《Ghost Recon: Breakpoint》的 Anvil .forge 归档、嵌套的 .data 资源及资产替换流程。
游戏 · 项目:
OpenRS2 开发兼容 RuneScape build 550 的服务器及客户端分析工具。
应用 · 工具:
动态插桩工具,用脚本观察和分析运行中的原生及托管进程行为。
应用 · 工具:
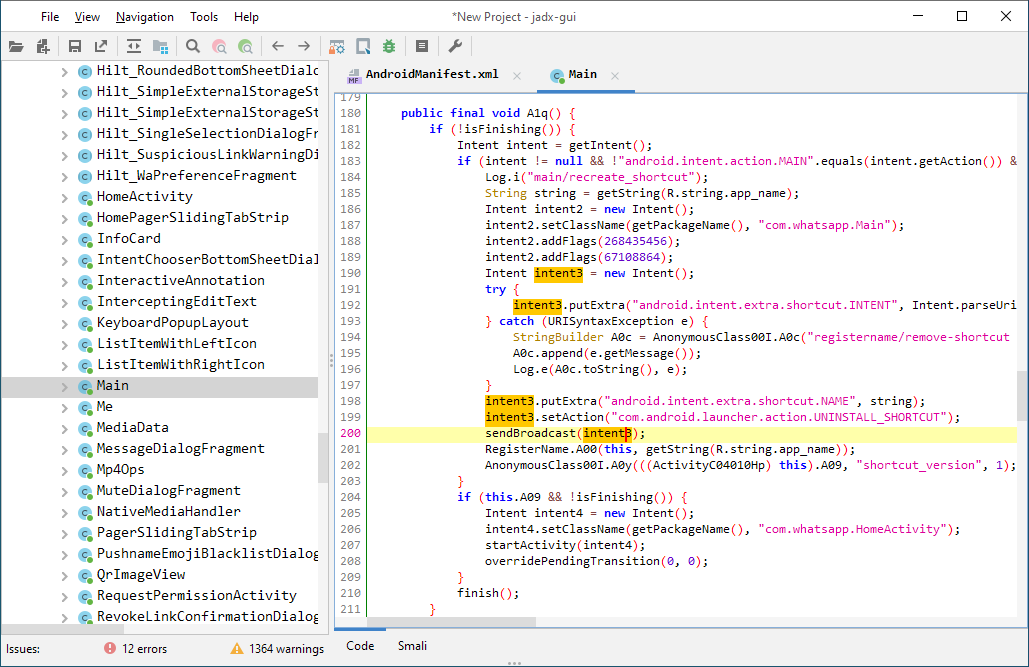
将 Dex 反编译为 Java 的 CLI/GUI 工具,提供 Android 资源解码、代码导航和引用搜索。
应用 · 工具:
将 Android 资源与 smali 解码为项目目录,并支持重新构建修改后的安装包。
应用 · 工具:
用于 APK/DEX 元数据、字节码及引用分析的 Python 工具集;v5 源码分支还提供智能体技能和 MCP 文档。
应用 · 工具:
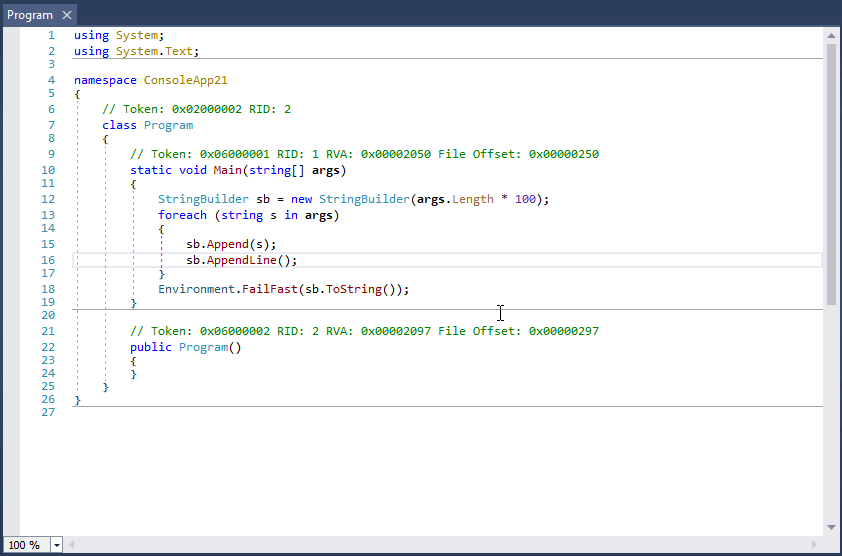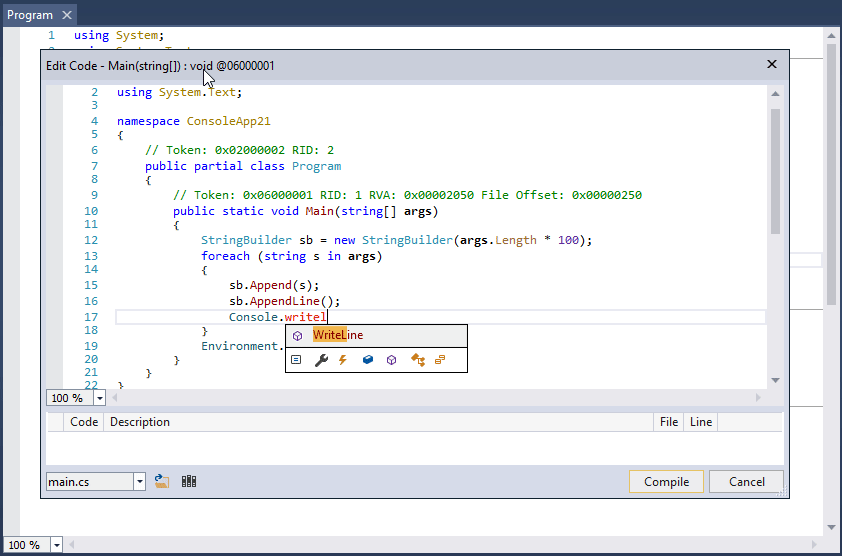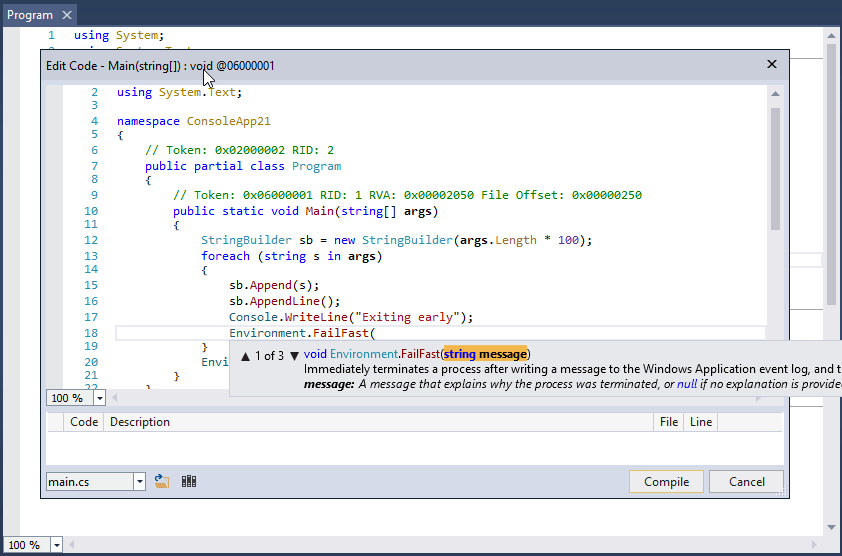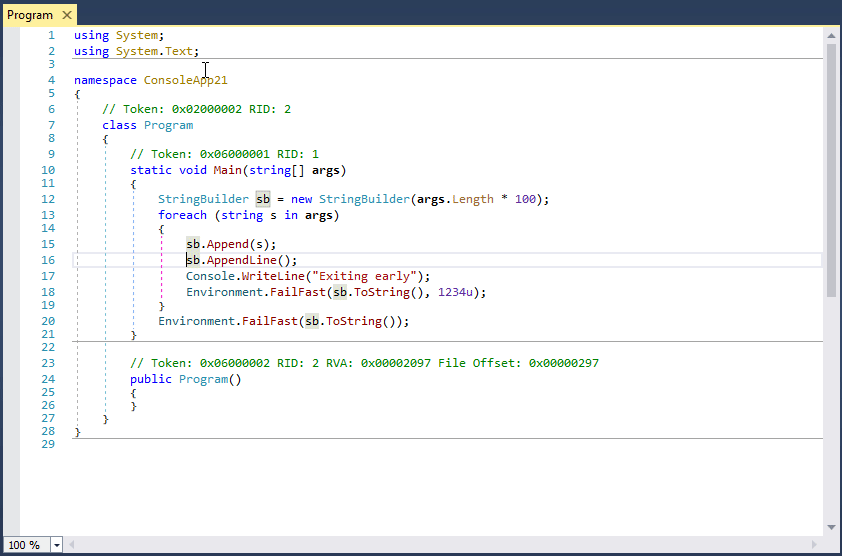
.NET 程序集浏览器与 C# 反编译器,支持完整项目导出、元数据检查和命令行处理。
应用 · 工具:
dnSpy 的社区延续项目,可在没有原始源码时调试和编辑 .NET 程序集。
应用 · 工具:
Electron 官方归档工具,可列出和提取 ASAR 内容,便于检查打包后的 JavaScript 与应用资源。
应用 · 工具:
通过 Web 界面与 API 检查移动应用包,结合静态分析及受支持设备上的动态测试,分析运行时行为与网络流量。
应用 · 工具:
通过基于 Frida 的命令界面探索运行中的 Android 与 iOS 应用,检查应用存储、内存、运行时对象和插桩后的行为。
应用 · 工具:
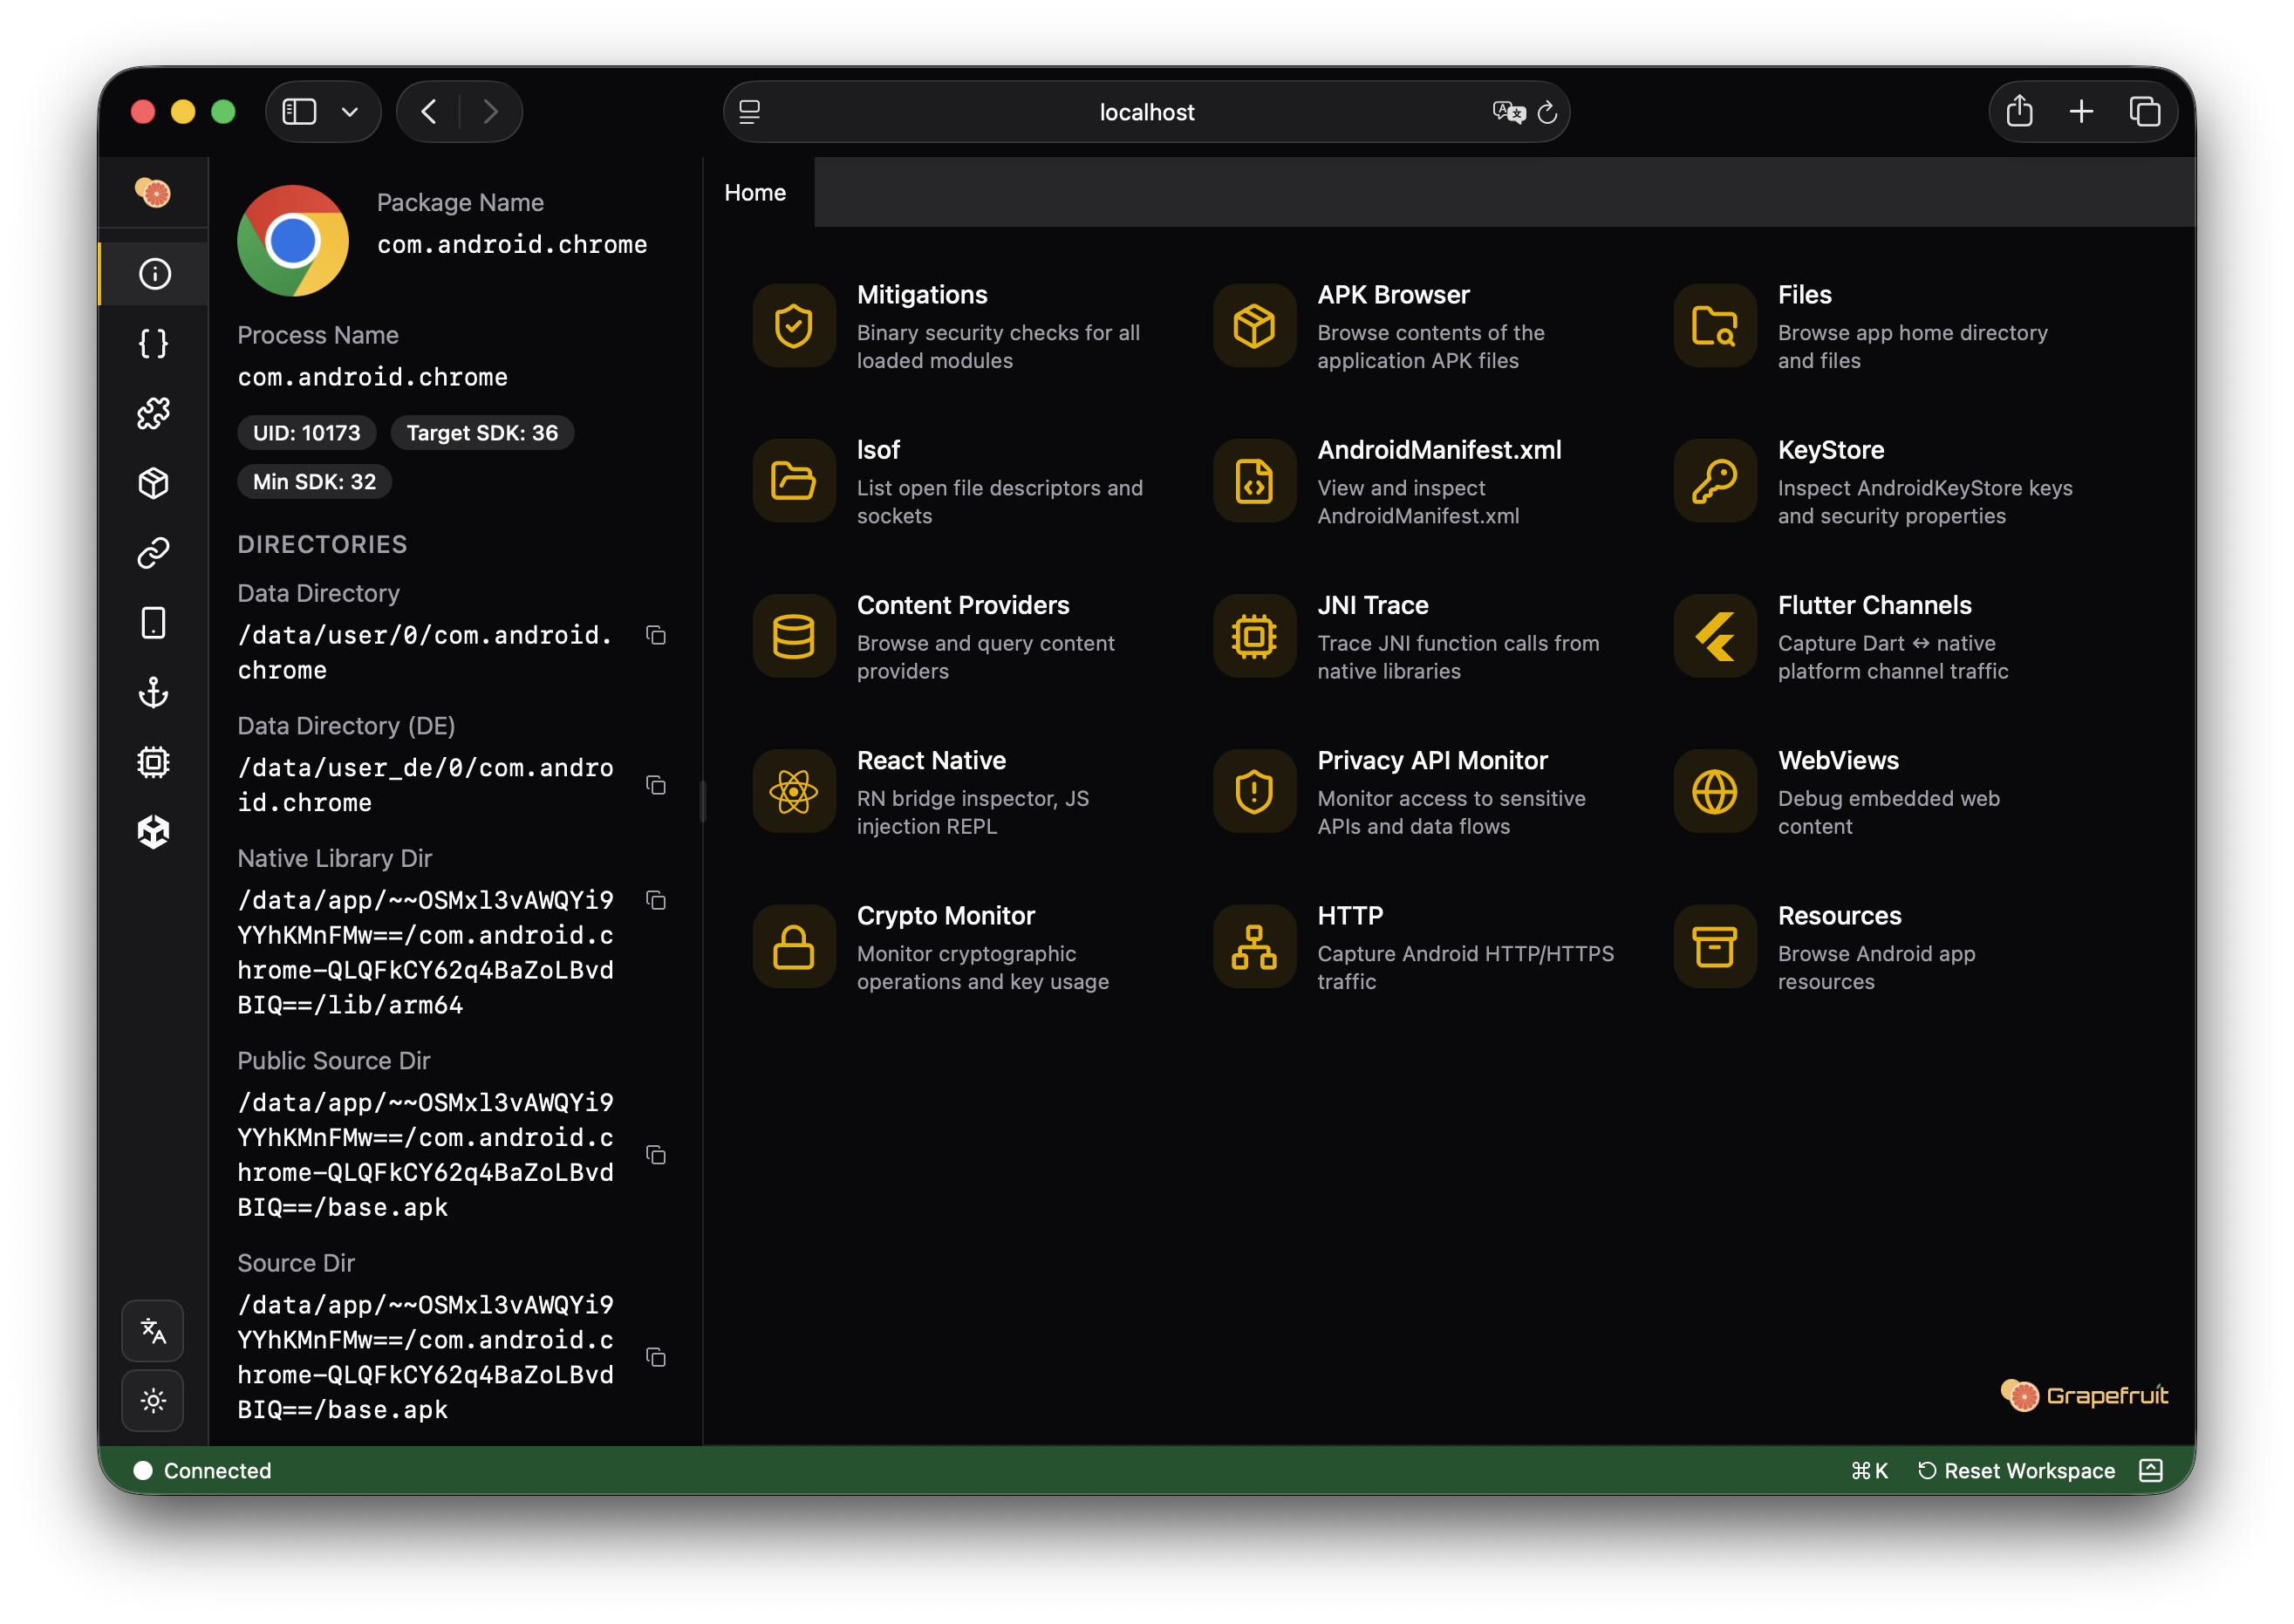
通过基于 Frida 的 Web 界面检查并 Hook 运行中的 iOS 与 Android 应用,提供方法与加密 API 拦截、文件系统与 SQLite 浏览、iOS 钥匙串与界面层级查看,以及常见网络库的 HTTP 流量捕获。
应用 · 工具:
利用匹配的 Dart 运行时分析 Flutter Android ARM64 AOT 二进制,生成带符号的汇编、对象池转储及面向目标的 Frida 脚本模板,辅助研究编译后的 Dart 应用逻辑。
应用 · 工具:
解析、反汇编并部分反编译 React Native 的 Hermes 字节码包,展示 HBC 文件头和指令,并生成伪代码以帮助理解编译后的应用逻辑。
应用 · 工具:
通过集成反编译器、字节码汇编、引用搜索、映射与去混淆工具检查和修改已编译的 JVM 应用;所审阅的 4.0 预览版还提供基础的只读 Android 字节码分析。
应用 · 工具:
将已编译的 iOS/macOS 界面归档解码为对象树、Outlet/Action 连接、自定义类及导航关系,可导出 JSON 或 Mermaid 图,并通过 MCP 提供只读检查命令。
应用 · 工具:
静态检查 Flutter/Dart AOT libapp.so 文件,恢复可用元数据、类结构、调用关系及伪代码,无需嵌入 Dart VM 或编译匹配的 SDK,提供 ARM64 与 x86_64 分析路径。
应用 · 工具:
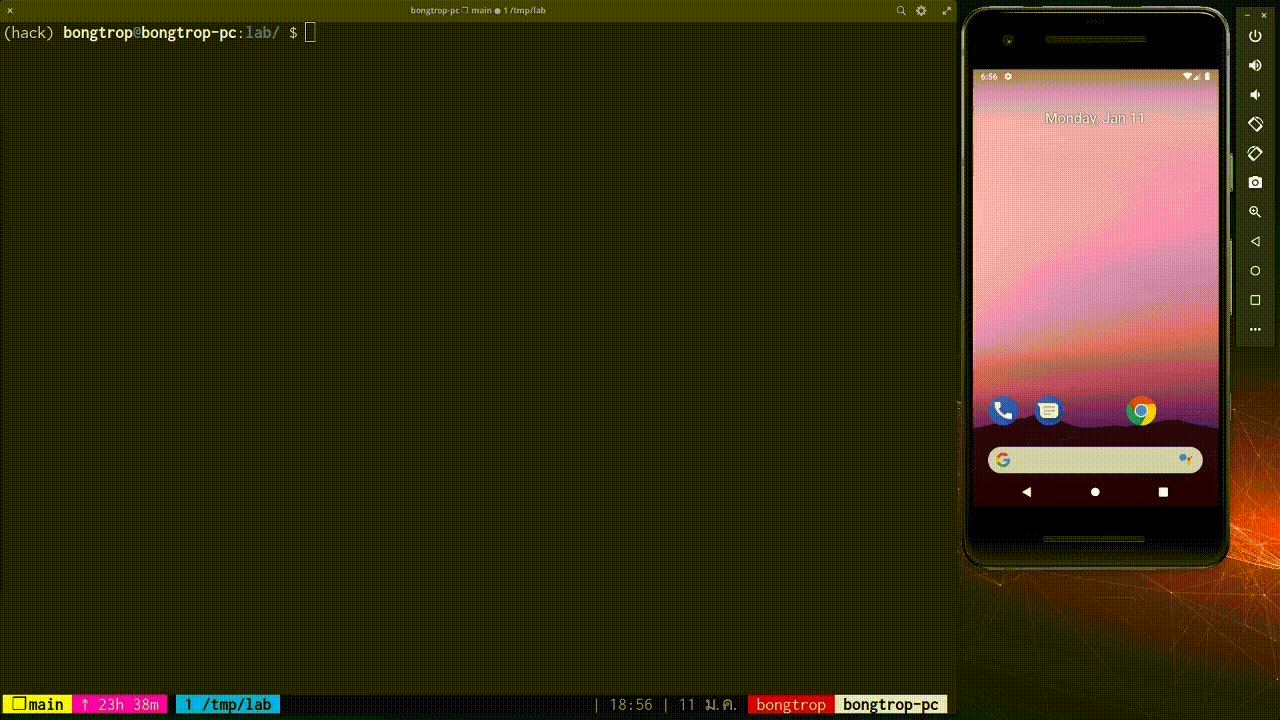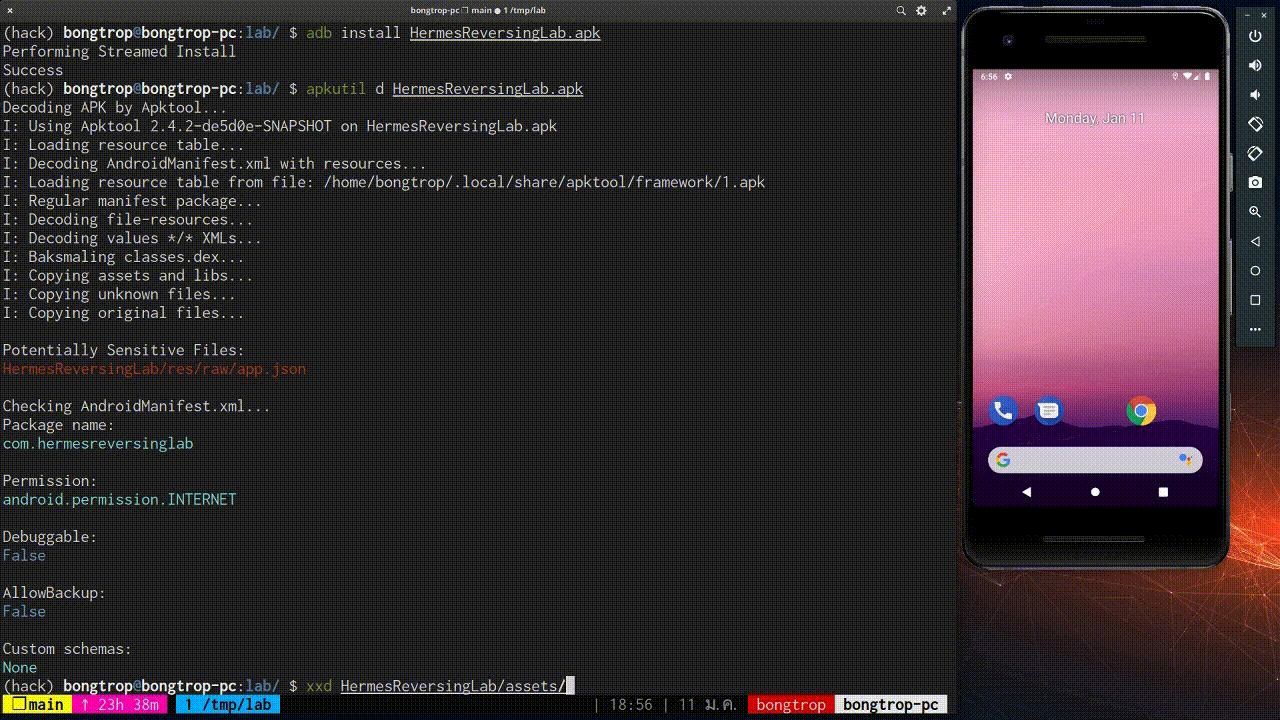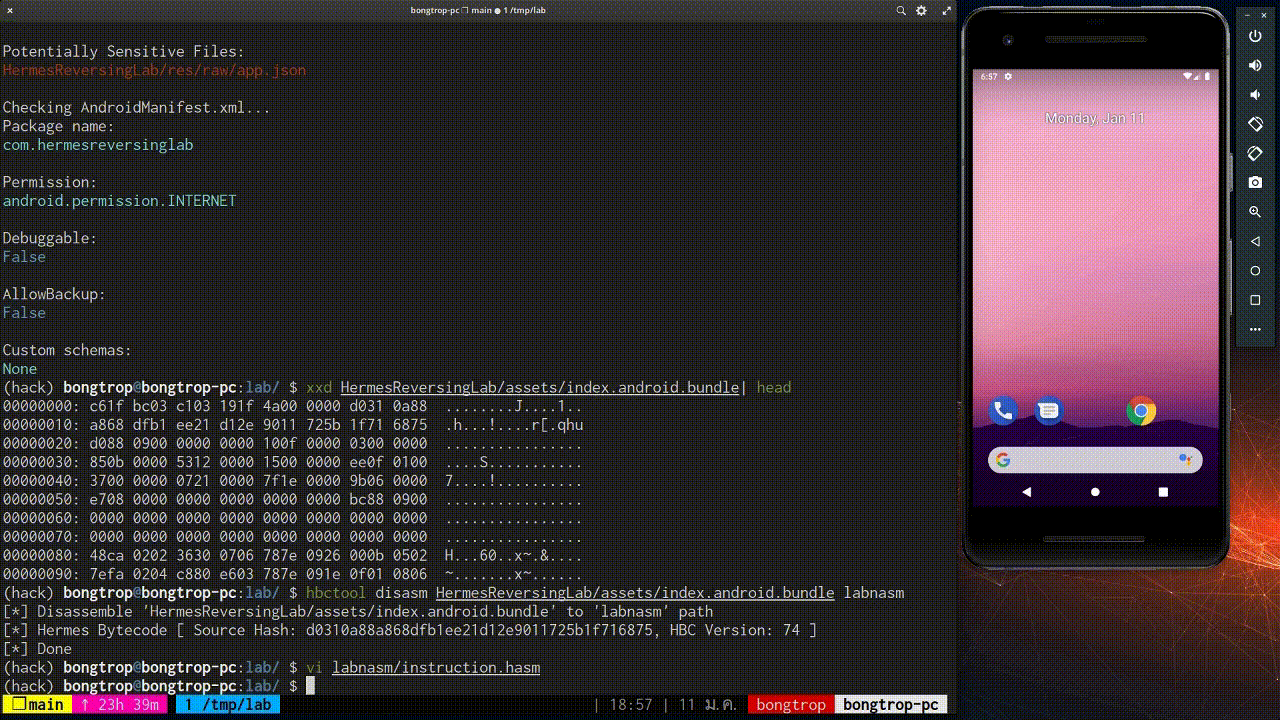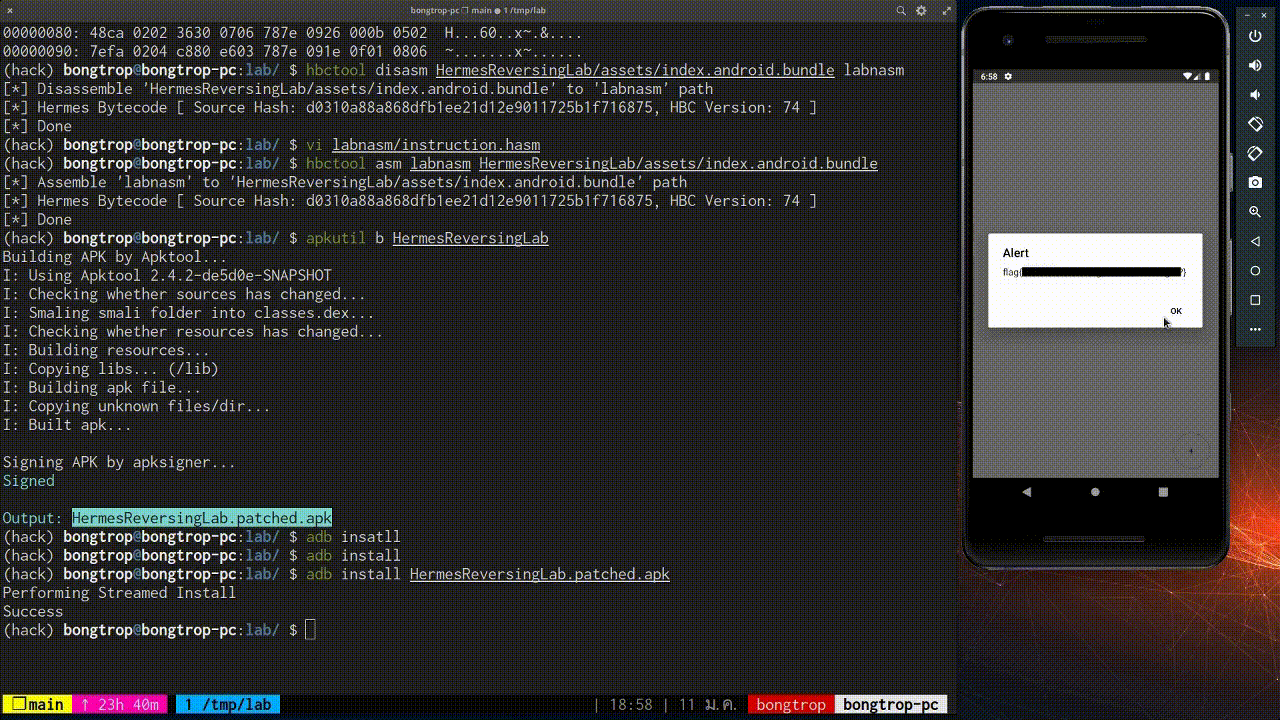
通过 HASM 文件反汇编和重新汇编受支持的 React Native Hermes 字节码包,为明确支持的旧版 HBC 提供字节码检查与修改能力。
应用 · 工具:
源自 Fernflower 的 Java 及其他 JVM 语言反编译器,延续了 ForgeFlower、Fabric 和 Quiltflower 等分支的工作,注重输出质量和对现代 Java 的支持,包括 Java 21+ 的记录、密封类、switch 表达式和模式匹配。
应用 · 工具:
用 Python 编写的 Android 反编译器,直接对 APK 执行查询,而不必先解包并建立索引。
应用 · 工具:
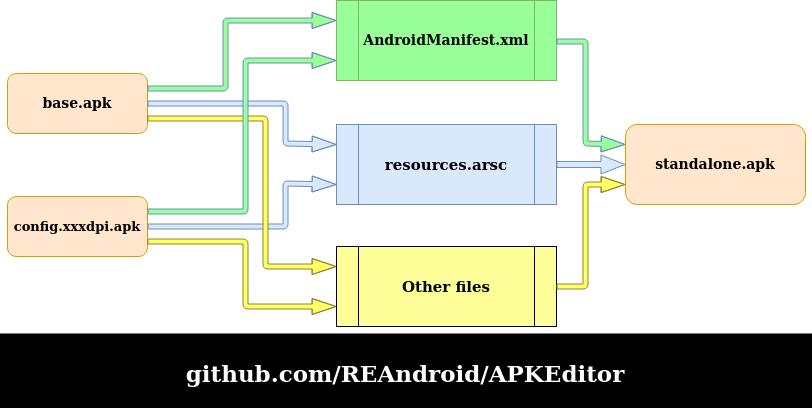
基于 ARSCLib 的命令行 APK 编辑器,不依赖 aapt 与 aapt2,可将 APK 的二进制资源与 DEX 解码为可编辑的 JSON、XML 或 smali 并重新构建安装包。
应用 · 工具:
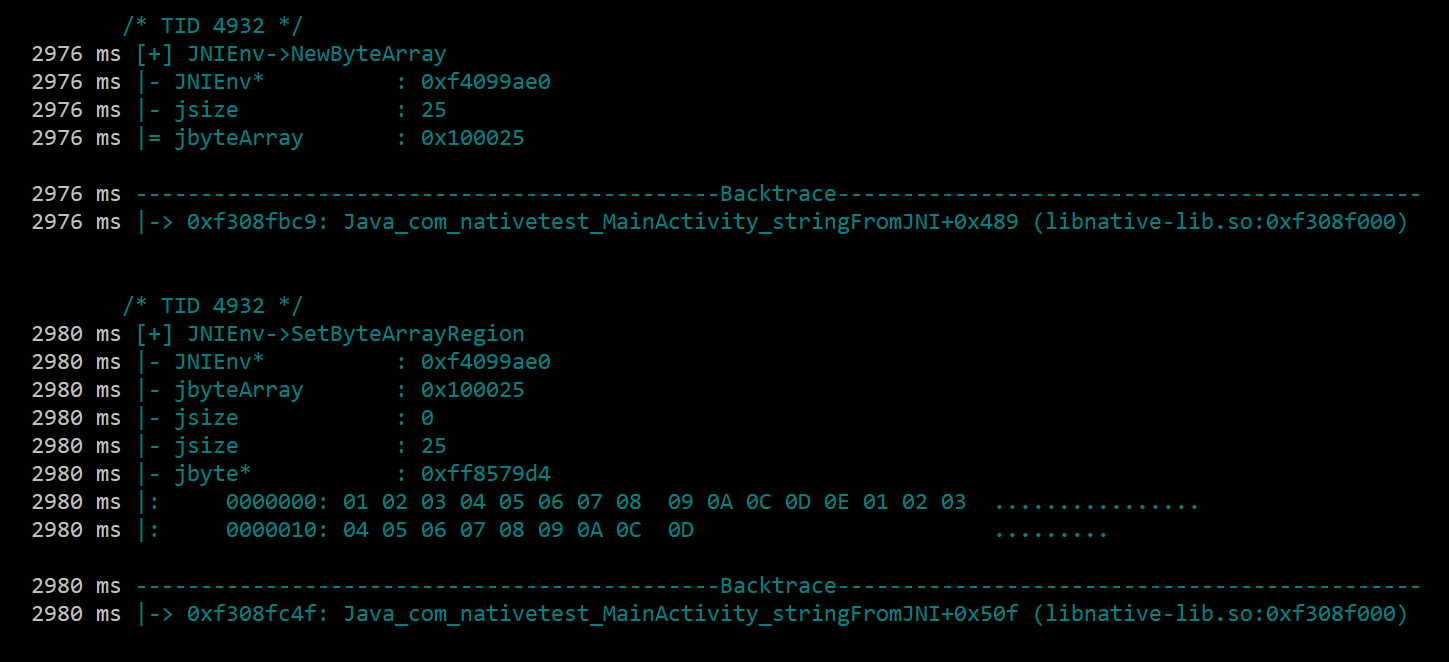
基于 Frida 的动态分析工具,用于跟踪 Android 应用对 JNI API 的调用,类似 frida-trace 或 strace,但面向 Java 本地接口。
应用 · 工具:
用于读取、修改和重建 PE(可移植可执行)文件的 C# 库,既支持 Windows 原生映像,也支持带 .NET 元数据的映像。
应用 · 工具:
由 JustDecompile 原班开发者维护的跨平台桌面 .NET 反编译器,是其 JustDecompile 引擎的延续,基于 Mono.Cecil 并采用 Avalonia 界面。
应用 · 工具:
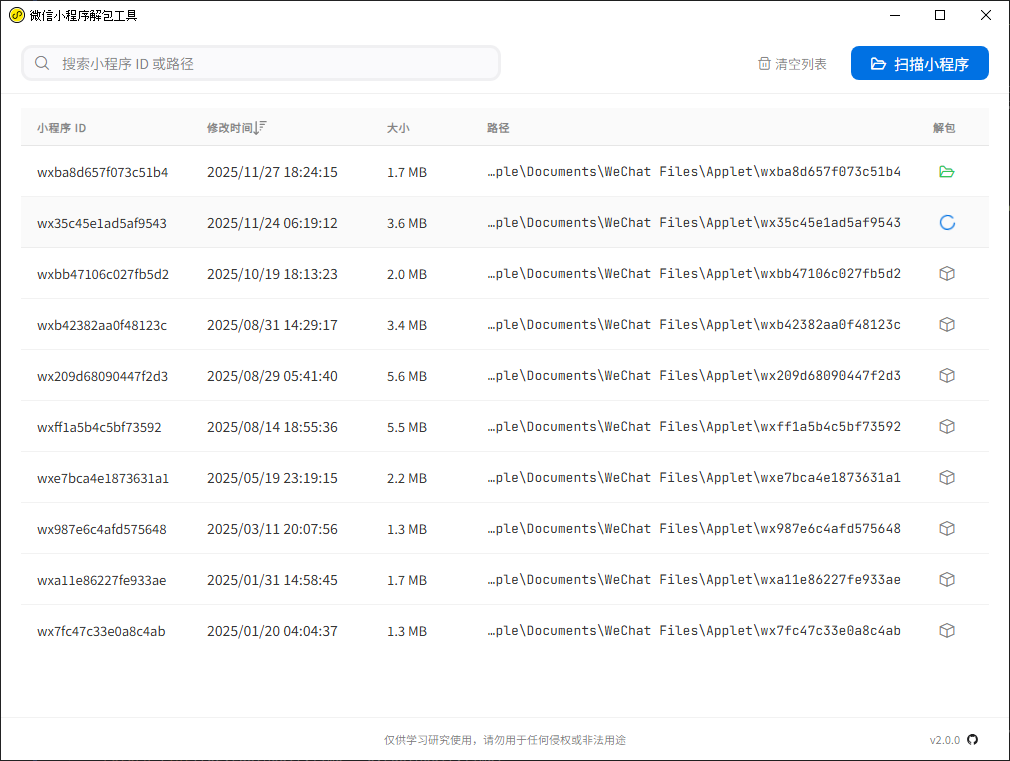
基于 Wails 构建的 Windows 与 macOS 桌面图形工具,用于解包微信小程序 .wxapkg 包以供研究。
应用 · 工具:
处于 Alpha 阶段的 Node.js 命令行工具,可把 React Native 的 JavaScript 包(index.android.bundle 或 main.jsbundle)、未打包应用的 js-modules 目录,或 Webpack 入口包与分块包拆分为每个模块一个、便于阅读的文件。
应用 · 工具:
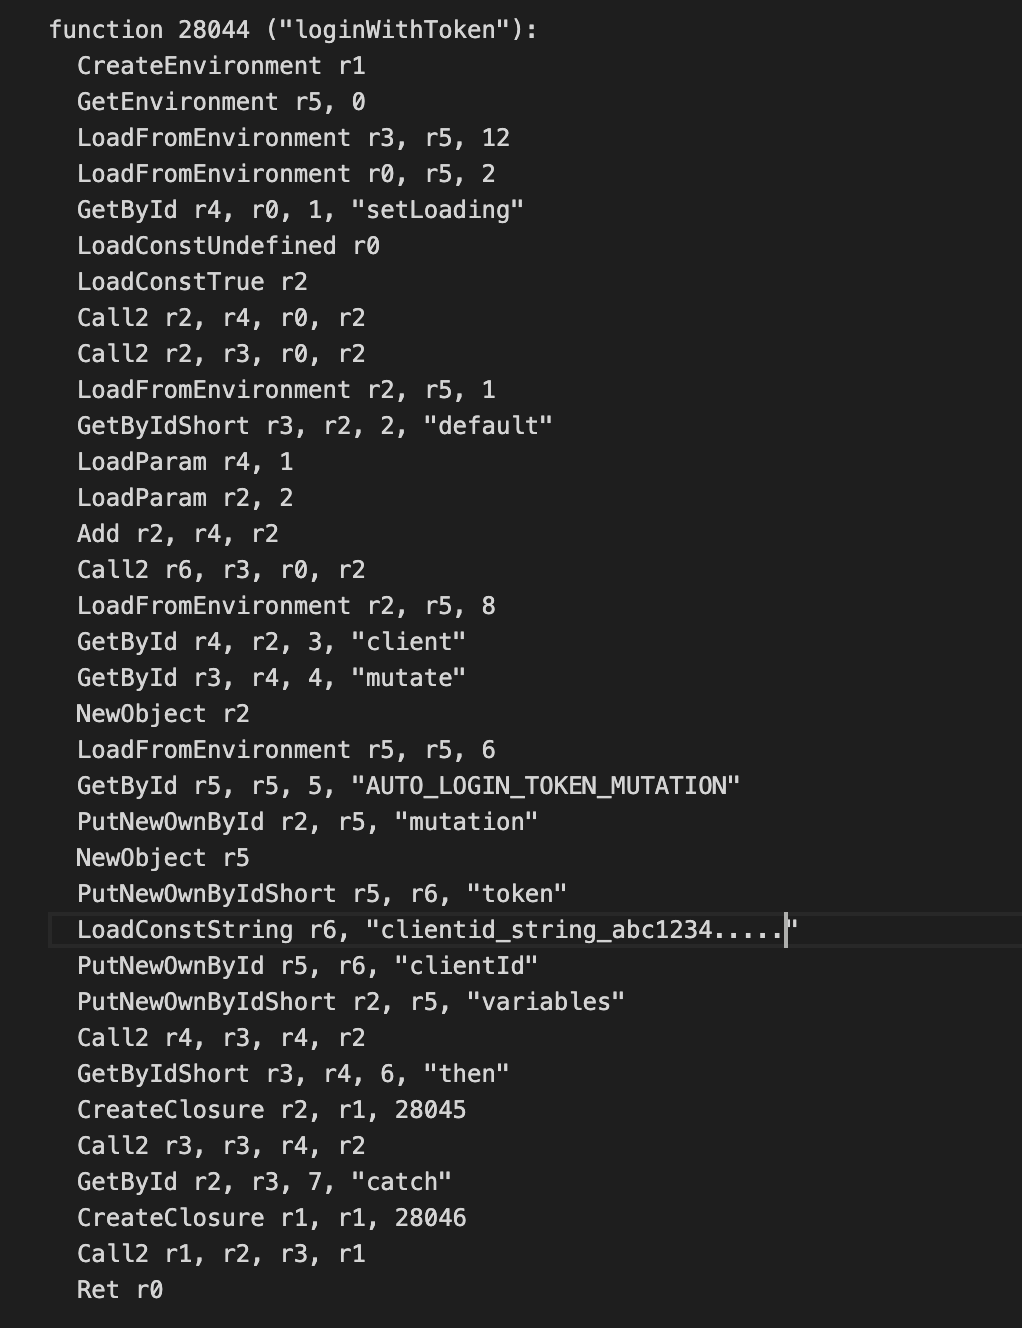
面向 Hermes 字节码(.hbc)的 Rust 反编译与分析工具包;.hbc 是 React Native 应用为 Hermes 引擎打包的编译格式,README 列出支持 HBC 40 至 99 版本。
应用 · 工具:
基于 Frida 的模块化框架,用于对分析者有权测试的 Android 与 iOS 应用进行运行时分析。
应用 · 工具:
来自 mitmproxy 项目的工具,可在无需 root 的情况下移除使用者拥有或有权测试的 Android APK 的证书固定。
应用 · 工具:
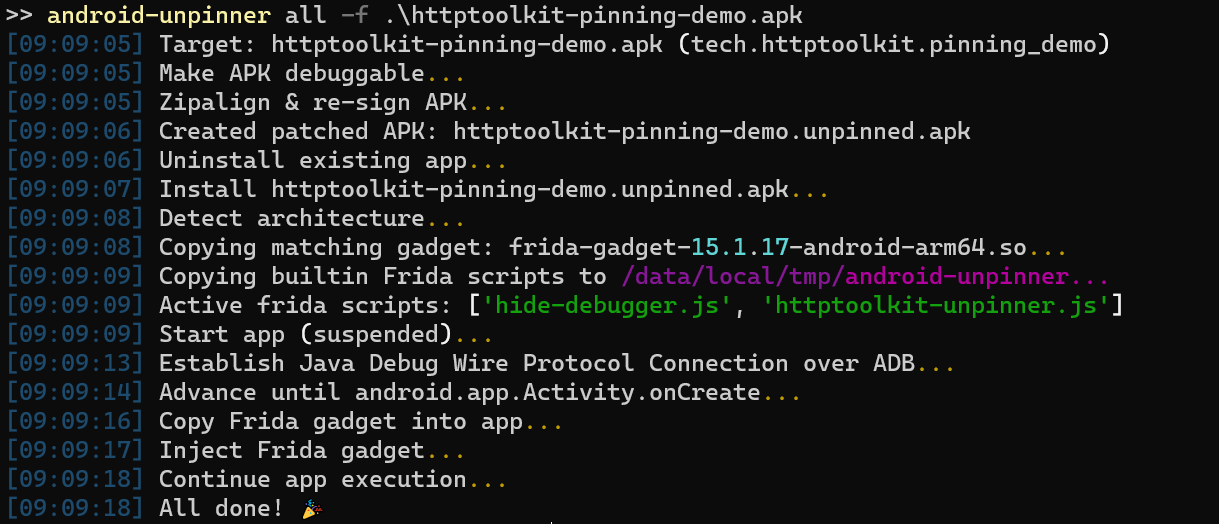
命令行工具,为使用者拥有或有权测试的 Android APK 准备 HTTPS 流量检查。
应用 · 工具:
来自 HTTP Toolkit 的一组 Frida 脚本,用于在分析自有或经授权测试的应用时检查移动应用的 HTTPS 流量。
应用 · 工具:
面向分析者有权检查的应用的 Flutter 逆向框架。
应用 · 工具:
用 Rust 编写的反编译器,可将 APK、多 DEX 应用以及 XAPK/APKS/APKM 容器中 035 至 041 版本的 Android DEX 字节码转换为 Java,把 lambda 和字符串拼接还原为 Java 语法,并按 jadx 的风格为局部变量命名。
应用 · 工具:
基于 smalivm 的通用 Android 反混淆工具。
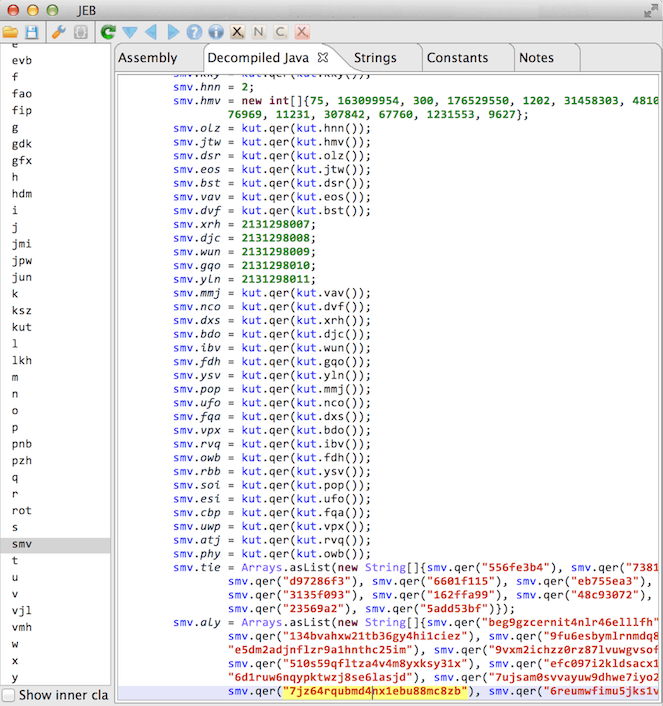
应用 · 工具:
以 C++ 编写、原生运行于 Windows 的 Dalvik 反编译器与 Android 分析工作台,无需安装即可打开 APK、DEX、ODEX、OAT、JAR、AAR 和 class 文件。
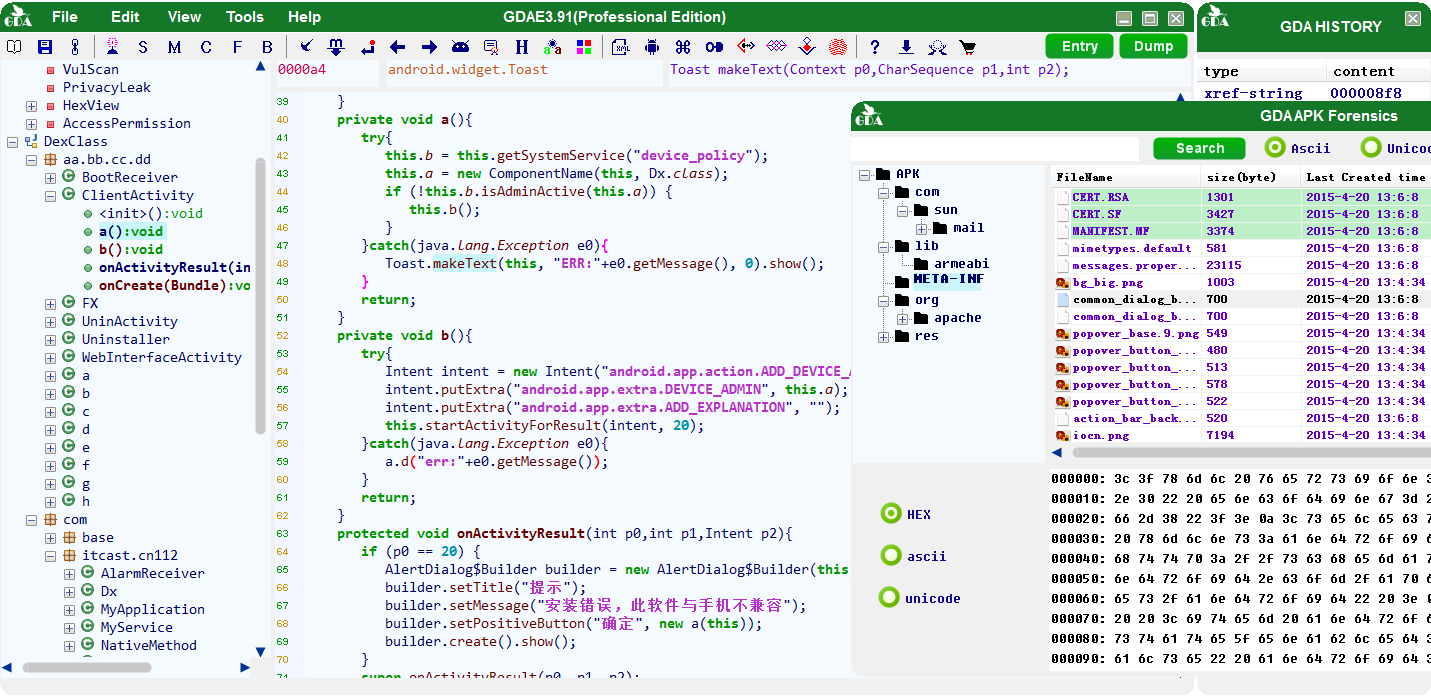
应用 · 工具:
把 VS Code 变成 Android 逆向工作台的扩展,整合 Apktool、Jadx、smali-lsp 和 uber-apk-signer。
应用 · 工具:
JetBrains 的分析型反编译器,可将 Java class 文件还原为 Java 源码;IntelliJ IDEA 内置了它,用于在调试或浏览 class 文件时显示代码。
应用 · 工具:
用于检查已编译 Java 与 Android 程序的桌面套件:拖入 class、JAR、WAR、APK、DEX、XAPK 或 APKM 文件即可浏览其中的类和资源,并可并排显示最多三个反编译器或反汇编器视图。
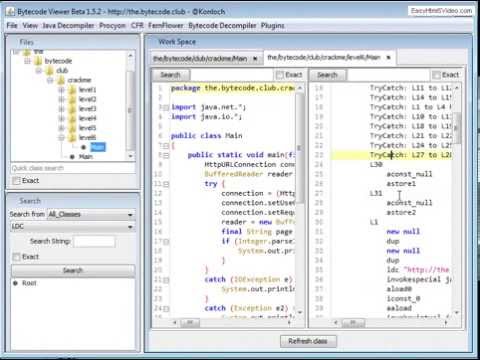
应用 · 工具:
实验性 JavaScript 源码分析工具:本地训练后将 AST token 序列归入预设公式类别,并生成启发式结构、调用图和意图报告。
应用 · 工具:
本地 Python APK 初步分析工具,调用 apktool 与 strings 检查清单配置、源码及原生库字符串,输出 TXT/JSON 结果供人工核验。
应用 · 工具:
通过进程内托管的 ILSpy C# 桥接层,提供程序集、类型和指定方法的反编译、源码搜索及结构化 JSON 输出的 Rust CLI;独立的 PE 头检测器无需加载 .NET 运行时即可识别托管程序集。
网站 · 工具:
面向已构建 React JavaScript 的静态分析 CLI,可输出更易读的代码,以及推断的 API 请求、路由和应用常量报告;存在 source map 内嵌源码时可将其提取。
应用 · 工具:
面向鸿蒙方舟字节码(.abc)的反编译工具;HarmonyOS 应用包中的 modules.abc 即为此格式。
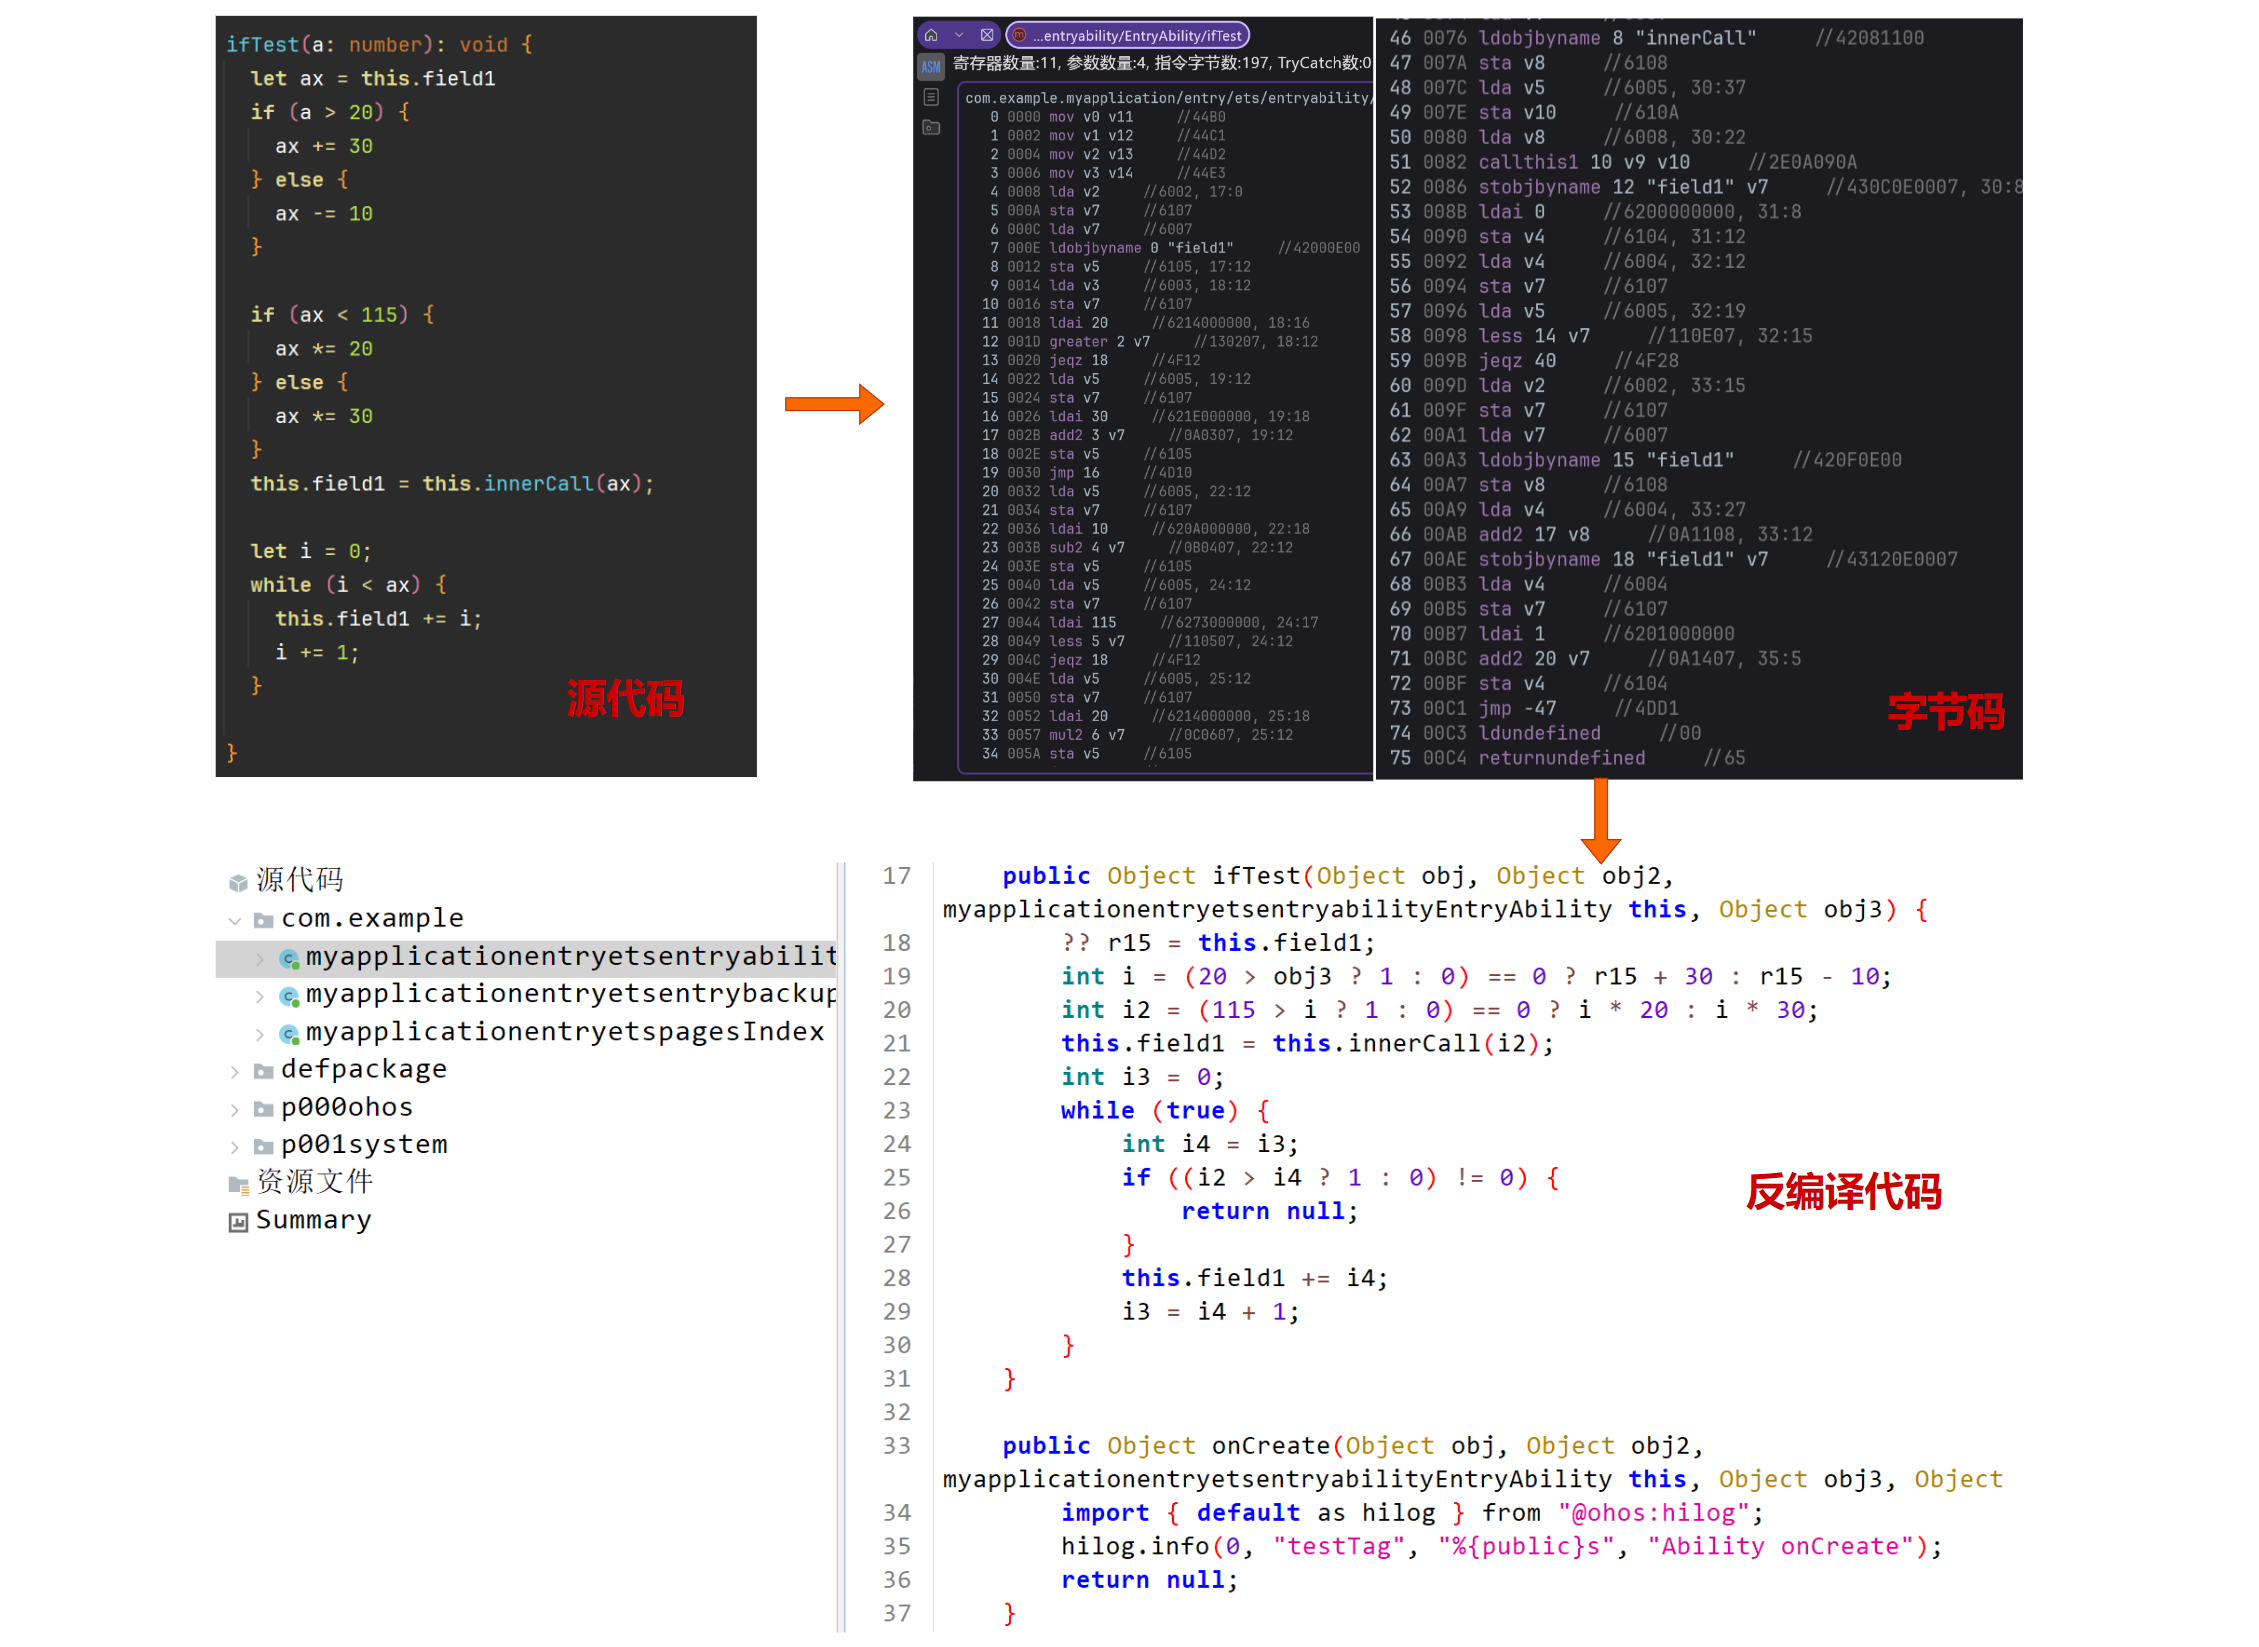
应用 · 工具:
基于浏览器的 Java 逆向工程工具:可加载 class 文件和 JAR/ZIP 归档,使用编译为可在浏览器中运行的 Vineflower(默认)、CFR、Procyon 或 JASM 进行反汇编或反编译,另有自带的字节码反汇编器。
应用 · 工具:
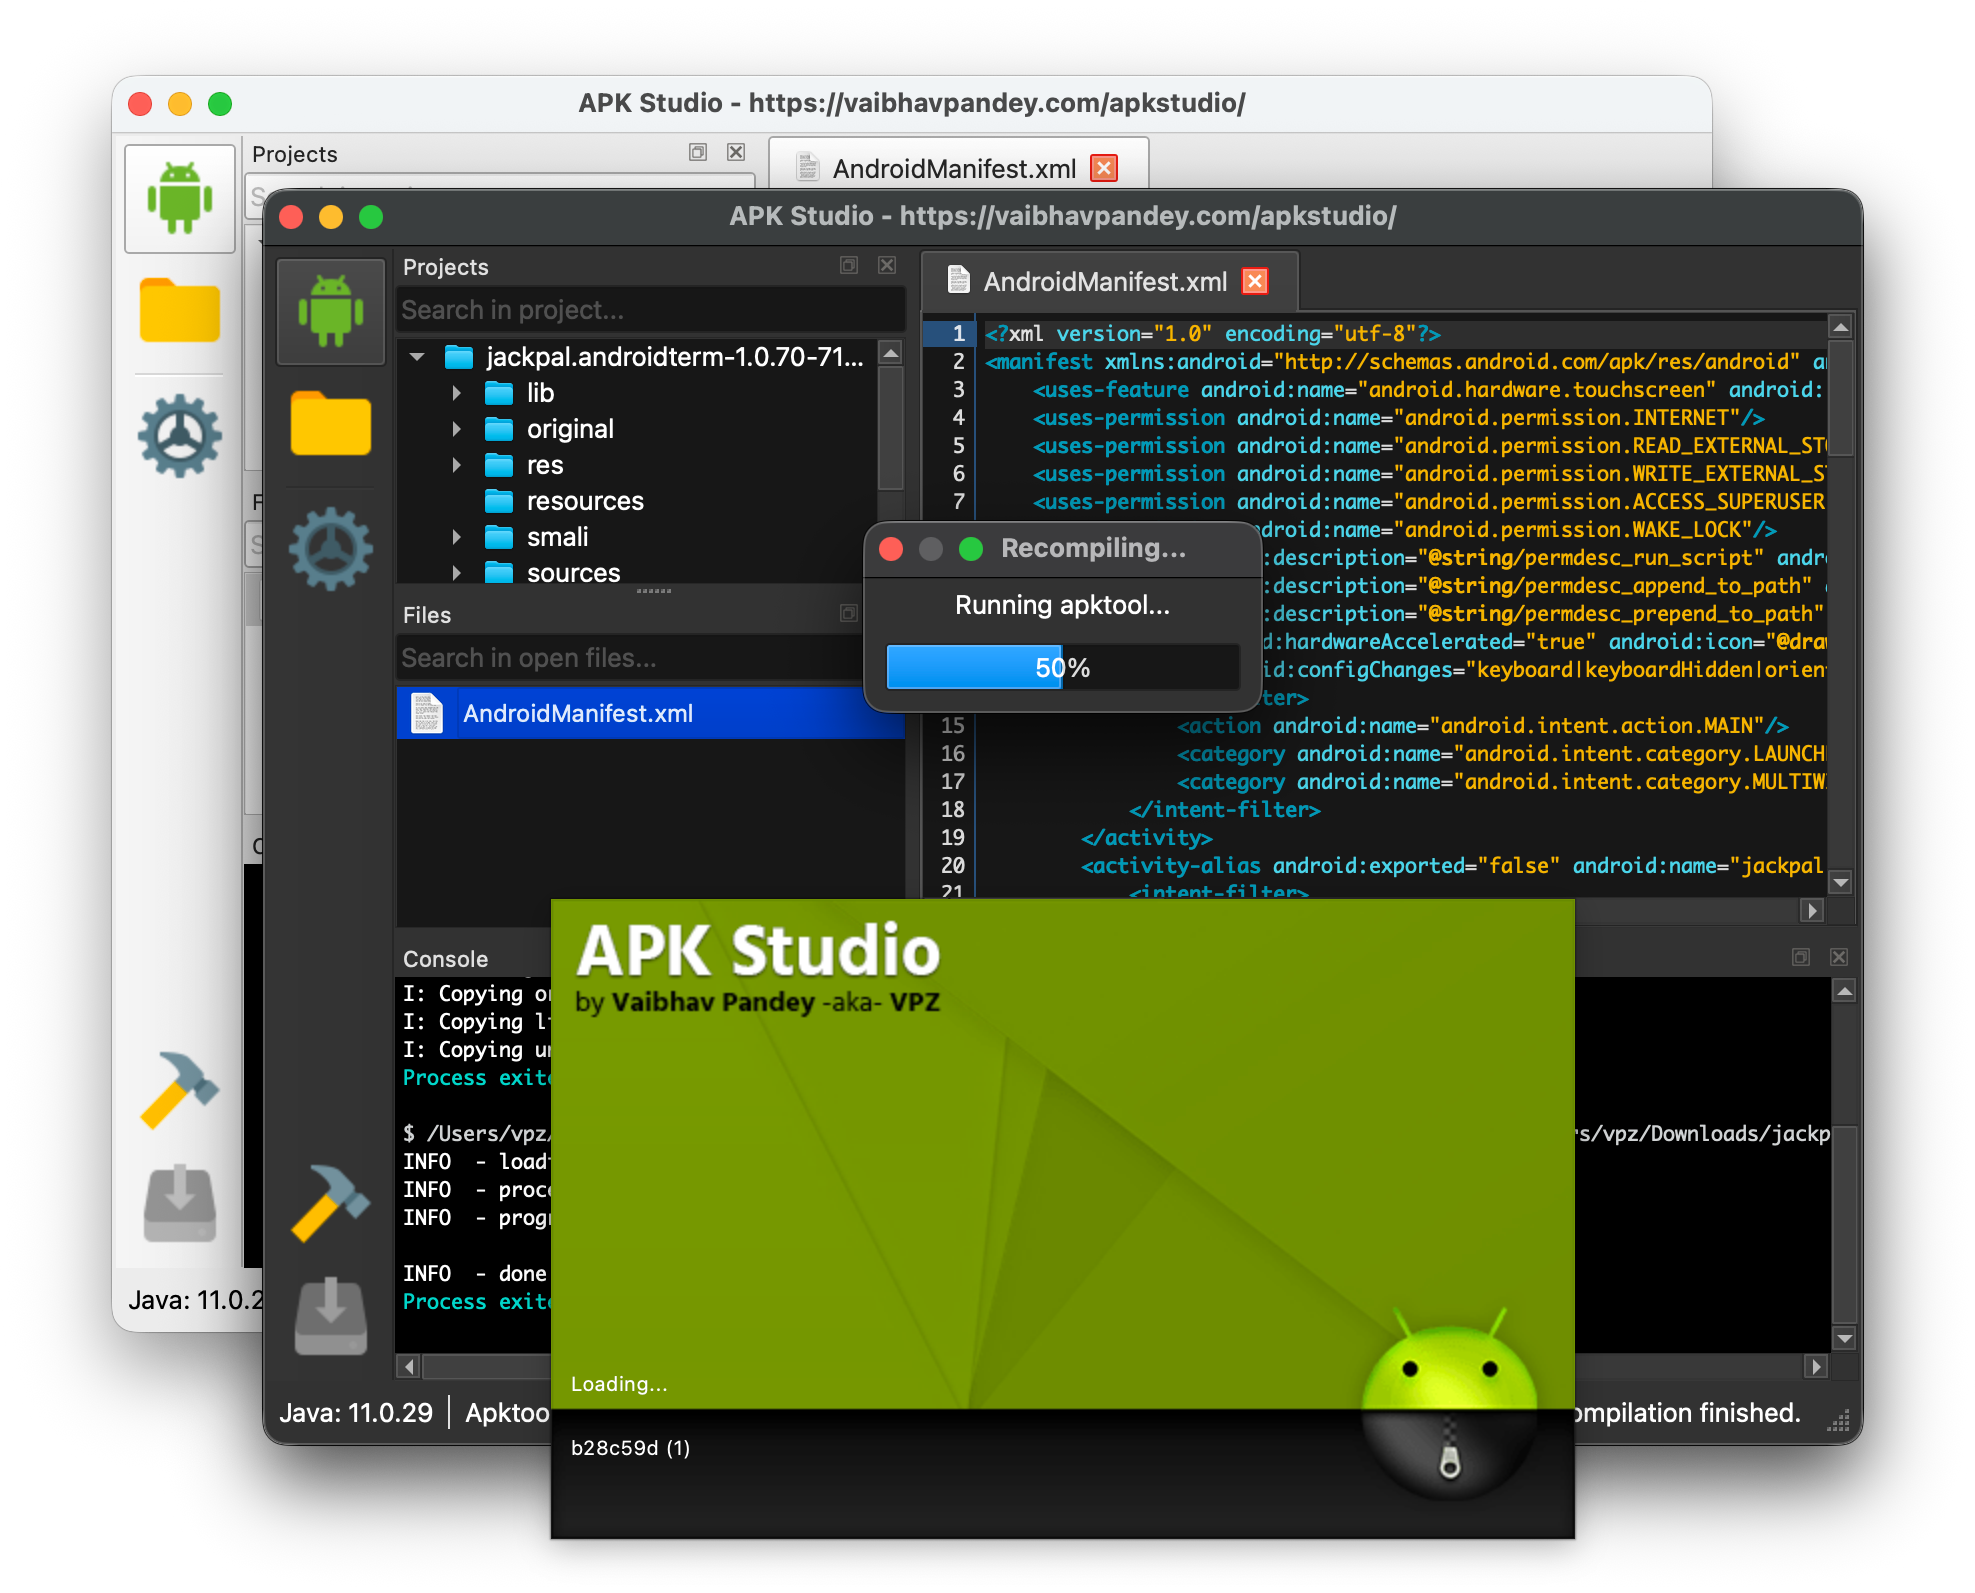
基于 Qt6 的桌面前端,在 IDE 式工作区中调用 Apktool、JADX、uber-apk-signer 和 ADB 处理 Android 安装包。
应用 · 工具:
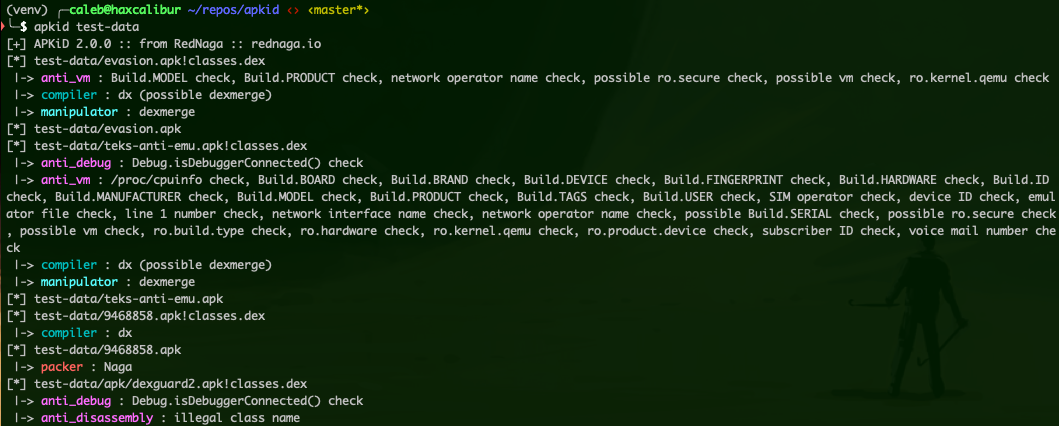
RedNaga 推出的 Android 安装包识别工具,类似 PEiD。
应用 · 工具:
用 Java 编写的工具集,可将 Android DEX 字节码(包括 APK 内的 DEX 文件)转换为打包成 jar 的 JVM .class 文件,供 Java 反编译器和字节码工具使用。
应用 · 工具:
一个 Bash 脚本,围绕 apktool 自动完成 Android 应用分析中的重复性工作:从设备或模拟器拉取已安装的应用包、解码资源并反汇编 dex 代码,以及将解码后的目录重新构建为 APK。
应用 · 工具:
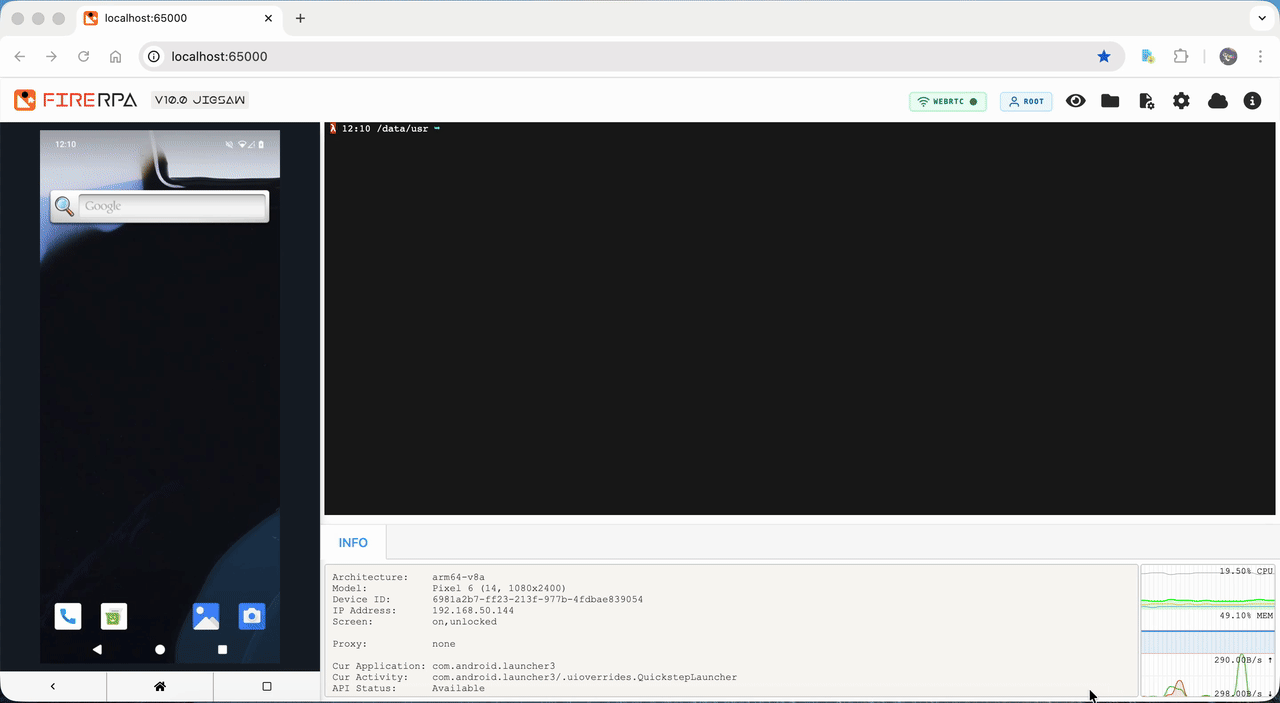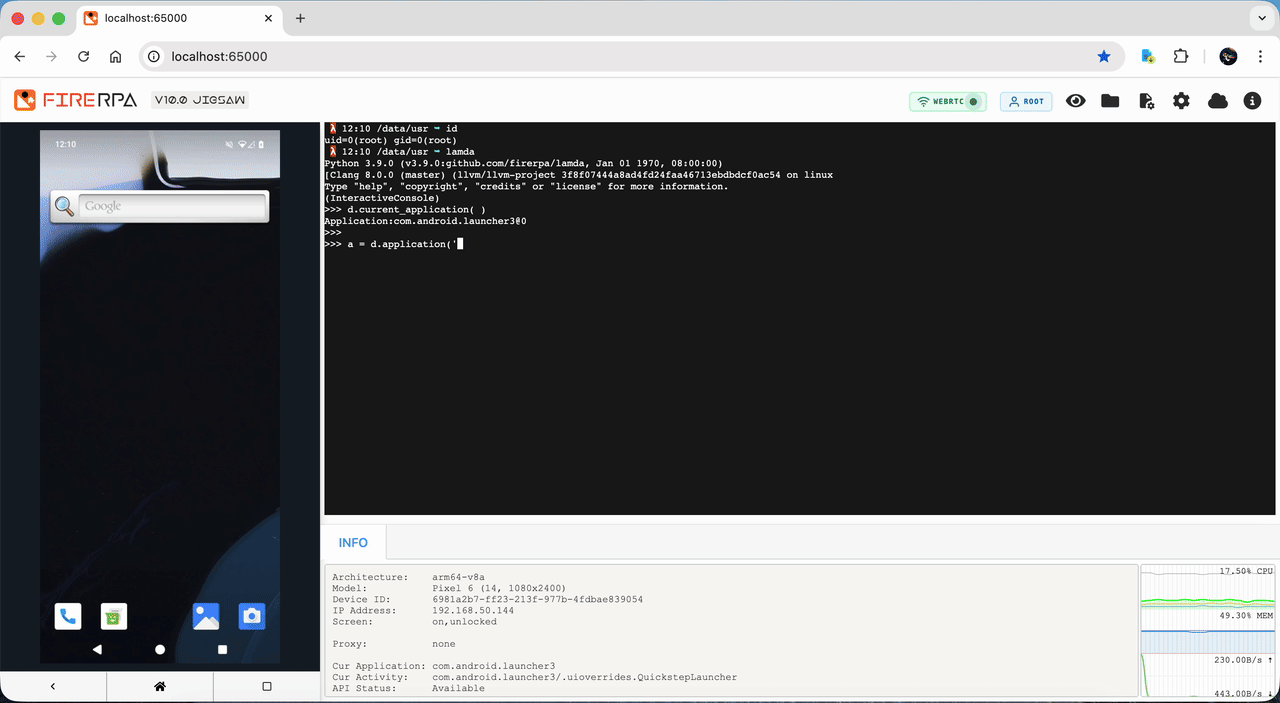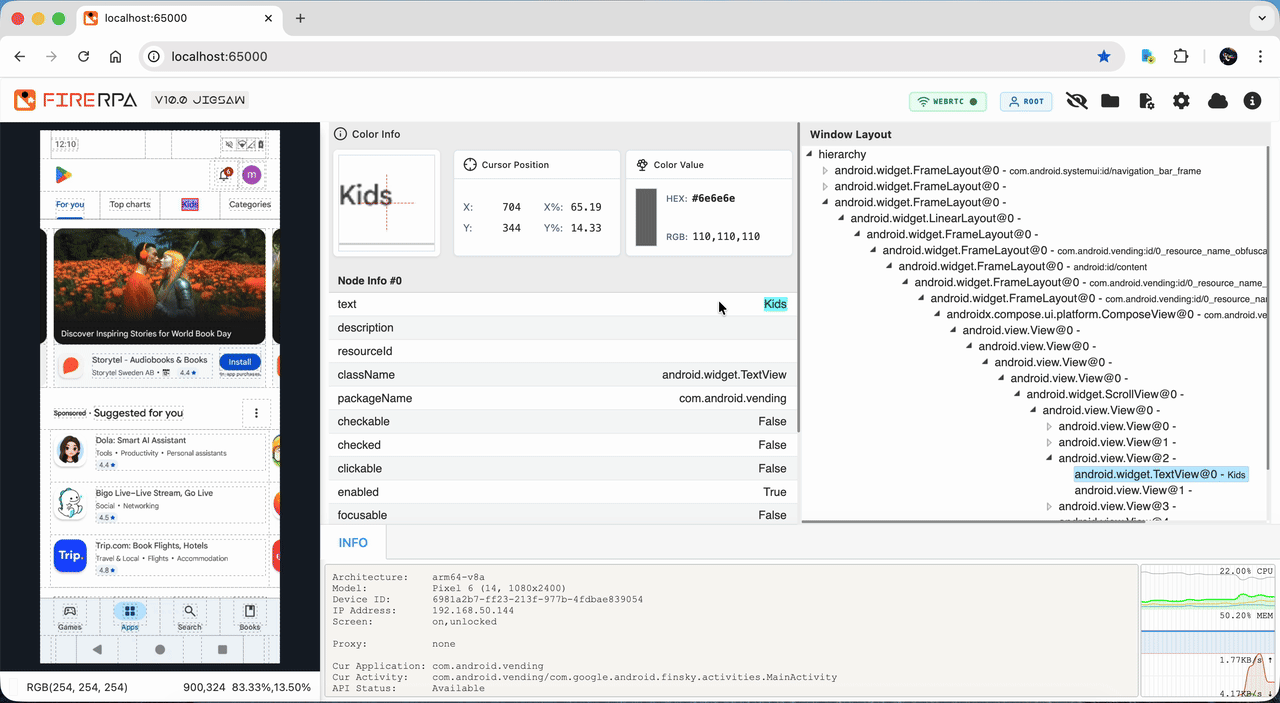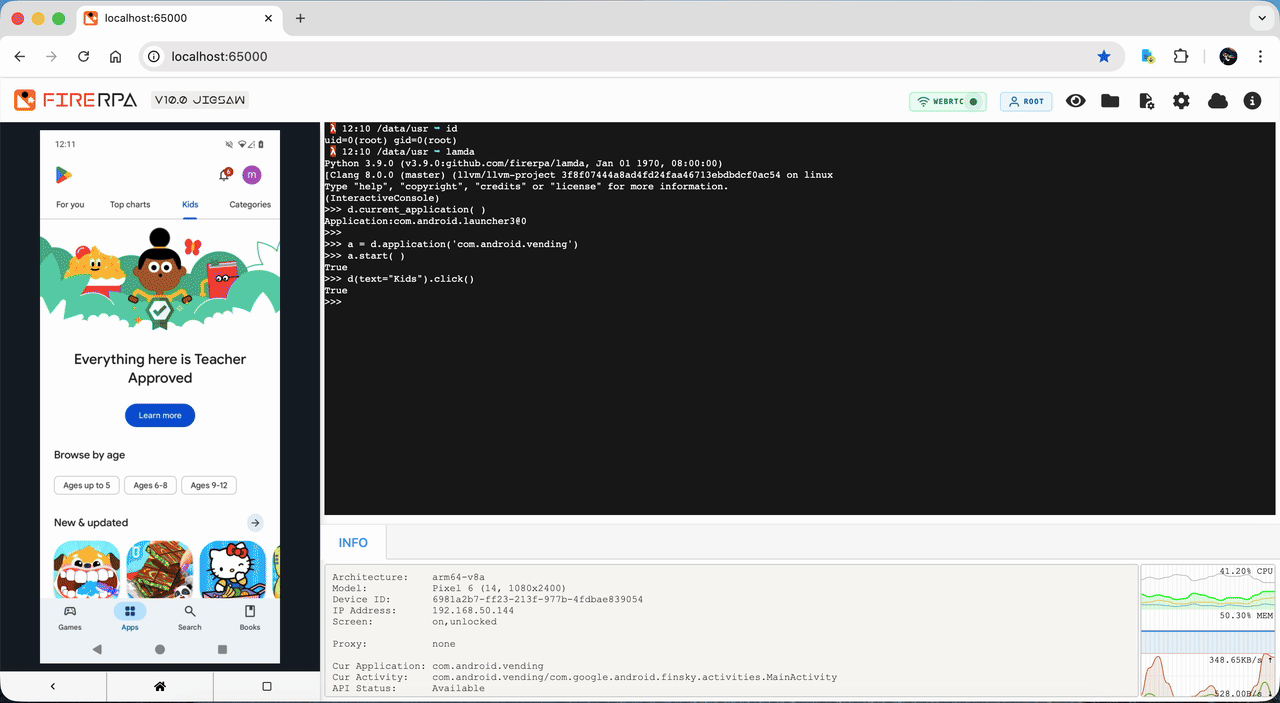
采用客户端/服务器架构的 Android 自动化与动态分析平台,用于分析者有权测试的设备。
应用 · 工具:
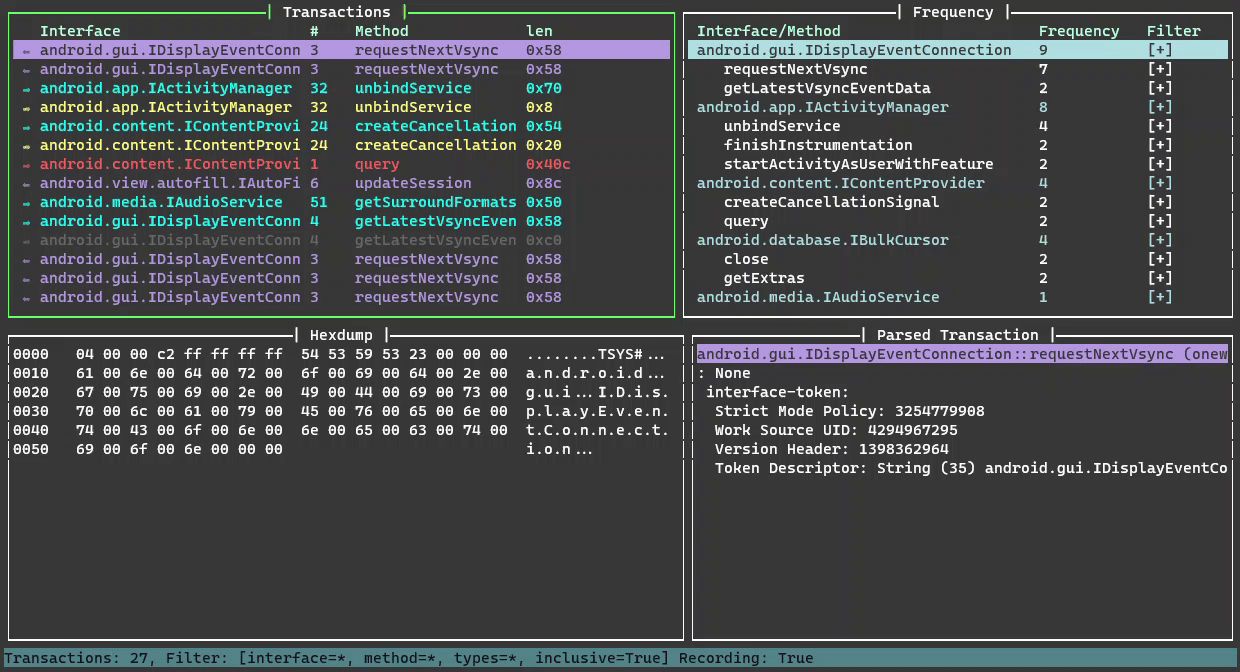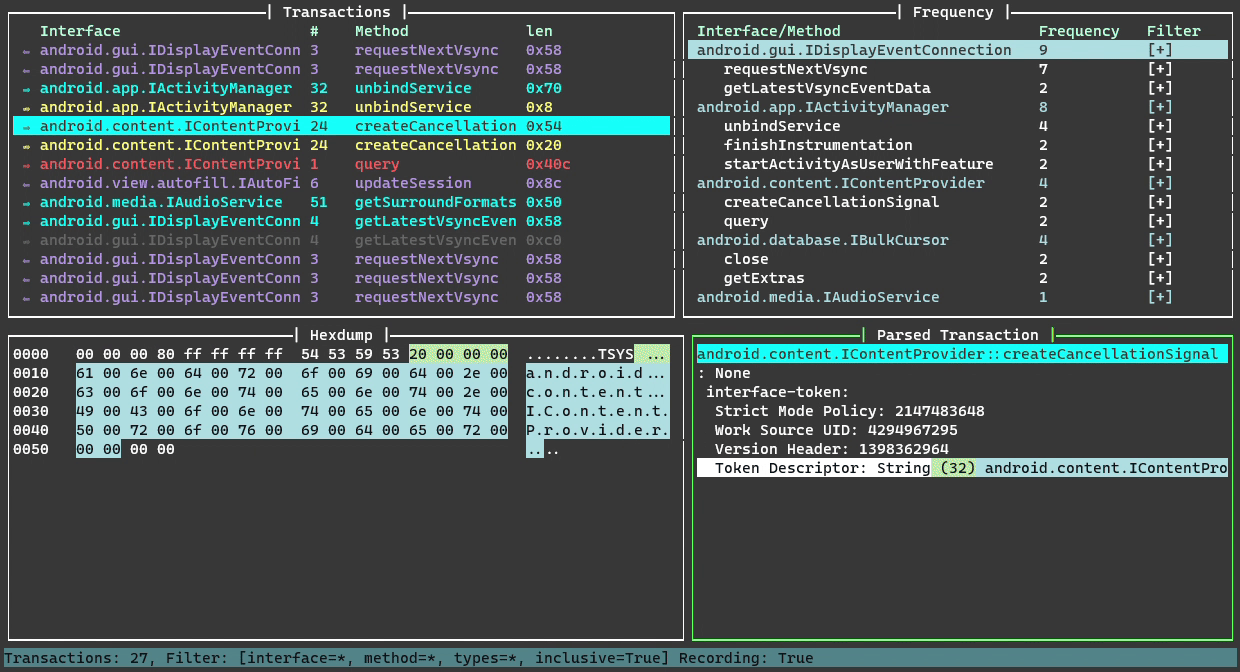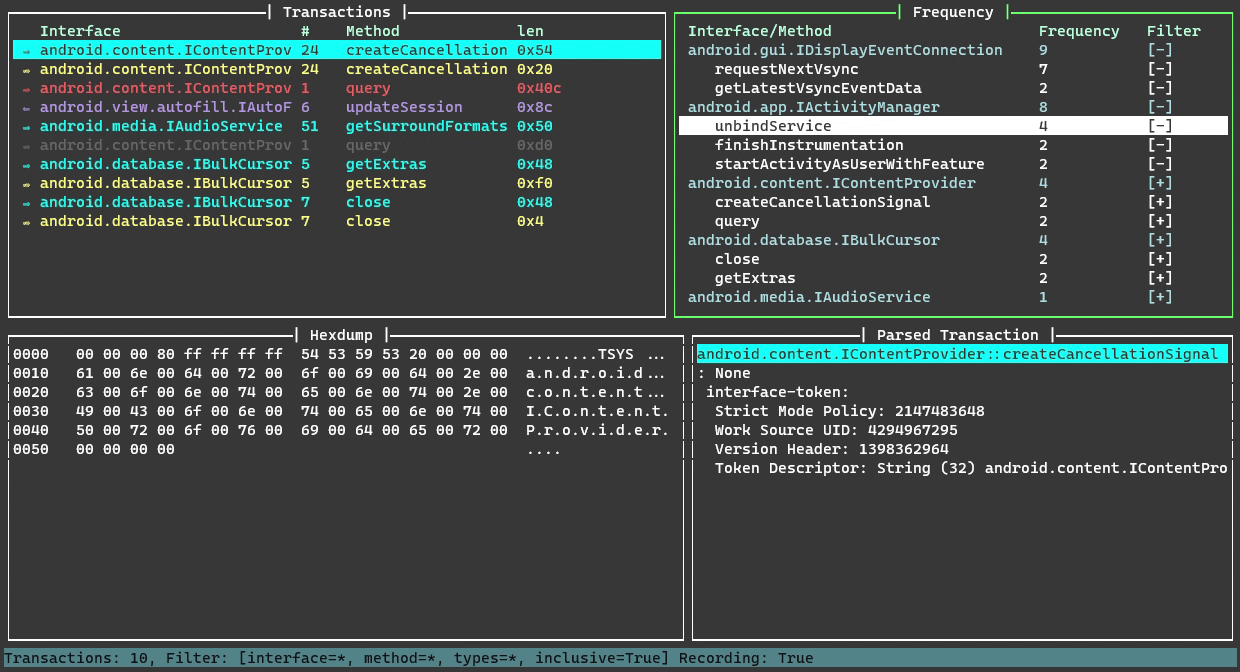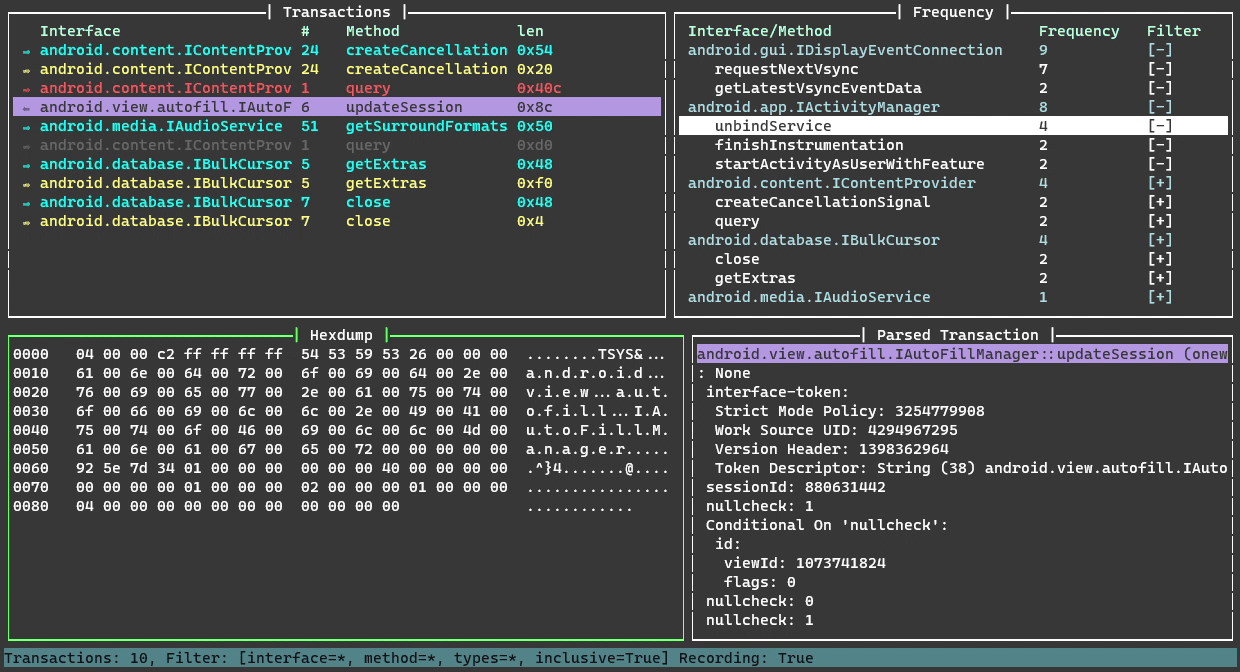
基于 Frida 的终端工具,作者称其为“Binder 版 Wireshark”,用于拦截 Android 进程发出的 Binder IPC 事务,并解析每条消息及其回复。
应用 · 工具:
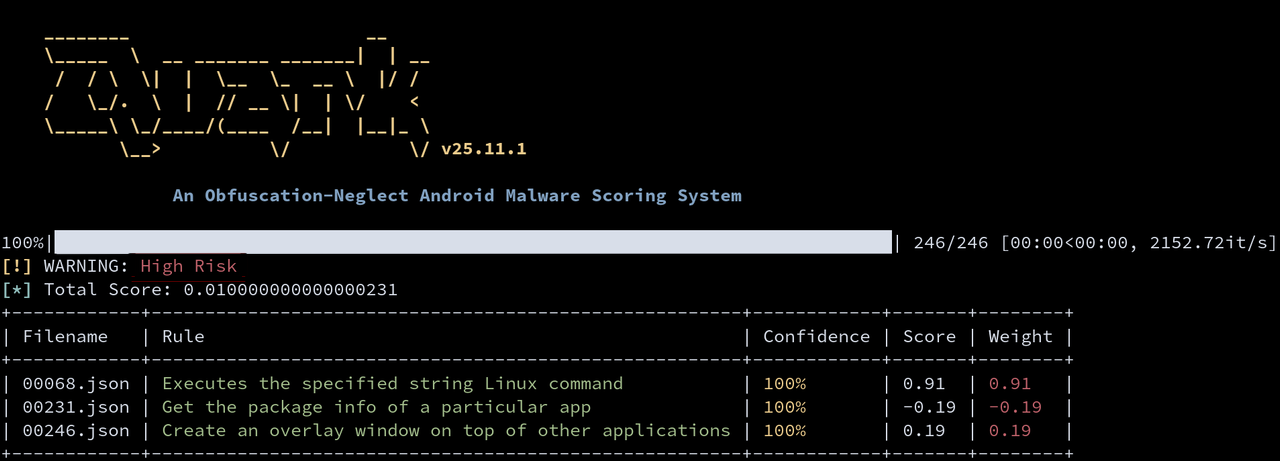
基于规则分析可疑 Android 应用的引擎:载入 APK 的 Dalvik 字节码,用 JSON 行为规则逐条检查;每条规则列出若干权限和一对框架 API 调用,并按五个置信阶段判定,从申请了该权限、调用了其中一个 API,到两个调用在同一方法中按顺序出现并传递同一寄存器。
应用 · 工具:
结合静态分析与基于 Frida 的动态插桩的 Android 逆向分析平台;master 分支是重写后的 Reversense(Dexcalibur 2.0),以 Node.js Web 服务形式运行,支持多人协作项目。
应用 · 工具:
C 语言命令行工具,用于从 ART 的 dex2oat 编译器自 Android 8.0(API 26)起在 Oat 文件旁生成的 Vdex 容器中提取 Dex 字节码,并默认撤销 ART 的 dex-to-dex quickening 优化,使输出重新成为普通 Dex。
应用 · 工具:
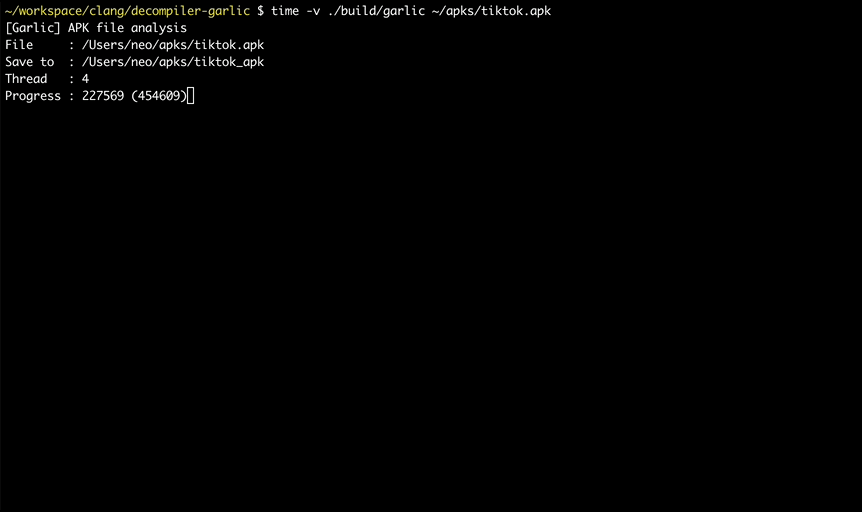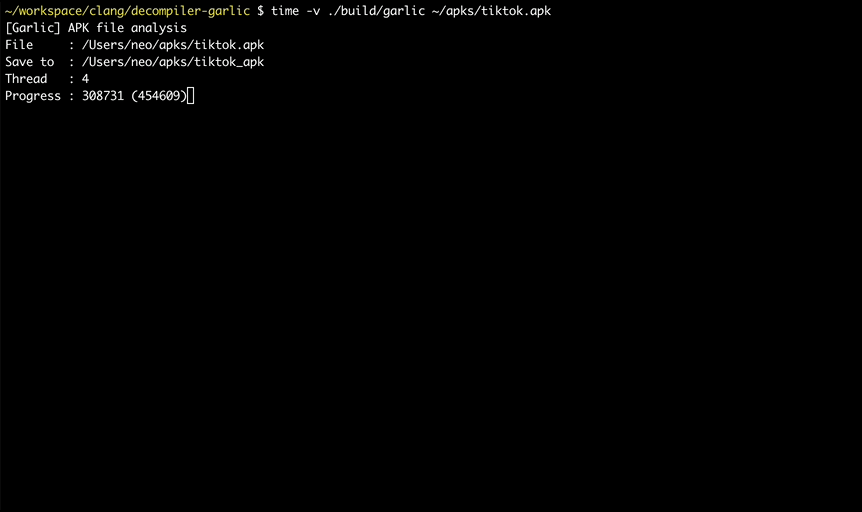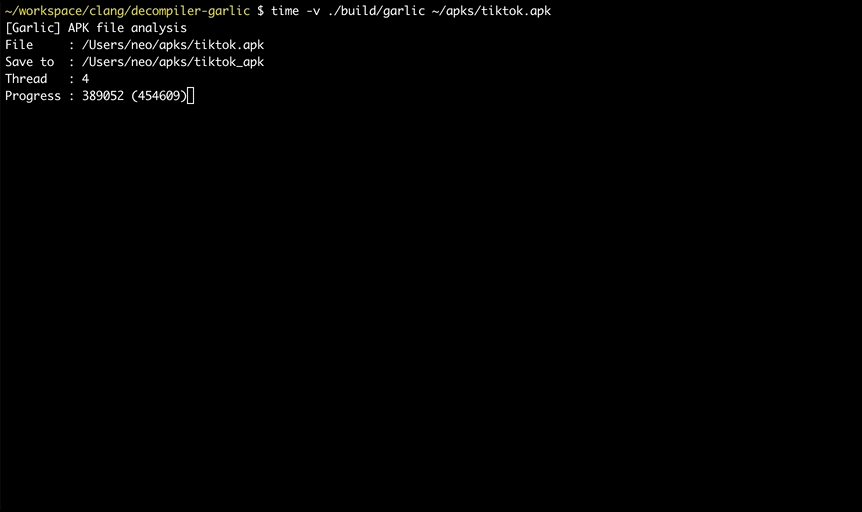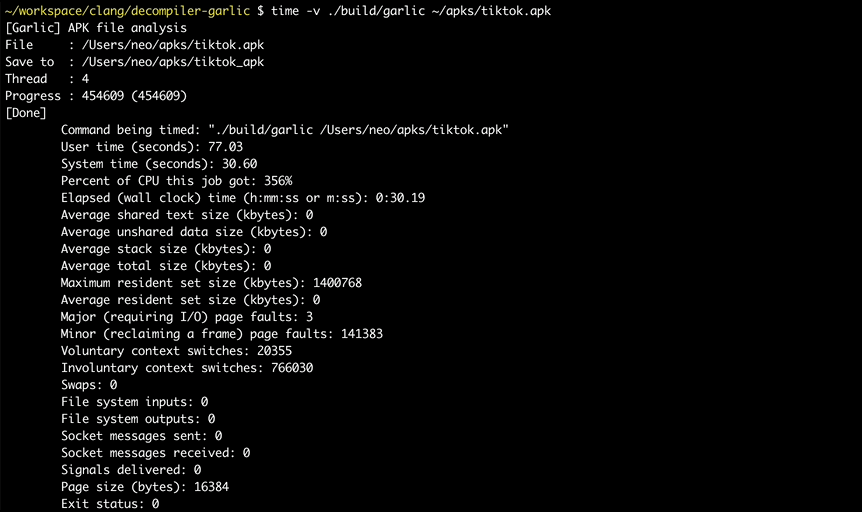
用 C 语言编写的 Java 与 Android 反编译器,可多线程地从 class、JAR、WAR、DEX 和 APK 文件还原 Java 源码;还能输出类似 javap 或 dexdump 的类信息,将 APK 和 DEX 转换为 smali,用正则表达式搜索其中的字符串,并为 DEX 和 APK 生成调用图。
应用 · 工具:
基于 Capstone 的 Android 设备端反汇编器与二进制查看器,可打开从存储中选取或从已安装应用中选择的 ELF 共享库与可执行文件、目标文件、Windows PE 文件、.NET 程序集、dex 文件和 APK。
应用 · 工具:
由 Detect-It-Easy 作者 hors 开发的 APK 与 DEX 检测工具,借助 Detect-It-Easy 系列的扫描引擎和签名库,报告在 Android 软件包中识别出的构建工具、库和保护措施。
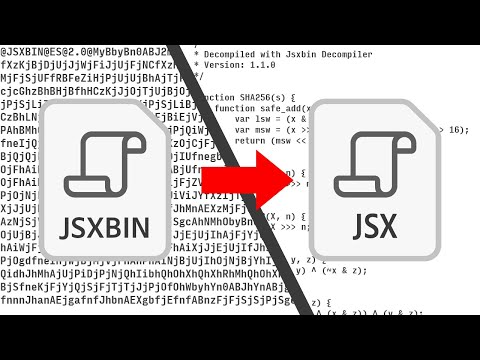
应用 · 工具:
面向 JSXBIN 的 C++ 反编译器。
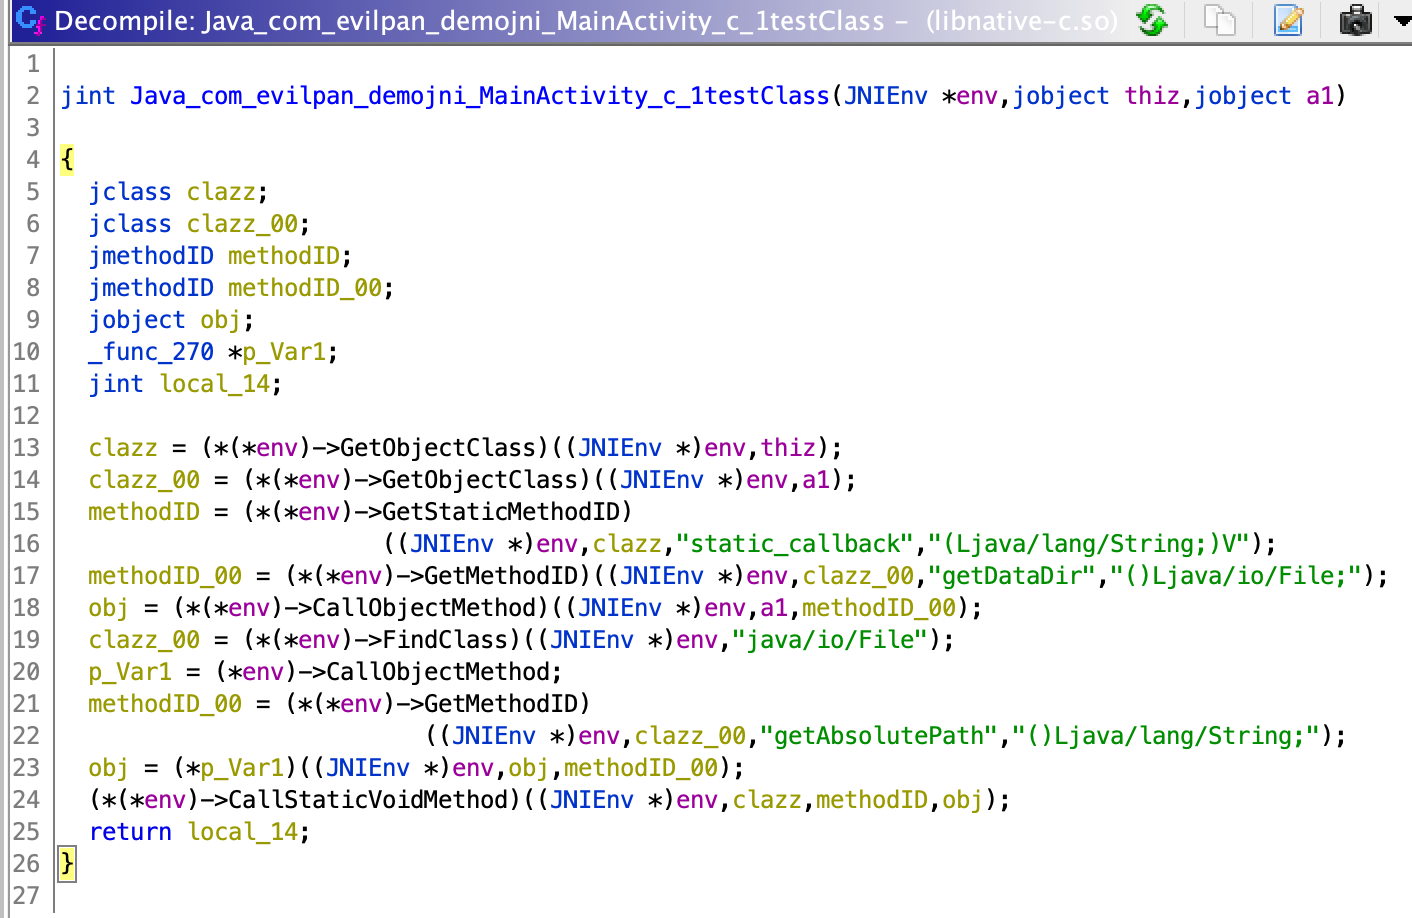
应用 · 工具:
evilpan 开发的 Android JNI 代码静态逆向辅助工具。
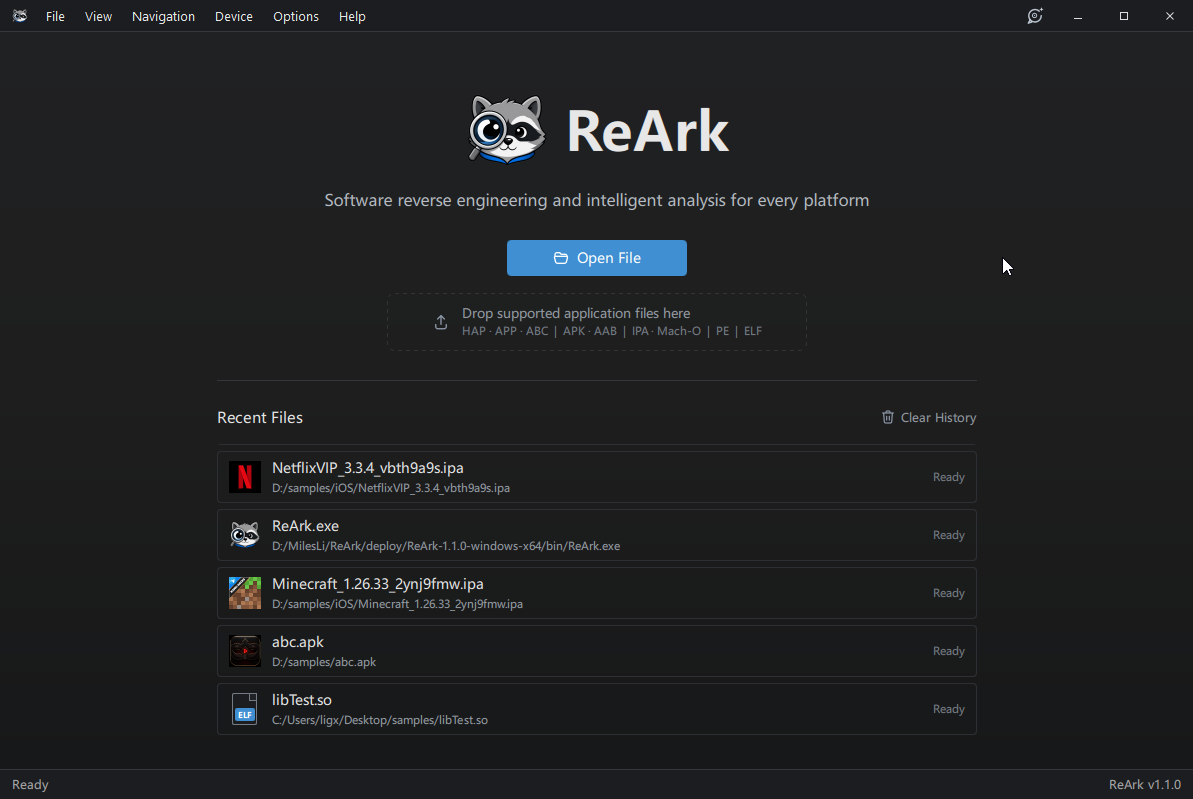
应用 · 工具:
面向 HarmonyOS NEXT 安装包(.hap、.app 和 .abc)的桌面逆向与 AI 辅助分析工作台,其二进制发行版还加入了 Android .apk/.aab、iOS .ipa 以及独立 PE、ELF 和 Mach-O 文件的分析。
应用 · 工具:
参照 AOSP androidfw 中 ResourceTypes.h 的结构开发、旨在取代 aapt/aapt2 的 Java 库,可读取、写入、修改和创建 Android 资源表(resources.arsc)以及 AndroidManifest.xml 等二进制 XML 文件。
应用 · 工具:
Pithus Android 应用分析服务背后的可自托管 Django 平台,README 称其面向活动人士、记者、非政府组织和研究人员。
应用 · 工具:
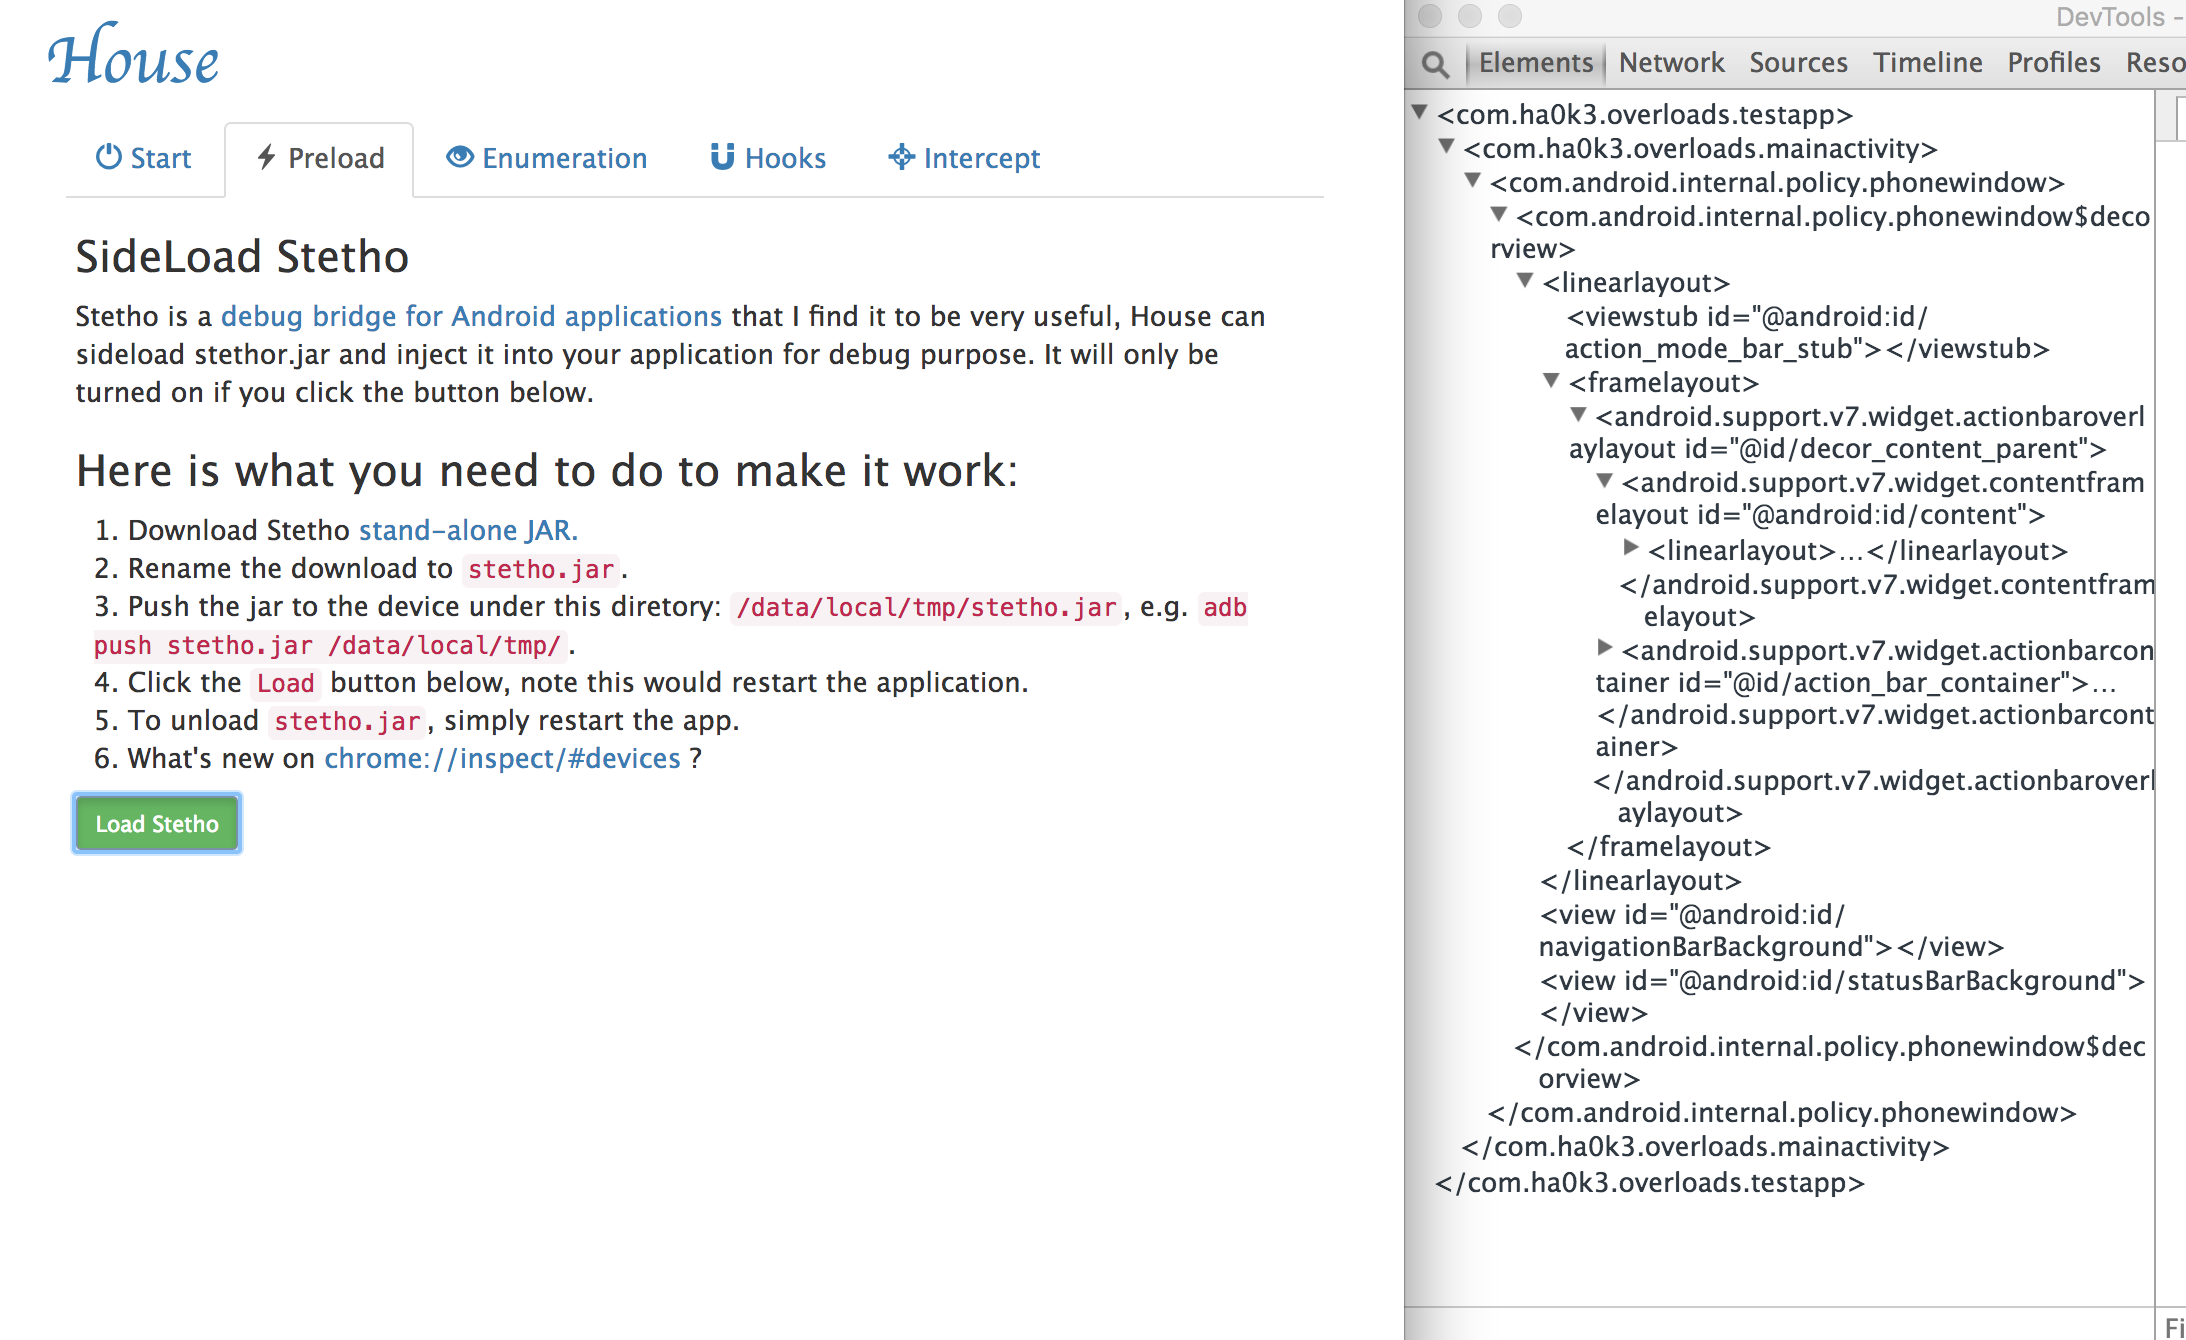
NCC Group 基于 Python 和 Flask 开发的网页界面,用于借助 Frida 对 Android 应用进行运行时分析,旨在简化 Frida 脚本的编写。
应用 · 工具:
使用 Kotlin 编写的 OpenHarmony 逆向工具包,可解析方舟字节码(.abc)文件,即 HarmonyOS 应用包中 modules.abc 的格式,也能解析 HAP 包和资源索引(.index)文件。
网站 · 工具:
在浏览器中运行的 JavaScript 反混淆与解包工具,以 Jekyll 网站形式构建,也可作为渐进式 Web 应用离线使用。
应用 · 工具:
以 C++ 实现的 DEX 解析库,提供 Kotlin 与 Java API,可加载 APK、DEX 字节数据或应用的类加载器,并按特征而非混淆后的名称查找类、方法和字段。
应用 · 工具:
从 Bun 编译的独立可执行文件中恢复可读 JavaScript 的 Node.js 流程。
应用 · 工具:
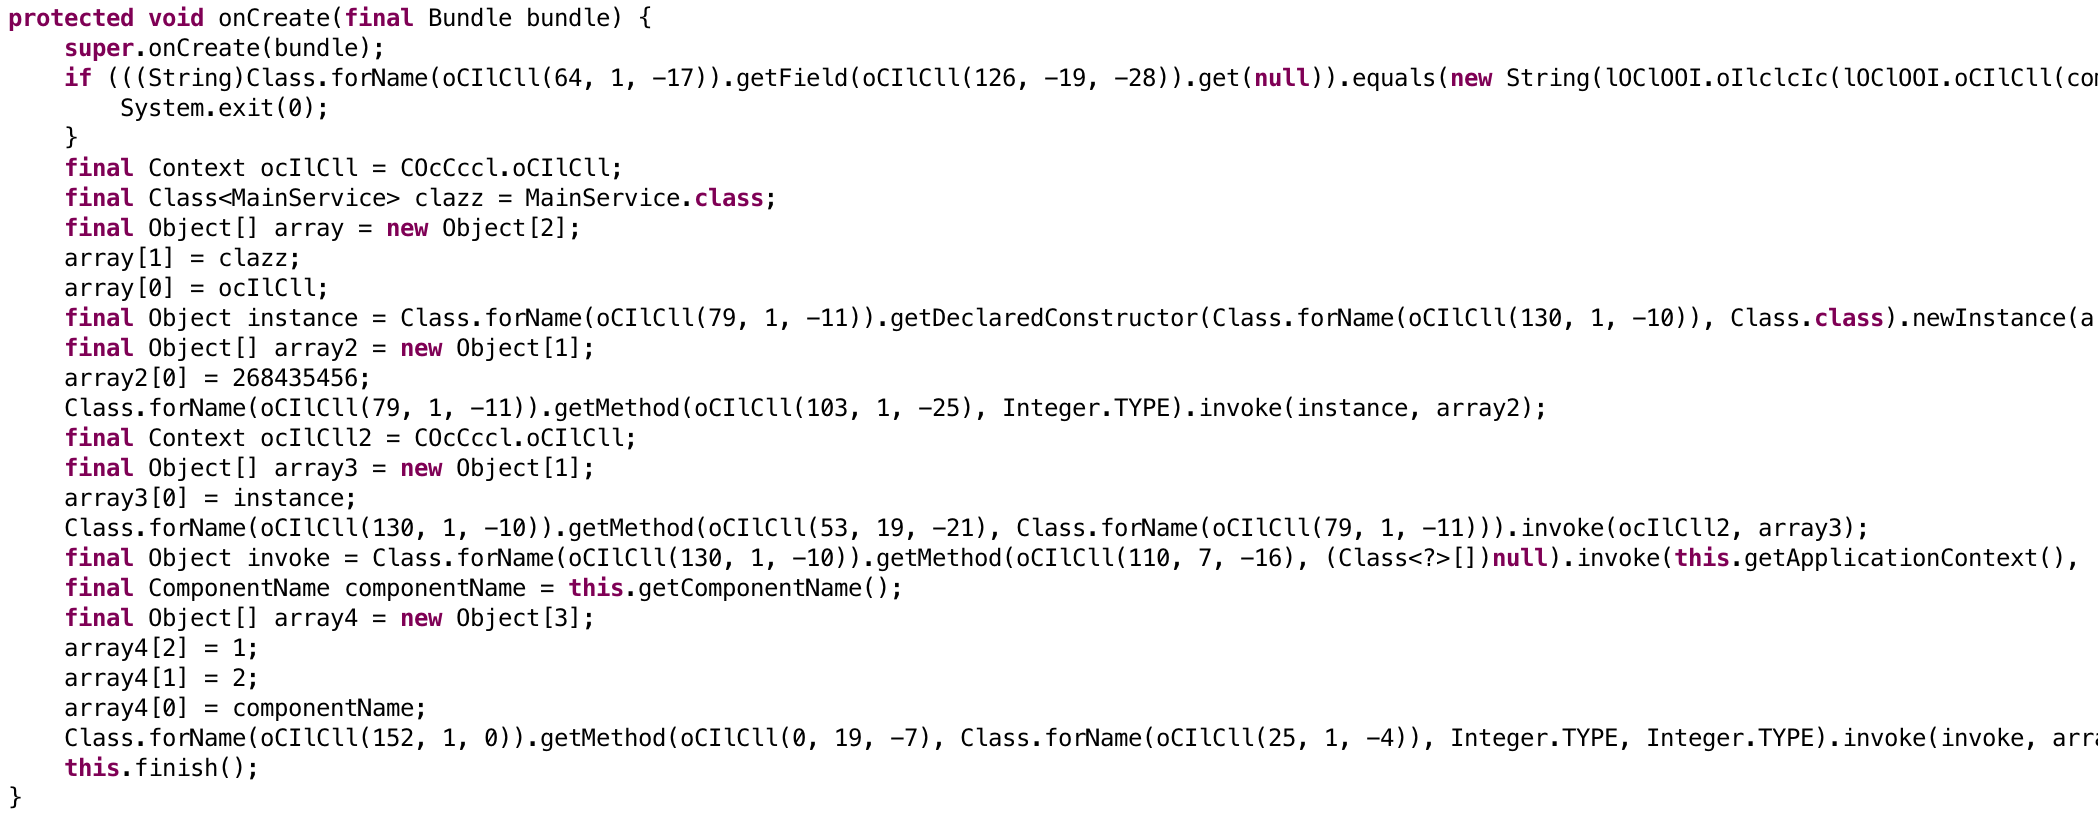
基于模式匹配的 Dalvik 反混淆工具,可处理 APK、DEX 文件或 Smali 目录:先用 baksmali 反汇编,再由各插件在 Smali 代码中查找混淆模式。
应用 · 工具:
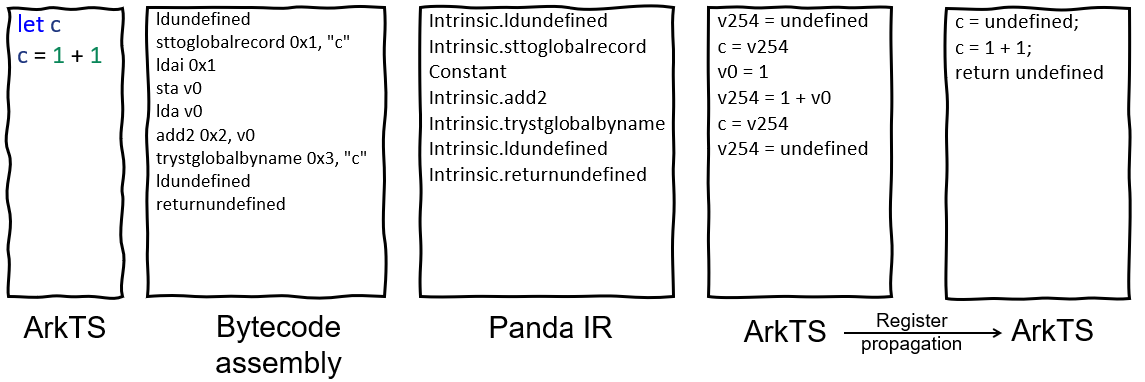
面向 HarmonyOS NEXT(纯血鸿蒙)应用的反编译器,发布于 jd-opensource GitHub 组织下,可将 Panda 二进制文件(.abc 方舟字节码)还原为 ArkTS 源码。
应用 · 工具:
Terry Chia(Ayrx)编写的 Ghidra 扩展,包含用于分析 Android NDK 应用原生库的脚本。
应用 · 工具:
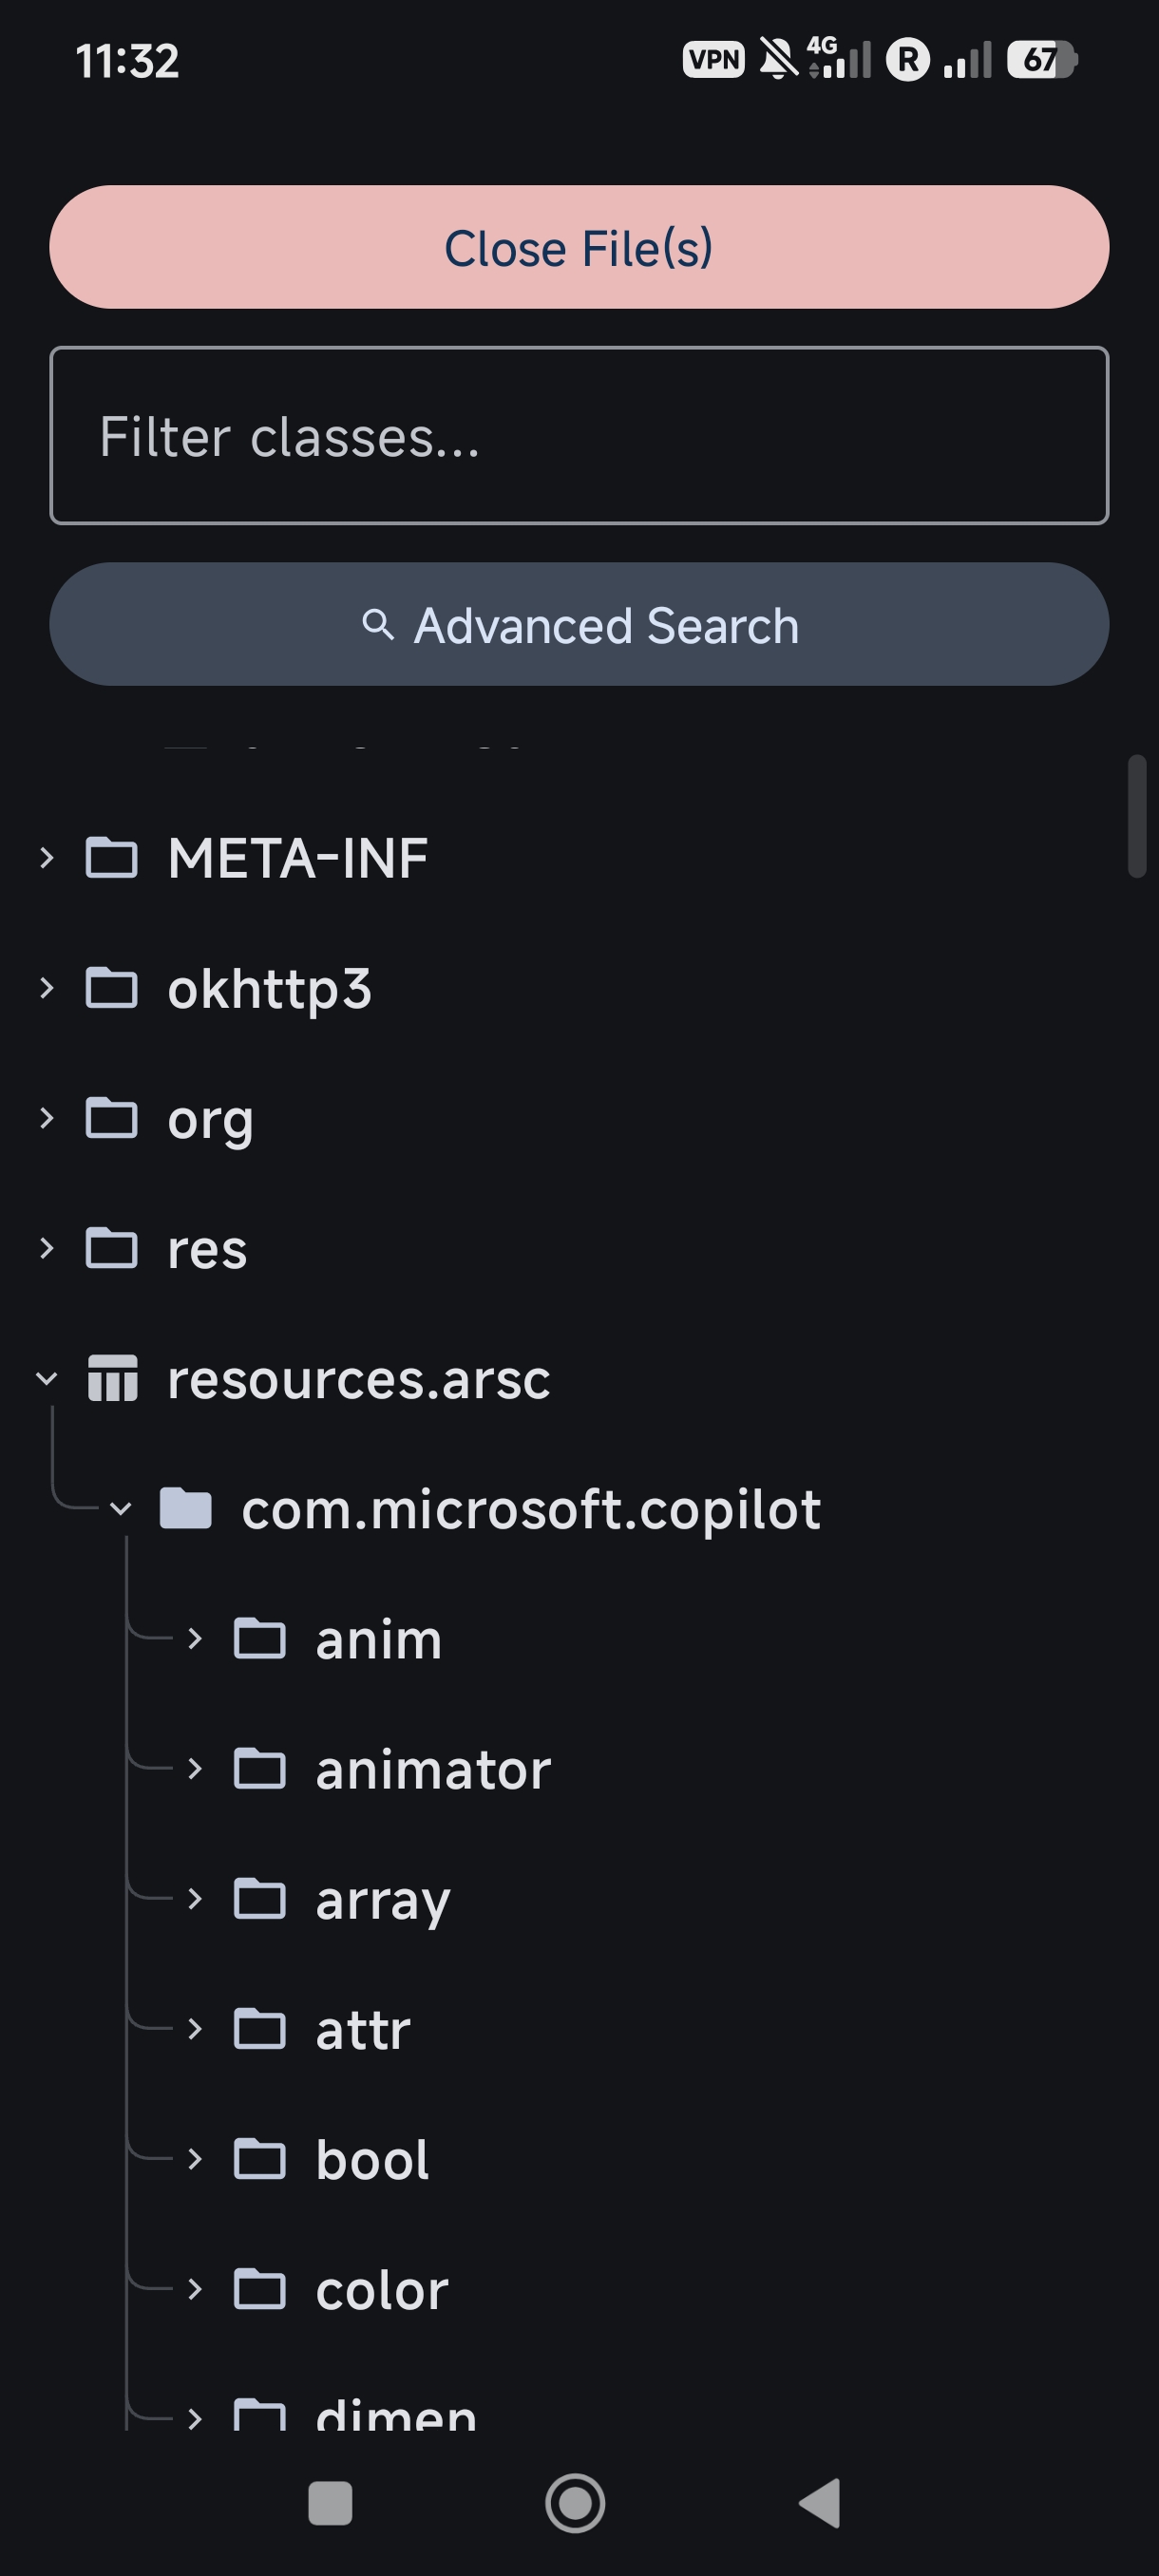
一款仅以发布版 APK 形式提供的 Android 应用,把 APK 逆向工作流全部放在手机上完成,涵盖安装包提取、Java 反编译、原生代码分析、编辑和重新打包。
游戏 · 工具:
用 PHP 编写的 SpiderMonkey 34 JavaScript 字节码解码与反编译工具,README 称它可能可以处理 cocos2d-x 编译生成的 .jsc 文件。
应用 · 工具:
Lasha Khasaia 开发的交互式命令行工具,用于对 Android APK 做初步逆向分析,以 C/C++ 编写以求速度。
应用 · 工具:
一款仍在开发中的 Android 应用,用于在设备上编辑 DEX 文件,构建在仓库内经修改的 Google smali、baksmali 和 dexlib2 副本之上。
应用 · 工具:
面向 Android Dalvik 虚拟机 dex 格式的汇编器与反汇编器:baksmali 将 dex、APK、odex 和 oat 文件反汇编为 smali 文本,smali 再把这些文本汇编回 dex 文件。
应用 · 工具:
基于 Kotlin Compose Multiplatform 的桌面端 Android 逆向与修改工作台。
应用 · 工具:
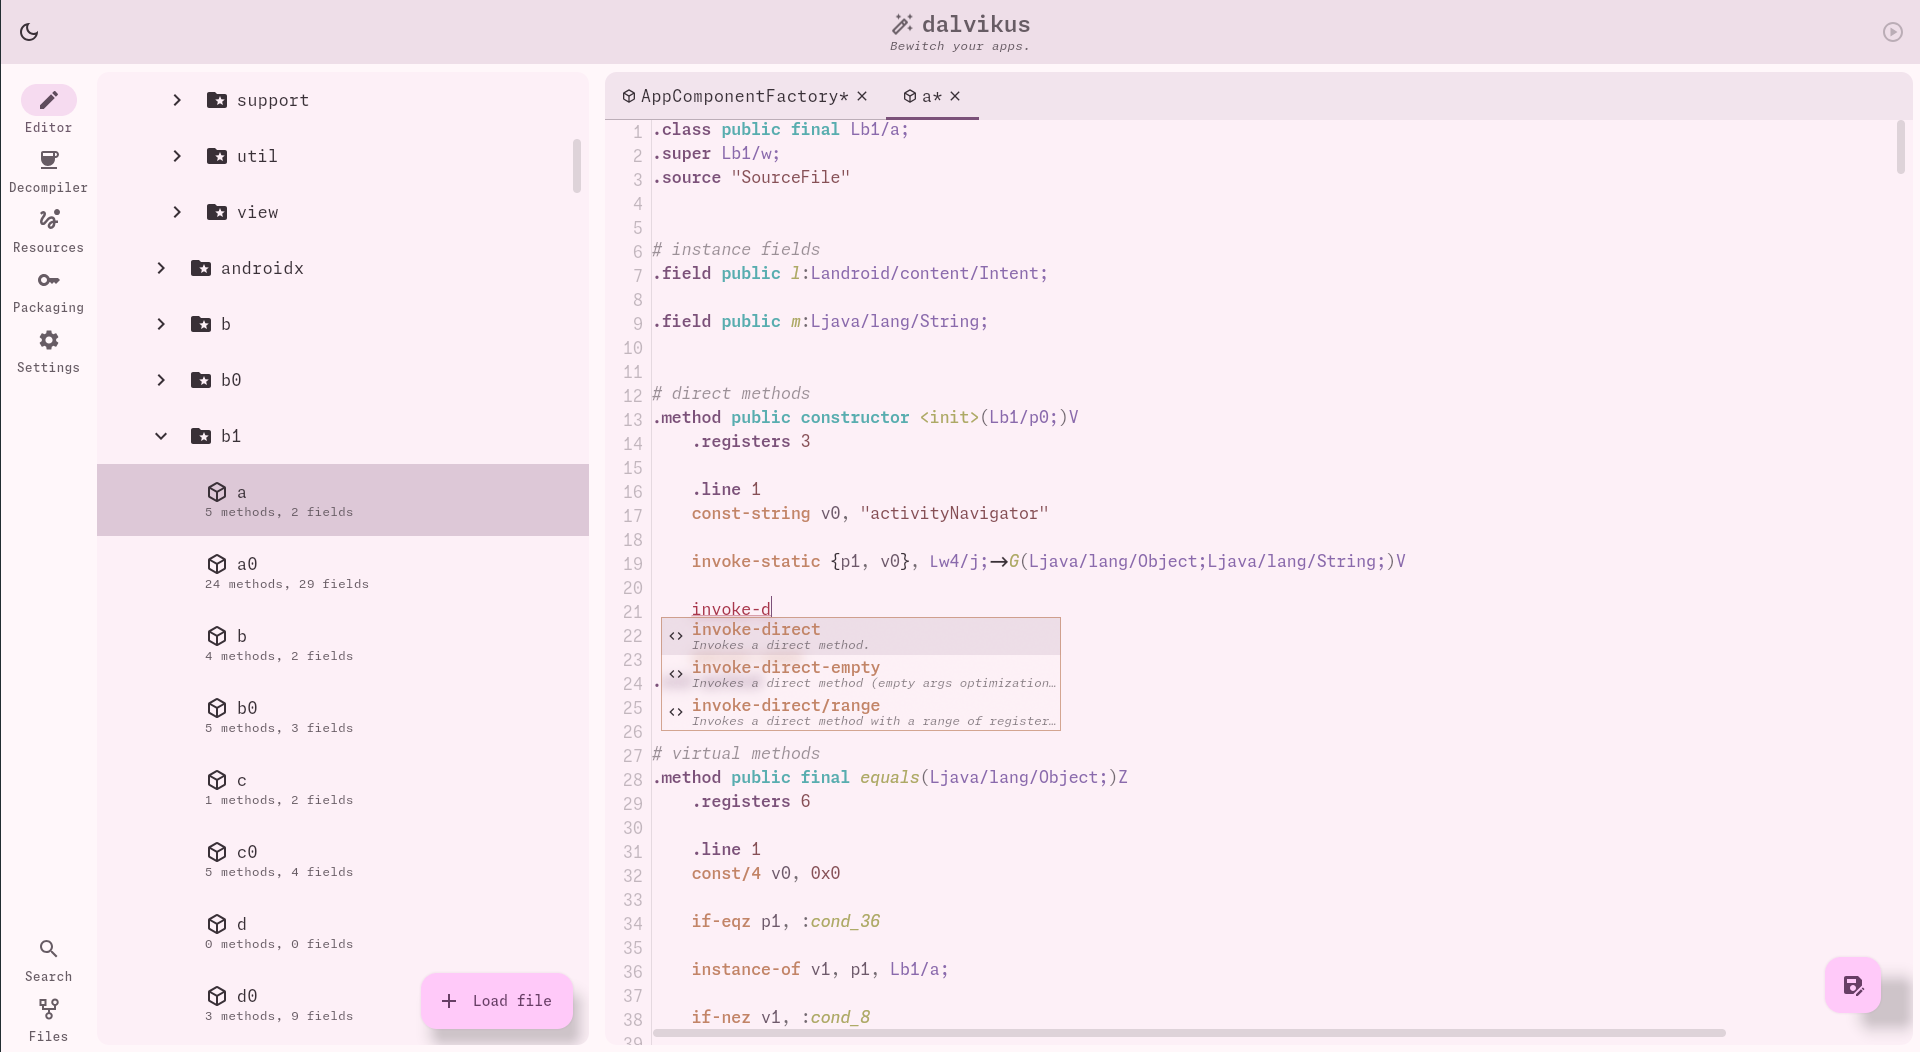
一个 Python 命令行工具,用于还原被 Paranoid 和 LSParanoid 这两款 Android 字符串混淆插件隐藏的字符串,使 smali 代码便于静态分析。
应用 · 工具:
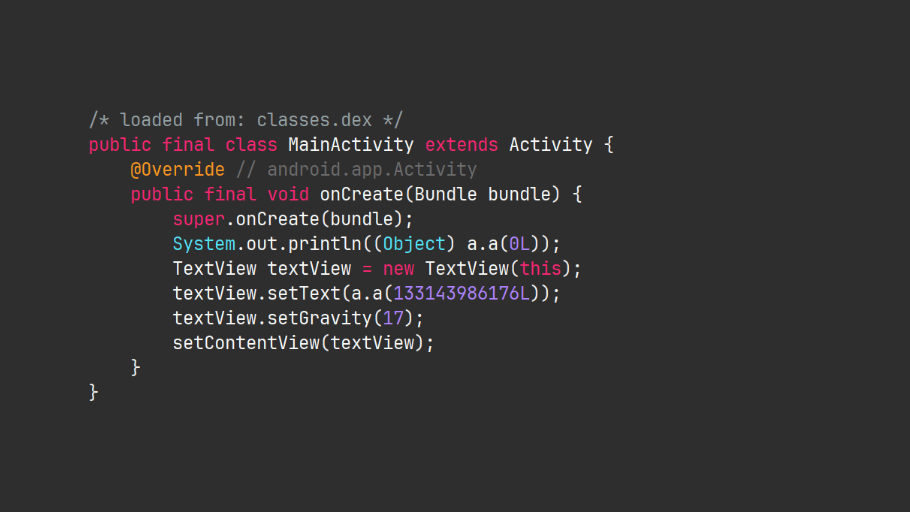
用 Python 编写的 Dalvik 字节码模拟器,README 将其比作面向 Dalvik 的 Unicorn:它解析 DEX 文件并逐条指令执行方法,用 Python 模拟实现替代 String、StringBuilder、Base64、ArrayList、AES Cipher 及部分反射等常见 Java 与 Android API。
应用 · 工具:
用 Python 编写的解析器,处理 Android Flutter 应用中存放编译后 Dart 代码的 libapp.so 里的 Dart AOT 快照。
应用 · 工具:
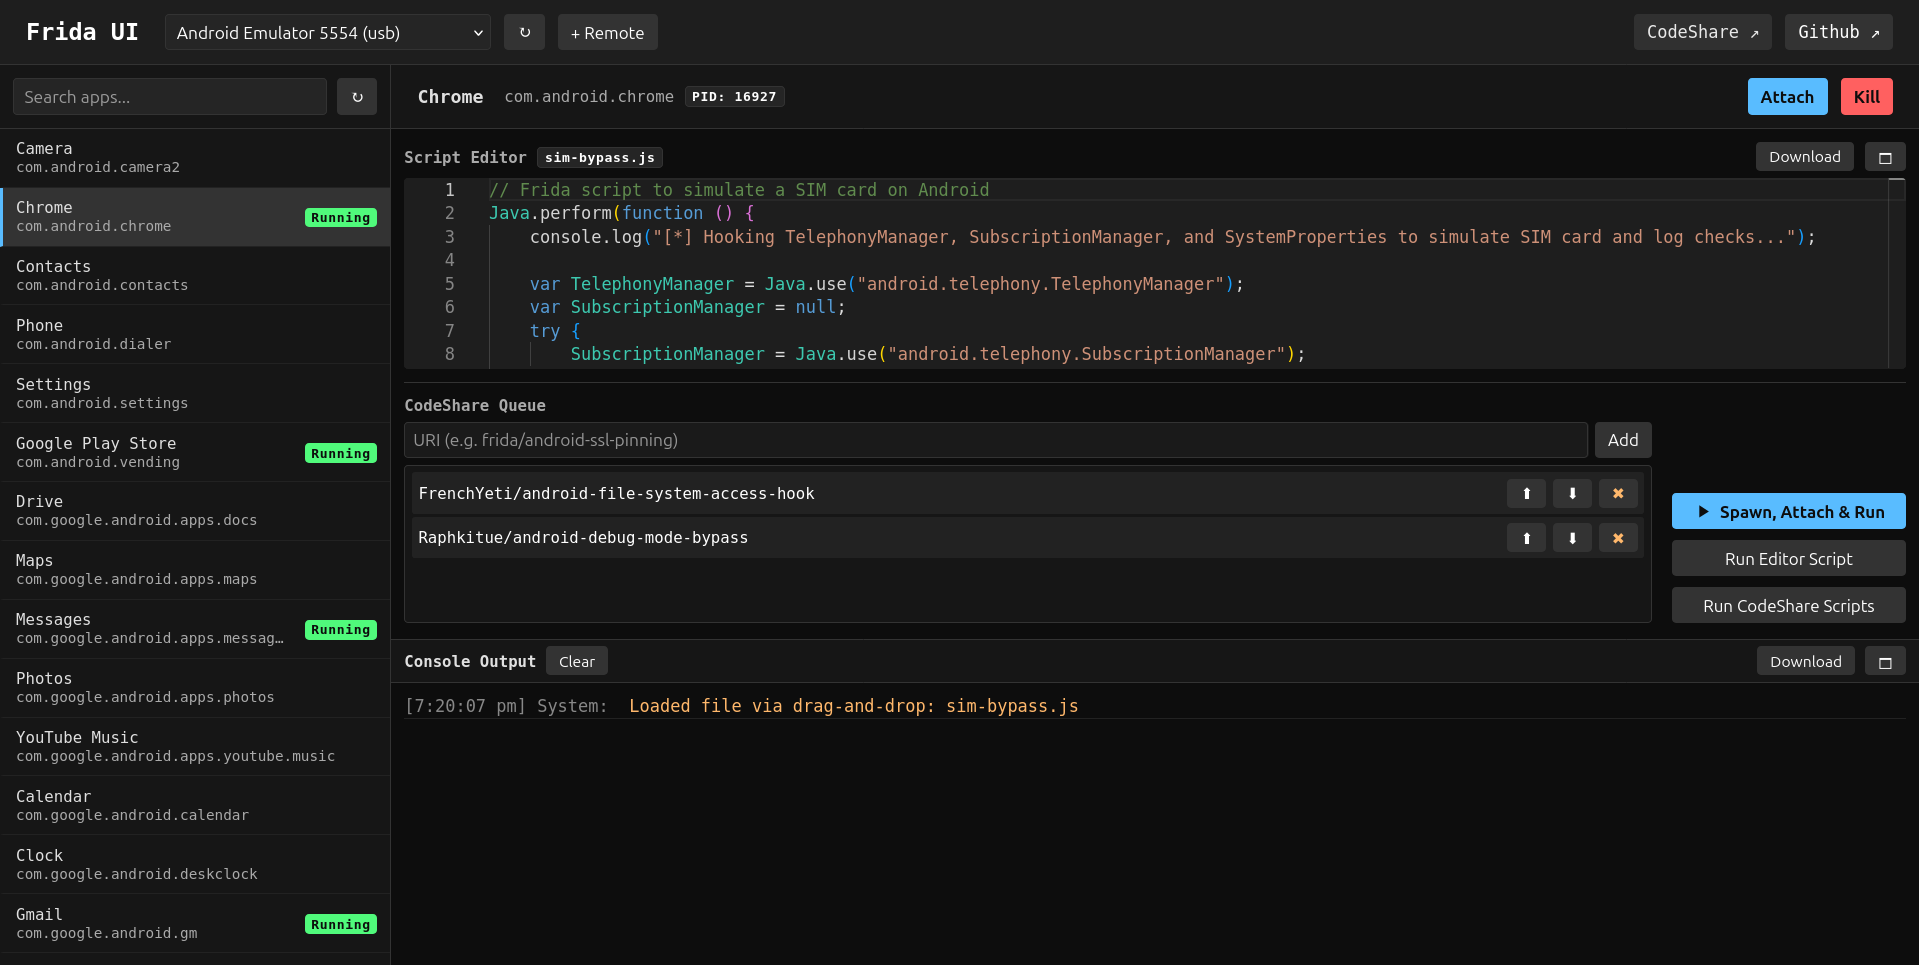
面向 Android 应用测试的 Frida 本地浏览器界面:FastAPI 服务会列出通过 USB、本机或远程 frida-server 连接的设备,以及其中已安装的应用和正在运行的进程,分析者可在浏览器中附加到进程、启动应用、在启动时注入脚本,或断开、结束进程。
应用 · 工具:
用于解析二进制 Dart VM 快照(例如 Flutter 发布版应用中的 libapp.so)的 Python 模块,可把快照内容还原为带反向引用、便于浏览的 VM 对象图,连同快照中转储的内存结构一并解析。
应用 · 工具:
字节跳动开发的 Android APK 静态污点分析引擎,面向超大型应用设计:它依据 JSON 规则扫描应用,规则以 Jimple 签名指定入口方法、源、汇和净化器,用于漏洞与隐私合规审查。
应用 · 工具:
基于 Frida 的工具,用于查看正在运行的 Android 应用的实时 Java 堆,可作为 objection 插件加载,也可通过其小型 Python 包调用。
应用 · 工具:
用于解析 Android 二进制 XML(例如 APK 中编译后的 AndroidManifest.xml)并输出为可读 XML 的 Java 库和命令行工具。
应用 · 工具:
面向 Android 应用和 Java 程序的静态数据流(污点)分析工具,基于 Soot 构建,可作为命令行工具使用,也可作为 Maven 库集成。
应用 · 工具:
用纯 Python 3 编写的转换工具,把 Dalvik 字节码转换为等价的 Java 字节码,使 Java 分析工具和反编译器可以用于 Android 应用:输入 APK(多 dex APK 中的所有 DEX 文件会合并到同一个 jar)或单个 DEX 文件,即可输出由 class 文件组成的 jar。
应用 · 工具:
Magisk、KernelSU 与 APatch 模块,在已 root 的 Android 设备上安装 frida-server 并在开机时启动,Frida 客户端无需手动启动服务即可连接进行动态插桩。
应用 · 工具:
开源的 .NET 反混淆与脱壳工具,尝试把加壳、混淆过的程序集恢复到接近原始的状态。
应用 · 工具:
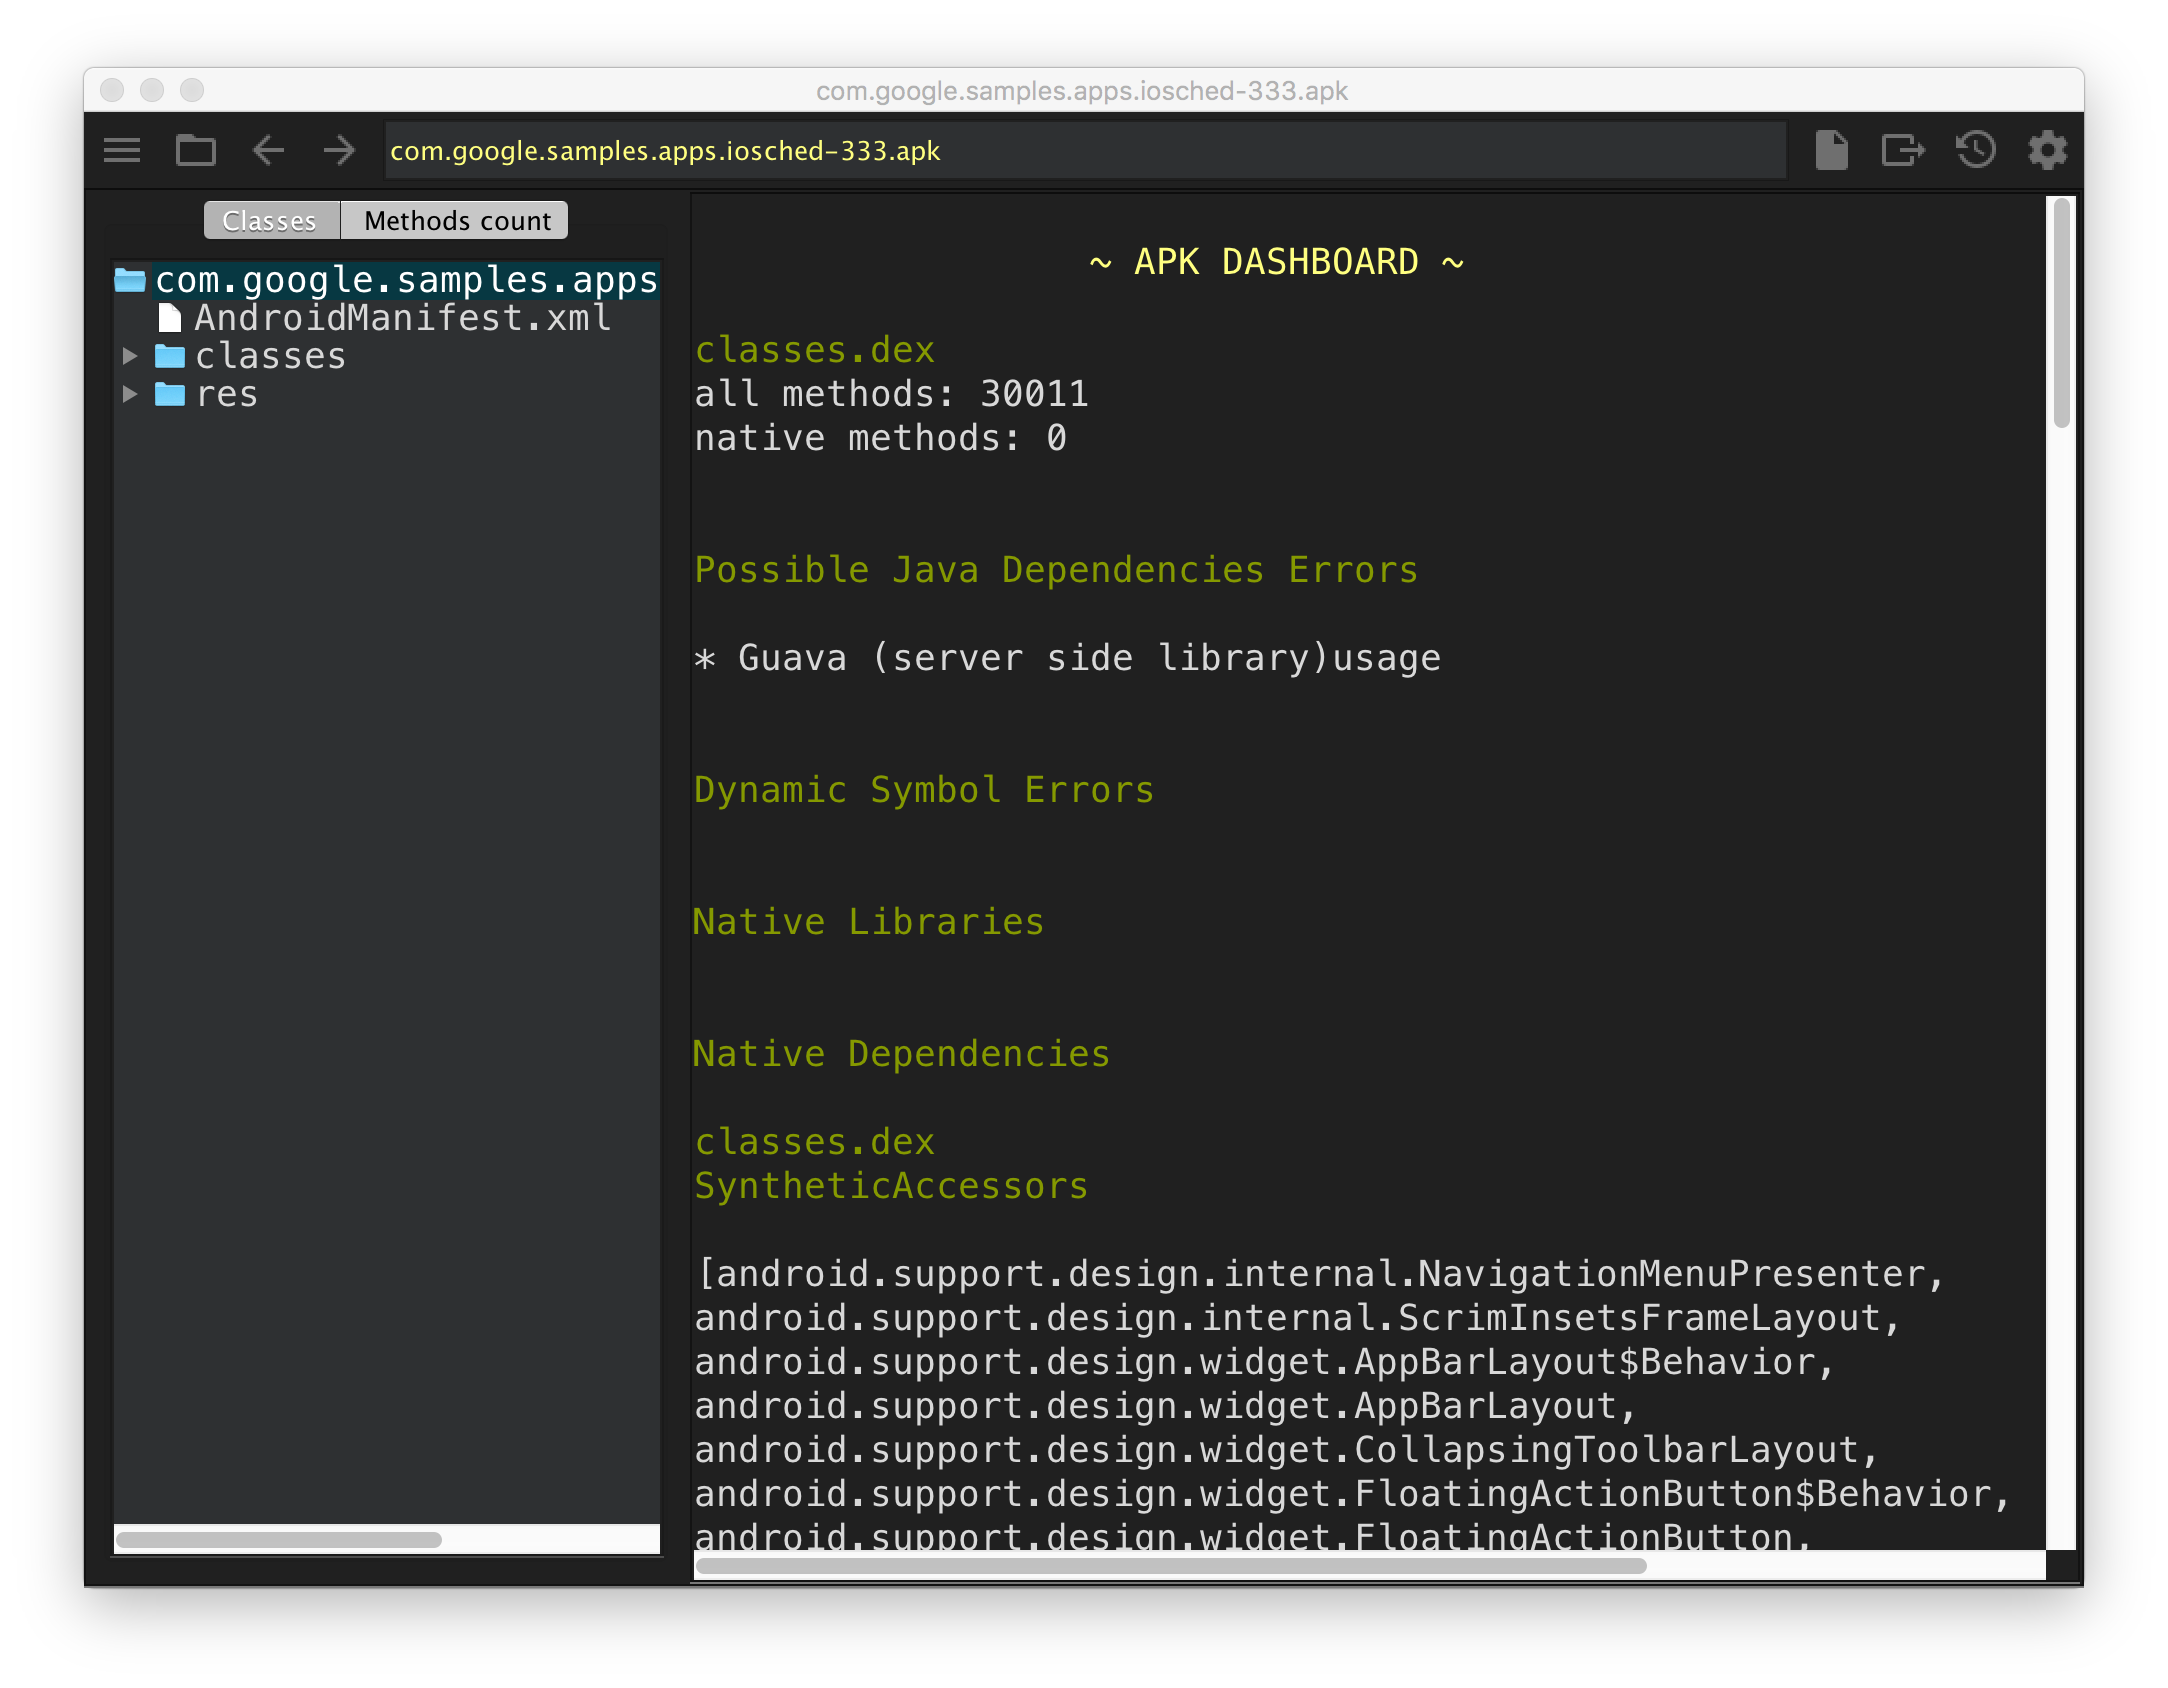
Google 推出的独立 Android 可执行文件与库浏览工具,可显示类接口与成员、dex 计数和依赖关系。
应用 · 工具:
PNF Software 推出的商业逆向工程平台,面向 Android 应用和原生代码,集 Dalvik 反编译器、Android 调试器以及 x86、ARM、MIPS、RISC-V 机器码的反汇编器与反编译器于一体。
二进制 · 工具:
Procyon 反编译器的图形界面前端,编辑视图由 RSyntaxTextArea 驱动。
二进制 · 工具:
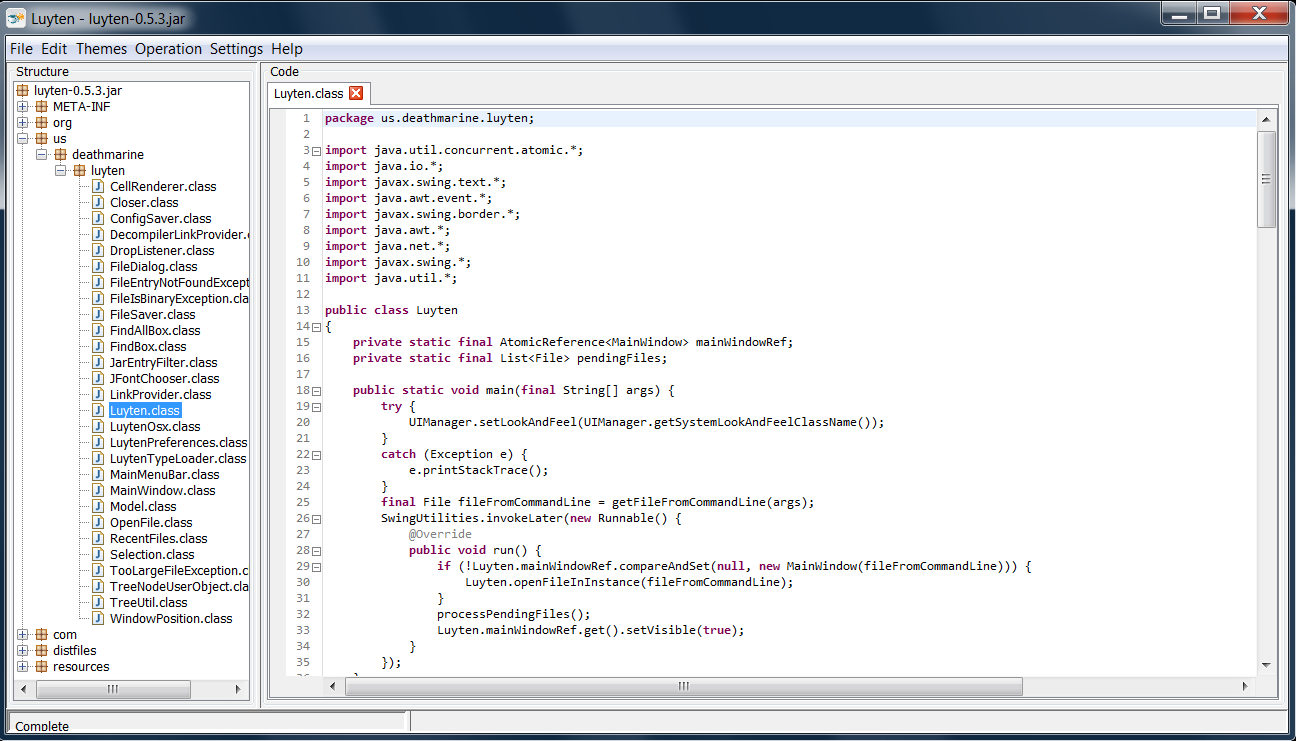
基于 jd-core 分支的命令行封装,可把 Java 类和 JAR 文件反编译到控制台、目录或 ZIP 文件,并提供行号、文件匹配模式和并行处理等选项。
应用 · 工具:
Defcon 22 演讲“Android Hacker Protection Level 0”的代码与幻灯片。
应用 · 工具:
命令行工具,可把 APK 反编译为 Java 和 Smali,列出提取的文件,并静态检查 AndroidManifest.xml 与源代码中的常见漏洞和行为,例如 Intent、命令执行、Content Provider、加密引用和硬编码密钥。
应用 · 工具:
面向 Android 原生 ELF 可执行文件和共享库的 PLT 钩子库。
应用 · 工具:
Dexposed 在 ART 上的延续:运行时方法钩子框架,加载到应用内后既能钩住应用自身代码,也能钩住在其进程中运行的 Android 框架代码。
应用 · 工具:
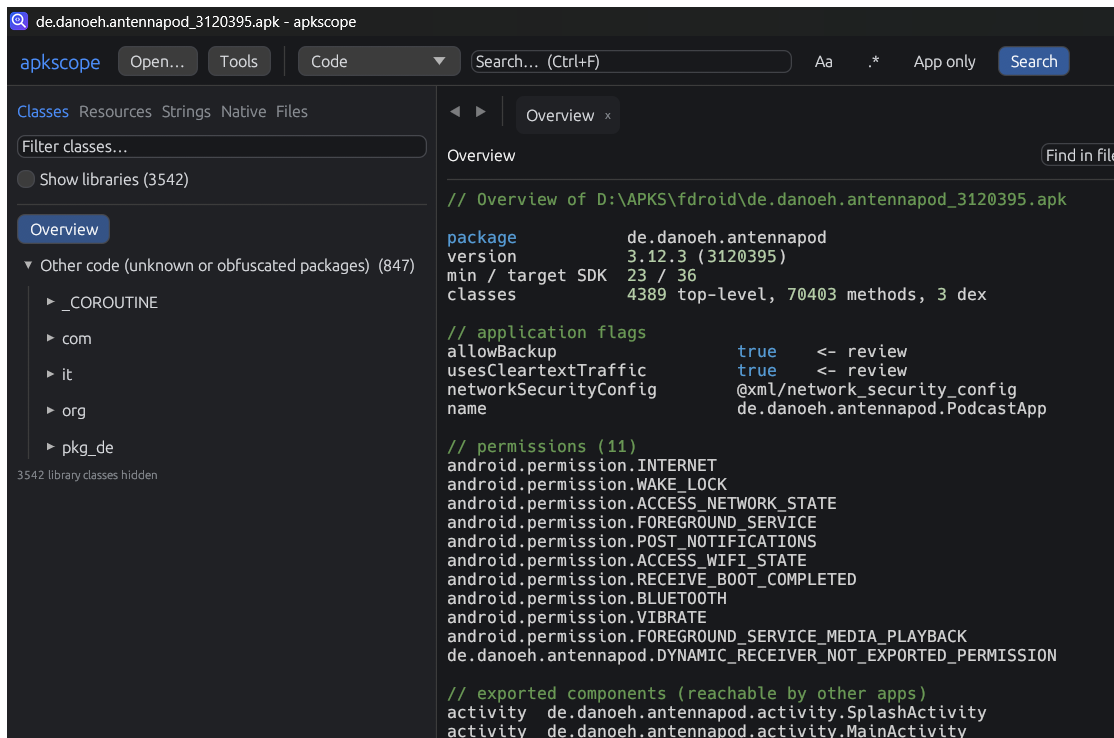
apkscope 通过 Rust 编写的查看器、命令行和 MCP 服务器分析 Android 应用包。
应用 · 工具:
NWBinAnalyzer 检查 NW.js 编译后的 .bin 文件头并遍历常量池条目。
二进制 · 工具:
derkt 是 Racket 编写的 Hermes Bytecode 解析与反汇编工具。