固件 · 学习资源:
OWASP 固件安全测试方法论(FSTM)C2
由 Aaron Guzman 维护、发布在 GitBook 上的免费英文方法论,用于嵌入式设备固件的安全测试与逆向工程。
- 固件
固件 · 学习资源:
由 Aaron Guzman 维护、发布在 GitBook 上的免费英文方法论,用于嵌入式设备固件的安全测试与逆向工程。
固件 · 学习资源:
Emproof 在 ScapyCon Automotive 2025 上举办的固件逆向工程研讨会的幻灯片和 14 个独立练习,由 Tim Blazytko 设计,面向安全经验不多的技术人员。
已复核 emproof-com/workshop_firmware_reverse_engineering@10dc72a
应用 · 学习资源:
snakeninny 与 hangcom 于 2015 年免费公开的 iOS 应用逆向工程图书,仓库中以 442 页英文 PDF 形式发布。
应用 · 学习资源:
一个较大的 README,汇集手写的 Frida 动态插桩示例,按 Native、Android 和 iOS 分组,用于观察运行中应用的行为。
应用 · 学习资源:
由 kpwn 发起、社区维护的 iOS 逆向工程参考资料,由一个 wiki、一份公开技术论文与演讲的整理索引,以及几个环境配置脚本组成。
二进制 · 学习资源:
Michal Malik 以单个 README 维护的 Linux 逆向工程阅读清单,收录约 230 条链接与书目:从系统调用、ELF 和各处理器 ABI 的速查资料,到讲解程序启动、链接与重定位的 101、201 两级阅读。
应用 · 学习资源:
收录十一个 Android 挑战应用及逐步讲解,用于学习 Frida 插桩:从部署 frida-server、Hook Java 方法开始,依次练习调用静态方法、修改变量、创建实例和 Hook 构造函数,最后到 Hook、调用及修补原生函数。
二进制 · 学习资源:
以单个 README 维护的 macOS(OS X)与 iOS 逆向工程阅读清单,由 Michal Malik 于 2015 至 2019 年间整理,并标注为仍在进行中。
应用 · 学习资源:
Evil0ctal 编写的中文 Android 逆向课程,计划分 100 天、每天一课。
二进制 · 学习资源:
单页汇集 30 个带注释的 Ghidra Python 脚本示例,按任务分组:项目、程序、函数与交叉引用、基本块、指令、栈变量、反编译输出、注释、P-code 模拟与导出、调用图和程序切片。
二进制 · 学习资源:
leonjza 编写的 Frida 二进制插桩入门工作坊,课程页面由一个 Docker 容器离线提供,容器内已预装带 GEF 的 gdb 和 frida-tools。
固件 · 学习资源:
mytechnotalent 编写的免费英文课程,讲解 Raspberry Pi Pico 2(RP2350,Arm Cortex-M33)固件的开发、调试与逆向。
协议 · 学习资源:
作者记录了如何解析 Cobra iRAD 900 雷达测速预警器的蓝牙 RFCOMM 协议,使 Raspberry Pi 3 无需 iOS 或 Android 应用即可接收警报。
已复核 brandonasuncion/Reverse-Engineering-Bluetooth-Protocols@daf7c5c
固件 · 学习资源:
一份自 2021 年起维护的单 README 笔记,作者是与厂商无关的设备用户,记录 LinkPi ENC 系列视频编码器和 TBS 2603SE 的内部结构;这些设备共用同一条固件线,作者最初的设备采用搭载 HiSilicon Hi3520DV400 的 F3520D 主板。
网站 · 学习资源:
ReverseJS 博客 2022 年系列文章的配套代码,该系列讲解如何借助 Babel 操作抽象语法树来反混淆 JavaScript。
已复核 SteakEnthusiast/Supplementary-AST-Based-Deobfuscation-Materials@3709295
二进制 · 学习资源:
mrexodia 发布的三个实例,展示语言模型借助他编写的 IDA Pro MCP 服务器在 IDA Pro 中逆向分析 crackme 二进制。
协议 · 学习资源:
OpenGarages 开发的仪表盘模拟器,可在 Linux 虚拟 CAN 接口上练习 CAN 总线逆向分析,而无需真车。
二进制 · 学习资源:
RPISEC 学生团队 2015 年秋季在伦斯勒理工学院(Rensselaer Polytechnic Institute)开设的恶意软件分析课程资料,课程以《Practical Malware Analysis》一书为主线。
二进制 · 学习资源:
逐字节剖析各类文件格式的海报与图解合集,以 PNG 和 PDF 图片发布。
二进制 · 学习资源:
No Starch Press 于 2012 年 2 月出版的书籍,以动手实践的方式讲解恶意软件分析:从在虚拟机中运用基础静态与动态分析技术入手,进而讲解用 IDA Pro 进行 x86 反汇编、用 OllyDbg 调试以及用 WinDbg 进行内核调试。
二进制 · 学习资源:
一套 Windows 恶意软件分析培训的幻灯片与练习,通过编程、逆向工程和 Windows 内部机制帮助学员理解常见的恶意软件技术,并演示如何用各种分析工具达成特定分析目标。
应用 · 学习资源:
RE-Workstation 是中文逆向分析与相关安全研究知识库。
二进制 · 学习资源:
CrackMes 收录 crackmes.one 专用逆向练习程序的解析文章。
固件 · 学习资源:
Hacking the Xbox — 日本語訳提供 Xbox 逆向工程著作的日文译文。
固件 · 学习资源:
Hack Different 社区维护的 Apple 硬件、固件与操作系统内部机制知识库,由 Rick Mark 搭建并主要维护,将一份篇幅很长的分类链接列表与原创页面和机器可读的 YAML 数据结合在一起。
二进制 · 学习资源:
Karol Mazurek 的 Snake & Apple 系列文章的代码仓库,内容是 macOS 内部机制与安全研究。
二进制 · 学习资源:
比较源码结构与编译器生成的汇编,研究优化方式并辅助识别逆向分析中的代码模式。
游戏 · 学习资源:
这是关于 Adeline Software International 如何实现《小小大冒险》《小小大冒险 2》和《时空游侠》的文档。
二进制 · 学习资源:
这是一份在 IDA Pro 里阅读二进制文件的实用指南。
网站 · 文档:
安装、客户端配置、分析引擎依赖及按任务检查就绪状态的官方入口。
网站 · 文档:
保存完整 Evidence,再提取摘要或模块视图,适合脚本与可复现记录。
网站 · 文档:
官方工具协议、能力发现和 Evidence 语义;适合集成与核对实际工具边界。
二进制 · 文档:
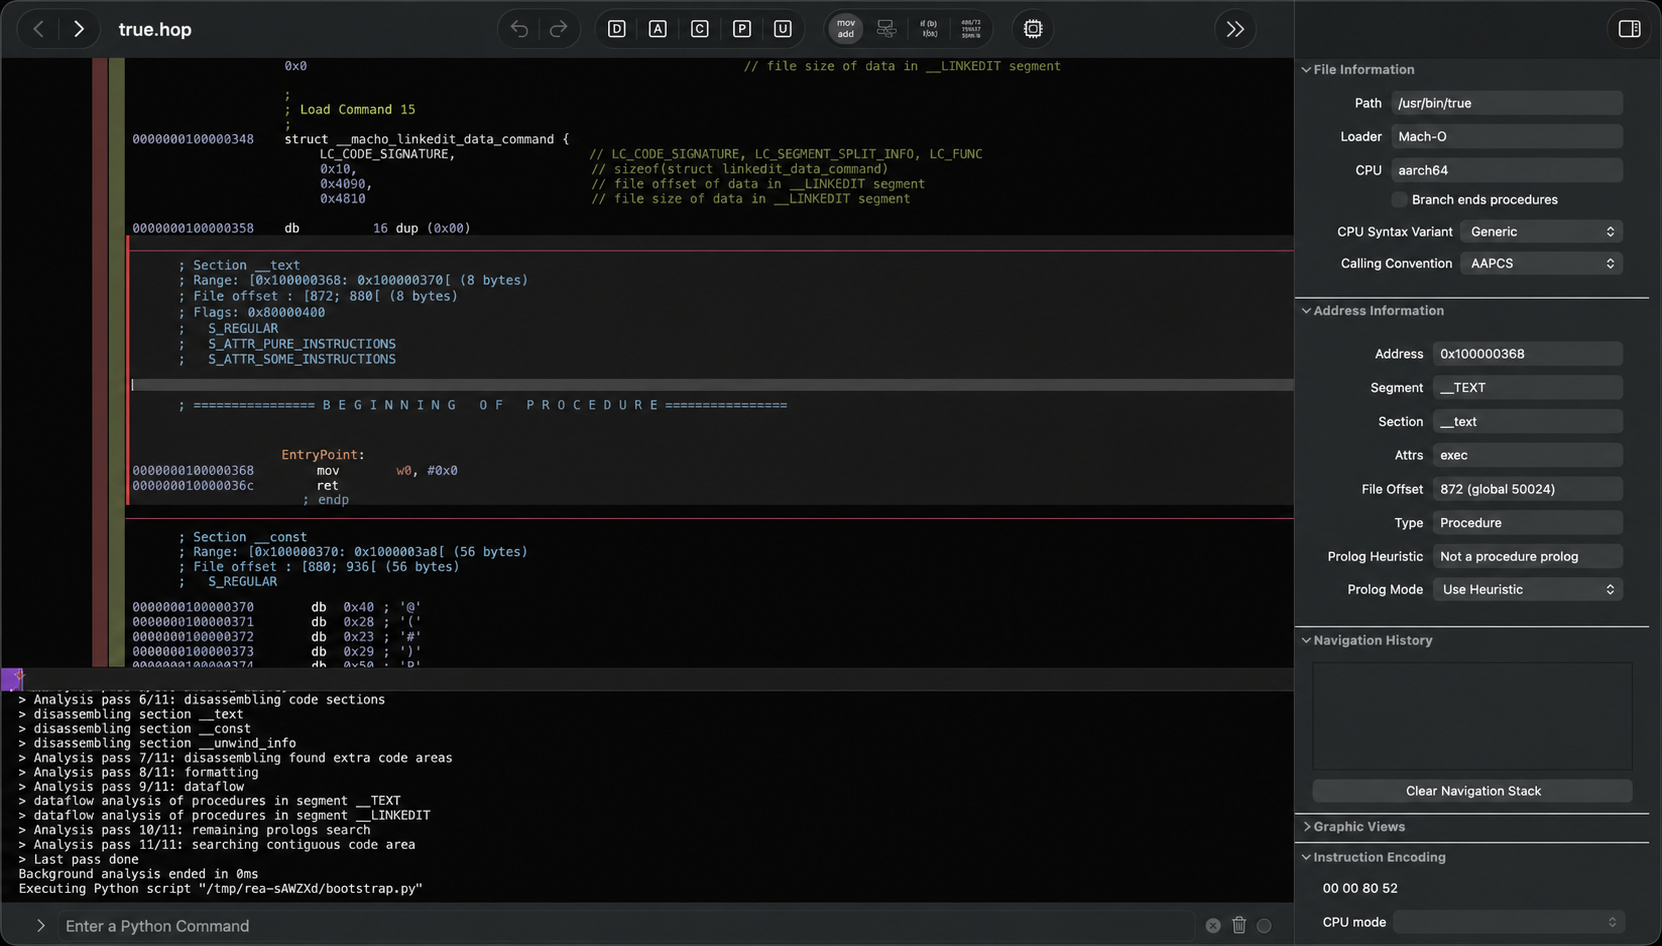
从函数清单到指令、伪代码和引用链的原生二进制调查流程。
网站 · 文档:
从 JavaScript 应用图追踪功能、比较版本,同时保留静态分析的不确定性。
应用 · 文档:
经 REA 的 JADX 集成检查 APK、类、方法与引用。
应用 · 文档:
静态读取 .NET 元数据与 CIL,比较成员并检查声明的原生代码边界。
网站 · 文档:
离线检查已有 HAR、SAZ 等网页流量记录;不会自动抓包或访问记录中的 URL。
固件 · 文档:
用 Binwalk 检查固件区域、用 Unblob 显式提取,并记录工具与制品身份。
协议 · 文档:
用 TShark 字段、显示过滤器和 decode-as 规则检查已有的网络、USB 或蓝牙抓包,并可查询已安装的字段名;不抓取流量、不打开网络接口,也不控制设备。
协议 · 文档:
把已保存 pcap/pcapng 文件中的端点、DNS 查询与地址、TLS SNI、协议栈和 HTTP URI 汇总为可分页的 Evidence 视图;不抓取流量,也不访问记录中的目标。
固件 · 文档:
用调用方指定的 sigrok 协议解码器(如 UART、I2C)解码已有的逻辑信号记录,并保留带采样区间的注释文本;不采集样本,也不与硬件通信。
网站 · 文档:
通过官方 Notes 示例关联用户点击、导出请求与下载结果;REA 负责观察。
应用 · 文档:
官方自建 Notes 样例,从 renderer、preload、IPC 到 CSV 导出建立证据链。
应用 · 文档:
通过 REA 的纯解析命令行与 MCP 工具,识别 Flutter APK 的 Dart 快照哈希、各 ABI 库摘要与引擎构建来源,再检查单个 ABI 的 AOT 快照段。
应用 · 文档:
通过 REA 加固的 ZIP 读取器清点 HarmonyOS 的 HAP、HSP 与 App Pack 文件,并投影出无需执行的应用图:组件路径、ID 与哈希、Stage/FA 打包模型提示、运行时类别提示,以及基于路径的原生桥接假设。
固件 · 文档:
说明 REA 通过 Ghidra 分析 MIPS ELF 可执行文件、可重定位目标文件与 MIPS16 共享镜像的流程,包括为缺少 ABI 记录的旧式固件可执行文件固定 32 位语言,以免 Ghidra 将其按 64 位导入。
二进制 · 文档:
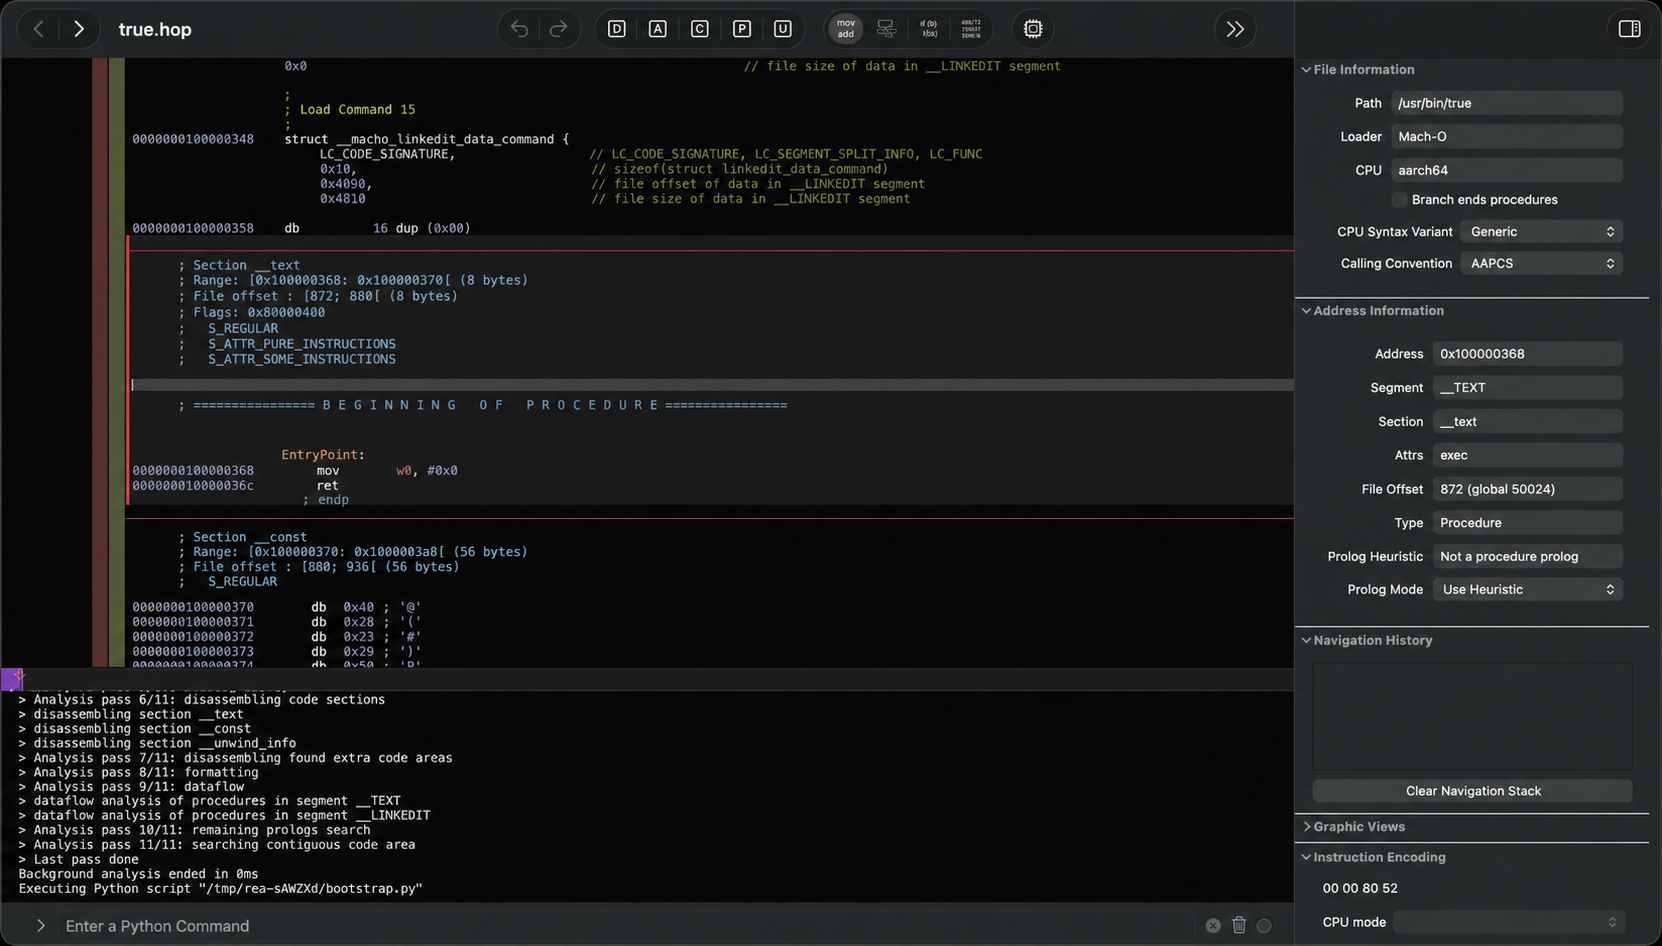
说明 REA 针对静态 PSP ELF 可执行文件的受限 Ghidra 配置:Allegrex 指令、PSP 加载与调用约定交由使用者安装的 ghidra-allegrex 扩展处理,同时沿用 REA 的命令行、MCP、证据与快照流程。
二进制 · 文档:
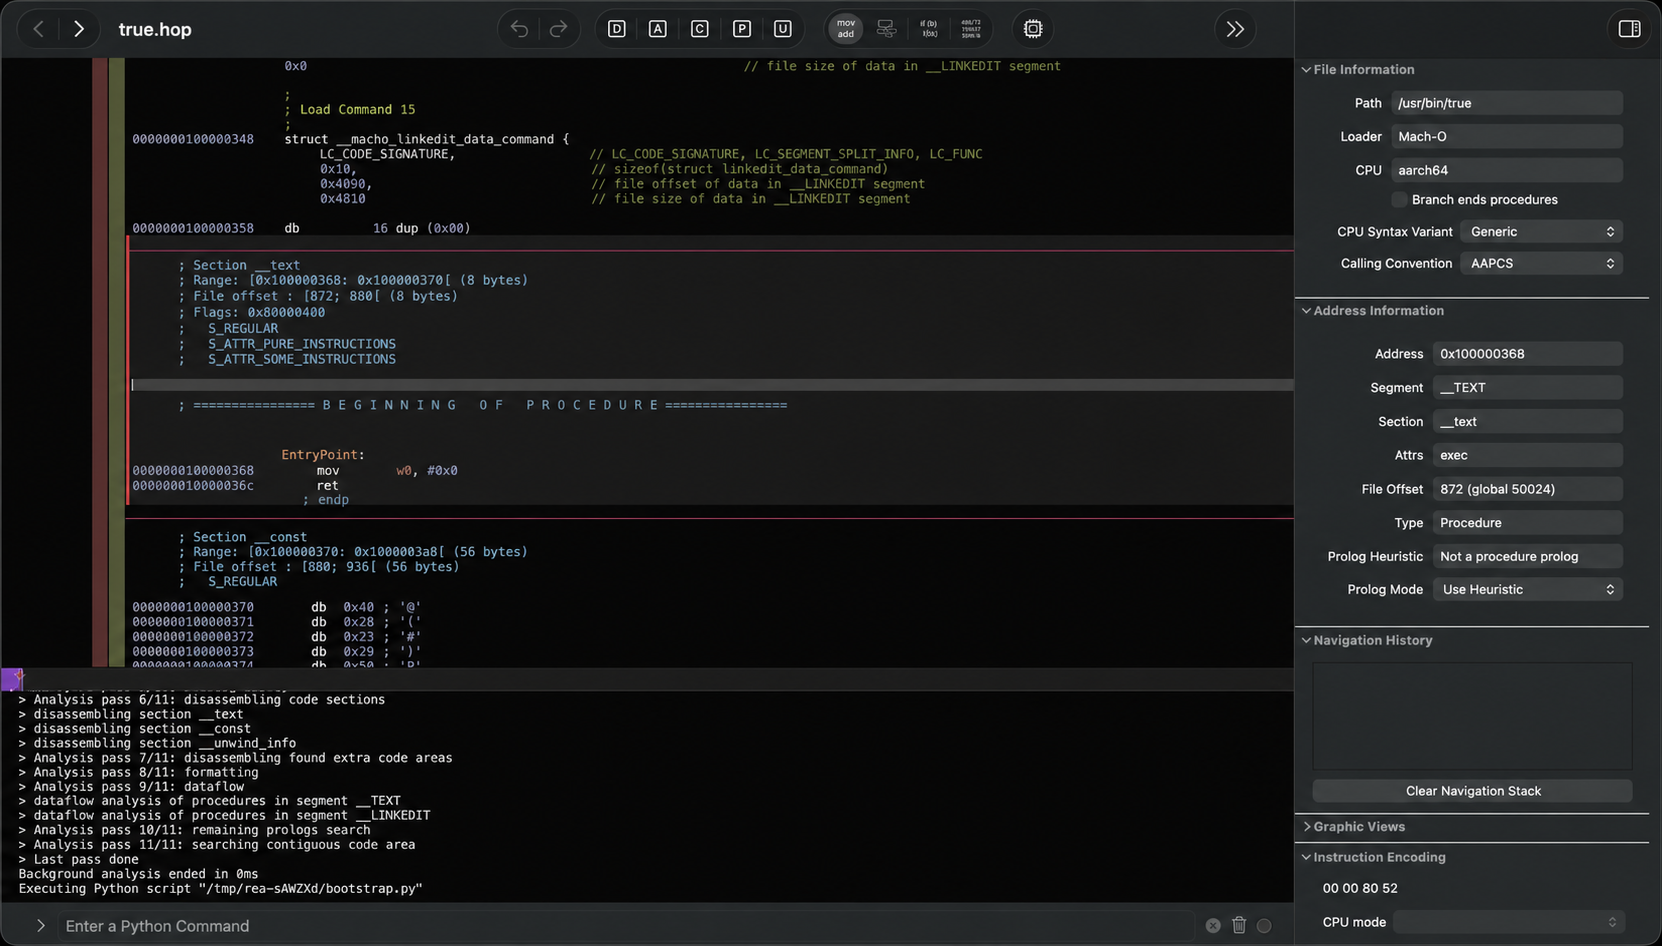
在 REA 的 Ghidra 分析中,从 x64 PE 可执行文件恢复 .NET 8 NativeAOT 元数据:通过内置只读解析器或可选的无界面适配器(会为 Ghidra 数据库添加注释),从 RTR 9.1 数据中取得 MethodTable 关系、虚表槽位与冻结字符串。
协议 · 文档:
Walksnail Ascent VRX UART Protocol 记录 Walksnail 视频接收机的串口控制消息,并提供 C 语言发送实现和 STM32 示例。
游戏 · 文档:
Assassin's Creed III 在线服务文档记录 PC 版游戏服务的方法编号,以及请求和响应字段。
游戏 · 文档:
AC4 docs 记录《刺客信条 IV:黑旗》PC 版在线服务接口。
网站 · 文档:
eRepublik API Documentation 整理从网页策略游戏客户端观察到的接口。
网站 · 文档:
Garmin Strength Workout API 记录了通过 Garmin Connect 未公开接口创建力量训练的请求结构。
网站 · 文档:
Substack API Reference 通过 curl 探测和浏览器请求捕获,记录 Substack 网页应用未公开的 JSON API。
协议 · 文档:
hyperscan-homebrew 为 Mattel HyperScan 的自制程序与模拟工作记录硬件行为,涵盖 SPG290 PPU 寄存器、RFID 读卡器信号、手柄 I²C、SPU 音频及 S+Core 7 编译器故障。
协议 · 文档:
这份 Yandex Station 本地音频指南记录了设备的 Glagol WebSocket 控制通道及 HTTP 音频流行为,涵盖 radio_play、令牌获取、消息格式,以及 MP3 CBR 和准确 Content-Length 等播放条件。
应用 · 文档:
whatsapp-docs 汇集对 WhatsApp Android APK 进行静态反编译所得的应用内部机制和通信格式研究,涵盖多设备配对、Noise 传输、举报 stanza、媒体上传及其他客户端流程,并区分代码发现与推断。
游戏 · 文档:
RtG-Format 记录 Roblox 游戏 Road To Gramby's 的存档与建造格式。
协议 · 文档:
PAN GlobalProtect 协议文档记录 VPN 客户端与服务器之间的认证、配置、隧道数据传输和登出交互。
游戏 · 文档:
MiiTube 用 Kaitai 规格描述《Miitopia》通过 SpotPass 获取的 MiiTube.dat 文件结构,仓库另有定期获取文件的脚本。
应用 · 文档:
FSEQ File Format 记录 Falcon Player 和 xLights 用于灯光通道时序状态的第 2 版 Falcon 序列文件。
应用 · 文档:
iWork '13 File Format 记录 Apple iWork '13 应用生成的文档结构,包括 bundle、Index.zip 和 IWA 组件存储方式,并提供示例检查器与 Protocol Buffers 模式文件。
协议 · 文档:
GameSpy Documentations 收录 GameSpy 协议及使用该协议的游戏的技术研究,包含带 TeX 源文件的协议论文、服务器与流程图,以及针对具体游戏的 SOAP 结构笔记。
协议 · 文档:
max-cube-protocol 记录 eQ3/ELV MAX! 供暖控制盒的 TCP 协议,包括连接方式、单字母消息类型、CRLF 分帧和设备配置载荷。
游戏 · 文档:
PoE dat schema 用按版本划分的 GraphQL 模式记录 Path of Exile 的 dat 文件布局。
协议 · 文档:
RS41 Decoding 记录 Vaisala RS41 探空仪的无线电帧格式,涵盖 FSK 音频、位序、XOR 白化、Reed–Solomon 数据、帧类型和带 CRC 的数据块。
游戏 · 文档:
XiPackets 记录 Final Fantasy XI 的逆向网络研究,涵盖大厅、世界、缓存和补丁服务。
应用 · 文档:
Nintendo Switch 应用 REST API 文档梳理 iOS 伴侣应用的账户和游戏服务请求,包括内嵌的 Splatoon 2 网页应用。
协议 · 文档:
unifi-inform-protocol 记录 Ubiquiti UniFi 接入点与控制器之间的发现及 inform 交互。
协议 · 文档:
Reverse Engineered UniFi Protocol 根据观察到的流量记录 UniFi 接入点与控制器的通信,涵盖发现报文的 TLV 字段,以及 inform 消息的 TNBU 报头、JSON 载荷、zlib 压缩和 AES-CBC 加密。
协议 · 文档:
TH-D74-Kenwood 记录逆向得到的 Kenwood TH-D74 电台 PC 控制命令。
游戏 · 文档:
Diablo II Save File Format 记录《Diablo II》.d2s 角色存档的二进制布局,涵盖 765 字节文件头、版本标识、校验和算法、状态标志、传送点和物品位字段,并标出尚未解析的部分。
应用 · 文档:
reMarkable Kaitai Specs 用 Kaitai Struct 描述 reMarkable 平板 .rm 笔迹二进制格式的第 3 版和第 5 版,并附有第 5 版示例文件。
游戏 · 文档:
Serflings 发布《工人物语 1》存档的字节级格式说明,列出小端序的公共数据、玩家、地图、居民、旗帜、建筑和库存区段,以及字段大小和偏移。
协议 · 文档:
Game Boy Advance LCD Interface 记录掌机的 40 针与 32 针显示连接器,并分析像素时钟、RGB 数据、锁存和同步信号。
游戏 · 文档:
WoWDBDefs 记录《魔兽世界》客户端 DBC、DB2 数据库的列名、类型、关系及分版本布局。
应用 · 文档:
MinYMizer 记录了 maxYMiser 的 MYS 歌曲和 MYV 音色集文件,并定义适合轻量级 PSG 播放的可移植表示。
游戏 · 文档:
GTPD-Code-Reference 通过 C++ 类型声明和链接符号表记录 Nintendo DS 游戏 Ghost Trick: Phantom Detective 的代码结构。
二进制 · 研究:
Windows REA/Ghidra 实验室,提供已知答案挑战、公开研究、上游贡献与限制说明。
二进制 · 研究:
研究使用语言模型直接反编译二进制,以及改进 Ghidra 输出。
二进制 · 研究:
结合真实程序函数、运行时验证与 LLM 辅助可用性评判的反编译基准,用于比较反编译器的功能正确性与代码可理解性。
二进制 · 研究:
结合语言模型与程序分析,从去符号二进制中恢复变量和用户定义数据结构的符号信息。
协议 · 研究:
CNNPRE 的研究代码与数据。
二进制 · 研究:
esp-idf-injection-ng 记录了对 ESP-IDF 已编译 libnet80211.a 中帧类型检查逻辑的研究。
固件 · 研究:
T2 platform research 通过静态分析、硬件观察和驱动比对,整理 Apple T2 的固件、硬件及 Linux 所需接口。
二进制 · 研究:
Glaurung Models 收录面向可执行文件分析的分词器与模型实验。
二进制 · 研究:
Binary BPE Tokenizer for Executable Analysis 研究面向 Transformer 二进制分析的 ELF、PE、Mach-O 和 APK 字节对编码。
应用 · 研究:
Spelunking 使用 Swift 和 Objective-C 探针研究 Apple 应用、私有框架及系统服务。
二进制 · 研究:
DecBench 是一个实验性基准,用来比较反编译器和语言模型在恢复精确源代码上的表现。
二进制 · 研究:
Decompile-Bench-Eval 是二进制反编译评测数据集,将 C、C++ 函数源码与汇编代码、IDA Pro 和 Ghidra 的伪代码对应起来。
二进制 · 研究:
Java Decompiler Dataset 提供配对的 Java 源码与反编译后的 Java 汇编,用于训练和评估反编译模型。