游戏 · 集成:
Co-op Anything:为单人游戏加入合作模式的智能体手册C2
为玩家已安装的单人游戏加入联机或分屏合作模式的智能体操作手册、技能集与 stdio MCP 服务器。
- 游戏
游戏 · 集成:
为玩家已安装的单人游戏加入联机或分屏合作模式的智能体操作手册、技能集与 stdio MCP 服务器。
二进制 · 集成:
IDA Pro 9.x 插件与 PowerShell 批量提取脚本,可把 Windows PE 文件转换为 AI 编程智能体能够读取的材料:每个二进制文件对应一个 SQLite 数据库,内含 PE 元数据、函数签名、反汇编、Hex-Rays 伪代码、交叉引用、字符串、栈帧、循环与危险 API 调用;还可选择输出分组的 C++ 与汇编文件,每个函数附带调用者、被调者与字符串信息头,并生成 JSON 索引。
游戏 · 集成:
面向匹配反编译的插件式流水线,在现有反编译项目中逐个处理函数:m2c 生成 C 初稿,decomp-permuter 对其做变异,Claude 借助编译并比对的工具改写代码,只有编译出的目标文件与目标汇编一致时才由 objdiff 判定通过。
二进制 · 集成:
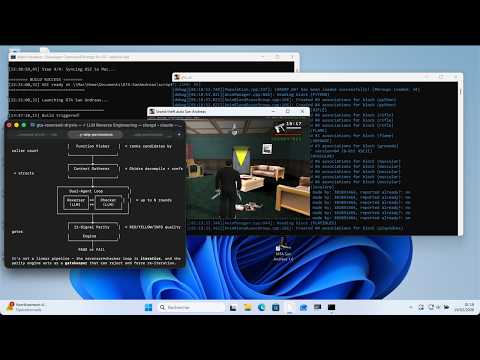
开源 Python 智能体,以 auto-re-agent 之名发布于 PyPI。
二进制 · 集成:
为 LLDB 调试会话加入 MCP 桥接的扩展,改编自 ida-pro-mcp:插件的 mcp start 命令通过本地 JSON-RPC 提供 18 个调试器函数,再由依据这些函数生成的 FastMCP stdio 服务器把它们开放给 Claude Desktop 等 MCP 客户端。
协议 · 集成:
基于 Node.js 的 MCP 服务器,为 LLM 客户端调用 Wireshark 的 tshark;其 README 将用途定位于威胁狩猎、网络诊断和异常检测。
二进制 · 集成:
Binary Ninja 插件,借助 llama.cpp 在本机运行语言模型,依据 HLIL 反编译输出建议函数名;README 称下载模型后即可完全离线运行。
二进制 · 集成:
IDA 插件,前身为 WPeChatGPT,受 Gepetto 启发:把函数的 Hex-Rays 伪代码发送给兼容 OpenAI 接口的模型(OpenAI、DeepSeek 或其他兼容端点),再将模型的分析结果以注释形式写回 IDA。
二进制 · 集成:
由 GhidrAssist 作者 Jason Tang 开发的 IDA Pro 插件,提供一个可停靠的 PySide6 面板,借助大语言模型分析当前打开的数据库。
二进制 · 集成:
Ghidra 扩展,把单个函数的反编译 C 代码发送给使用者选定的托管或本地大模型,并将回复流式显示在 GhidraGPT 控制台中。
二进制 · 集成:
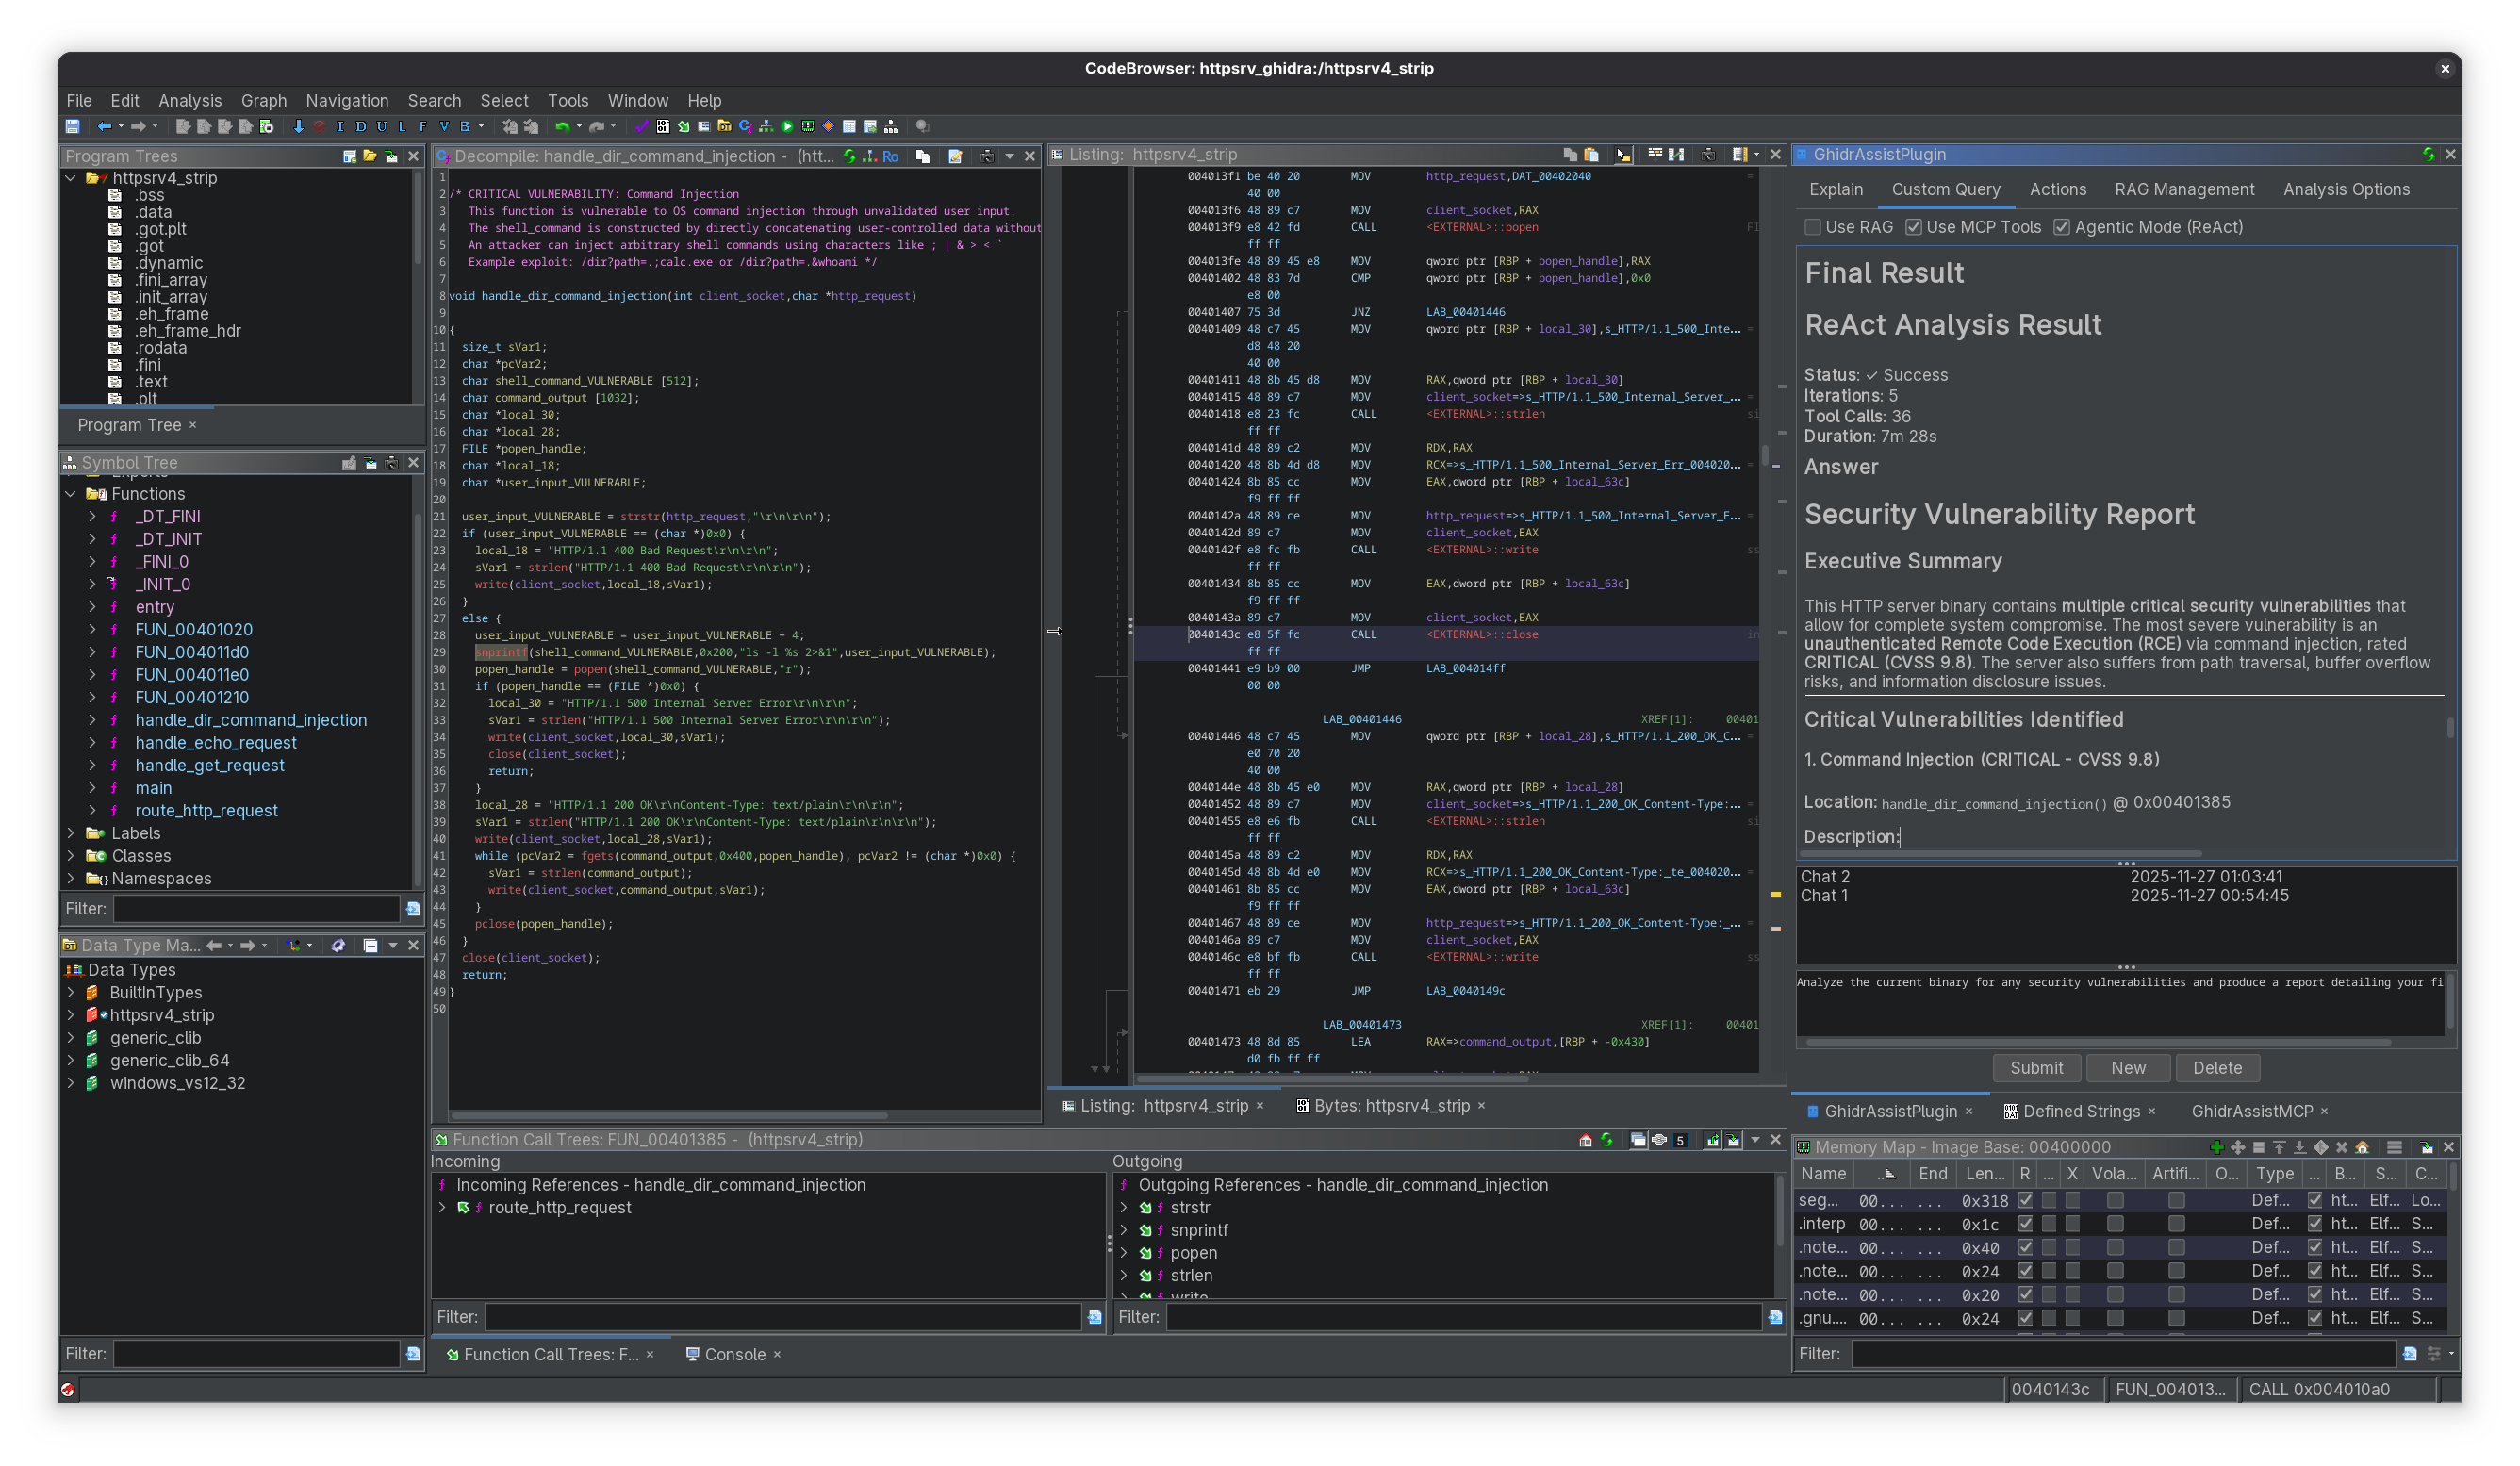
由 GhidrAssistMCP 作者 Jason Tang 开发的 Ghidra 扩展,在 CodeBrowser 中加入多标签页的 GhidrAssist 窗口,借助大语言模型分析当前打开的程序。
二进制 · 集成:
IDA Pro 与 Binary Ninja 插件,在反汇编器内运行自己的智能体循环:使用者选定的模型以流式输出作答,并调用 60 多个进程内工具,涵盖导航、反编译、反汇编、交叉引用、字符串、类型、注释、脚本以及宿主 IL 或微码编辑。
二进制 · 集成:
面向智能体的命令行工具,用于操作已在 Binary Ninja 图形界面中打开的数据库,通过监听本地 Unix 域套接字的配套插件连接。
二进制 · 集成:
由 Florian Drechsler 编写,包含一个 IDA Pro 插件和一个 TypeScript MCP 服务器:插件在 IDA 内的 127.0.0.1:9045 启动 HTTP 服务,stdio 方式运行的 MCP 服务器把智能体请求转发给它。
二进制 · 集成:
仅以无界面方式运行的 MCP 服务器,通过 PyGhidra 驱动 Ghidra,设计为与智能体运行在同一容器中。
二进制 · 集成:
Ruben Marks(mrphrazer)开发的第三方、仅无界面运行的 MCP 服务器,向智能体提供庞大的 Binary Ninja 工具集,项目称共 181 个工具、分 36 个功能组,涵盖反汇编、中间语言、交叉引用、类型、搜索、带撤销/重做事务的打补丁,以及通过 binja.eval 和 binja.call 执行任意脚本。
二进制 · 集成:
一个智能体技能,让 AI 智能体通过无界面的 idat 在 IDA Pro 中对恶意样本进行静态初步分析。
二进制 · 集成:
由 GhidrAssist 与 IDAssist 作者 Jason Tang 开发的 Binary Ninja 插件,在侧边栏加入 BinAssist 面板,借助大语言模型分析当前打开的二进制。
二进制 · 集成:
MCP 服务器,将 radare2 及 r2ghidra、LIEF、Capstone、YARA、CAPA、Detect It Easy、binwalk、angr、Volatility3、Scapy、Sleuth Kit 等引擎封装为 177 个带类型的工具,供 Claude、Cursor 等 AI 客户端调用。
固件 · 集成:
飞针探测控制套件,旨在让编程智能体或操作员在 GRBL 3018 型 CNC 上处理电路板:先在平台上定位电路板,再拍摄带 XYZ 坐标的 USB 显微镜画面并生成标注焊盘、引脚和芯片的地图,最后探测经操作员批准的目标点。
二进制 · 集成:
一个 Python 命令行工具,可把二进制、IDA 数据库、Android APK、.NET 程序集或整个应用目录导出为供编码智能体阅读的类源码项目树:还原的 C 代码(APK 为 Java,.NET 为 C# 和 IL)及对应汇编与函数摘要、还原的头文件和类型、节区数据转储,函数、字符串、导入、导出、可达性和调用图聚类的 JSON 索引,以及生成的 AGENTS.md 和 CLAUDE.md。
网站 · 集成:
把网站实际产生的 HTTP 流量转换为带类型 API 客户端的 Python 命令行工具。
协议 · 集成:
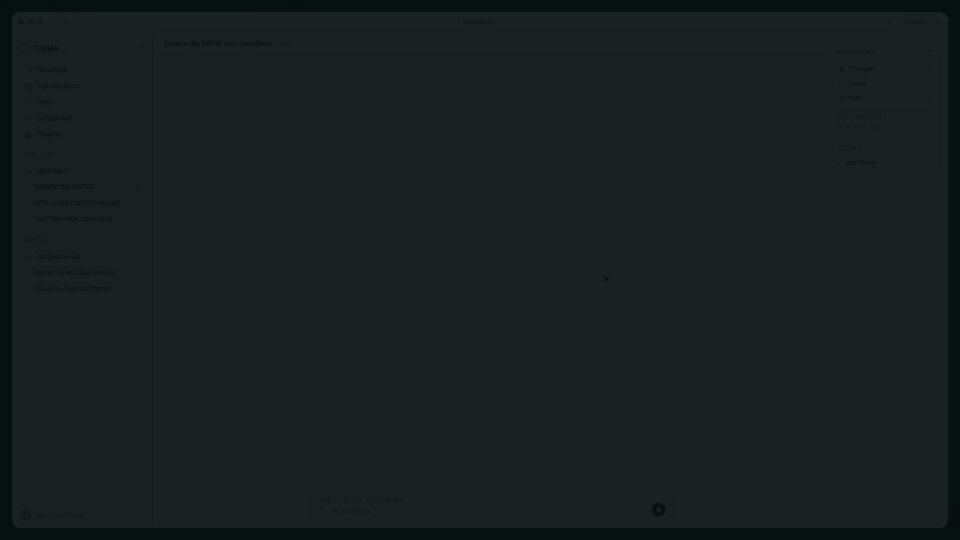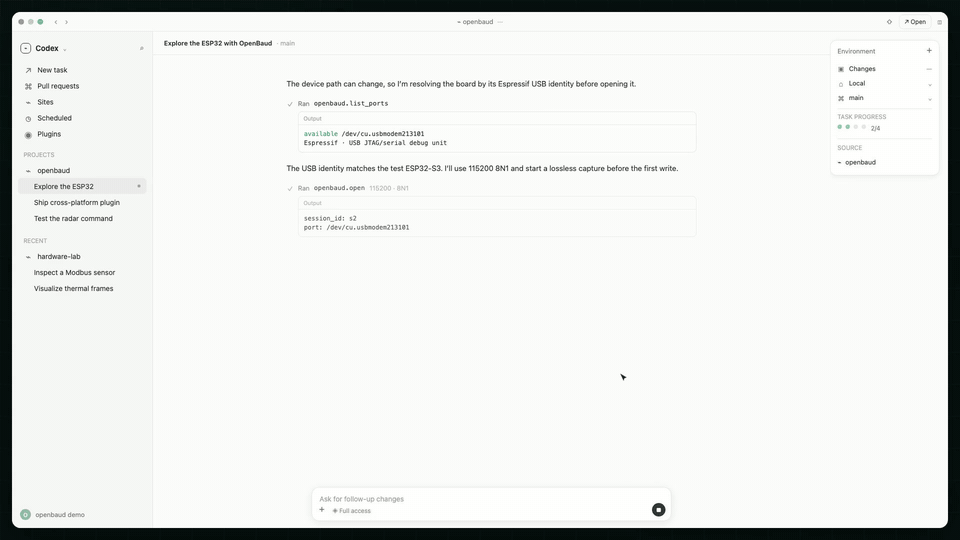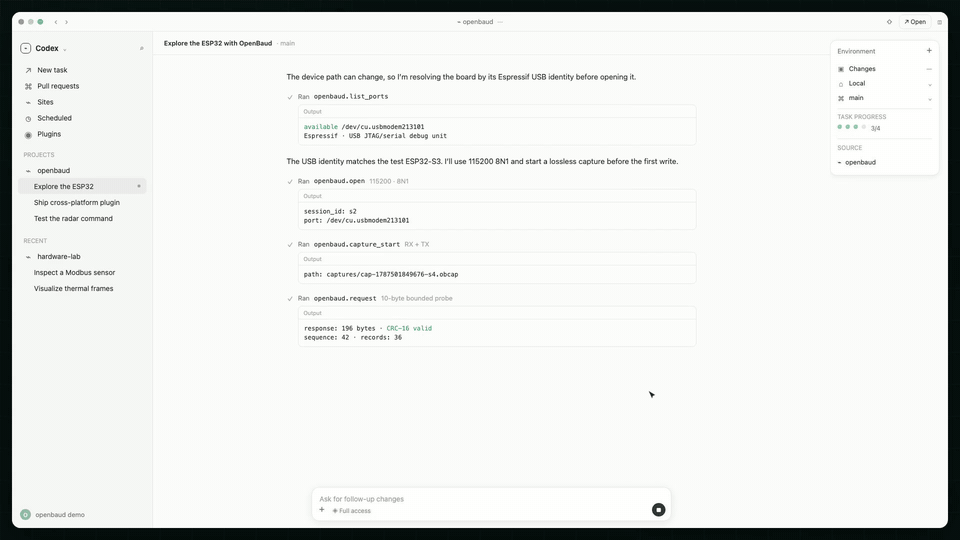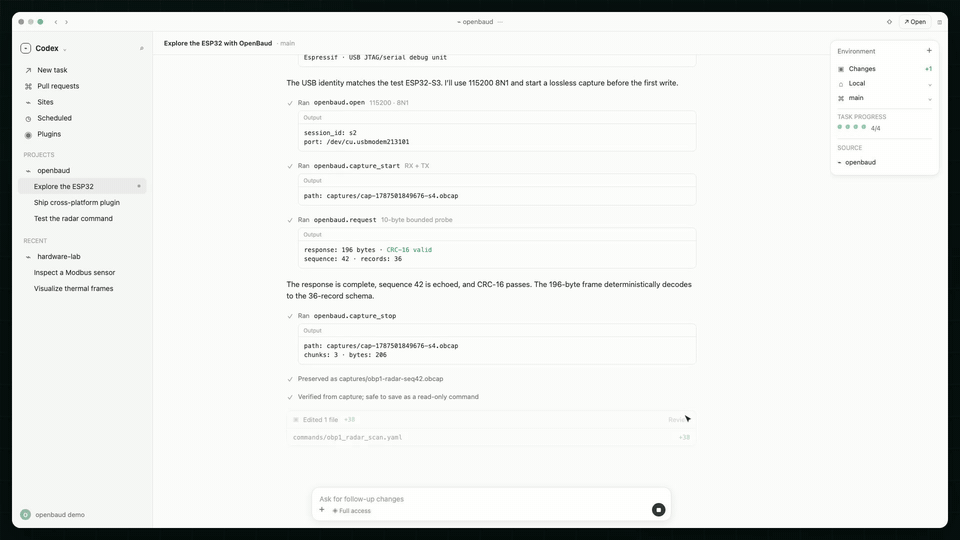
以 Rust 编写的 MCP 服务器兼 Codex 插件,为编程智能体提供可审计的本地串口设备访问:按 USB 元数据识别端口、发送分帧请求,并把收发的每个字节记录到无损的 .obcap 捕获文件中。
应用 · 集成:
用于 Android APK 分析的 MCP 服务:Python FastMCP 进程通过 stdio 与智能体通信,并驱动一个常驻本地的 JVM 守护进程,后者以库的形式内嵌 JADX 1.5.6,因此无需 JADX 图形界面,已加载的 APK 也能在会话之间保持就绪。
协议 · 集成:
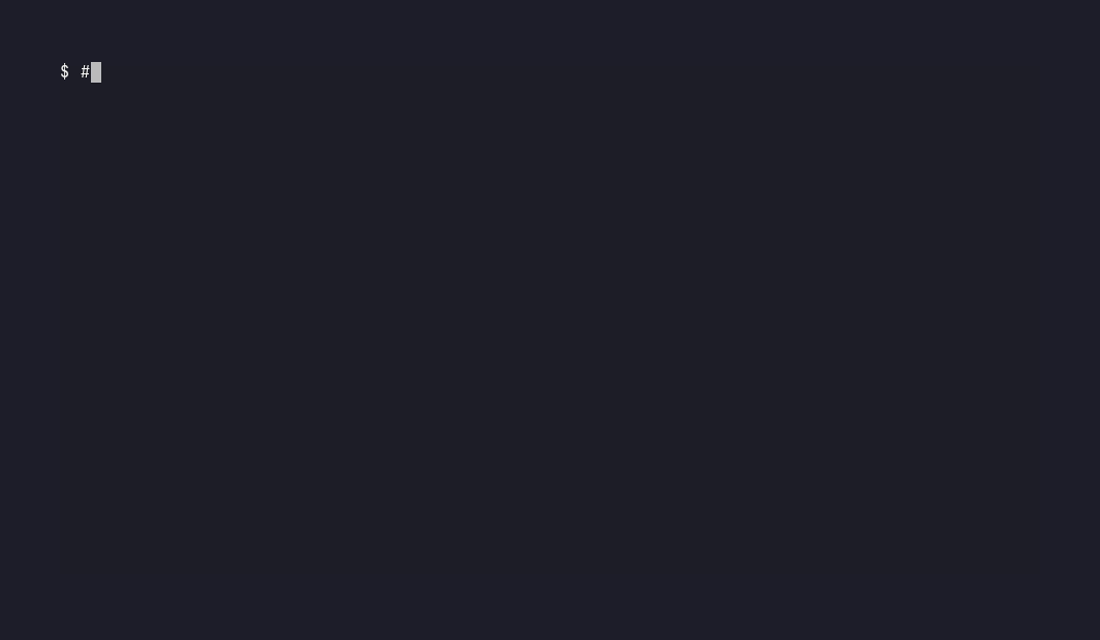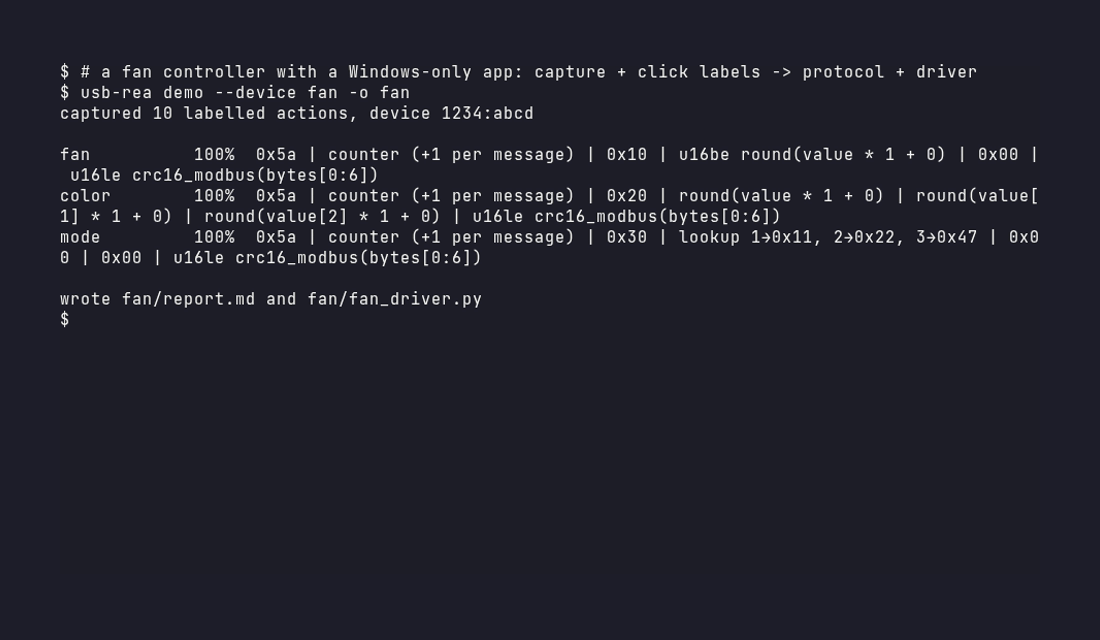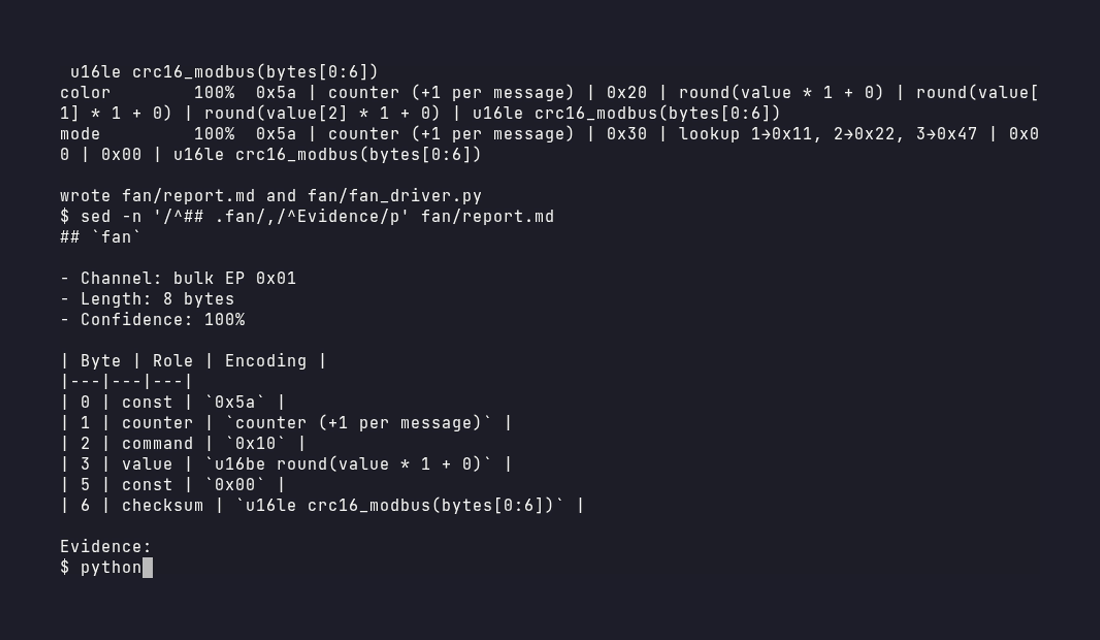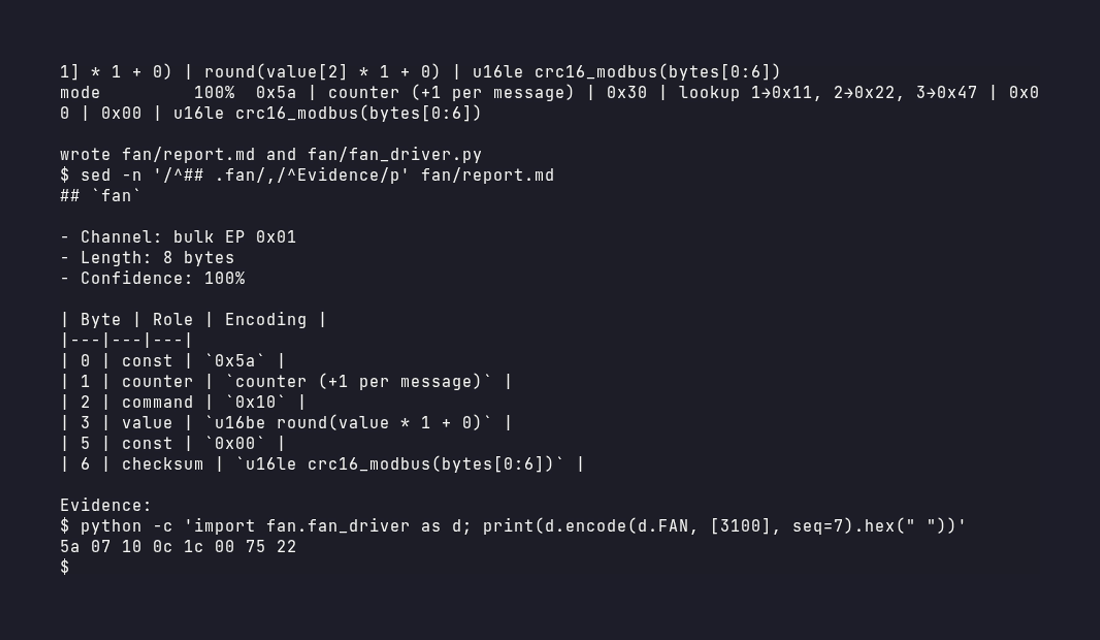
Python 命令行工具与 stdio MCP 服务器,用于推断只配有厂商应用的 USB 设备所用的协议。
二进制 · 集成:
IDA Pro 导出工具,不走 MCP,而是把分析好的二进制导出为普通文件,交给 Cursor、Claude Code 等 AI 编程工具使用。
二进制 · 集成:
用 Rust 编写的无界面 MCP 服务器,通过 idalib 驱动 IDA Pro,让 Claude Code、Codex CLI、Gemini CLI、Cursor 等智能体无需 IDA 图形界面即可打开和分析二进制文件。
二进制 · 集成:
让智能体通过同一个端点同时分析多个 IDA Pro 数据库的 MCP 服务器。
二进制 · 集成:
通过原生插件和 Python MCP 脚本把 LLM 客户端连接到 x64dbg 与 x32dbg 调试器的 MCP 服务器。
二进制 · 集成:
IDA Pro 数据库的 SQL 接口,把二进制的分析结果以 30 多张实时虚拟表的形式提供给智能体和脚本。
二进制 · 集成:
Exoproc 通过命令行和 MCP 服务向智能体开放 Windows x64 进程检查与插桩。
固件 · 集成:
OpenOCD SPI Dump Plugin 引导智能体经目标 MCU 的 SWD/JTAG 调试连接提取 SPI 闪存或 EEPROM 内容。
二进制 · 集成:
dos-mcp 将智能体连接到 js-dos 中运行的 DOS 程序,用于交互式逆向分析。
二进制 · 集成:
x64dbg MCP 通过原生 x64dbg 插件和 C# stdio MCP 服务器,让智能体分析 Windows 二进制程序。
应用 · 集成:
adb-mcp 将 Android Debug Bridge 操作封装为供智能体使用的结构化工具,用于调查设备上的应用行为。
网站 · 集成:
website-to-cli 是根据网站流量构建命令行客户端的智能体技能。
应用 · 集成:
reverse-workbench-skill 是适用于多种智能体环境的技能包,将 APK、原生二进制、固件、前端 JavaScript 和网络流量调查分派到对应流程。
应用 · 集成:
MindNode MCP Server 让智能体访问 macOS 上的 MindNode Next 思维导图。
二进制 · 集成:
OGhidra 是一款将 AI 接入 Ghidra、通过自然语言分析二进制文件的集成工具。
二进制 · 集成:
aiDAPal 是一款 IDA Pro 插件,使用针对 Hex-Rays 伪代码训练、在本地运行的语言模型辅助代码分析。
二进制 · 集成:
x64dbg MCP Server Plugin 是适用于 x64dbg 和 x32dbg 的 MCP 服务器插件,使外部应用和 AI 智能体能够通过 HTTP 控制调试过程。
应用 · 集成:
JEB-MCP 是由 MCP 服务器和 JEB Pro 脚本组成的集成工具,让 MCP 客户端在 JEB 中查看和重命名 Android 应用的内容。
网站 · 集成:
re-shell 是一个基于 Nix flake 的开发环境,为 Claude Code 提供逆向工程工具和工作流程。
二进制 · 集成:
ghidra-rpc 是一个命令行集成工具,让 AI 编程助手通过持续运行的 Ghidra 会话分析二进制文件。
二进制 · 集成:
r0idamcp 是一个单文件 MCP 服务器,可将 IDA Pro 连接到支持 MCP 的助手,用于自动化逆向分析。
应用 · 集成:
SOMCP 是在 Android 设备上分析和修改原生 SO 库的 MCP 服务器。
网站 · 项目:
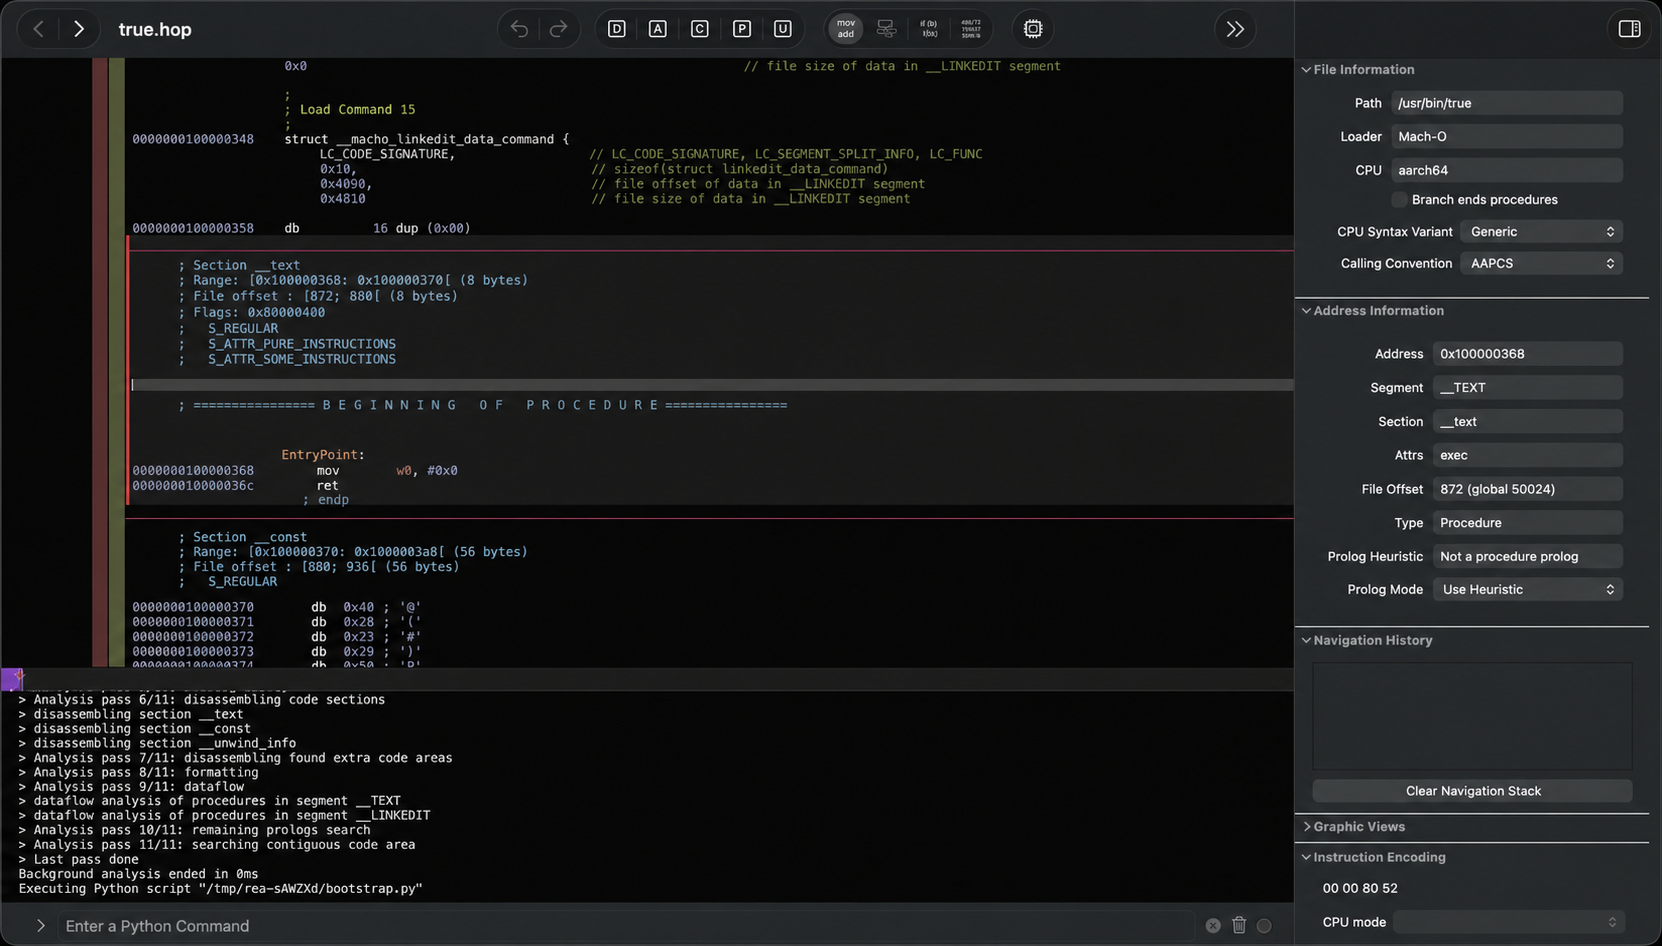
REA 官方 CLI 与 MCP 服务,连接分析工具并保留调查证据及限制。
网站 · 合集:
REA 维护者整理的通用逆向资源目录,适合查找基础知识与相邻工具。
网站 · 合集:
中英双语的 REA 与其他 AI 辅助逆向案例合集,附来源并区分作者报告、进行中的工作和复现状态。
游戏 · 合集:
围绕明确的验收检查整理 AI 辅助游戏反编译、原生移植、静态重编译和工具,并另设实践文章与讨论分类。
游戏 · 合集:
经人工审核的网站目录,收录游戏、固件、文件格式、API 与协议、应用及旧软件领域的 AI 辅助逆向项目。
二进制 · 合集:
长期维护的单 README 恶意软件分析工具与资源清单,分为 17 个一级章节,涵盖开源威胁情报、检测与分类、在线扫描器与沙箱、文档与 shellcode 分析、反混淆、调试与逆向、网络、内存取证、Windows 取证痕迹,以及书籍和其他参考资料。
固件 · 合集:
面向 IoT、嵌入式、工业和汽车系统的单 README 安全研究资料清单,按章节组织,涵盖硬件攻击、无线协议(BLE、Zigbee/Z-Wave、LoRa、Matter/Thread、蜂窝、NFC/RFID、Wi-Fi、USB)、固件安全(含提取、静态与动态分析和安全启动)、网络与 Web 协议、云后端、移动应用,以及工业和汽车相关主题。
协议 · 合集:
面向汽车和嵌入式领域的单 README CAN 总线工具、硬件与资源清单,分为逆向工程工具、测试设备与模拟器、上层协议(OBD-II、UDS、ISO-TP、J1939、J2534)、通用与 Linux 实用工具、CAN 数据库格式(DBC、KCD)及转换器,以及面向 ARM、Arduino、ESP32、单板计算机和 FPGA 核心的硬件等章节。
协议 · 合集:
以单个 README 维护的清单,把 CAN 报文标识符与载荷解码资料的链接汇集在一处,按车辆品牌和车型分组,涵盖约 30 个汽车品牌及品牌集团,另有 BMW、Ducati 和 KTM 摩托车。
游戏 · 合集:
一份非官方的中英双语 awesome 清单,收录 AI 智能体逆向分析并重建过的项目,并按各案例自身来源能否证明使用了 REA 加注标签。
游戏 · 合集:
网站及 GitHub 列表,收录 81 个在没有原始源码的情况下重建现有软件或游戏的项目:由 AI 构建的净室应用(如 ArtCraft 套件)、借助编码智能体重写的软件、AI 辅助的游戏反编译、游戏引擎重新实现、由人主导的反编译与移植、Wine 和 ReactOS 等经典净室实现,以及重建工具。
游戏 · 合集:
以单个 README 维护的游戏反编译、重编译和反汇编项目清单,约 480 项,按主机平台分组,从 NES、Game Boy 到 Xbox 360、PC 和移动平台,另有规模较大的未分类部分。
游戏 · 合集:
自动生成并附评分的公开游戏重建项目索引,涵盖反编译、反汇编、静态重编译、源码移植、引擎重制及浏览器移植。
游戏 · 合集:
以单个 README 维护的非官方 PC 移植指南,收录基于反编译或重编译、且便于玩家安装的主机游戏移植。
二进制 · 合集:
篇幅不长、只列链接的机器码反编译阅读清单,最近一次更新在 2023 年。
应用 · 合集:
remade.wiki 的源码仓库。
二进制 · 合集:
以单个 README 维护的 awesome 清单,2017 年 1 月创建,以 KaliTut 名义维护,共收录 139 个逆向工程链接,分为 16 个部分:书籍、课程、练习目标、十六进制编辑器、二进制格式工具、反汇编器、二进制分析、字节码分析、导入表重建、动态分析、调试、Mac 解密、文档分析、脚本、Android 和 YARA。
应用 · 合集:
James Stevenson 于 2023 年创建的 awesome 清单,收录 Android 逆向工程的培训、工具和资源,共 92 个单行条目,其中 16 个以星标注为优质且较新的资源。
应用 · 合集:
David Weinstein 于 2016 年 5 月创建的 awesome 清单,收录基于或围绕动态插桩工具包 Frida 的程序库、脚本、工具、演讲和文章。
二进制 · 合集:
由 GitHub 组织 Allsafe 自 2019 年 12 月起维护的 awesome 清单,收录 Ghidra 脚本、插件、扩展、学习资料和相关服务。
协议 · 合集:
以表格形式整理的网络协议自动化逆向工程研究清单,收录 71 篇论文,从 2004 年的 Protocol Informatics 项目到 2021 年的 NetPlier。
二进制 · 合集:
规模很大的逆向工程链接清单,2019 年以中英文自动导出,分精简版和完整版 README。
应用 · 合集:
以单个 README 维护的 Android 与 iOS 应用安全资源清单,共约 245 个链接,按平台分为博客、论文与教程、书籍、课程、工具、故意留有漏洞的练习应用、演讲及杂项。
二进制 · 合集:
以单个 README 维护的可执行文件加壳资源清单。
网站 · 合集:
以单个 README 维护的中文清单,收录与 AI 结合的逆向工程项目,按 JavaScript 逆向、二进制与原生分析、Android 与 iOS 安全、浏览器自动化与流量分析分组。
二进制 · 合集:
可排序、可筛选的 Hex-Rays IDA Pro 插件清单,收录 618 个插件、加载器、处理器模块和脚本,以 GitHub Pages 表格发布,并在 README 中生成静态副本。
二进制 · 合集:
以单个 README 维护的清单,编写于 2025 年 7 月,收录 28 个逆向工程工具的 MCP 服务器,按反汇编器与反编译器(IDA Pro、Ghidra、Binary Ninja 等)、调试器、静态与动态分析、网络分析、Android 和安全测试分组,每项附一句说明。
二进制 · 合集:
以单个 README 维护的开源逆向工程工具清单,侧重二进制分析,共 71 项,按字母顺序从 Amoco 排到 X86isa,不分类别。
固件 · 合集:
一份进入公有领域的目录,始建于 2026 年 6 月,收录 Teenage Engineering 设备的破解与改造项目:涵盖 OP-1、OP-Z、OP-XY、TP-7、SP-1 Stem Player、EP 系列、Pocket Operator 等设备的自定义固件、逆向笔记与协议文档、工具、硬件改装、拆解与恢复指南以及社区站点。
固件 · 合集:
以单个 README 维护的 UEFI 与 BIOS 安全资料 awesome 清单,维护者称其为个人收集、并不全面。
固件 · 合集:
以单个 README 维护的学术安全论文阅读清单,收录 28 篇固件与嵌入式系统分析论文,按年份分组,时间跨度为 2013 至 2021 年。
固件 · 合集:
OpenDeviceDB 索引已有固件或协议逆向成果的设备,并链接原始项目。
二进制 · 合集:
Malware Analysis & CTI Reports 收录十篇 PDF 调查,涉及恶意软件、安全工具及检测结果存疑的二进制文件。
游戏 · 合集:
Eric Oakford 的归档收集 Lucasfilm 与 Humongous Entertainment 的 SCUMM 游戏反编译脚本。
应用 · 学习资源:
提供 Electron 练习目标、Evidence 提取与 MCP 探测,区分离线展示和真正调用 REA。
应用 · 学习资源:
由个人独立运营的非官方 REA 指南,共 32 个页面,介绍如何安装 REA 并接入编码智能体:涵盖 npx、npm 与 Bun 安装路径(含 Windows),Claude Code 与 Claude Desktop、Codex、Cursor、Windsurf 和 Gemini CLI 的 MCP 配置,支持 24 种客户端的配置生成器,Ghidra、IDA 与 JADX 分析引擎设置,以及把确切报错文本对应到 REA 上游 issue 的故障排查页面。
已复核 reaguide.com
二进制 · 学习资源:
免费的自主学习课程,提供逆向工程、固件和系统基础等学习路线。
二进制 · 学习资源:
包含托管练习的逆向工程课程,覆盖函数、数据访问、静态工具和动态工具。
二进制 · 学习资源:
Dennis Yurichev 编写的免费逆向入门书,以汇编与编译后程序理解为核心,提供多语言版本。
已复核 beginners.re
二进制 · 学习资源:
radare2 官方实践参考,覆盖分析、反汇编、脚本、调试及相关插件。
已复核 book.rada.re
游戏 · 学习资源:
Snowboard Kids 2 反编译项目的一篇操作说明:在一致性构建仍无法加入调试信息时,把 gdb-multiarch 接到 Ares 模拟器上。
已复核 blog.chrislewis.au/finding-jingle-town-debugging-an-n64-…
应用 · 学习资源:
JPCERT/CC 于 2026 年 10 月 15 日发布的博客文章,调查日本国内一系列不正当访问事件背后的攻击基础设施。
二进制 · 学习资源:
mytechnotalent 维护的免费英文课程索引,几乎每天更新:共 490 节编号课程,多数课程让学习者先编写小程序,再对其调试和打补丁(文中称 "hack"),覆盖 x86、x64、32/64 位 ARM、RISC-V 和 AVR。
二进制 · 学习资源:
Z0F 编写的免费英文课程,讲解如何逆向 64 位 Windows 程序,README 称目标是帮助学习者从入门进阶到中级。
应用 · 学习资源:
OWASP 维护的开放手册,讲解 Android 和 iOS 应用的安全测试与逆向工程,发布于 mas.owasp.org。
二进制 · 学习资源:
社区维护的维基,讲解反编译器如何工作,从反汇编、提升和控制流恢复,到类型恢复、控制流结构化、质量评估和神经反编译,并为各项技术注明研究出处。
二进制 · 学习资源:
Matthieu Breuil 在 Synacktiv 发表的文章讲解了调用预定义工具与执行生成代码两类智能体设计,并介绍在 Binary Ninja 内运行生成的 Python 代码的 CodeAct 智能体 Frontkick。
二进制 · 学习资源:
Mandiant FLARE 团队发布的免费英文逆向工程与恶意软件分析课程模块,正文以 Google Docs 形式发布,实验用二进制文件、IDA 数据库和脚本存放在本仓库中。
协议 · 学习资源:
由 dekuNukem 于 2017 年发起、众多贡献者陆续补充的笔记,记录 Joy-Con、Pro 手柄以及 Switch 主机与底座部分硬件的工作方式,依据来自拆机、逻辑分析仪抓取和数据包记录。
应用 · 学习资源:
Maddie Stone 编写的免费英文工作坊,以 GitHub Pages 发布,入门讲解 Android 应用的静态逆向工程。
应用 · 学习资源:
Ivan Rodriguez 编写的免费英文课程(1.1 版),讲解 iOS 应用逆向工程,面向 iOS 应用安全初学者。
二进制 · 学习资源:
Zhuo Zhang 用 Python 编写的小型教学用反编译器,面向 32 位 RISC-V(RV32I)ELF 文件,目的是讲清反编译的工作原理,而非与生产级反编译器竞争。
二进制 · 学习资源:
由 One Thawt 编写的简短阅读清单,主要成形于 2015–2016 年,在一个 README 和单独的恶意软件分析页面中收录约 58 个链接,涵盖逆向工程工具、书籍、论文、演讲和博客文章。
游戏 · 学习资源:
由 Jack Price-Burns 维护的免费英文在线课程,在浏览器中教授一致性反编译:学习者阅读函数的目标汇编,编写 C 代码,再由原版主机编译器逐字节评判结果。