二进制 · 工具:
Quokka 二进制导出工具C1
Quarkslab 的二进制导出工具,受 BinExport 启发,把反汇编器的分析结果保存为 protobuf 格式的 .quokka 文件,此后无需反汇编器即可使用其中的函数、基本块、数据、交叉引用、段以及可选的反编译代码。
- 二进制
二进制 · 工具:
Quarkslab 的二进制导出工具,受 BinExport 启发,把反汇编器的分析结果保存为 protobuf 格式的 .quokka 文件,此后无需反汇编器即可使用其中的函数、基本块、数据、交叉引用、段以及可选的反编译代码。
二进制 · 工具:
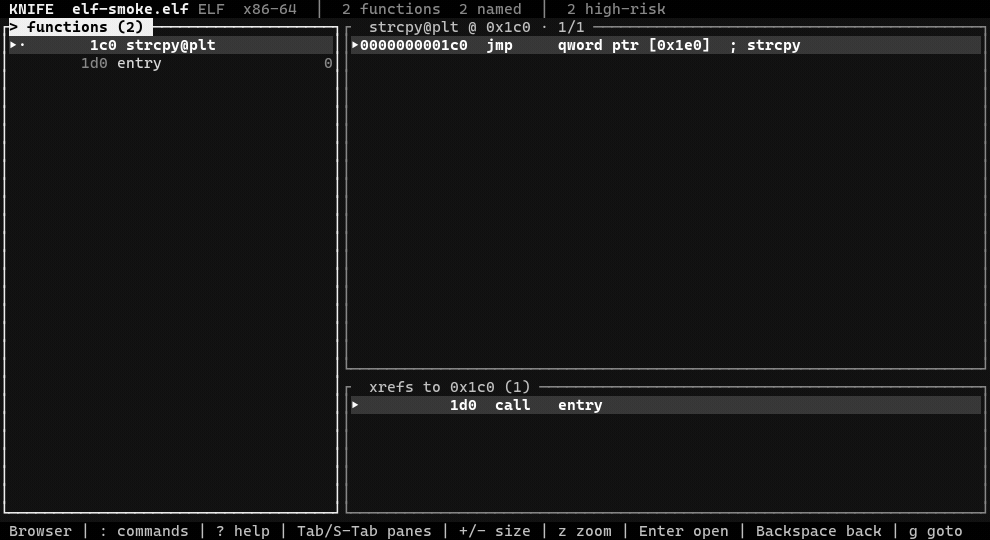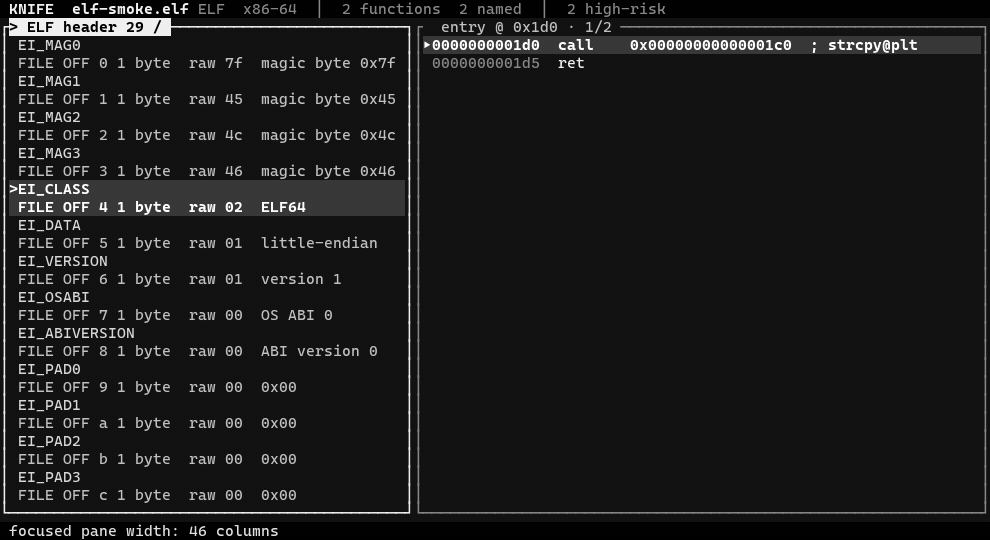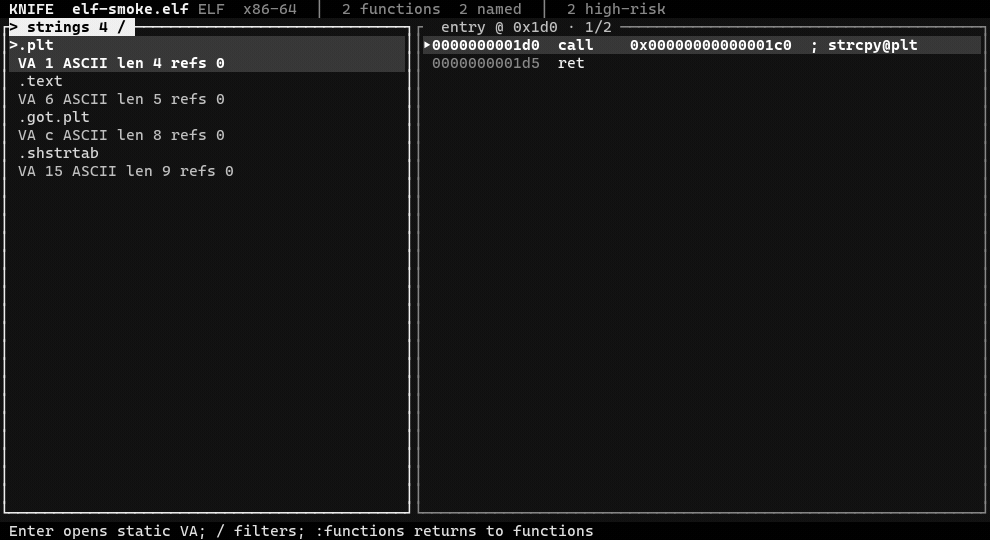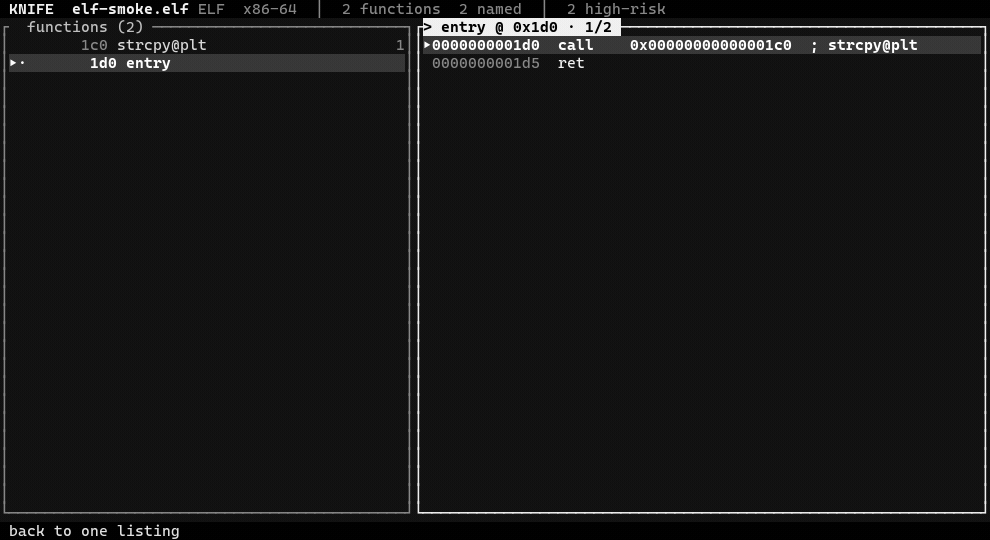
以 Rust 编写的静态逆向工程工具包,安装后为 knife 命令,可在不运行目标的情况下解析 PE、ELF、Mach-O 和 WebAssembly 文件。
二进制 · 工具:
一个 Python 二进制分析框架:加载 ELF 和 PE 程序,借助 Capstone 反汇编 32 位与 64 位 x86 及 32 位 ARM 代码,并将其翻译为 REIL 中间语言,使各项分析不依赖源架构。
游戏 · 工具:
使用 C 编写、完全不在堆上分配内存的 MIPS 指令解码器,同一仓库还提供 Python、C++ 和 Rust 绑定,目标是生成可匹配的汇编。
二进制 · 工具:
通过 pyghidra 驱动 Ghidra 的 Python 命令行反编译工具:把二进制中的所有函数分别反编译为独立的 C 文件,或借助 Ghidra 的 C++ 导出器生成一个 C 文件和头文件,并保留 Ghidra 项目以便后续运行复用分析结果。
二进制 · 工具:
纯 Python 编写的逆向工程框架,集成了 vivisect 静态分析器、vtrace 调试库和 vdb 调试器。
二进制 · 工具:
radare2 官方的脚本接口,同一仓库内收录了二十多种语言的实现。
二进制 · 工具:
Galois 开发的命令行工具、Ghidra 插件和 Haskell 库,借助欠约束符号执行检查二进制程序的性质。
二进制 · 工具:
交互式终端反汇编器,旧名 Reverse,支持 x86 与 x86-64,并部分支持 ARM 和 MIPS/MIPS64,可读取 ELF、PE 和原始二进制。
应用 · 工具:
Derek Selander 编写的 macOS 命令行工具,通过 Apple 的私有 MobileDevice 框架检查和控制经 USB 或 Wi-Fi 连接的 iOS 设备。
二进制 · 工具:
horsicq 开发的基于 Qt 的 PE 文件查看与编辑工具,支持 Windows、Linux 和 macOS;作者也是本目录所收录 Detect It Easy 的作者。
应用 · 工具:
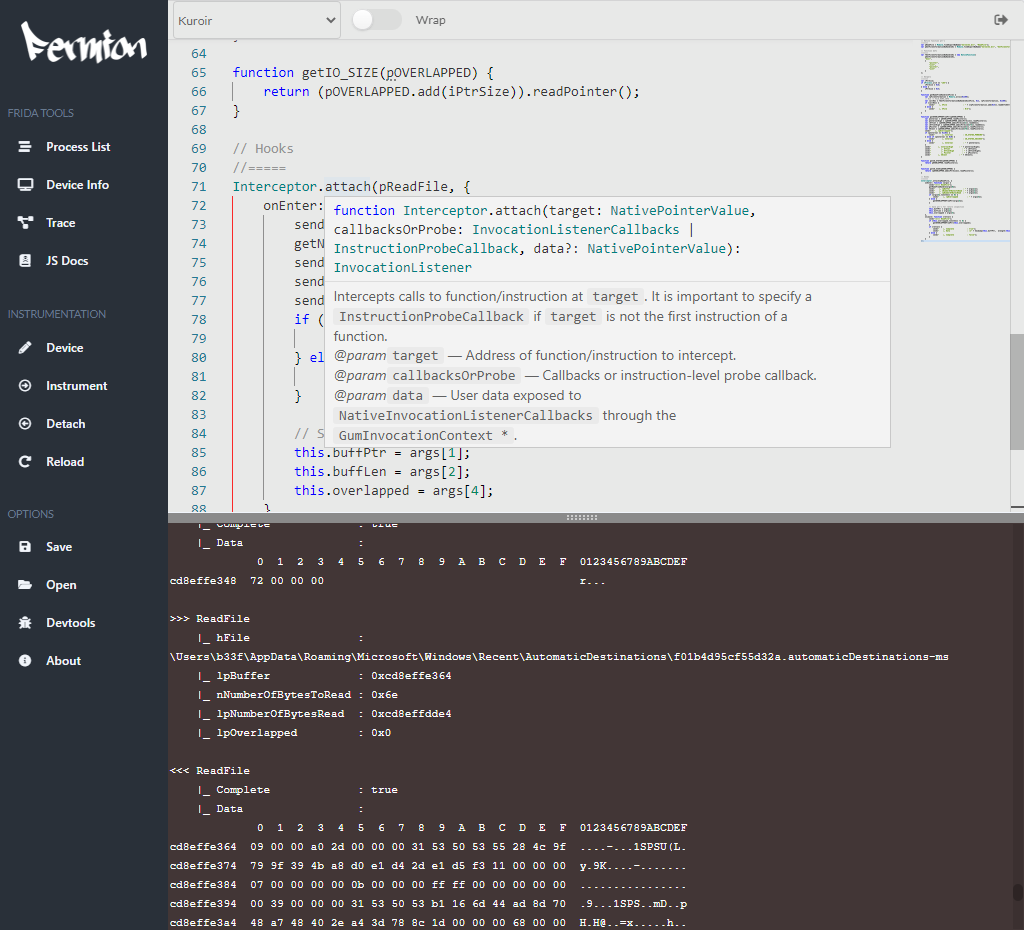
Ruben Boonen 开发的 Electron 桌面应用,把 frida-node 和 Monaco 编辑器整合到同一个窗口中,用于编写、注入和反复调整 Frida 脚本。
二进制 · 工具:
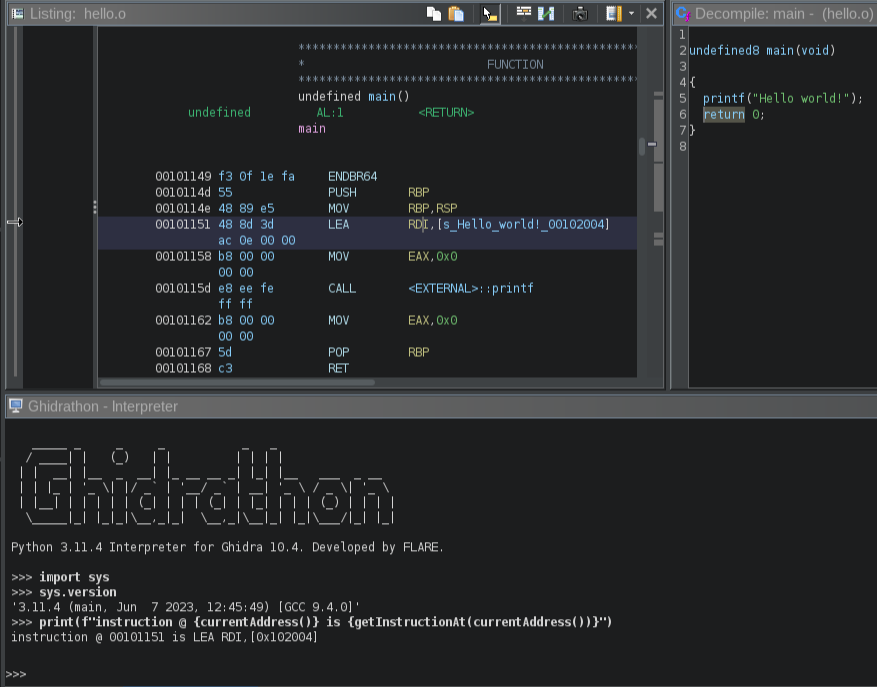
Mandiant FLARE 团队开发的 Ghidra 扩展,借助 Jep 把用户本机的 CPython 3 解释器嵌入 Ghidra,作为 Ghidra 基于 Jython 的 Python 2.7 脚本支持之外的选择。
二进制 · 工具:
轻量级的 x86/AMD64 C 语言反汇编库,README 称其为“分解器”:除格式化文本外,distorm_decompose 还会为每条指令返回一个二进制结构,描述其操作码、操作数、前缀、控制流类别,并可选地给出受影响的 CPU 标志位。
应用 · 工具:
面向 Android 5.0 的 Java 方法动态插桩工具包,让分析人员在没有应用源码的情况下自行编写跟踪和性能分析工具。
应用 · 工具:
一个小型 Python 命令行工具,通过 Frida 附加到正在运行的进程,把其中可访问的内存区域写入文件;可在 Windows、Linux 或 macOS 主机上运行,面向 iOS、Android 或 Windows 应用。
二进制 · 工具:
基于 GoRE 库的命令行工具,可从 Go 编译器生成、已剥离符号的二进制文件中恢复元数据。
固件 · 工具:
为 Ghidra 增加 nanoMIPS 反汇编和反编译能力的处理器模块,以 SLEIGH 规范描述小端 32 位 nanoMIPS 指令集,包括其多线程指令。
二进制 · 工具:
基于 Capstone 的 Python 递归反汇编库,借助 x86/x64、AArch64、32 位 ARM/Thumb、CIL 和 Dalvik 后端,从 PE、ELF、Mach-O 文件、.NET 程序集、原始 DEX 文件以及已知基址的内存转储中恢复控制流图。
二进制 · 工具:
供 Frida 代理脚本使用的 JavaScript 库,按声明式描述跟踪原生函数:每个函数都列出返回类型及输入、输出参数,参数类型包括指针、UTF-8 与 UTF-16 字符串,以及长度绑定到其他参数或返回值的字节数组,还可设置条件,例如仅在调用成功时读取输出指针。
二进制 · 工具:
USENIX Security 2023 论文《Decompiling x86 Deep Neural Network Executables》的研究产物。
二进制 · 工具:
SourceForge 上 Boomerang 项目的分支,是一款通用的机器码反编译器,可将可执行文件转换为 C 代码。
应用 · 工具:
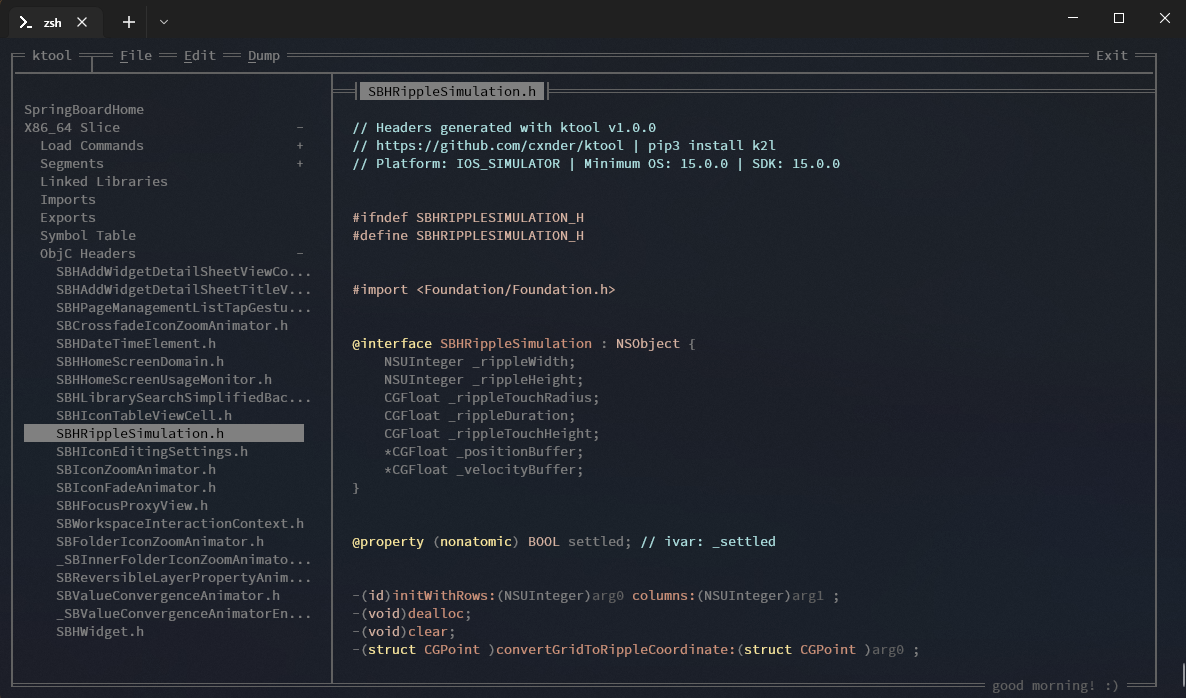
纯 Python 编写的 Mach-O 与 Objective-C 静态分析工具包,可作为 ktool 命令行、终端浏览界面(ktool open)或程序库使用,没有需要编译的依赖。
应用 · 工具:
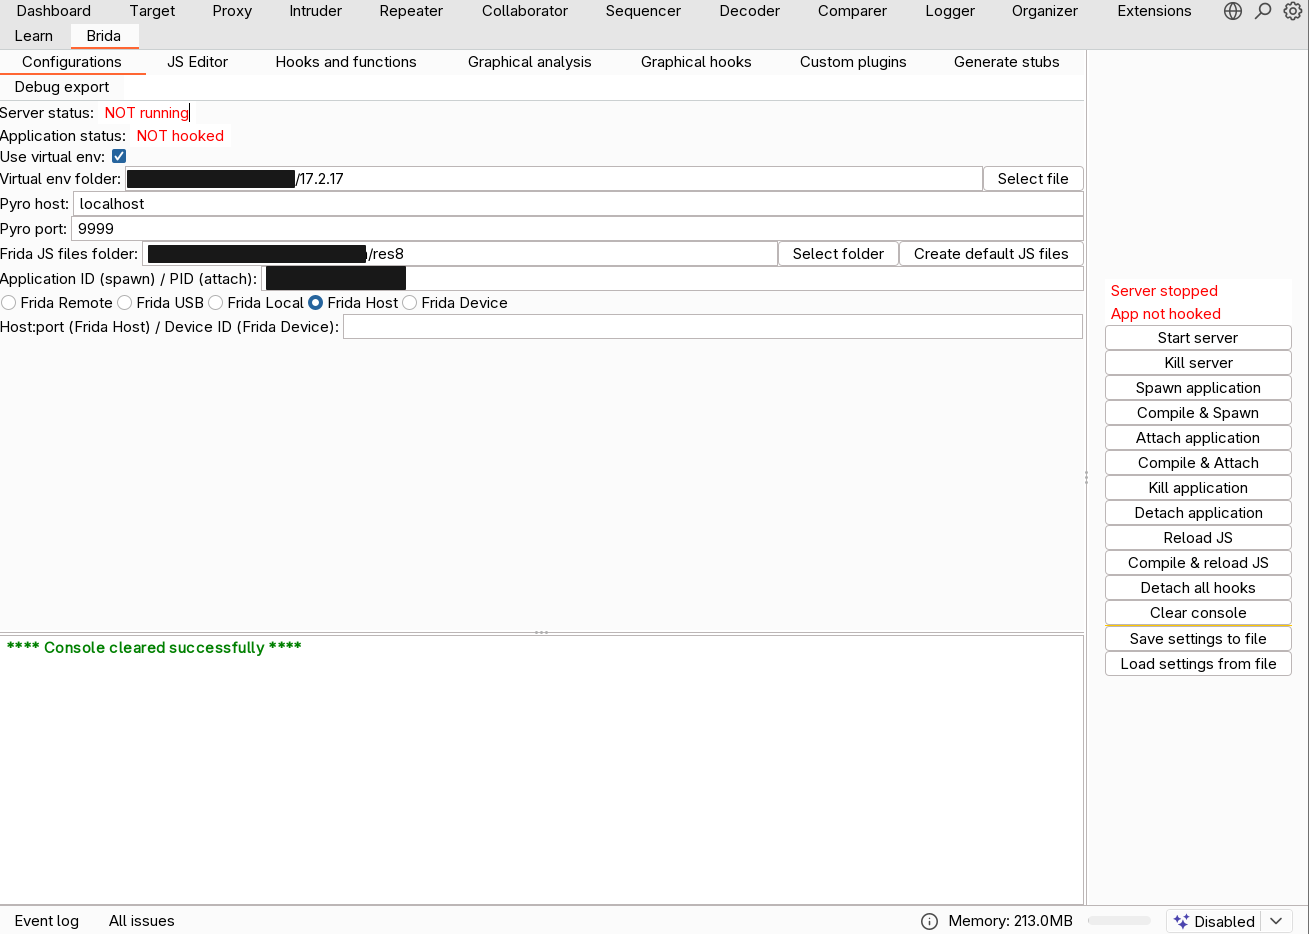
由 Federico Dotta 和 Piergiovanni Cipolloni 开发的 Burp Suite 扩展,在 Burp 与 Frida 之间架起桥梁,让分析者直接调用应用自身的函数处理它与后端交换的 HTTP 消息,而不必重新实现其中的加密、编码或签名逻辑。
二进制 · 工具:
一体化恶意软件初筛工具,可对 Windows PE、Linux ELF(含 Go 二进制)、macOS Mach-O 和 Android APK、JAR、DEX 文件,以及 Office 与 PDF 文档、脚本、快捷方式、压缩包、电子邮件和 PCAP 做静态分析,报告导入表与 API 分类、节区、字符串与 IOC、加壳器、内嵌可执行文件、Android 权限风险和 YARA 匹配,并为 Windows 与 Linux 程序给出 MITRE ATT&CK 映射。
应用 · 工具:
基于 Frida 的框架,由 Nishant Das Patnaik 开发,曾在 2016 年 Black Hat Arsenal 展示,用于观察 macOS、iOS 和 Android 原生应用发起的系统 API 调用。
二进制 · 工具:
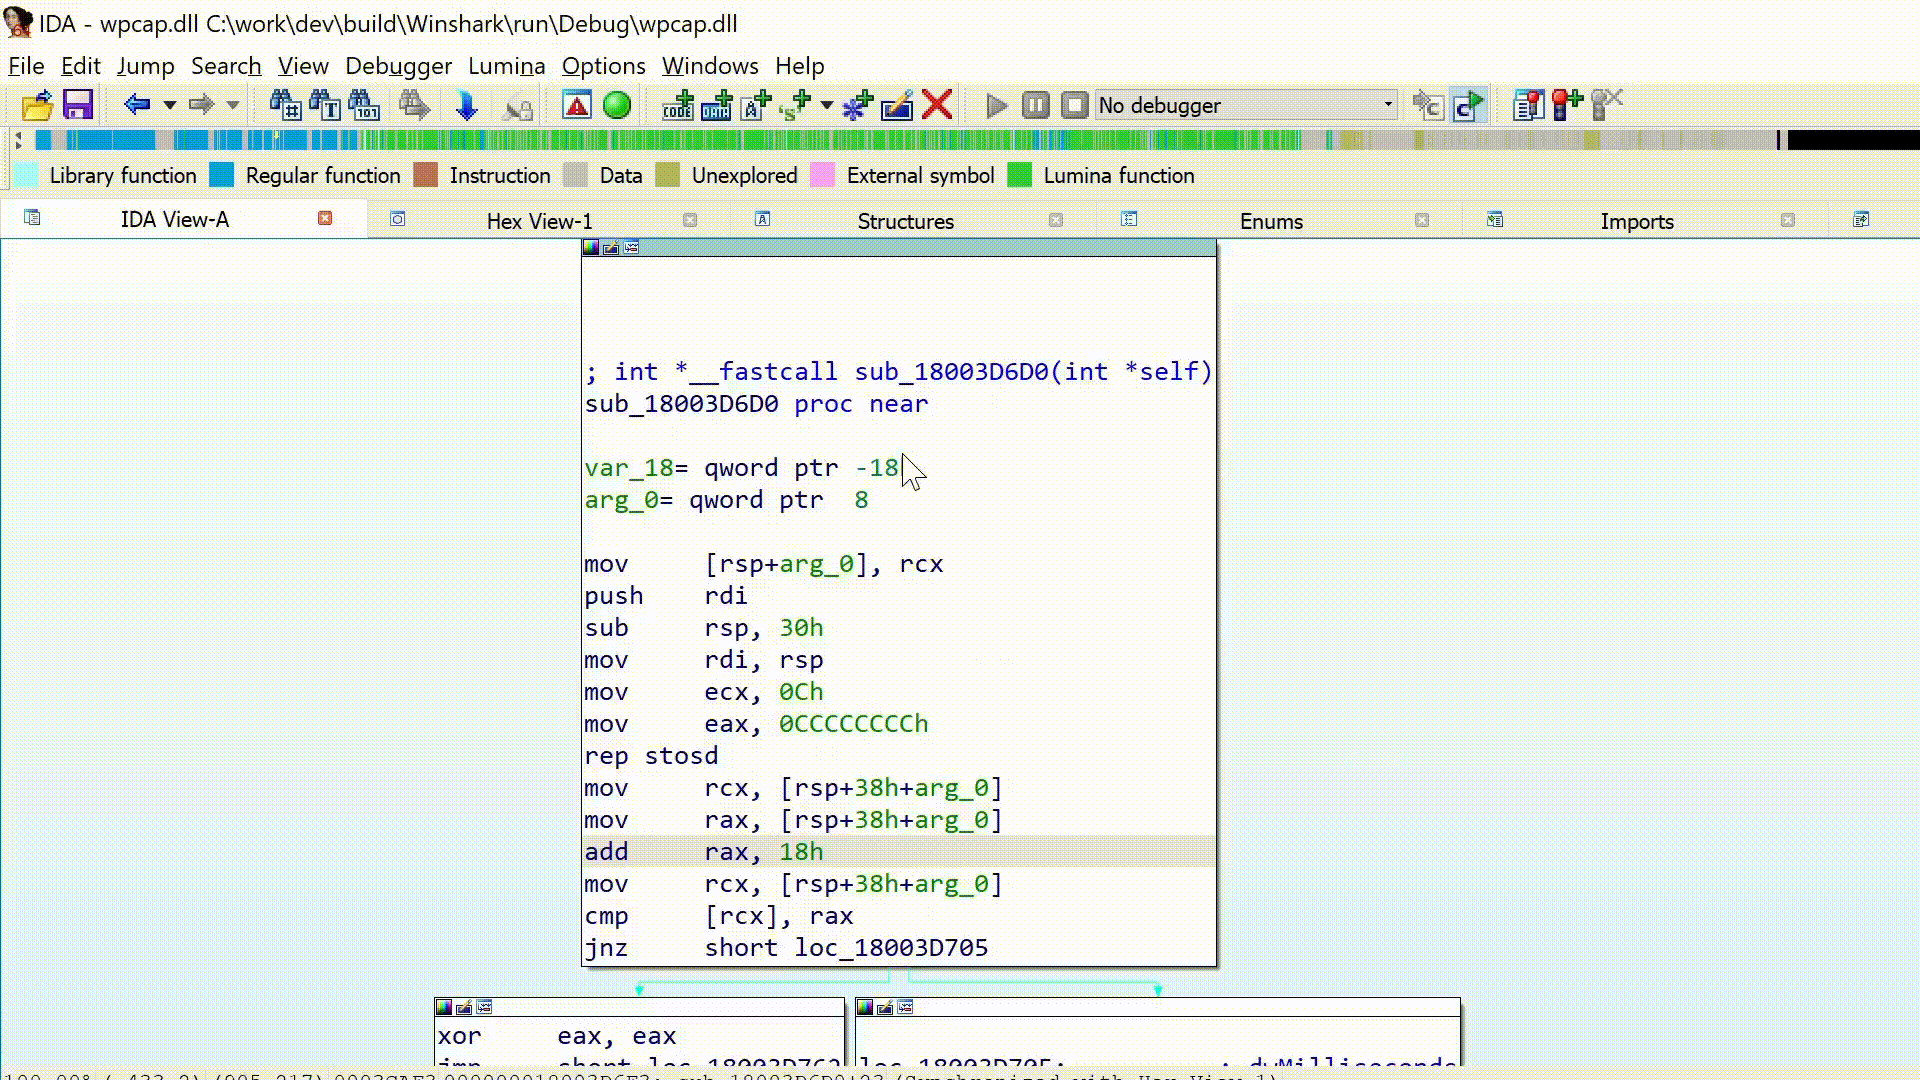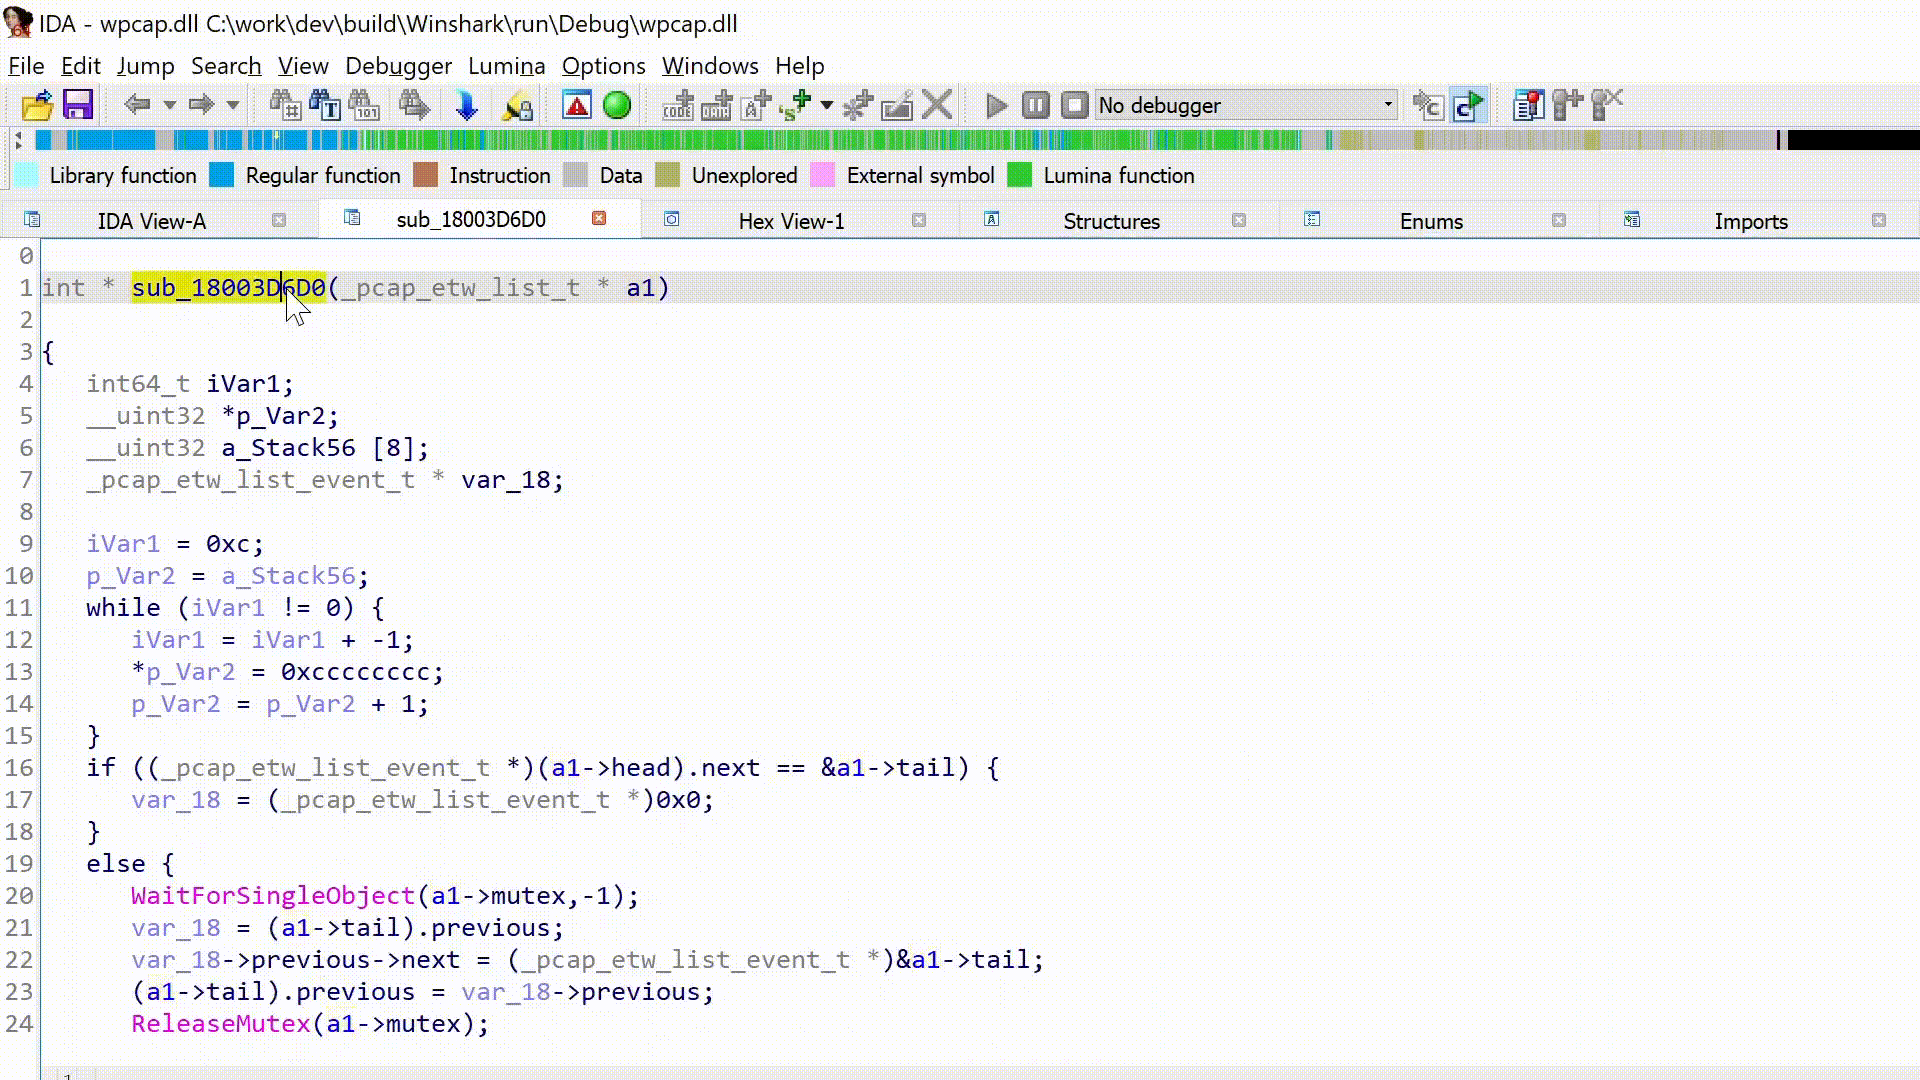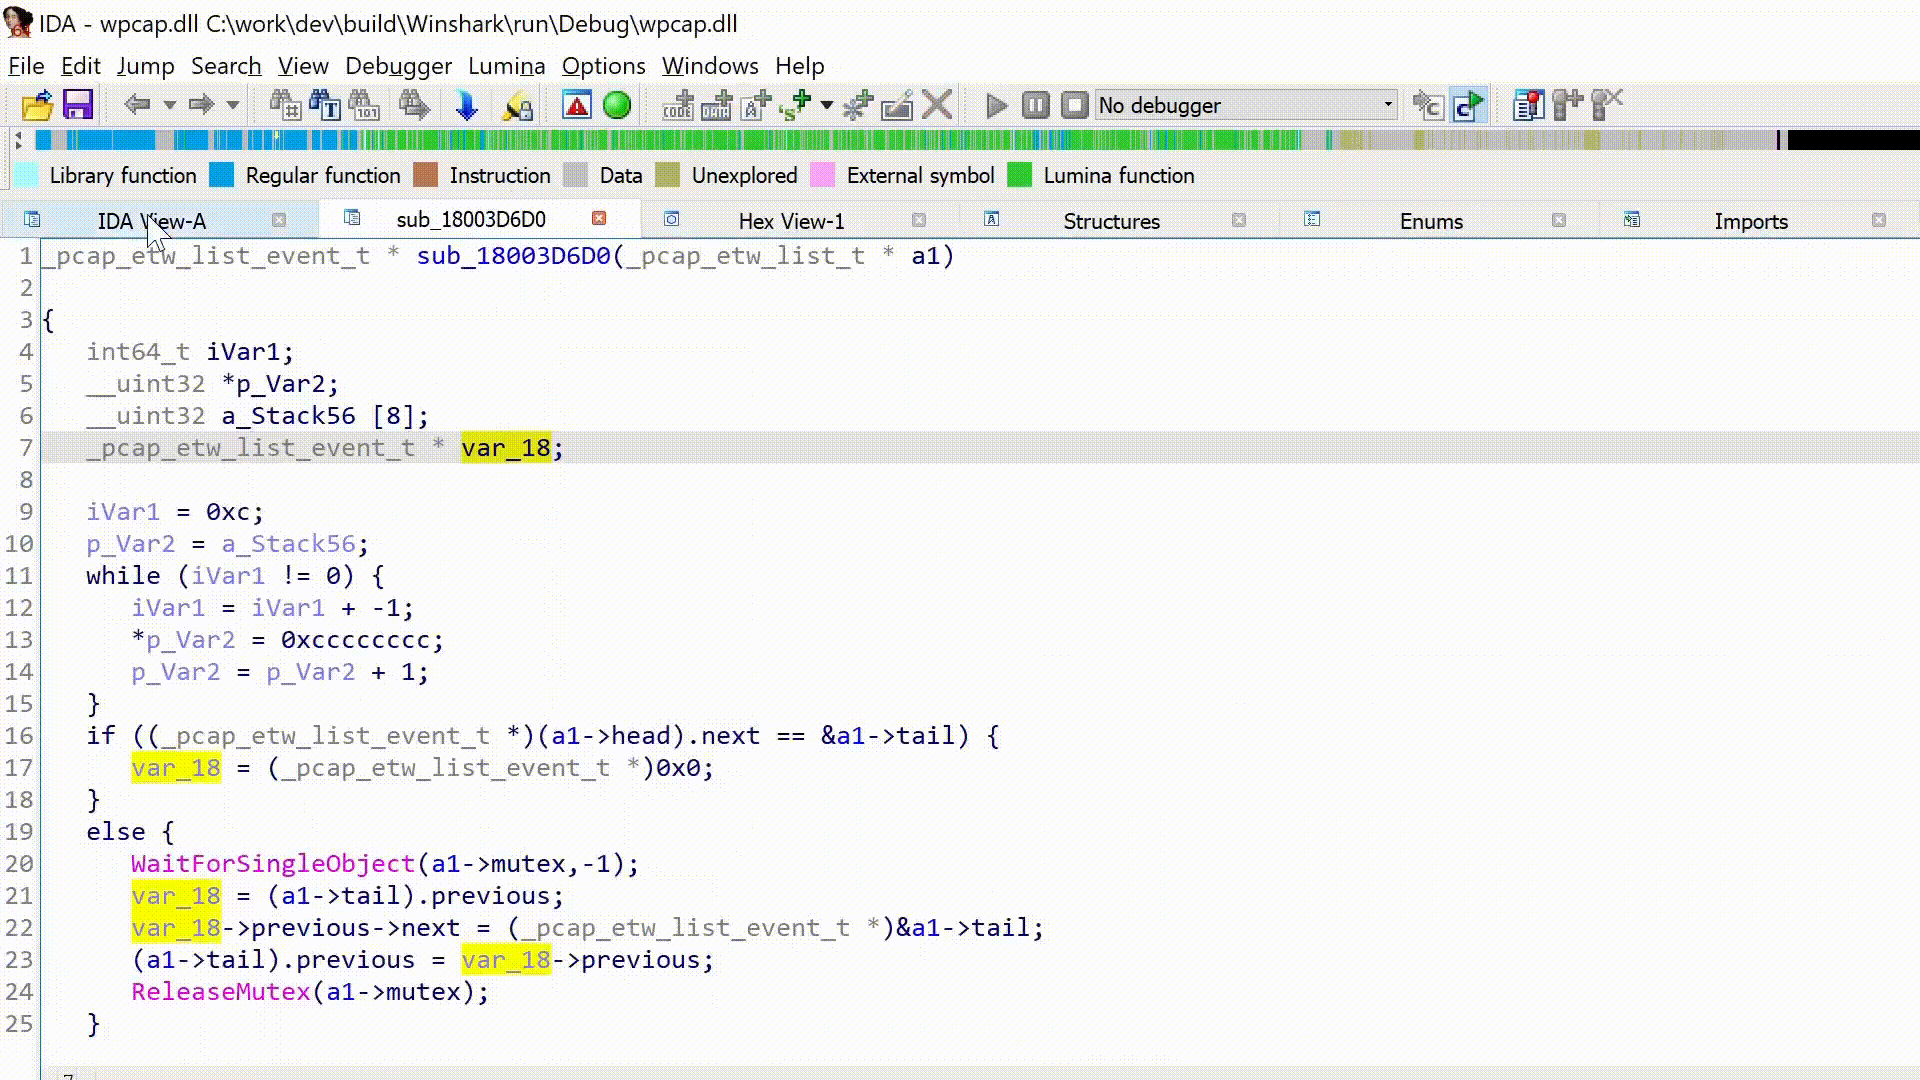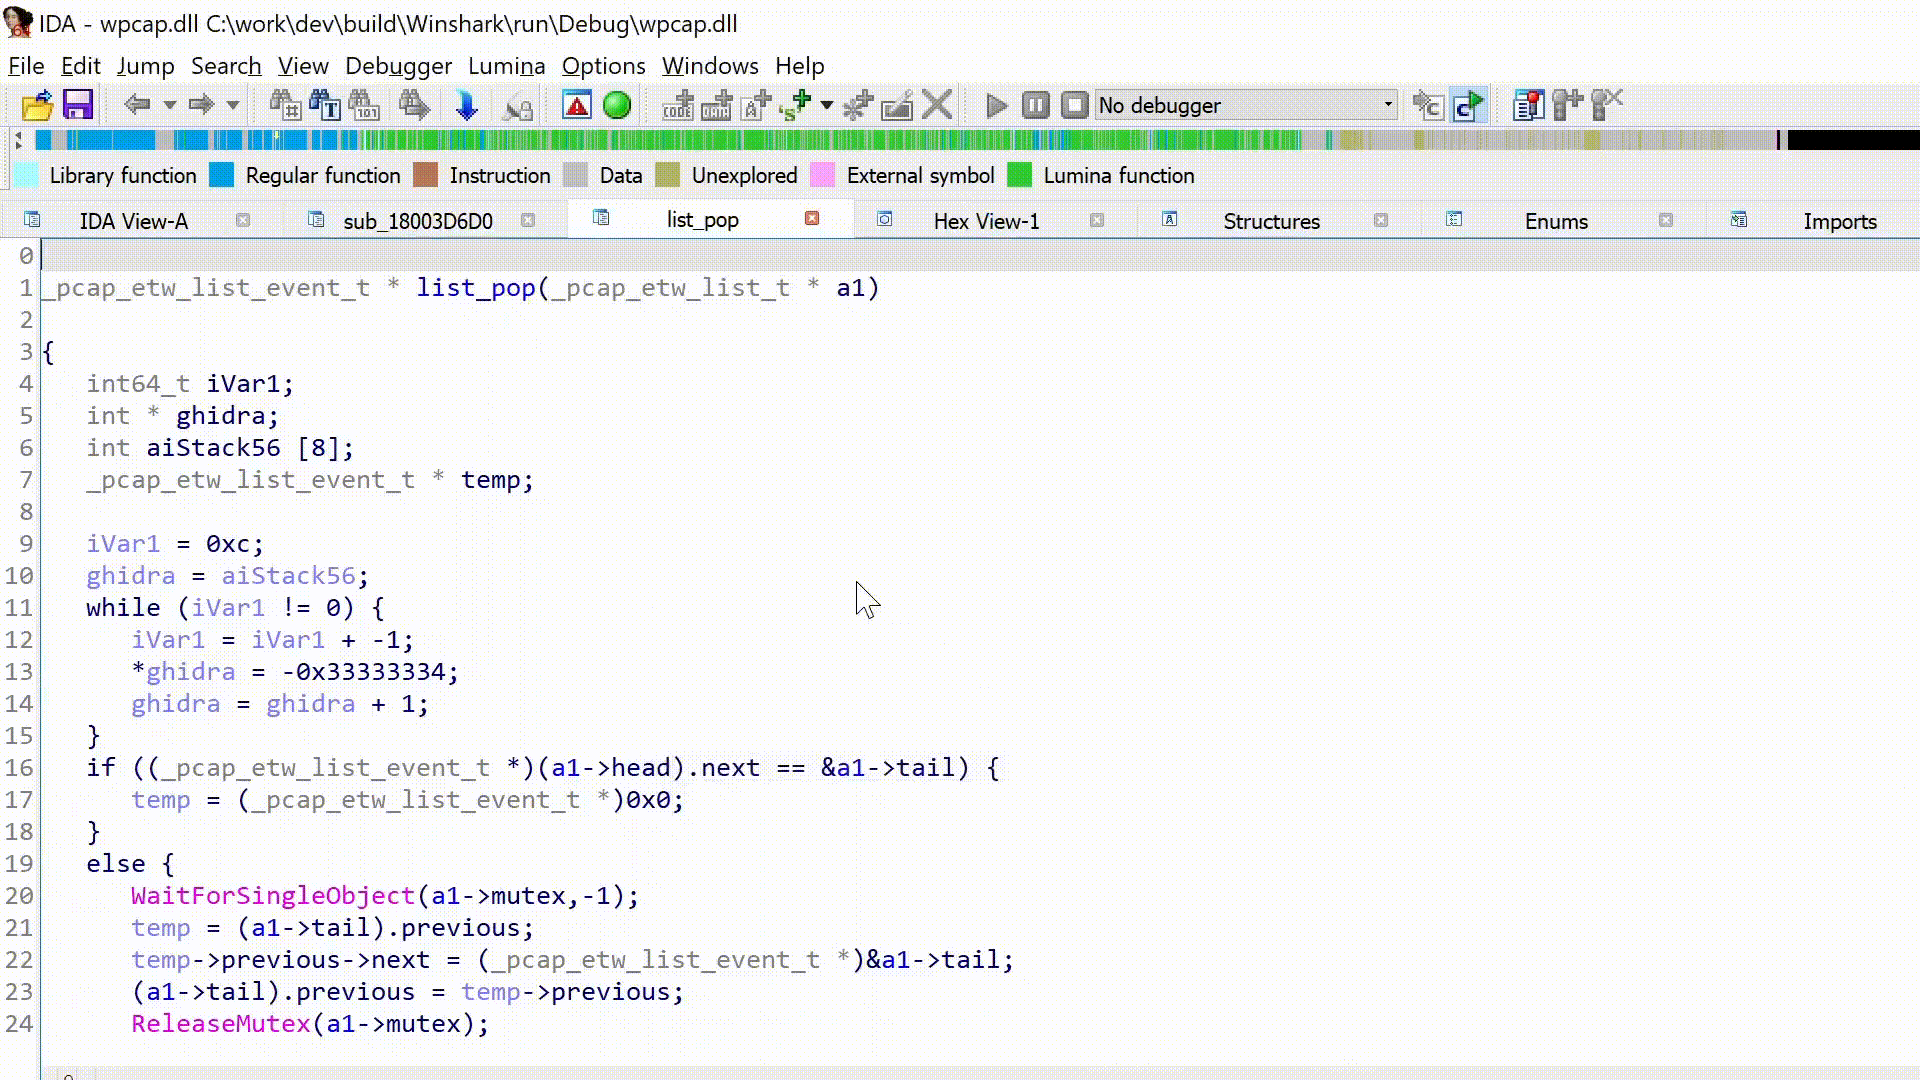
Airbus CERT 开发的插件,把 Ghidra 的原生反编译器嵌入 IDA Pro 和 IDA Free:在函数上按 F3 即可在 IDA 中查看 Ghidra 生成的 C 代码,在其中所做的修改(包括函数原型等全局符号,以及栈变量和寄存器变量的名称与类型)会保存到 IDA 数据库。
应用 · 工具:
Marco Ivaldi(raptor)编写的 Frida JavaScript 插桩脚本集,用于逆向移动应用和 Linux 程序。
二进制 · 工具:
Windows 进程查看与系统检查工具,前身为 Process Hacker,用于检查运行中的程序及其所在的系统环境。
二进制 · 工具:
GCHQ 开发的浏览器端数据处理工具,把多个操作串成“配方”(recipe),对数据进行解码、解密、解压、解析和提取,所有处理都在本地浏览器中完成。
二进制 · 工具:
VirusTotal 推出的模式匹配工具,用规则识别和归类恶意软件样本等文件;每条规则由文本、十六进制和正则表达式字符串加一个布尔条件组成。
游戏 · 工具:
集内存扫描、调试、反汇编和汇编于一体的工具,用于检查和修改运行中的游戏及其他应用;README 称其为专注于游戏和应用改造(仅供个人使用)的开发环境。
二进制 · 工具:
调用 Sysinternals Process Monitor 记录程序运行时行为的 Python 脚本,会滤除常规系统活动,并生成文本报告,列出程序创建的进程及其文件、注册表和网络活动。
二进制 · 工具:
机器级与用户态模拟器,借助 TCG 动态翻译,在一种 CPU 架构上运行为另一种架构编译的代码。
二进制 · 工具:
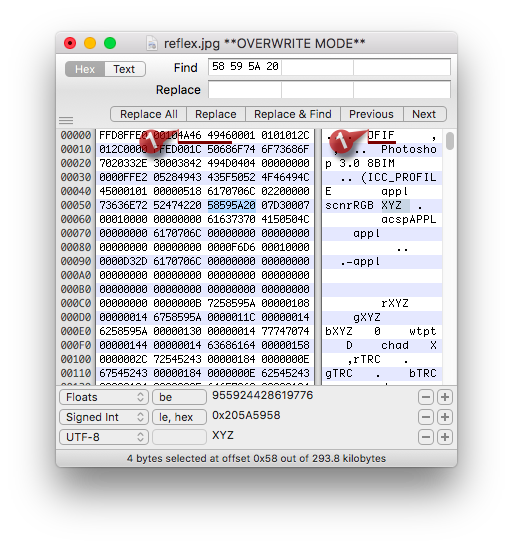
开源的 macOS 十六进制编辑器,无需把文件载入内存即可查看和编辑任意大小的二进制文件。
二进制 · 工具:
面向 32 位和 64 位 Windows 程序的用户态(ring 3)反反调试库,通过挂钩系统函数,让被调试程序察觉不到调试器。
二进制 · 工具:
VirusTotal 用 Rust 重写的 YARA,以模式匹配规则识别和归类文件。
二进制 · 工具:
用于重建运行中 x86 或 x64 进程内类与数据结构的内存结构编辑器,是 ReClass 移植到 .NET 平台并大量扩展后的版本。
二进制 · 工具:
基于 Keystone 汇编引擎的 IDA Pro 插件:可直接输入汇编指令修补二进制文件,用指令或原始字节填充一段地址范围,并在已加载的二进制文件中搜索汇编指令。
二进制 · 工具:
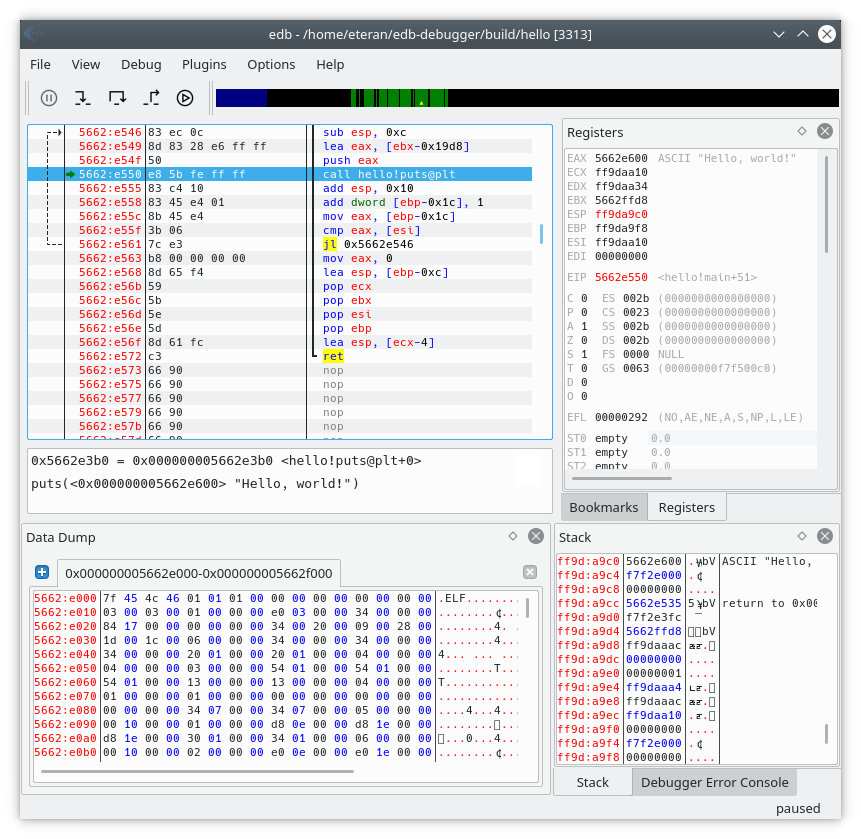
基于 Qt 的图形化调试器,受 OllyDbg 启发,支持 AArch32、x86 和 x86-64 程序,目前只正式支持 Linux。
二进制 · 工具:
Mandiant FLARE 团队的 Python 库,把 IDA Pro、Rizin 或 Radare2 与 Unicorn 模拟器结合起来,让分析人员能以脚本方式模拟执行正在分析的二进制代码,支持 32/64 位 x86、ARM 和 ARM64。
二进制 · 工具:
Hex-Rays 推出的商业交互式反汇编器、反编译器与调试器,可将 70 多个处理器家族的已编译代码转为带注释和交叉引用的汇编代码及反编译伪代码。
二进制 · 工具:
Vector 35 推出的商业交互式反汇编器、反编译器与调试器,其反编译器建立在 BNIL 中间语言家族之上,可为所有官方支持的架构输出 C 或 BNIL。
已复核 binary.ninja
二进制 · 工具:
Cryptic Apps 推出的商业反汇编器、反编译器与调试器,运行于 macOS 和 Linux,可读取面向 32/64 位 Intel、ARMv6、ARMv7、ARM64 和 PowerPC 处理器构建的 Mach-O(macOS 与 iOS)、PE 和 ELF 可执行文件。
已复核 hopperapp.com
二进制 · 工具:
微软的 WinDbg 调试器及 Debugging Tools for Windows 工具包,文档发布于 Microsoft Learn,用于调试运行中的用户态和内核态代码、分析崩溃转储,以及检查 CPU 寄存器和内存。
已复核 learn.microsoft.com/en-us/windows-hardware/drivers/debugg…
二进制 · 工具:
SweetScape Software 推出的商业十六进制与文本编辑器,其 Binary Templates 采用类似 C/C++ 结构体、可含控制流语句和函数的写法,将二进制文件解析为可编辑的层级结构。
二进制 · 工具:
Winitor 推出的 Windows 恶意软件初步评估工具,以静态方式检查 Windows 可执行文件,报告硬编码的 URL 和 IP 地址、被标记的导入函数、资源及附加数据(overlay)等关键指标。
已复核 winitor.com
二进制 · 工具:
面向 Windows 的 32 位汇编级分析型调试器,侧重二进制代码分析,适用于没有源码的程序;其网站称开发已冻结,列出的最新版本是 2013 年 9 月 27 日发布的 2.01。
二进制 · 工具:
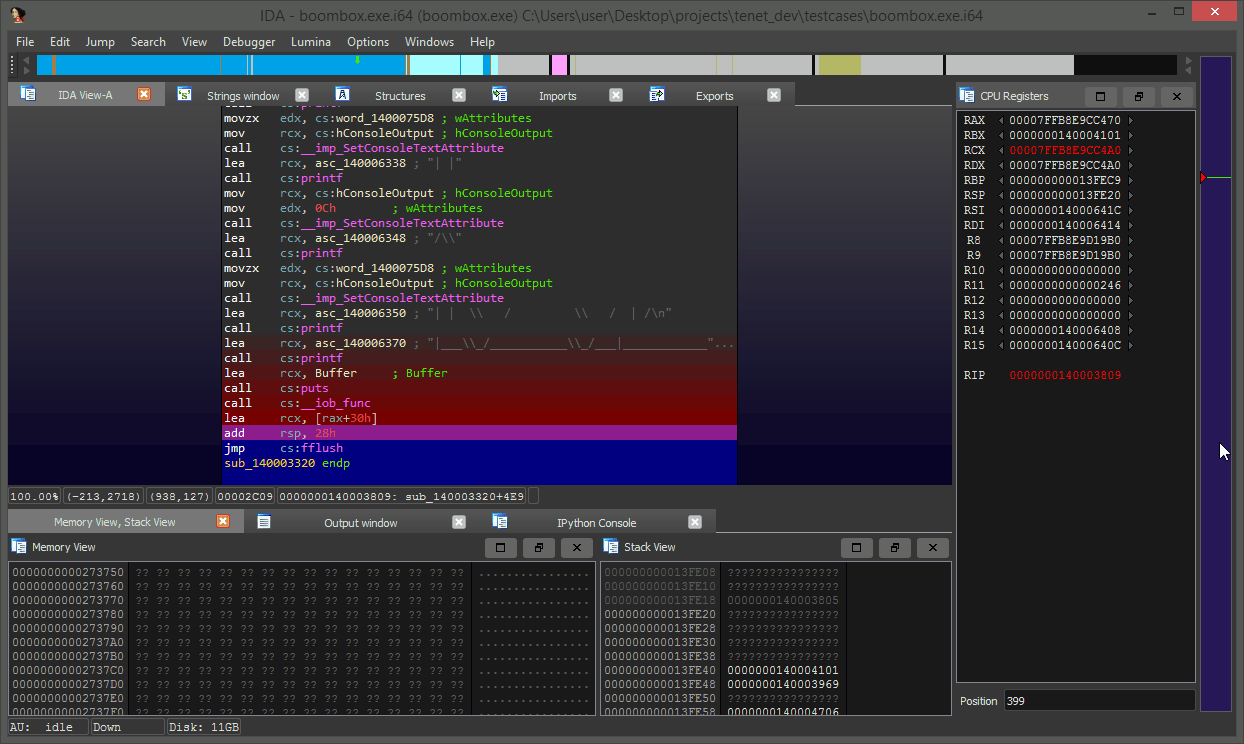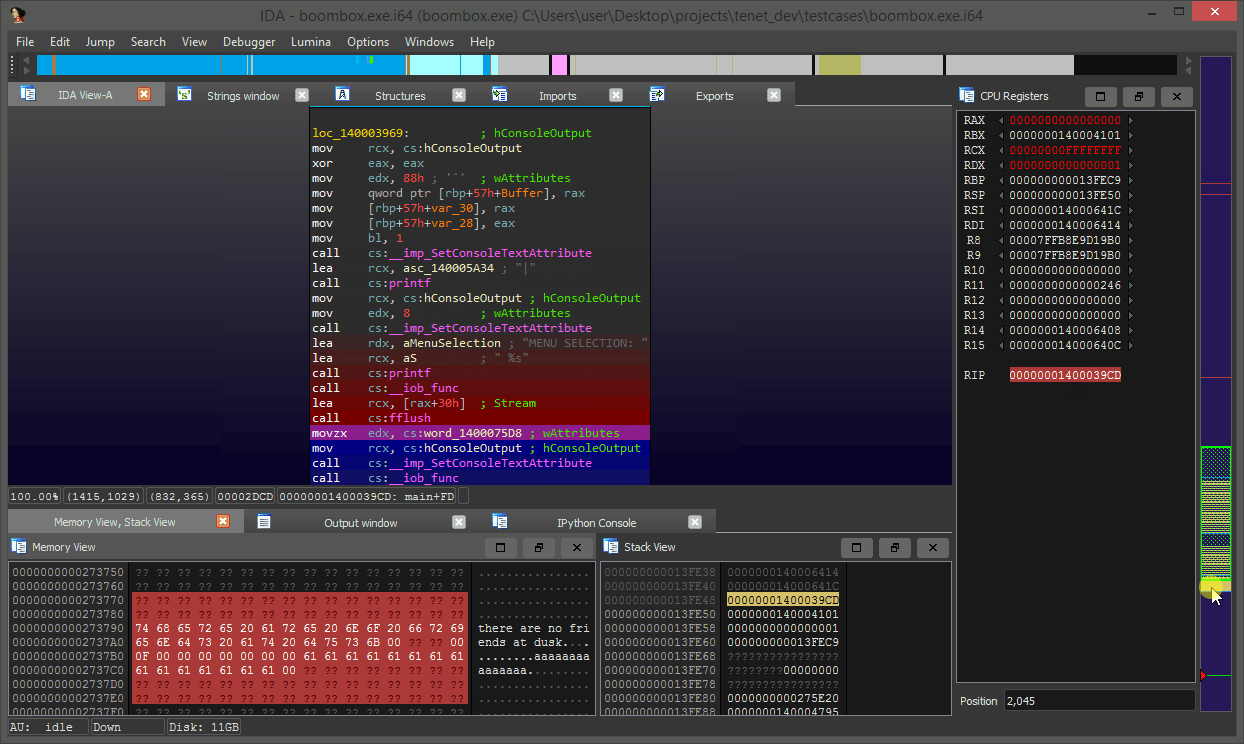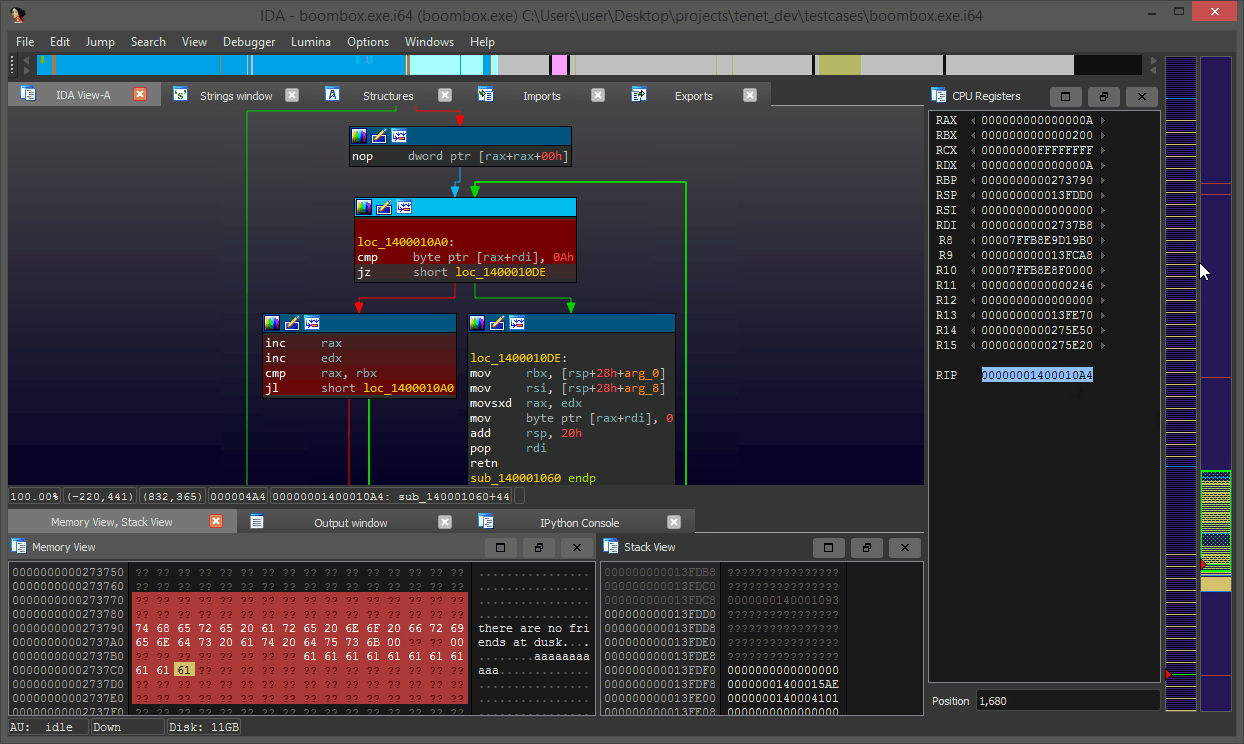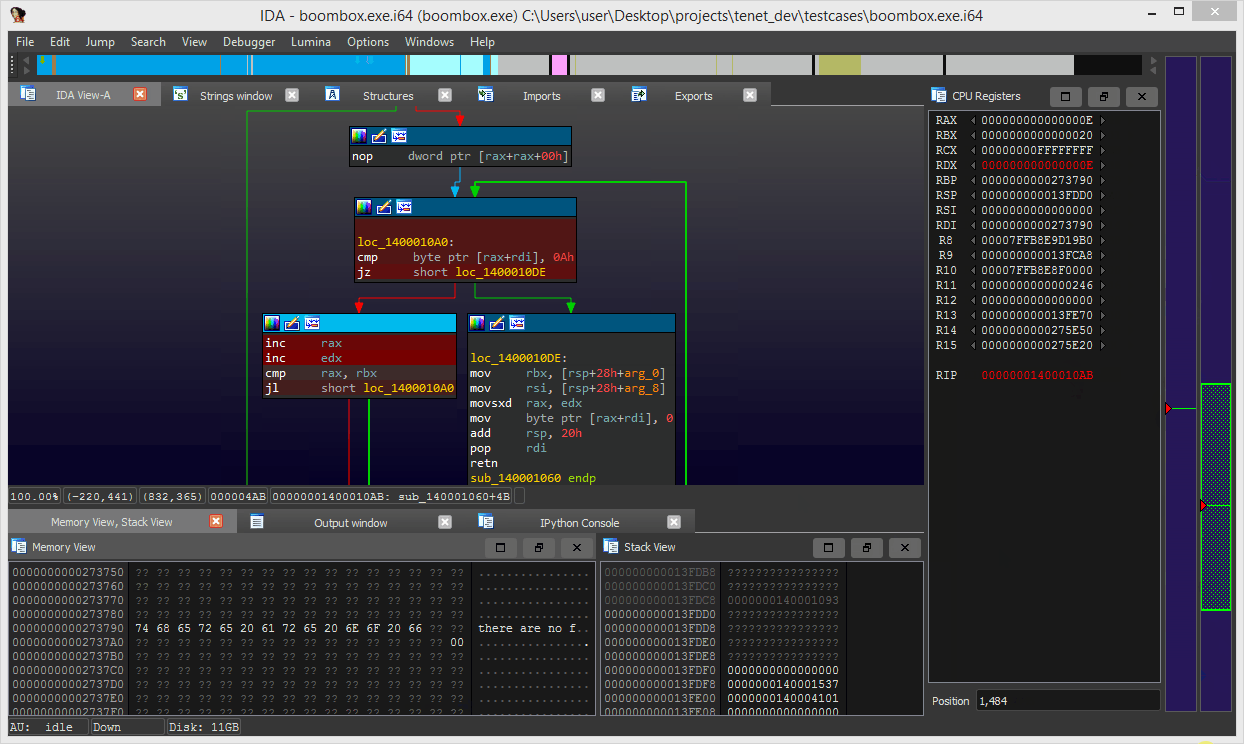
用于浏览二进制程序执行跟踪的 IDA Pro 插件:载入外部录制的跟踪后,分析人员可沿时间轴向前或向后单步,反汇编视图会标出前后两个方向的执行流。
二进制 · 工具:
IDA Pro 插件,用 YARA 规则在已加载的数据库中扫描密码学常量等特征,在结果窗口中列出匹配项,并按规则名为每个匹配地址命名。
二进制 · 工具:
为 IDA Pro 调试器新增寄存器视图和栈视图的插件,视图中会显示解引用后的指针并加以着色,效果类似 PEDA、GEF、pwndbg 等 GDB 插件的上下文显示。
二进制 · 工具:
一组 IDAPython 脚本,通过对反编译得到的 ctree 运行用户编写的 lambda 查询,在 Hex-Rays 反编译输出中查找代码模式,与二进制文件的处理器架构无关。
二进制 · 工具:
在 IDA Pro 中重建 C++ 虚函数表的 IDAPython 工具,适用于 32/64 位 Intel 和 AArch64 代码,通过在 IDA 调试器中运行程序并观察间接调用来完成。
二进制 · 工具:
x64dbg 插件,为被调试的 x86 或 x64 可执行文件的静态代码添加函数调用、参数和循环分析注释。
二进制 · 工具:
可扩展的 Python 调试器界面工具包,能为 LLDB、GDB、VDB 和 WinDbg/CDB 会话附加实用视图。
二进制 · 工具:
静态二进制翻译库,可把 AArch64、SPARC32、SPARC64、x86 和 amd64 机器码(包括 AVX 与 AVX512 指令)提升为 LLVM bitcode,AArch32 支持正在开发中。
二进制 · 工具:
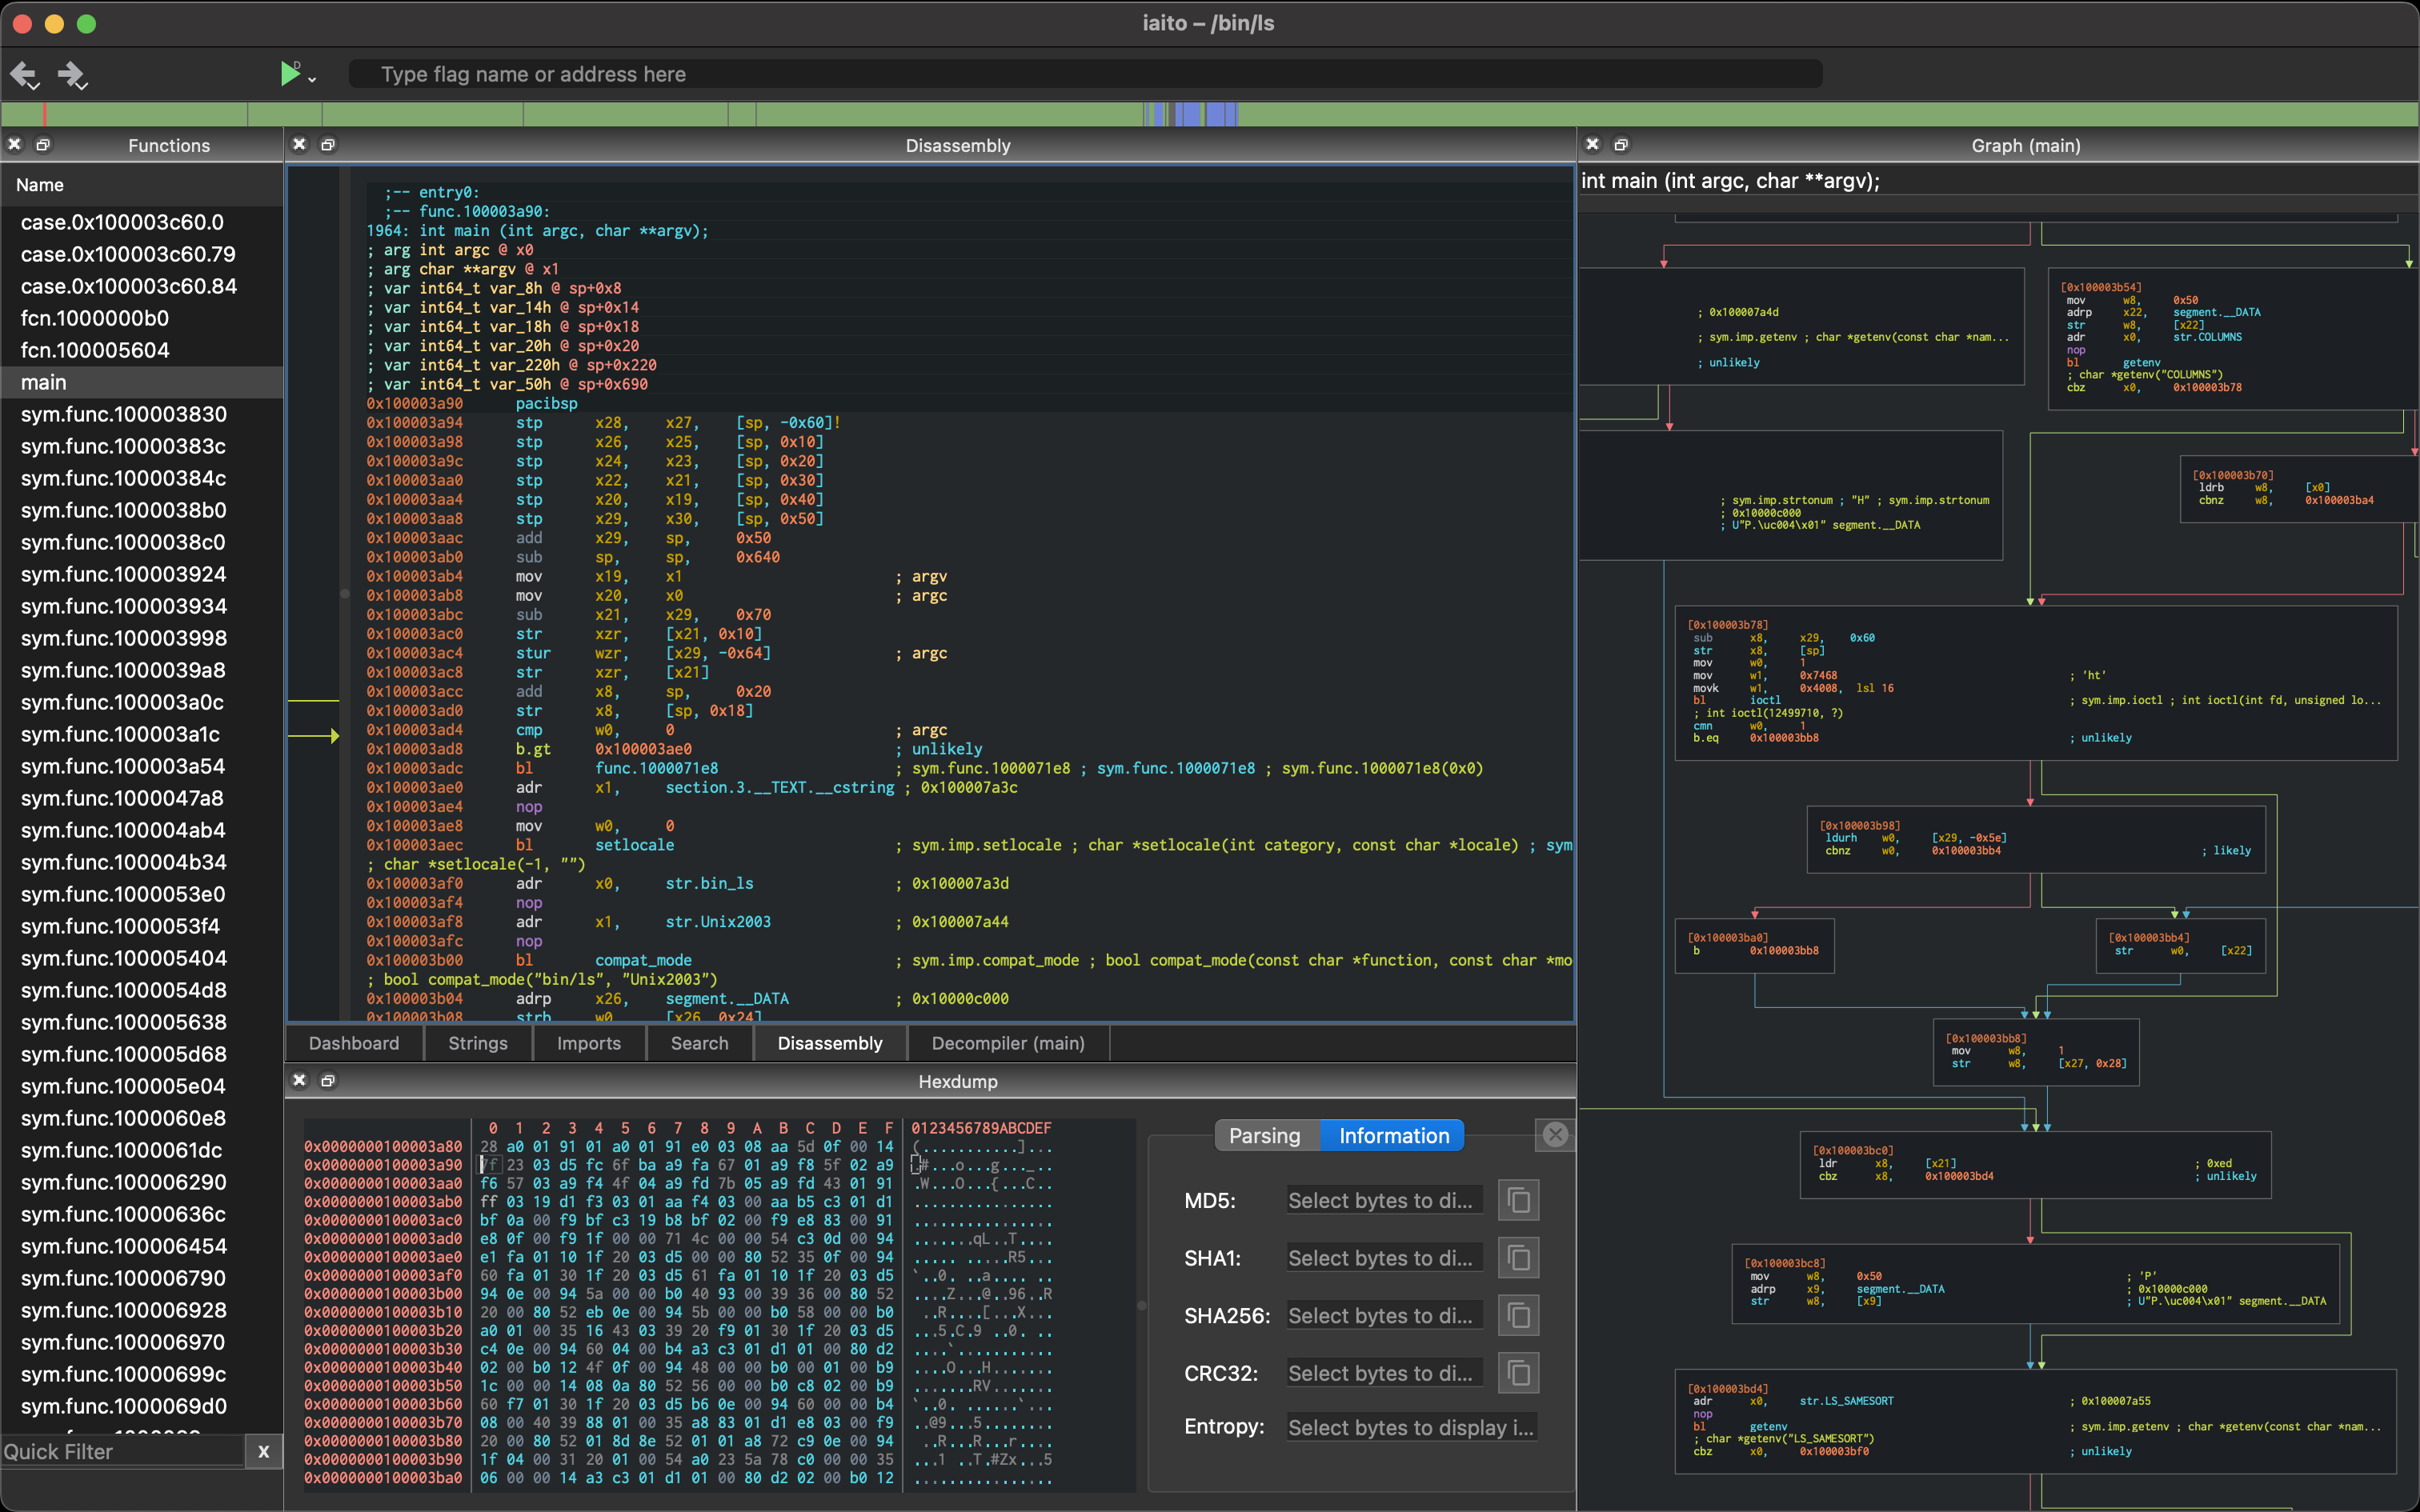
radare2 逆向工程框架的官方图形界面,基于 Qt 构建,力求在命令、功能和快捷键上与 radare2 保持一致,现有的 r2 插件和脚本都能继续使用。
二进制 · 工具:
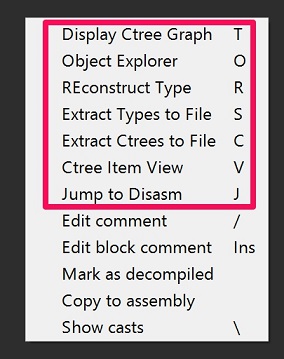
用于在 IDA 伪代码窗口中浏览和重建 C++ 代码的 Hex-Rays 反编译器插件。
二进制 · 工具:
用 GDB Python API 编写的独立 .gdbinit 文件,被调试程序每次停下时显示模块化的状态界面,减少查看程序状态所需的命令。
二进制 · 工具:
面向逆向工程的跨平台十六进制编辑器,可处理超过 1 TB 的文件。
二进制 · 工具:
轻量的模块化钩子框架,支持 Windows、macOS、iOS、Android 和 Linux,覆盖 x86、x86-64、ARM 和 ARM64 架构。
二进制 · 工具:
用于从 xls、xlsm 和 xlsb 文件中提取并解码混淆 Excel 4.0(XLM)宏的命令行工具和 Python 库。
二进制 · 工具:
基于 pefile 和 PyQt5、以树状视图展示 PE 文件的 Python 模块,既可作为独立应用,也可作为 IDA Pro、Ghidra、Volatility、Rekall 和 minidump 的插件使用。
二进制 · 工具:
开源 Windows 工具,用于查看并反编译 Microsoft 系统上存在的 RPC 功能。
二进制 · 工具:
用于二进制符号分析的 Python 软件包。
应用 · 工具:
用于调试 iOS 应用的 LLDB 命令集。
二进制 · 工具:
GNU 调试器 gdb 的浏览器前端。
二进制 · 工具:
把以太坊虚拟机字节码反编译为可读的 Solidity 语法合约的工具,支持 Linux 和 macOS。
二进制 · 工具:
面向自动化的反汇编与静态分析库,处理 shellcode 和 PE 二进制文件,并以 JSON 输出反汇编、函数和导入表。
二进制 · 工具:
可视化逆向工具,用于快速了解文件中存在的数据类型。
二进制 · 工具:
逆向工程软件接口,核心是 ELFsh 和 e2dbg:前者是可交互、可脚本化的 ELF 对象读取与修改 shell,后者是嵌入式 ELF 调试器。
二进制 · 工具:
终端工具,以类似十六进制转储的方式可视化二进制数据,但把每个字节画成调色板中的彩色方块。
二进制 · 工具:
Universal Extractor 的非官方扩展延续版本,可从标准压缩包、应用安装程序、磁盘映像和游戏归档中解包文件。
二进制 · 工具:
面向 arm64 XNU 设备的函数钩子工具包:包括直接修补内存页的 C 函数钩子、Objective-C 函数钩子、arm64 汇编器、Swift JIT 内联汇编,以及 Substrate 和 libhooker API 的重新实现。
二进制 · 工具:
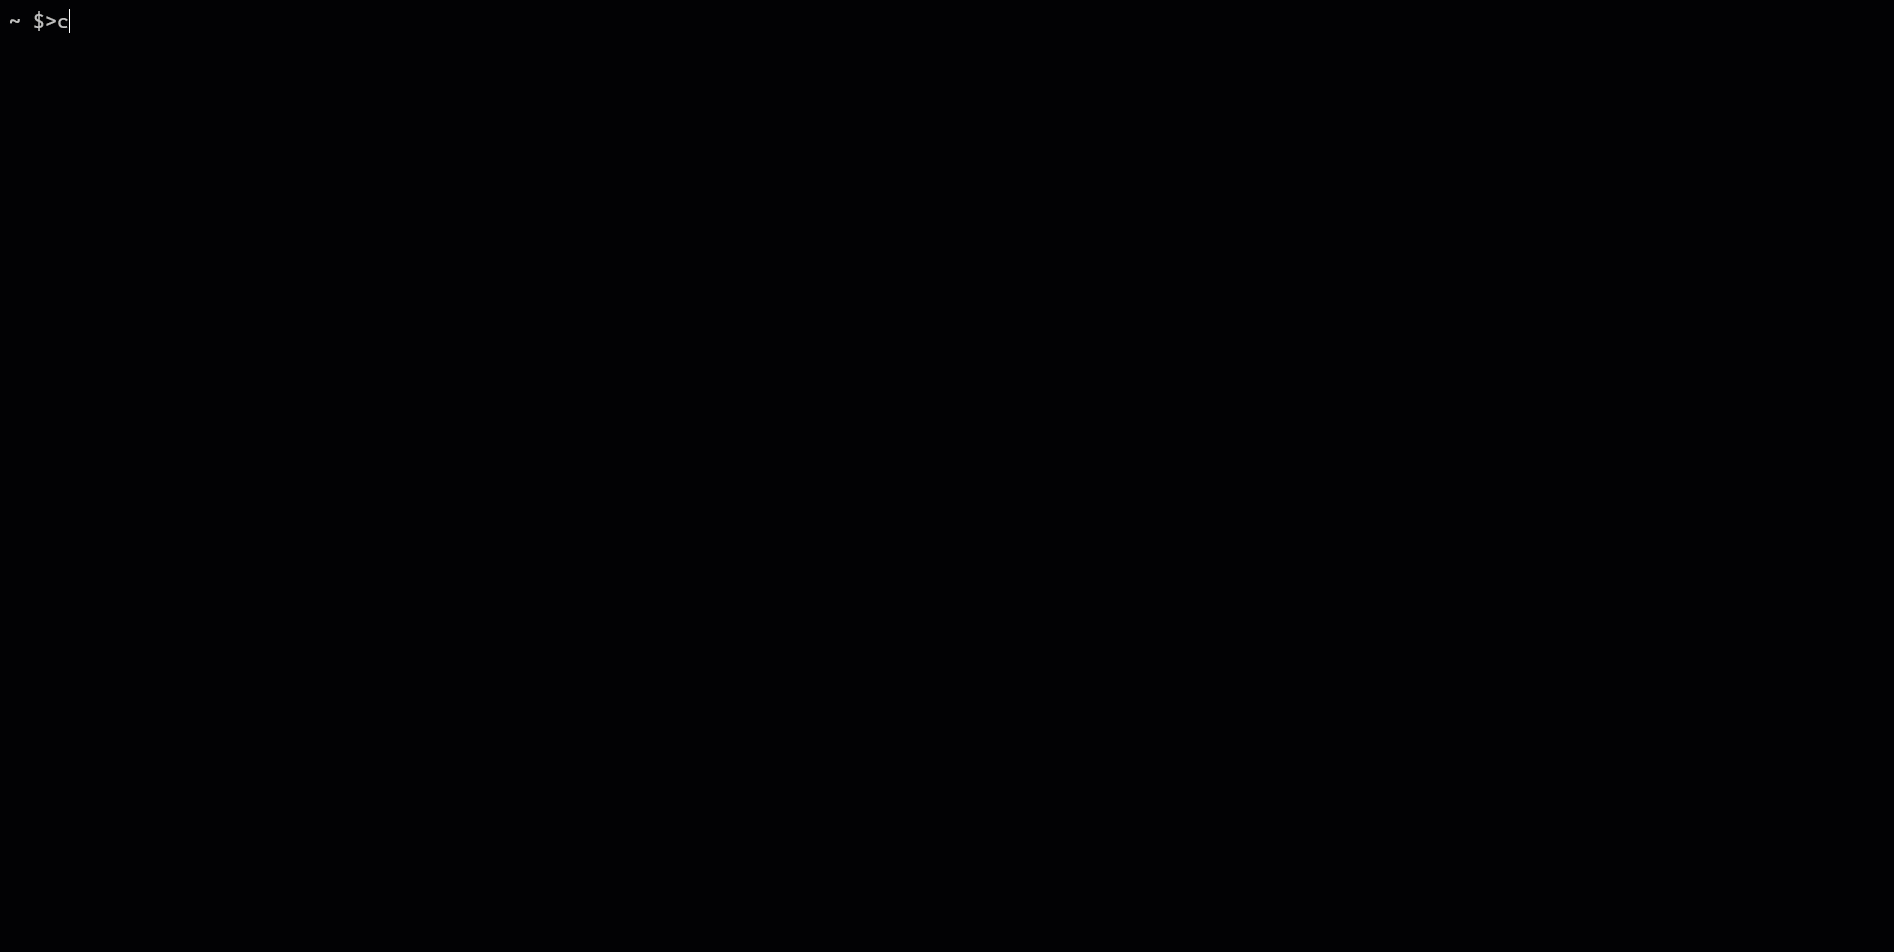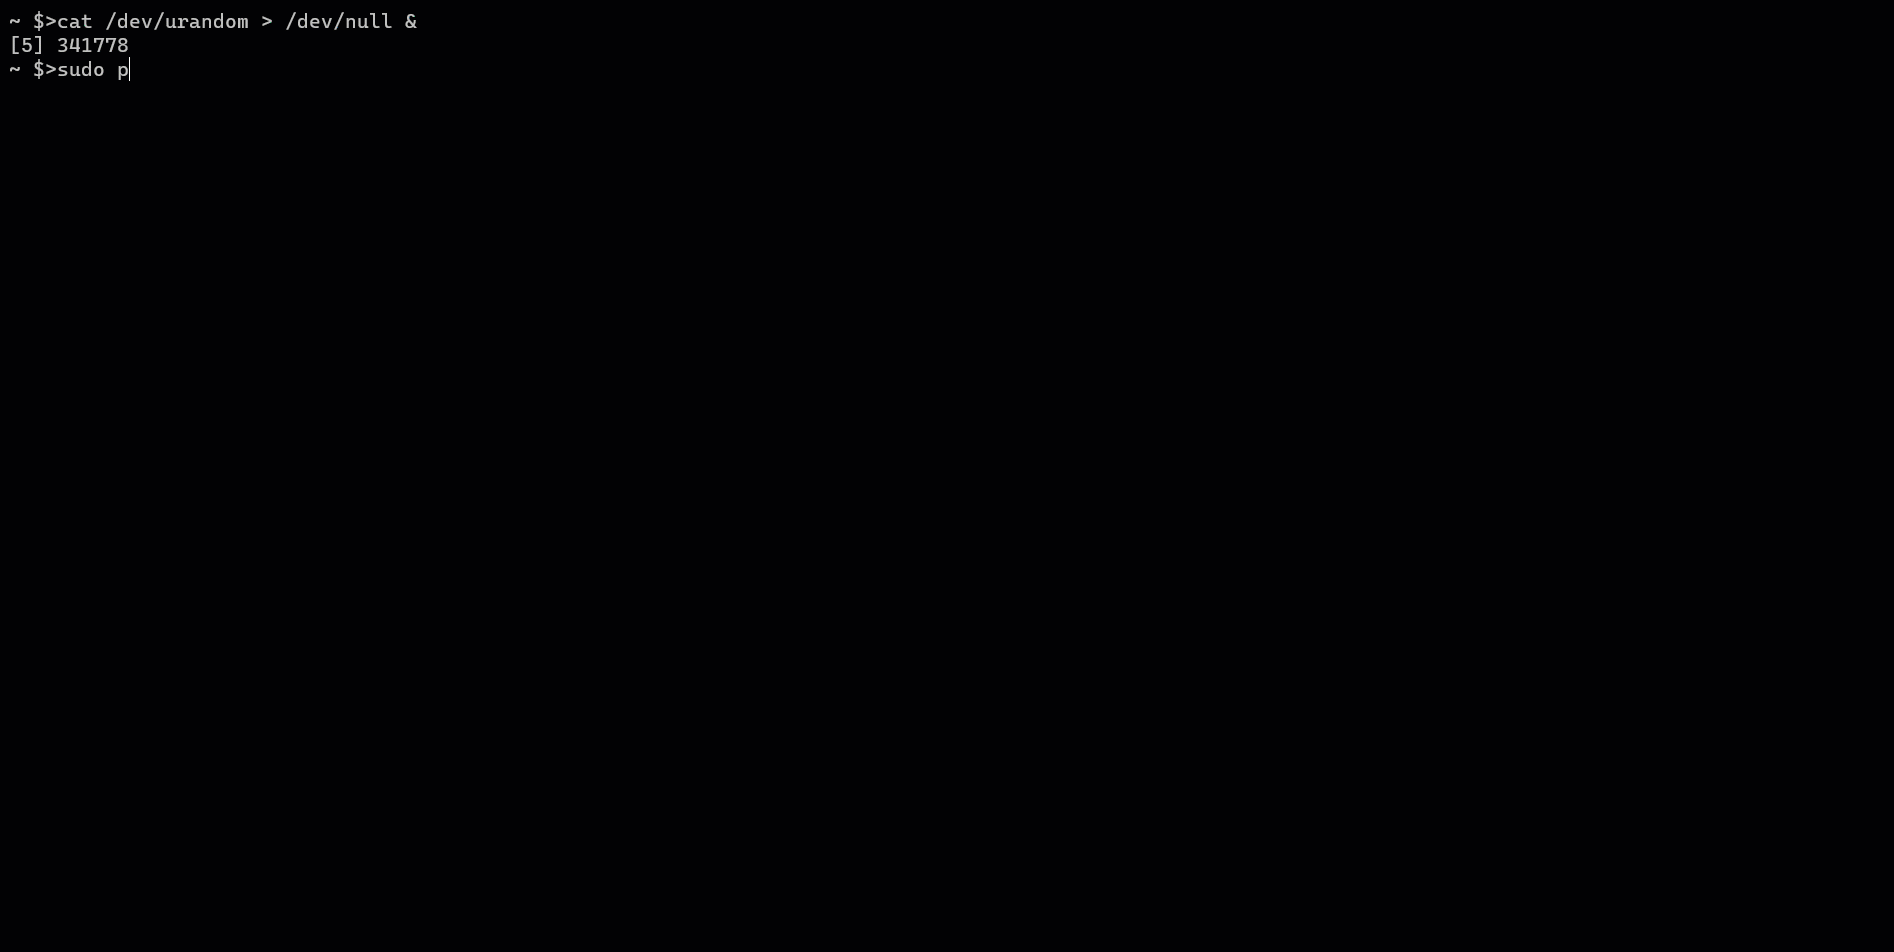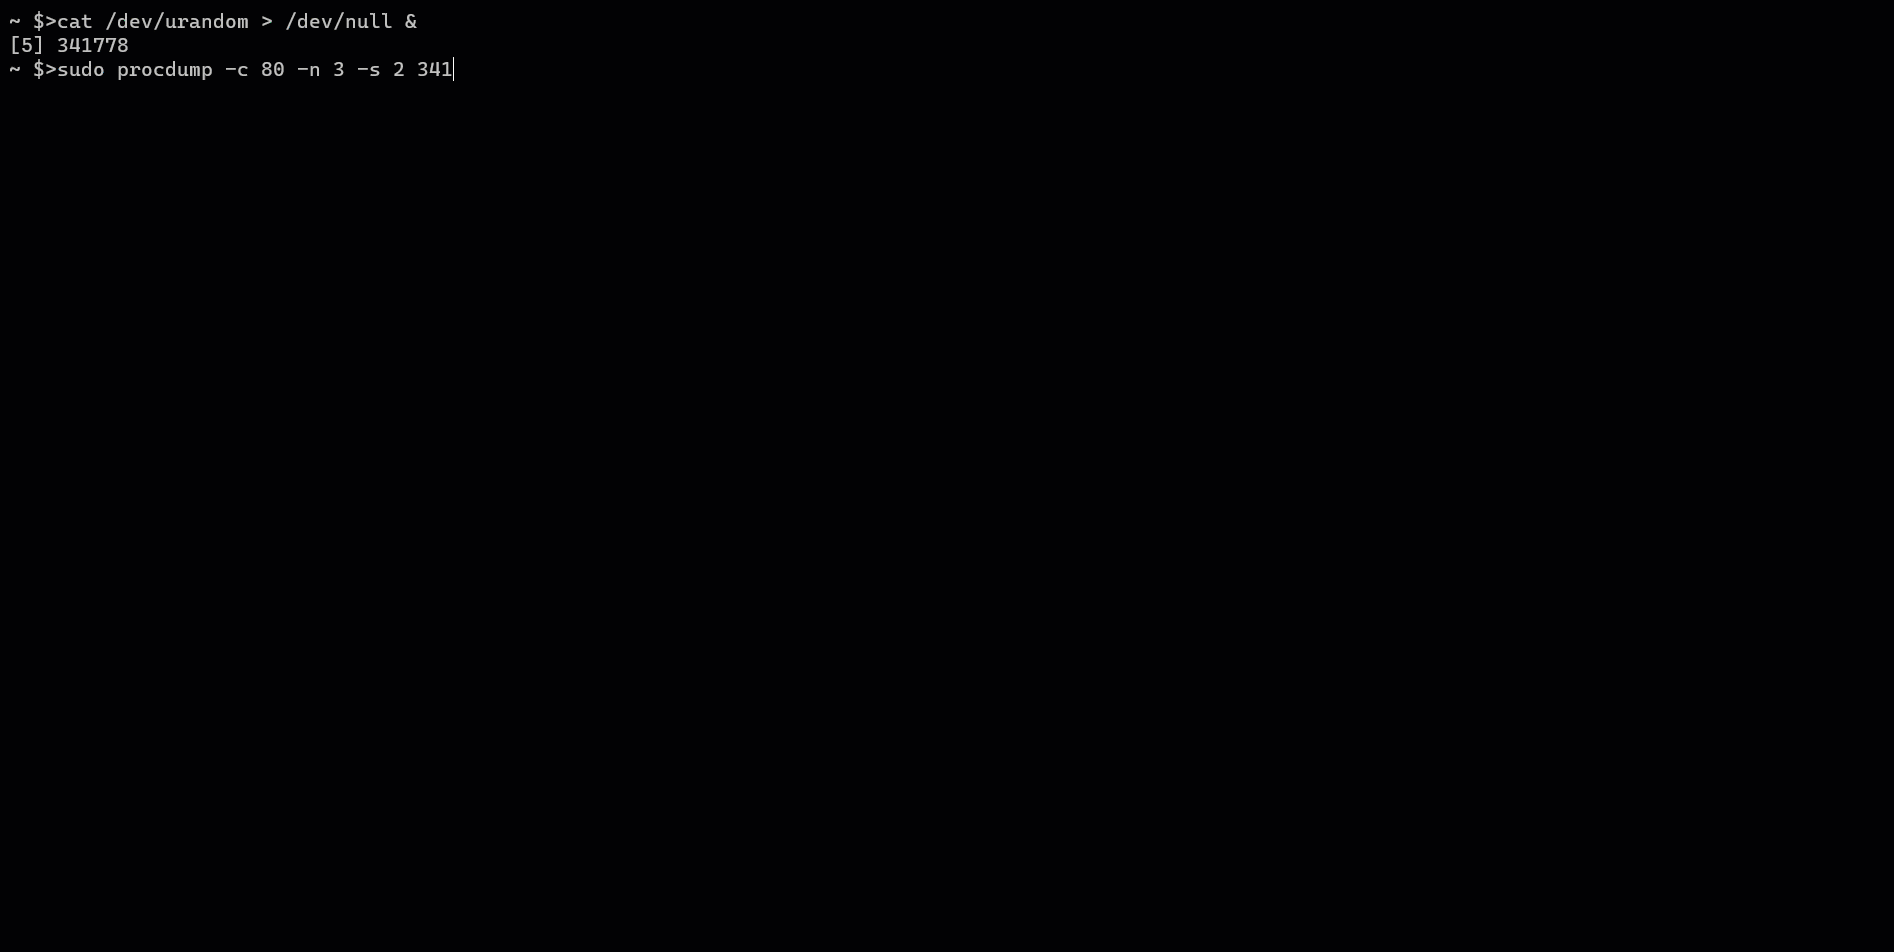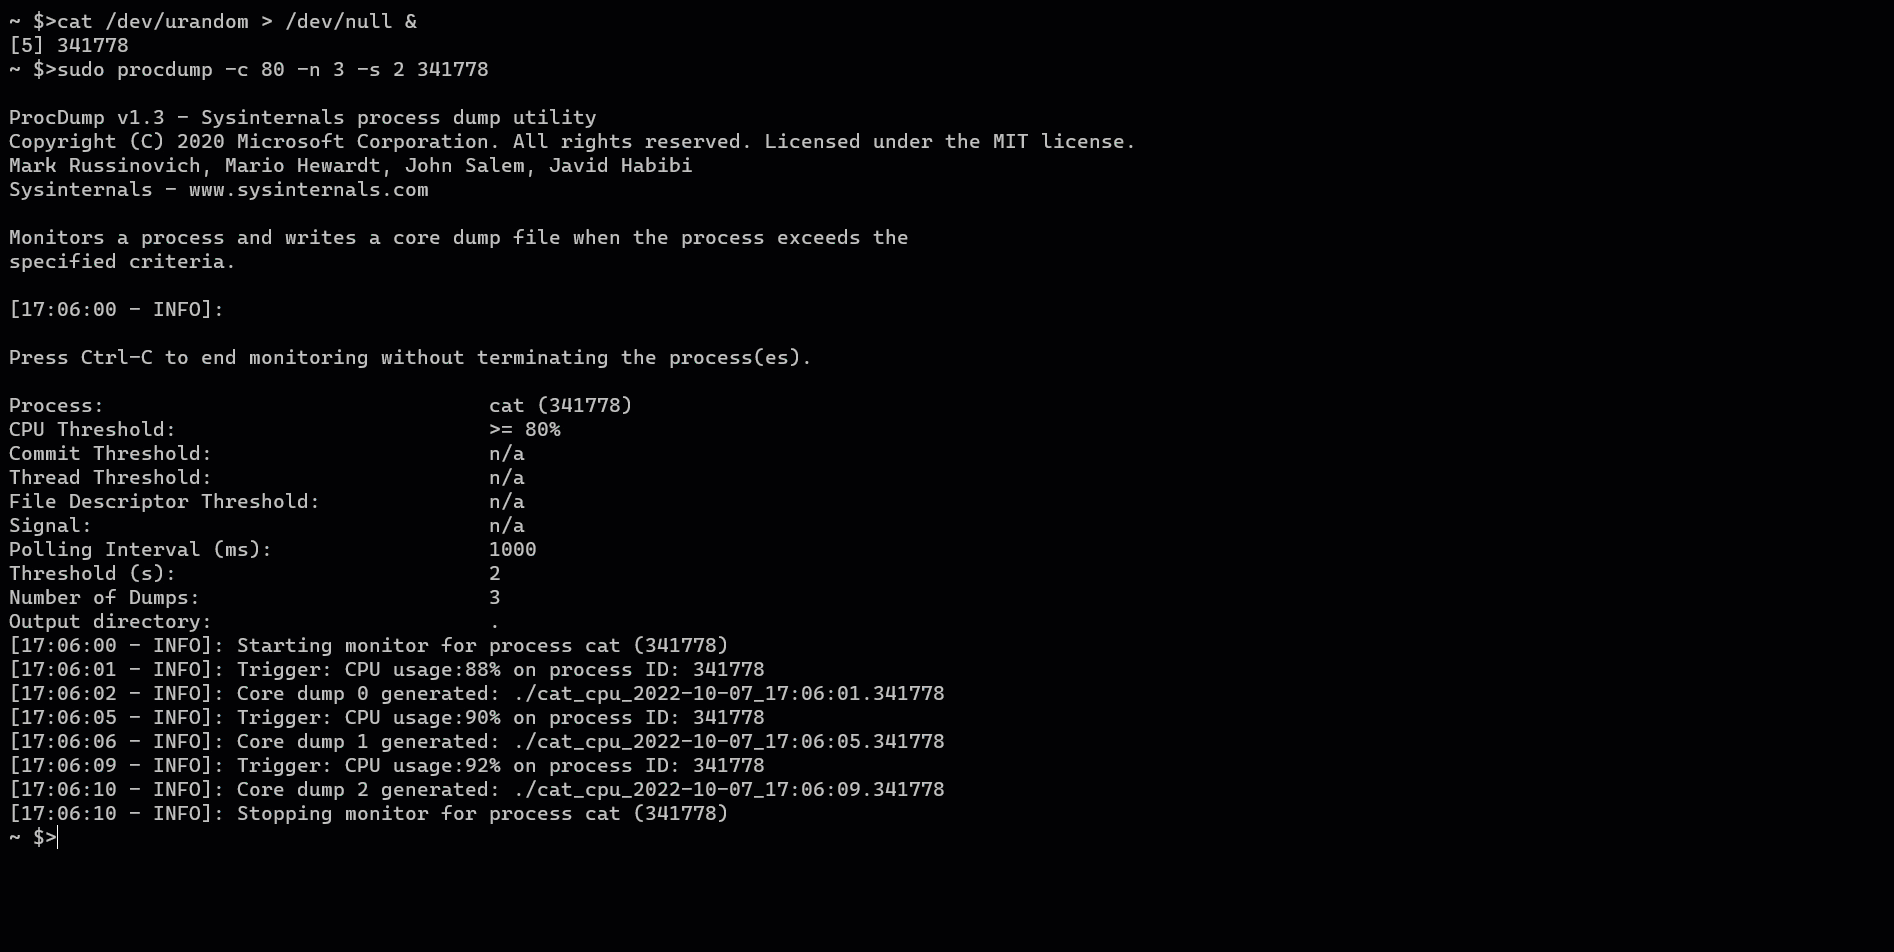
Sysinternals ProcDump 工具在 Linux 和 macOS 上的重新实现,可按性能、运行时、信号和资源跟踪触发条件写出进程转储,包括通过 Rust ELF 写入器生成的原生转储,以及通过 .NET 诊断 IPC 生成的托管转储。
应用 · 工具:
小型库,可动态重新绑定运行在 iOS(真机和模拟器)上的 Mach-O 二进制文件中的符号,方法是更新 dyld 使用的惰性和非惰性符号指针。
二进制 · 工具:
基于 pcodedmp 的 VBA p-code 反编译器,用于处理宏源代码已被抹除、只留下字节码的 Office 文档。
二进制 · 工具:
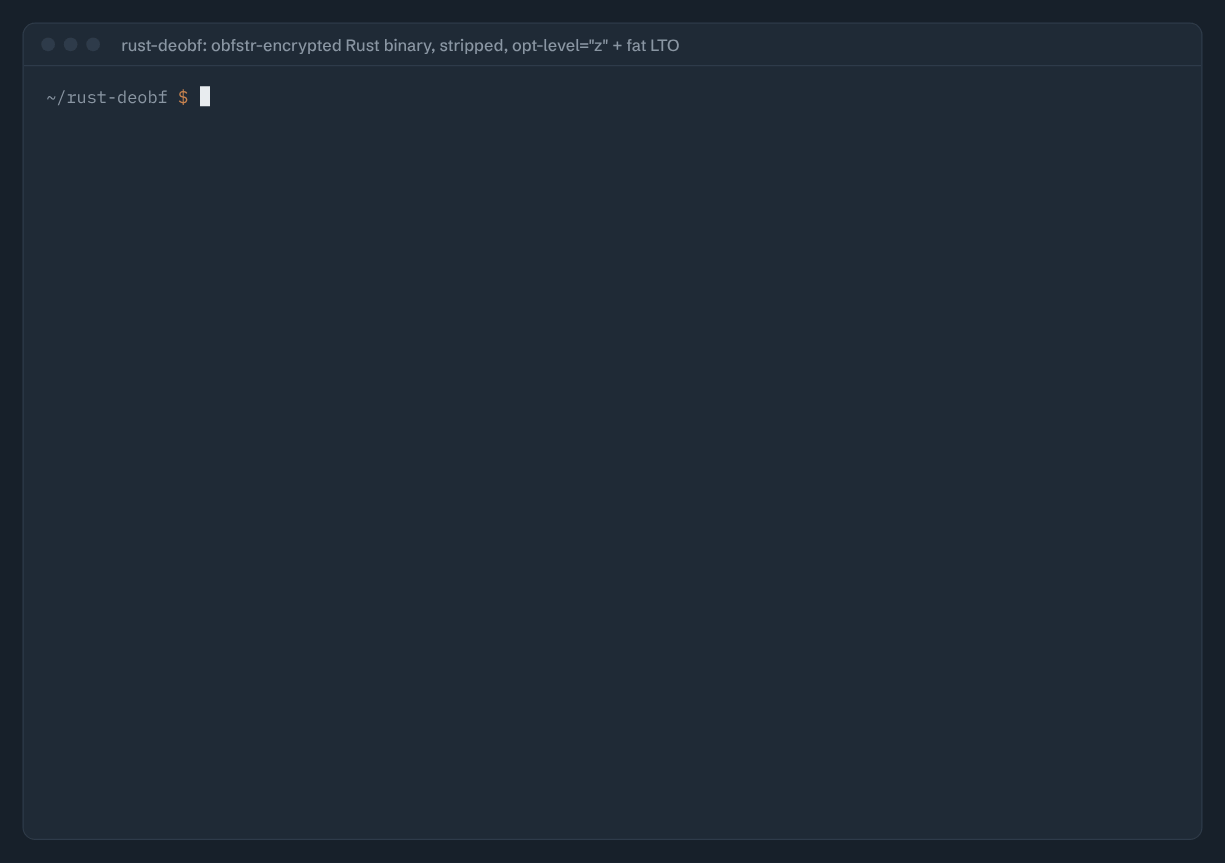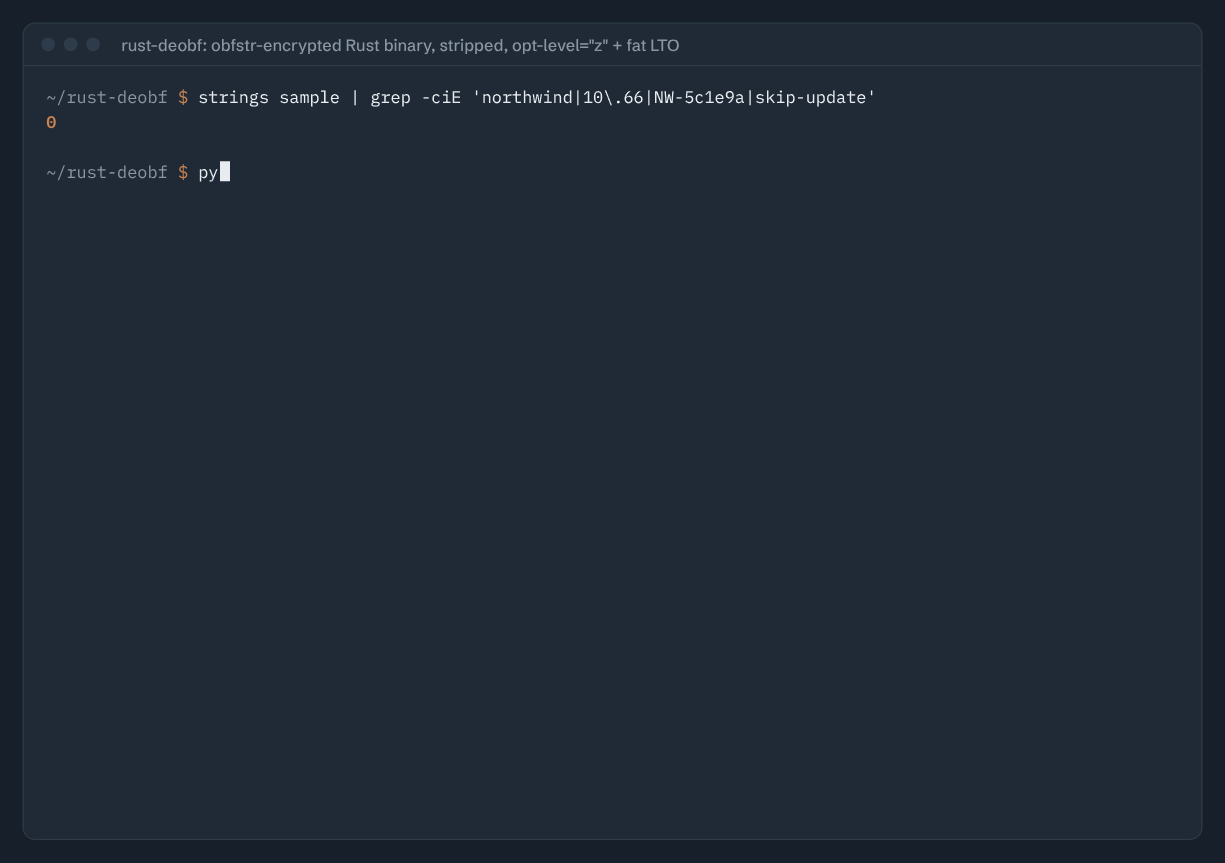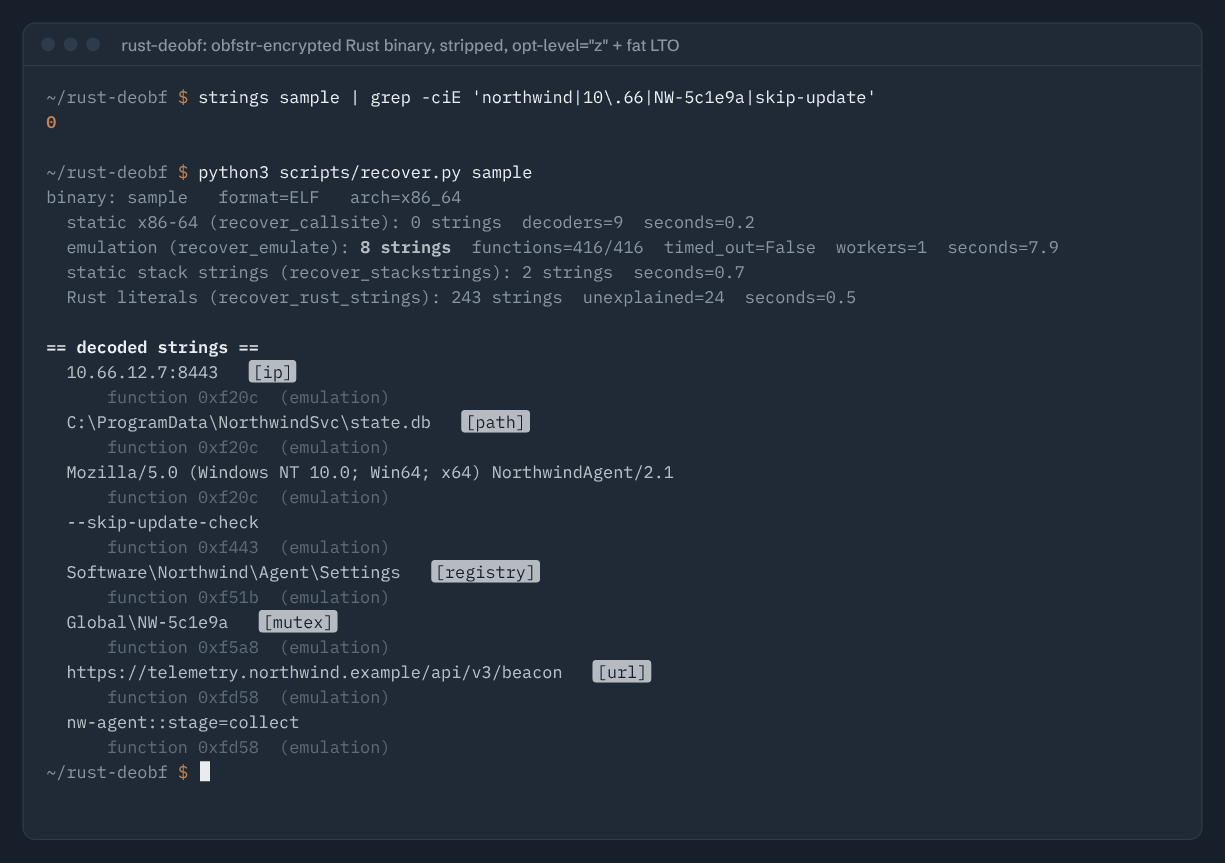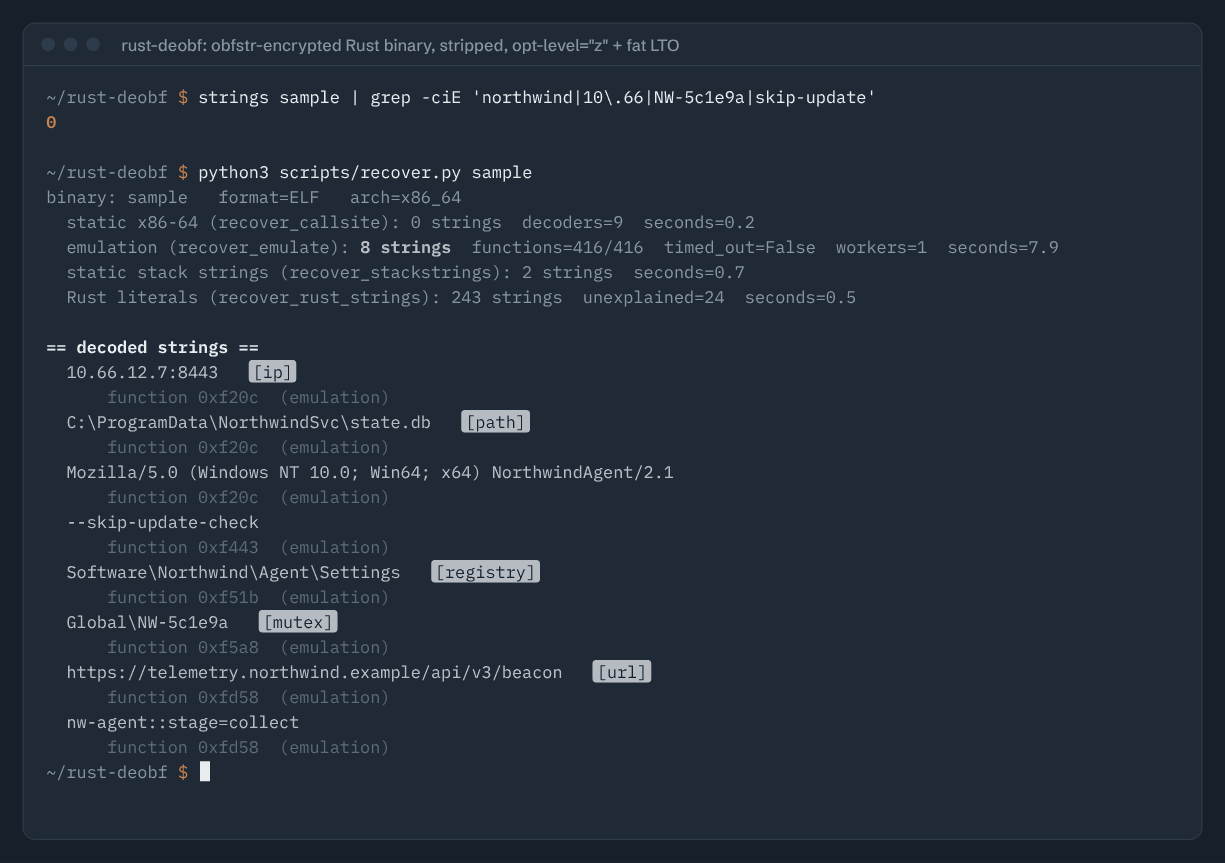
rust-deobf 分析以 Rust 为主的 ELF、PE 和 Mach-O 二进制文件,恢复隐藏字符串及相关信息。
二进制 · 工具:
CFG Visualizer 借助 radare2 从 ELF、PE 和 Mach-O 文件提取函数控制流图,在浏览器中交互式显示三维节点、分支边及反汇编。
二进制 · 工具:
Cpp2CS 从 Android ARM64 Unity IL2CPP ELF 二进制文件和匹配元数据中恢复托管方法,输出 CIL 程序集、C# 源码及逐方法诊断。
二进制 · 工具:
ghidra-c6000 为 Ghidra 12.x 增加德州仪器 C64x、C67x 和 C674x DSP 支持。
二进制 · 工具:
cocos2d-dumper 使用 GNU binutils 从 ELF 共享库提取已定义的函数符号,并对 C++ 名称进行反修饰。
二进制 · 工具:
Binary Ninja Security Analysis Plugin 是用 Rust 编写的批量二进制分析插件,输出 Parquet 报告。
二进制 · 工具:
Human-Readable Decompilation 使用 ANTLR 解析 Ghidra 从二进制文件反编译得到的 C 代码,并进行 AST 转换。
二进制 · 工具:
BinStruct Inspector 是通过自定义字段树检查二进制文件布局的图形工具。
二进制 · 工具:
SimpleParserPE 是检查 PE32 Windows 可执行文件的 C++ 命令行工具。
二进制 · 工具:
tenet_tracer 使用 Intel Pin 采集指令级执行轨迹,供 Tenet 查看。
二进制 · 工具:
BinScan 批量扫描文件,为每个文件输出含格式识别、结构信息、哈希和熵值的 JSON。
应用 · 工具:
Patch-0xC0000022 修改运行中的 Windows SysMain 服务,使 NtCreateFile 返回 STATUS_ACCESS_DENIED。
应用 · 工具:
iMonitor 是用于观察 Windows 运行中软件的系统行为工具,可记录进程、文件、注册表和网络事件,分析 DLL 加载,并通过插件和脚本扩展列及匹配规则。
二进制 · 工具:
m68kdasm 用 Go 反汇编 Motorola 68000 系列机器码,同时输出汇编文本和结构化指令信息。
二进制 · 工具:
IR Lifting Benchmark 比较 Ghidra P-code、angr VEX、BAP BIL 及可选 LLVM IR 的二进制提升流程。
二进制 · 工具:
Bin-Hunter 是用于二进制文件初步静态检查的 Python 命令行工具。
二进制 · 工具:
BinaryInsight 以交互式终端界面或文本报告检查 ELF、PE、Mach-O 可执行文件和库。
二进制 · 工具:
rust-sig-gen 为可执行文件分析生成 Rust crate 的 IDA FLAIR 库签名。
应用 · 工具:
1C 7.7 Configuration Parser 检查 1C:Enterprise 7.7 的 1cv7.md 配置容器。
二进制 · 工具:
x64dbg-tenet 是将执行步骤录制为 Tenet 轨迹格式的原生 x64dbg 插件。
二进制 · 工具:
NullSec BinGaze 通过解析 ELF 头、列出节区和计算熵来分析可执行文件。
二进制 · 工具:
pdbinspector 分析 Microsoft PDB 文件,列出结构体、类、枚举、函数、公共符号和导出项。