二进制 · 工具:
B2R2 二进制分析框架C2
KAIST SoftSec 实验室开发的二进制分析框架,以 F# 编写、运行于 .NET。
- 二进制
二进制 · 工具:
KAIST SoftSec 实验室开发的二进制分析框架,以 F# 编写、运行于 .NET。
二进制 · 工具:
Rizin 插件,内嵌 Ghidra 的 C++ 反编译器和 Sleigh 反汇编器,因此无需安装 Java 版 Ghidra。
二进制 · 工具:
由 Fraunhofer FKIE 与新加坡 DSO 国家实验室在 2019 至 2021 年合作研发的研究型反编译器,以 Binary Ninja 插件形式运行,并以 Binary Ninja 的中级中间语言(Medium Level IL)为起点。
二进制 · 工具:
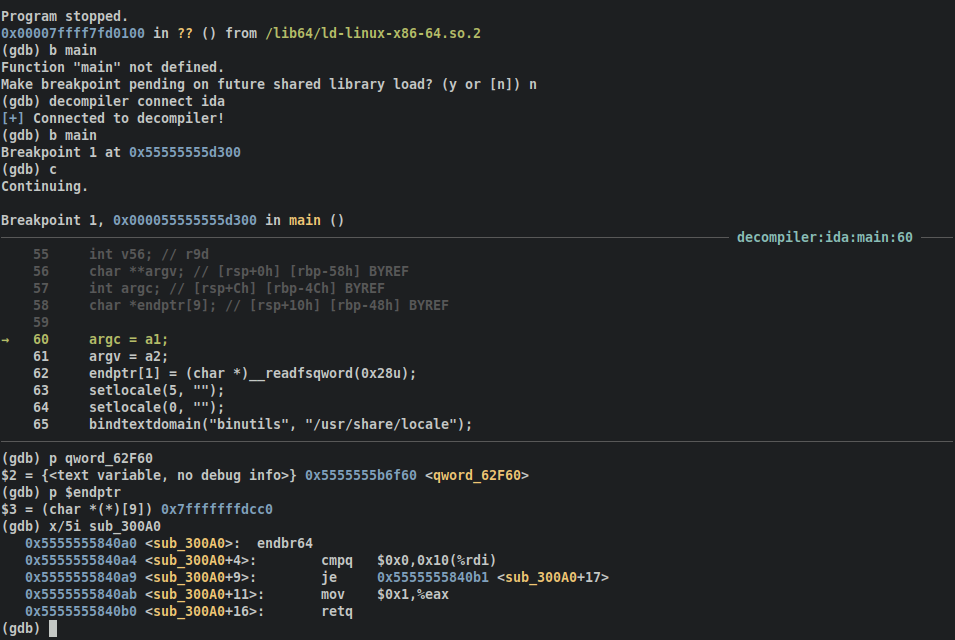
连通反编译器与调试器的桥接工具:通过 XML-RPC 连接,把 IDA Pro、Binary Ninja、Ghidra 或 angr-management 中的函数名、全局变量、栈变量与寄存器变量名以及反编译代码提供给 GDB。
二进制 · 工具:
面向 x86-64 Linux ELF 可执行文件和共享库的静态二进制重写工具,无需恢复控制流即可插入插桩代码,并生成可直接替换原文件的二进制,方法源自 PLDI 2020 论文《无需控制流恢复的二进制重写》。
二进制 · 工具:
Trail of Bits 对 No More Gotos 论文中模式无关结构化算法的实现,可把 LLVM bitcode 转换为不含 goto 的 C 代码,定位为小巧、易于修改且能与 LLVM 和 Remill 互操作的反编译器后端。
二进制 · 工具:
Ghidra 扩展,可把程序中选定的部分“反链接”回可重定位目标文件。
二进制 · 工具:
BinDiff 的导出组件:为 IDA Pro 和 Binary Ninja 提供插件、为 Ghidra 提供扩展,把已分析的反汇编结果写成 BinDiff 所需的 Protocol Buffer 格式。
二进制 · 工具:
Check Point Research 开发的源码辅助 IDA Python 插件,用于在大型二进制和固件中查找并匹配编译进去的开源库。
二进制 · 工具:
VTIL(Virtual-machine Translation Intermediate Language,虚拟机翻译中间语言)项目的 C++20 核心库。
应用 · 工具:
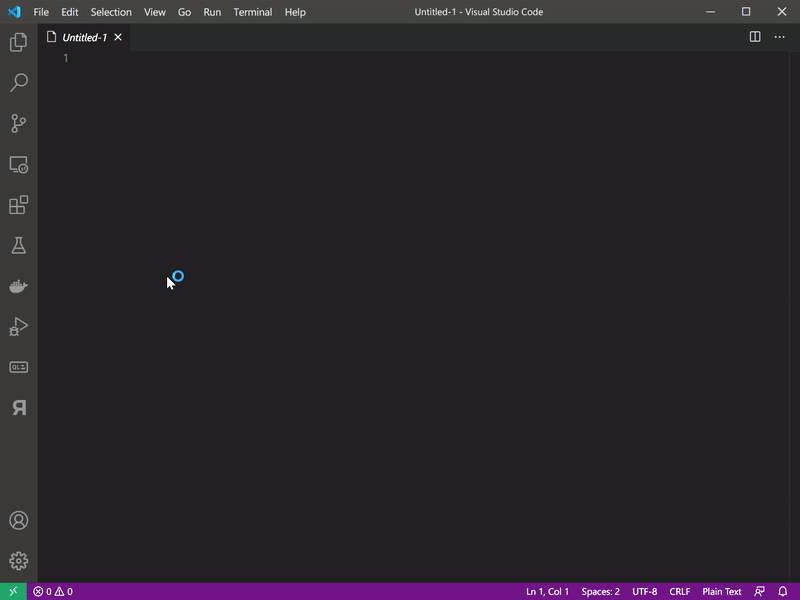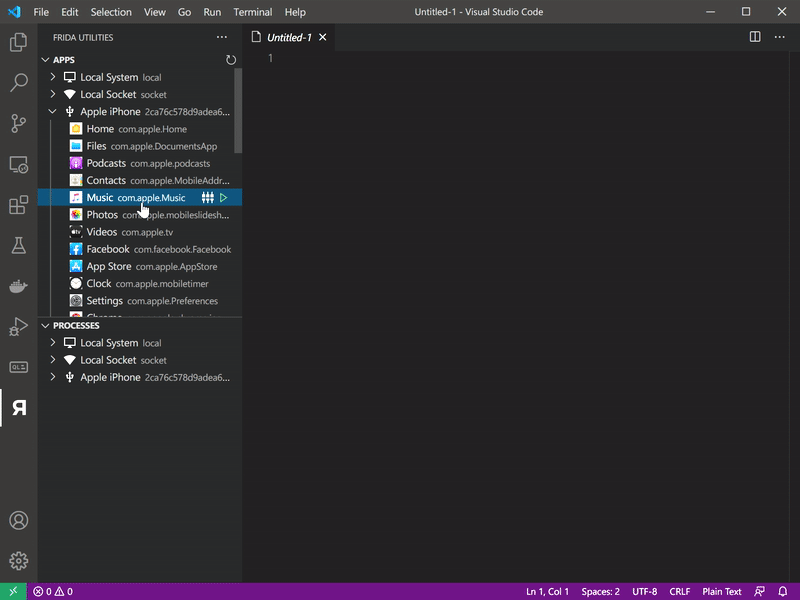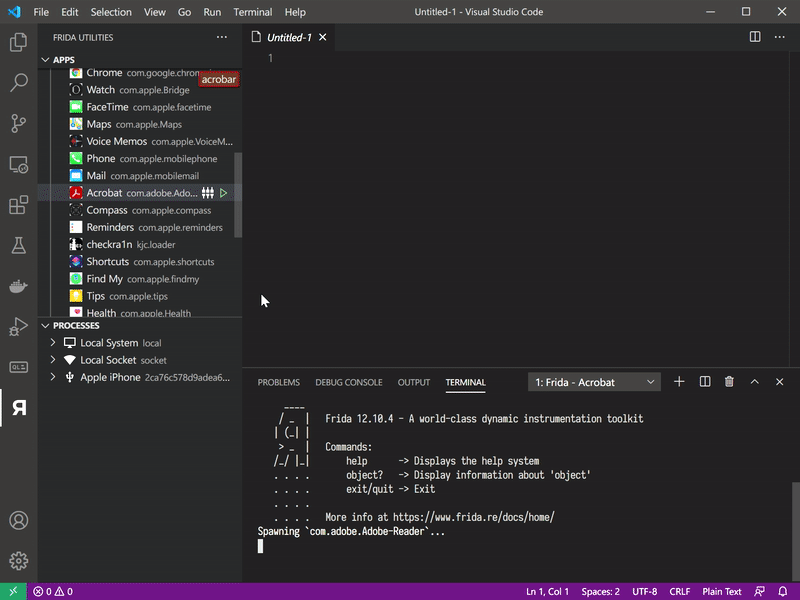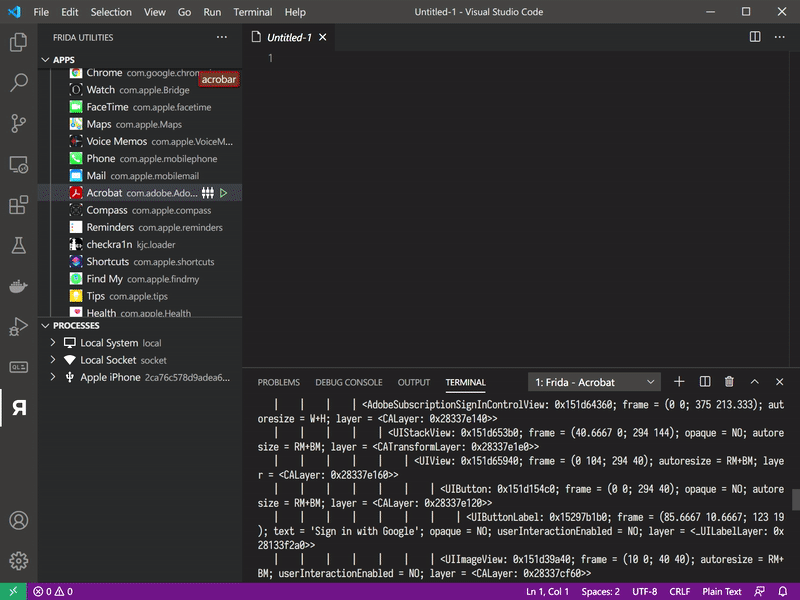
非官方的 Visual Studio Code 扩展,用于 Frida 相关工作。
二进制 · 工具:
命令行二进制差异分析引擎,通过 pyghidra 以无界面方式驱动 Ghidra:导入并分析新旧两个版本的二进制,列出新增、删除和修改的函数,主要用于补丁比对。
二进制 · 工具:
GrammaTech 开发的 Datalog 反汇编器,可将 x86-32、x86-64、ARM32、ARM64 和 MIPS32 架构的 ELF 与 PE 二进制转换为 GTIRB 中间表示。
二进制 · 工具:
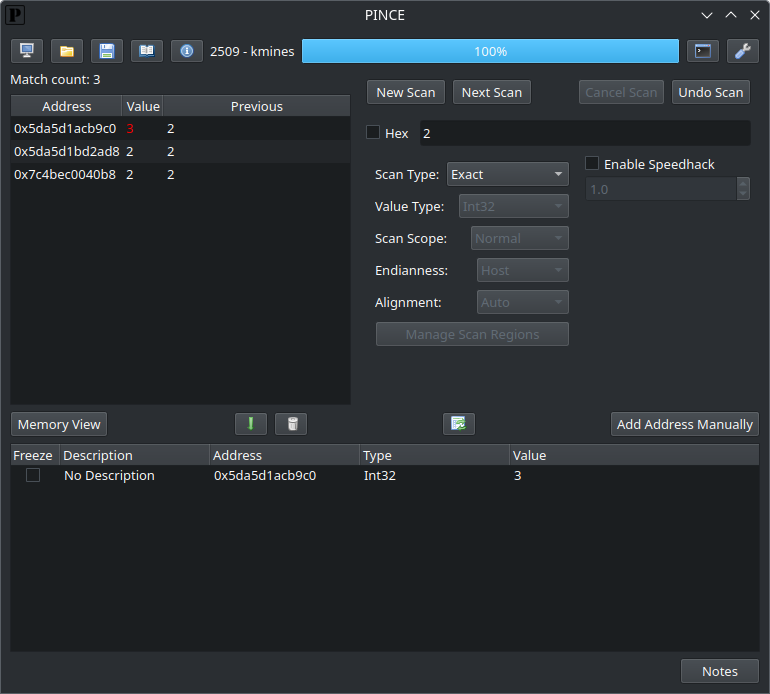
面向 Linux 的 GNU 调试器(GDB)前端,以游戏为主要对象,也可用于其他逆向工程;名称意为“PINCE is not Cheat Engine”。
二进制 · 工具:
跨版本的 Python 反编译器,可把 Python 字节码还原为等价的 Python 源码,支持 Python 1.0 至 3.8 的字节码,以及部分 PyPy 字节码和 Dropbox 的 Python 2.5 字节码。
二进制 · 工具:
ret-sync 即“逆向工程工具同步”:一组插件,让 IDA、Ghidra 或 Binary Ninja 的图形与反编译视图跟随运行中的 WinDbg、GDB、LLDB、OllyDbg 1.10/2 或 x64dbg 调试会话,并实时重定基址,使 ASLR 不影响地址对应。
二进制 · 工具:
单文件 Python 脚本,用于提取由 PyInstaller 构建的可执行文件的内容,Linux ELF 构建也无需借助其他工具即可提取。
二进制 · 工具:
卡内基梅隆大学开发的 OCaml 二进制分析平台。
二进制 · 工具:
通用反编译器:加载可执行文件或原始镜像,把机器码扫描转换为与机器无关的寄存器传输语言,再归并为过程并反编译为高级 C 代码。
二进制 · 工具:
源自 Paradyn 项目的二进制插桩、分析与修改库。
二进制 · 工具:
以零拷贝、感知字节序的方式解析二进制格式的 Rust crate,支持 ELF32/64、32/64 位 Mach-O 及多架构 fat 容器、PE32/PE32+、COFF 目标文件、Terse Executable(TE)镜像以及 Unix/BSD 归档;Object::parse 根据魔数自动识别格式。
二进制 · 工具:
Mandiant FLARE 团队的恶意软件字符串提取工具,用法与 strings.exe 相同,但还能还原混淆字符串。
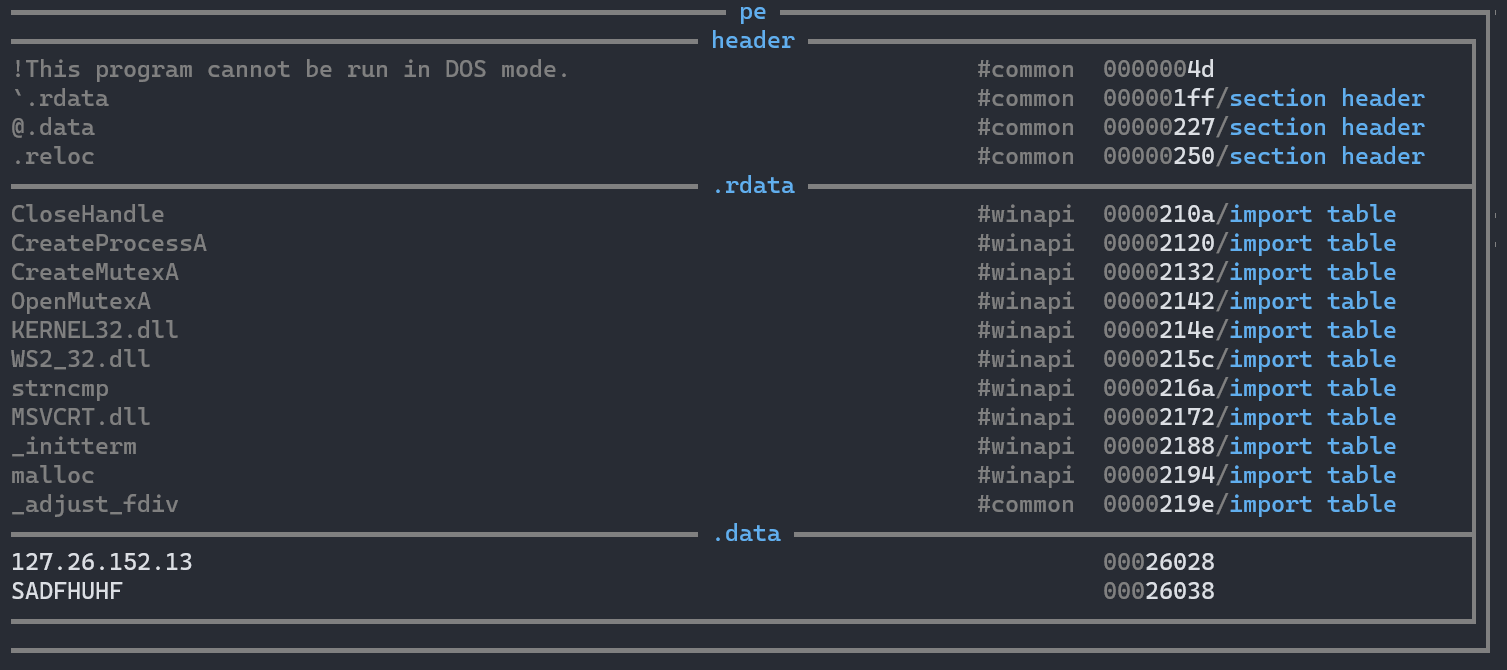
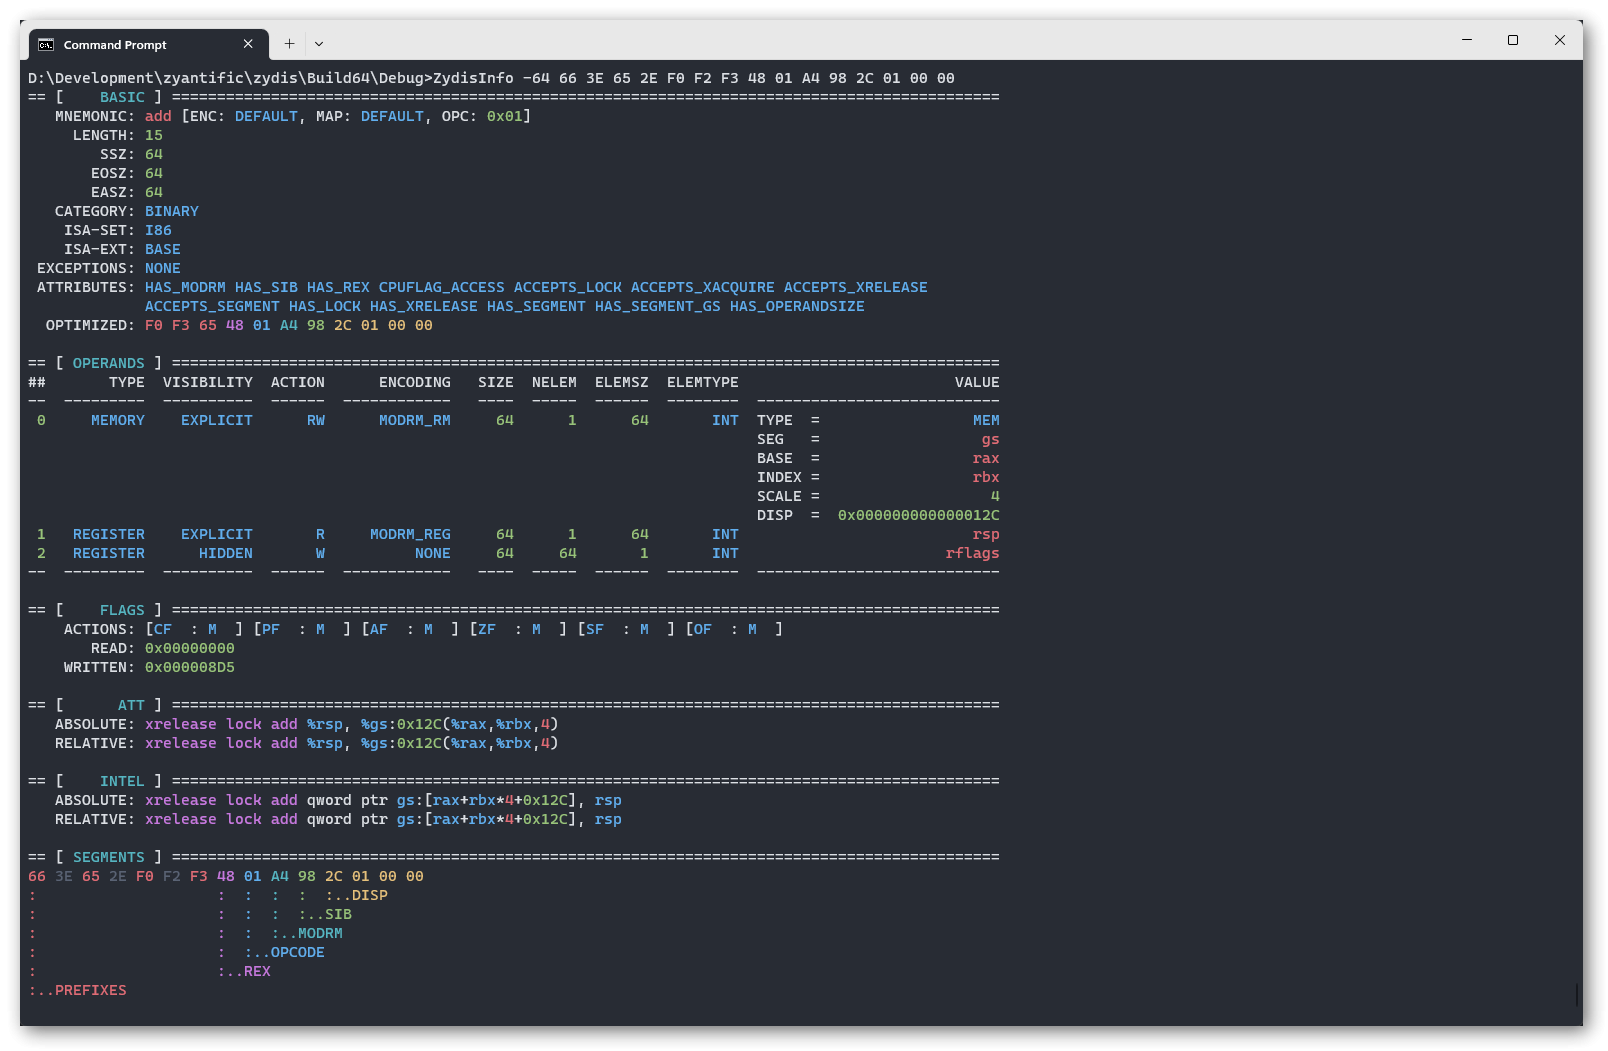
二进制 · 工具:
轻量级 C11 x86/x86-64 反汇编与代码生成库。
二进制 · 工具:
Quarkslab 开发的模块化动态二进制插桩(DBI)框架:在目标进程内部按基本块对程序进行 JIT 重编译,使插桩工具可以在指令执行前后、内存读写以及虚拟机事件上注册回调。
二进制 · 工具:
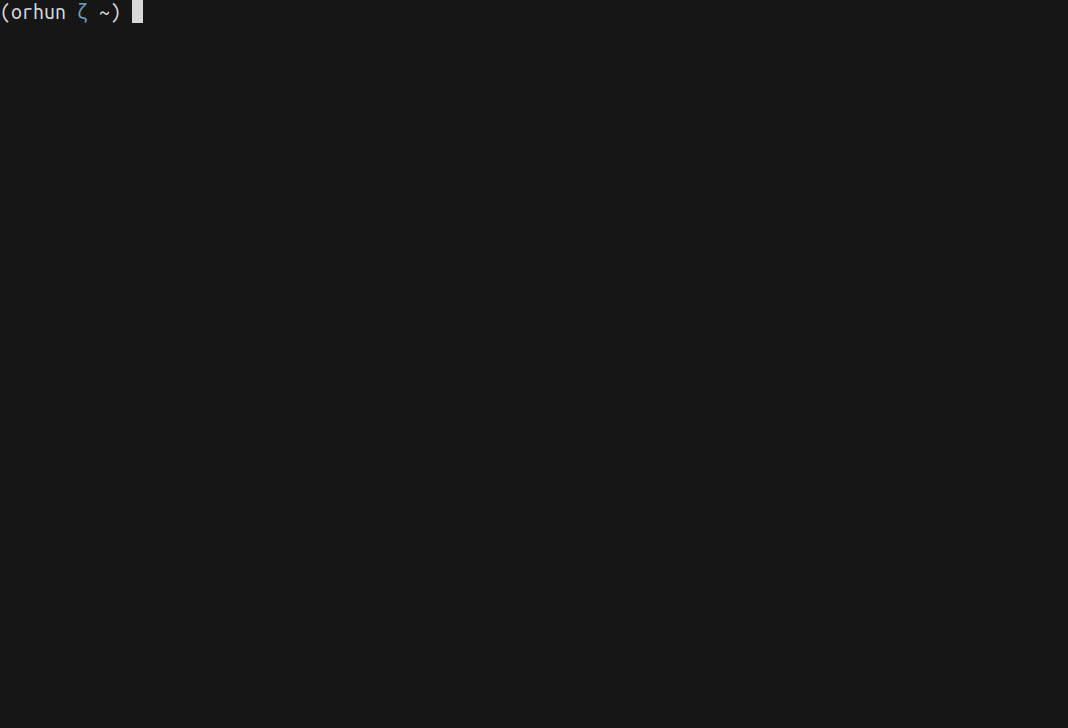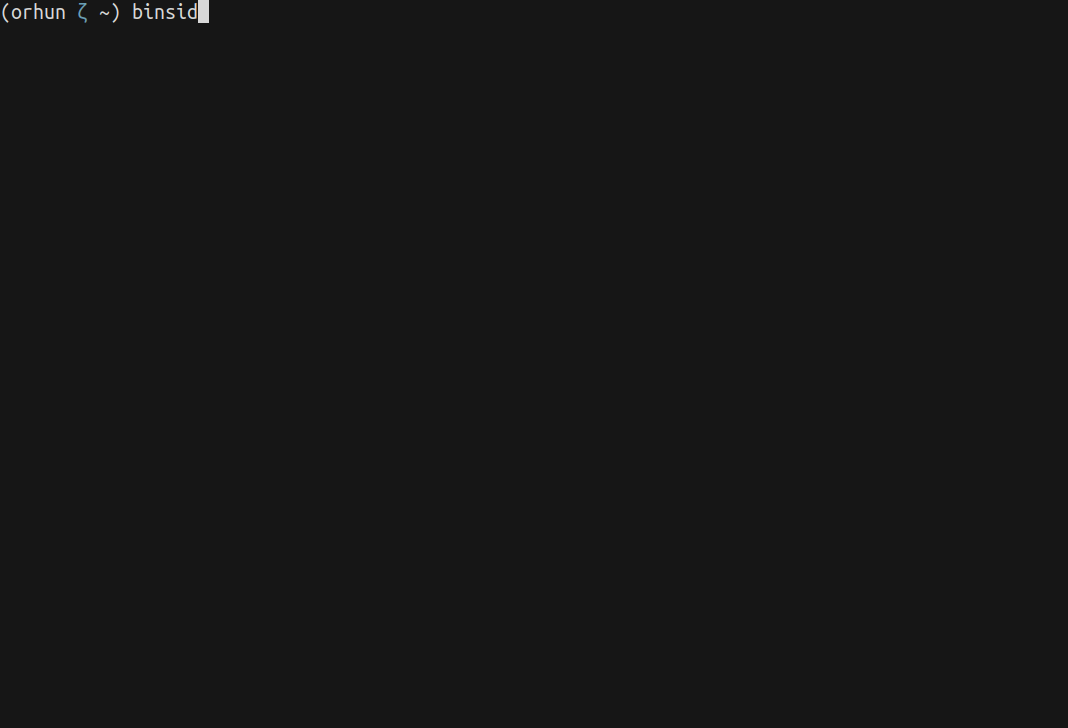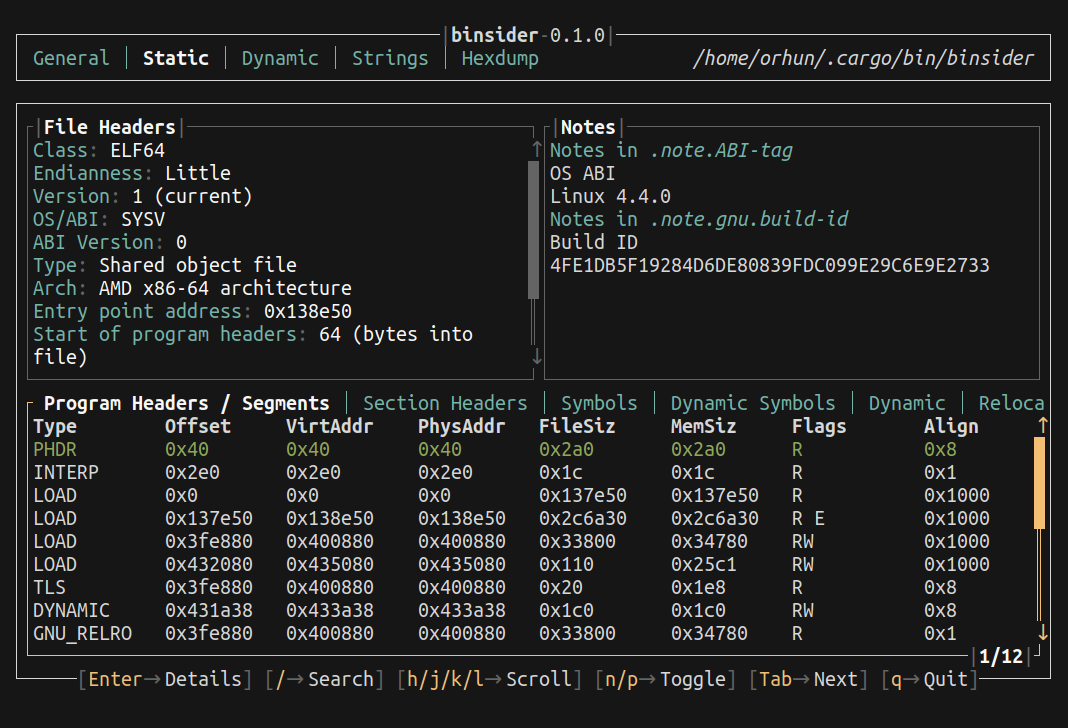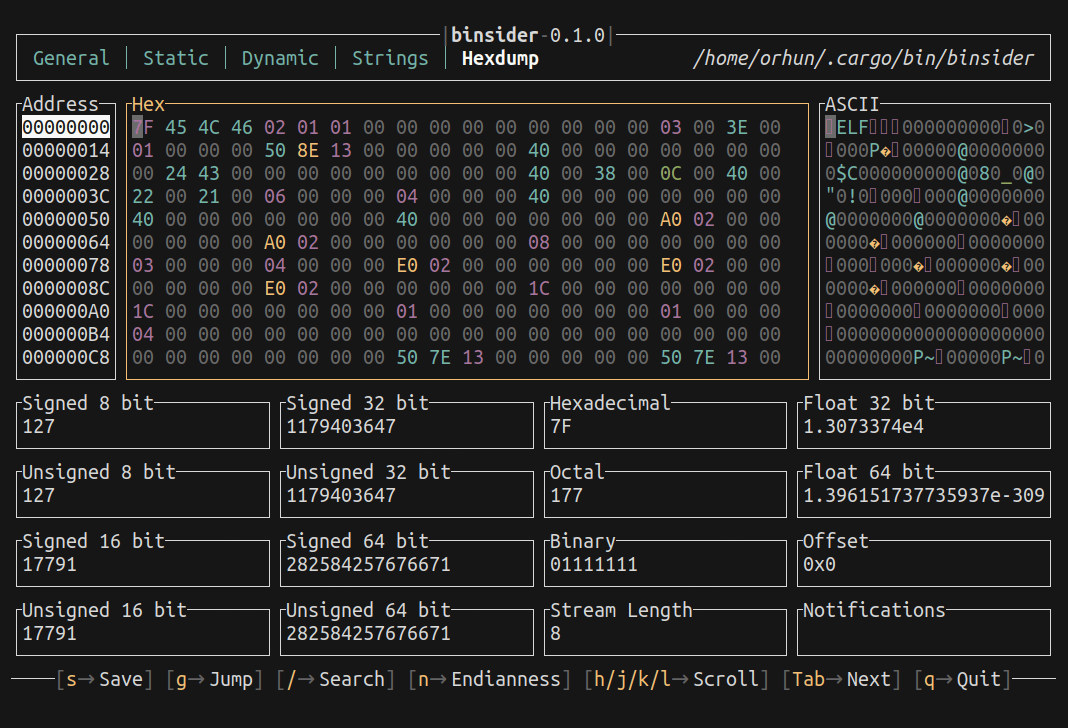
用于查看 ELF 二进制的终端用户界面。
二进制 · 工具:
面向 16、32 和 64 位 x86 代码的指令库,可解码、格式化、汇编和编码指令,输出支持 masm、nasm、GNU AT&T 和 Intel XED 语法。
二进制 · 工具:
Kaspersky 发布的 IDA 插件,为 Hex-Rays 反编译器加入了作者在包括恶意软件分析在内的逆向工作中积累的各类工具。
二进制 · 工具:
面向逆向工程人员的二进制代码静态分析工具包。
二进制 · 工具:
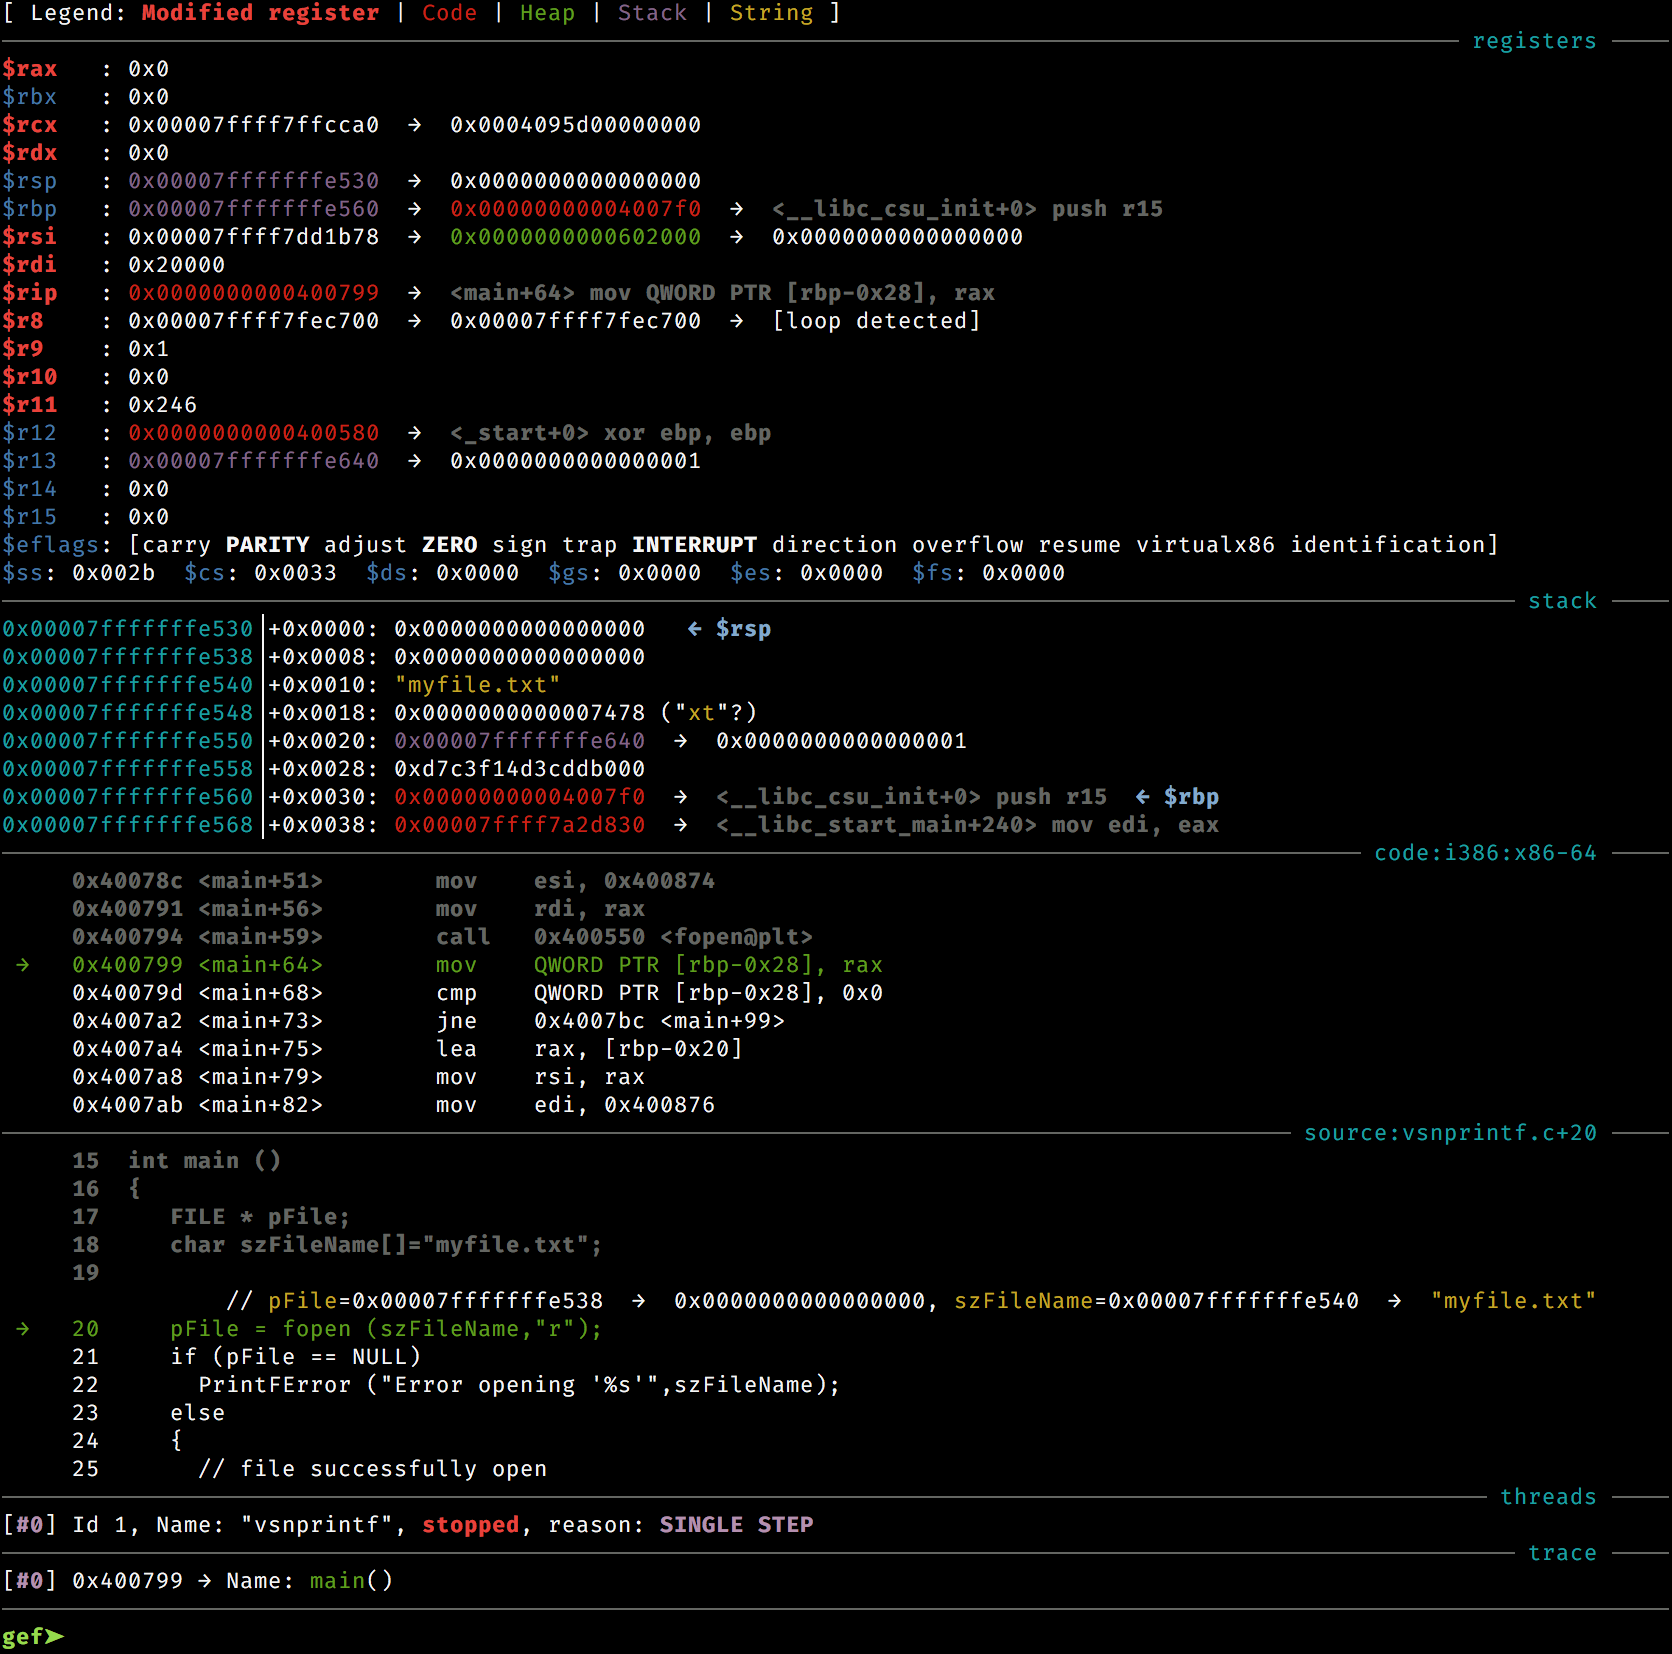
单文件 Python 扩展 gef.py,为 GDB 增加动态分析命令。
二进制 · 工具:
面向 x86、x86-64、ARM32、AArch64 和 RISC-V 32/64 代码动态二进制分析的 C++ 库,提供 Python 绑定。
二进制 · 工具:
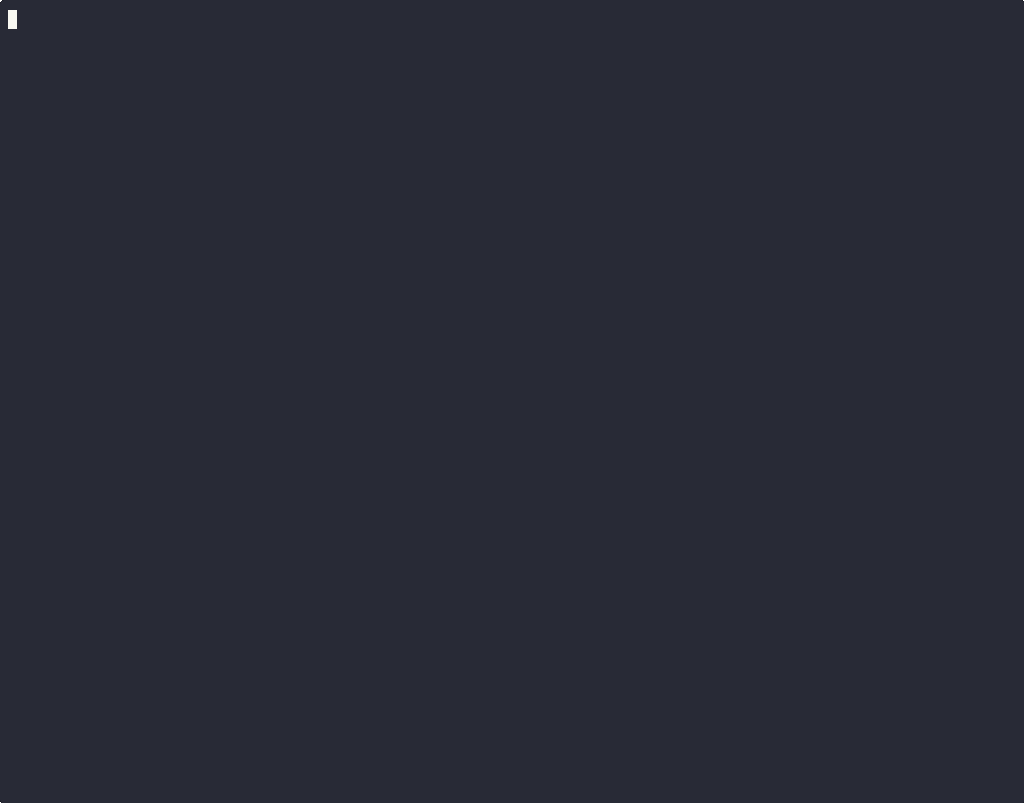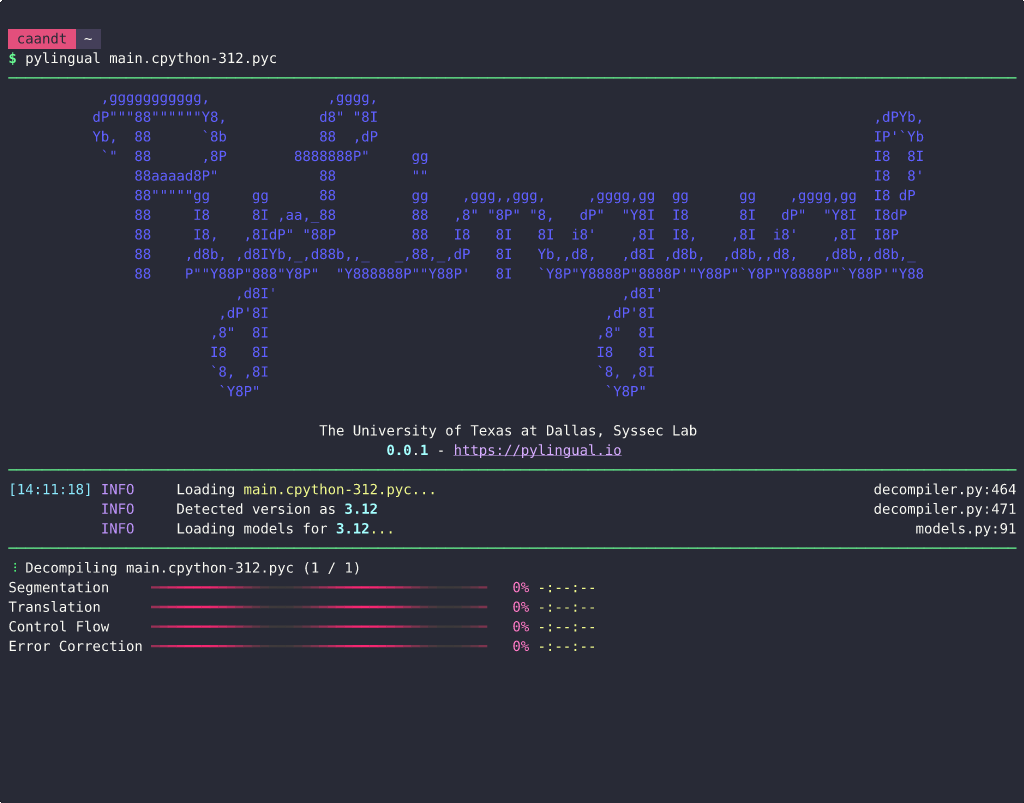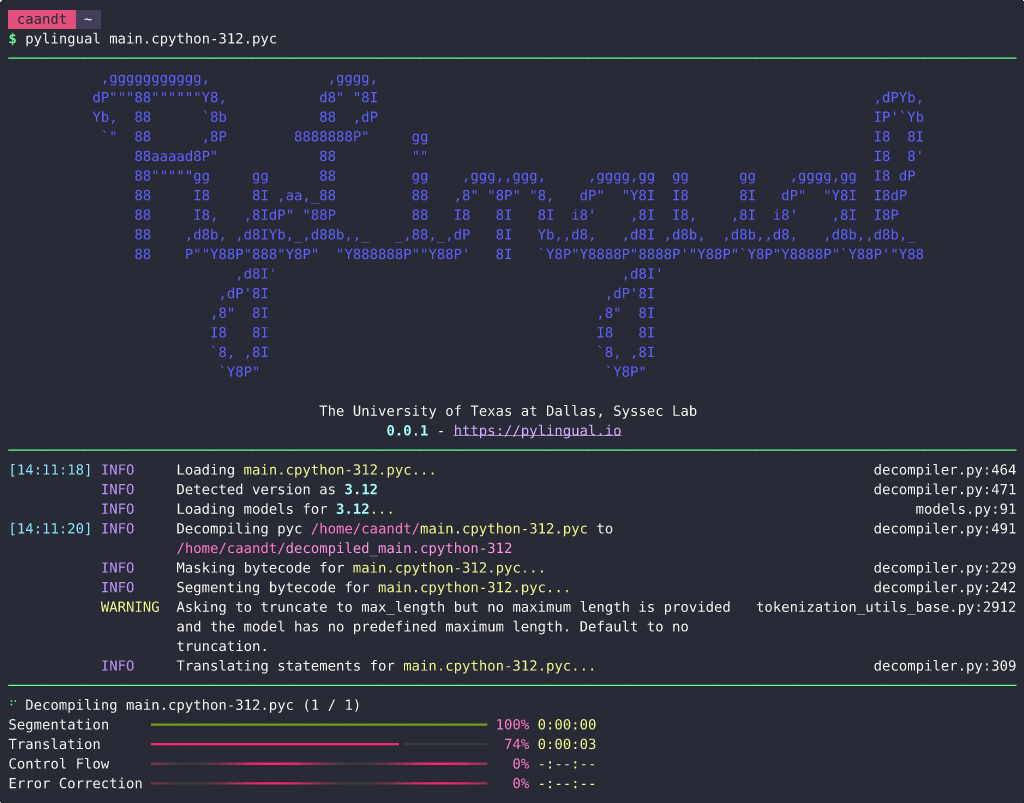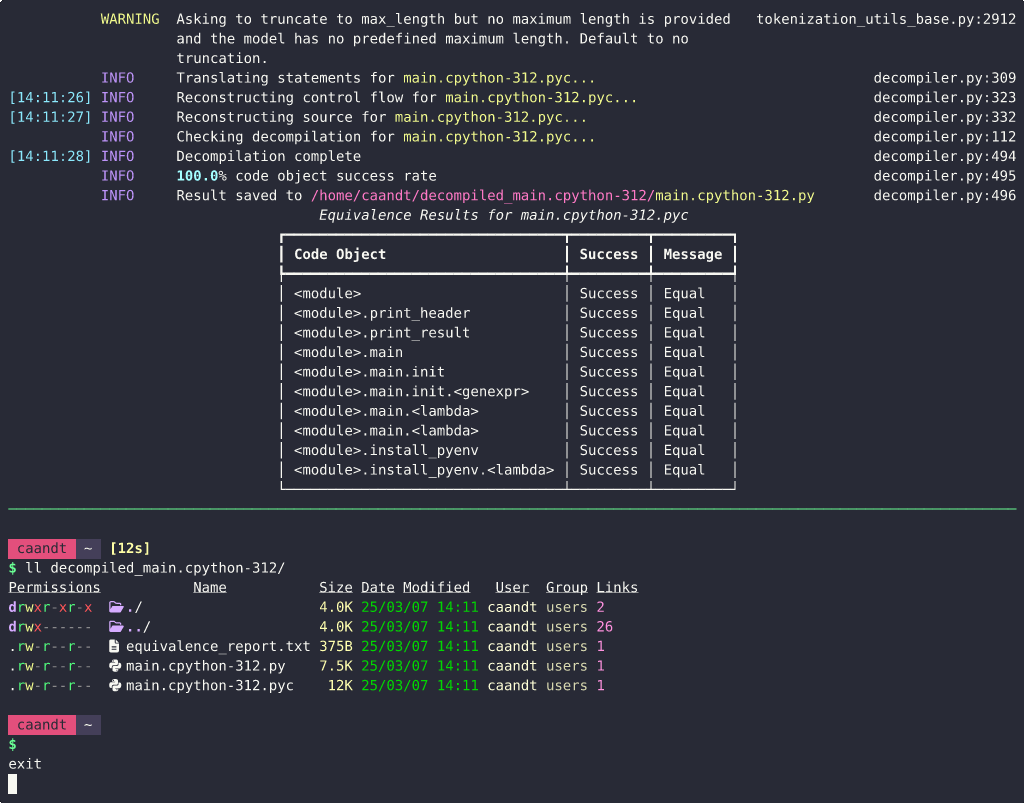
面向 Python 3.6 及以后版本 CPython 字节码的研究型反编译器,将按版本训练的 Transformer 模型与控制流重建相结合。
二进制 · 工具:
用于分析、修改和生成二进制程序的 Python 逆向工程框架。
二进制 · 工具:
借助虚拟化技术的 Windows 调试器:利用 Intel VT-x 和扩展页表(EPT)将正在运行的系统虚拟化,从而调试内核态和用户态代码;既可在本机作为跟踪与内省工具运行,也可从宿主机通过串行连接附加到客户虚拟机进行调试。
二进制 · 工具:
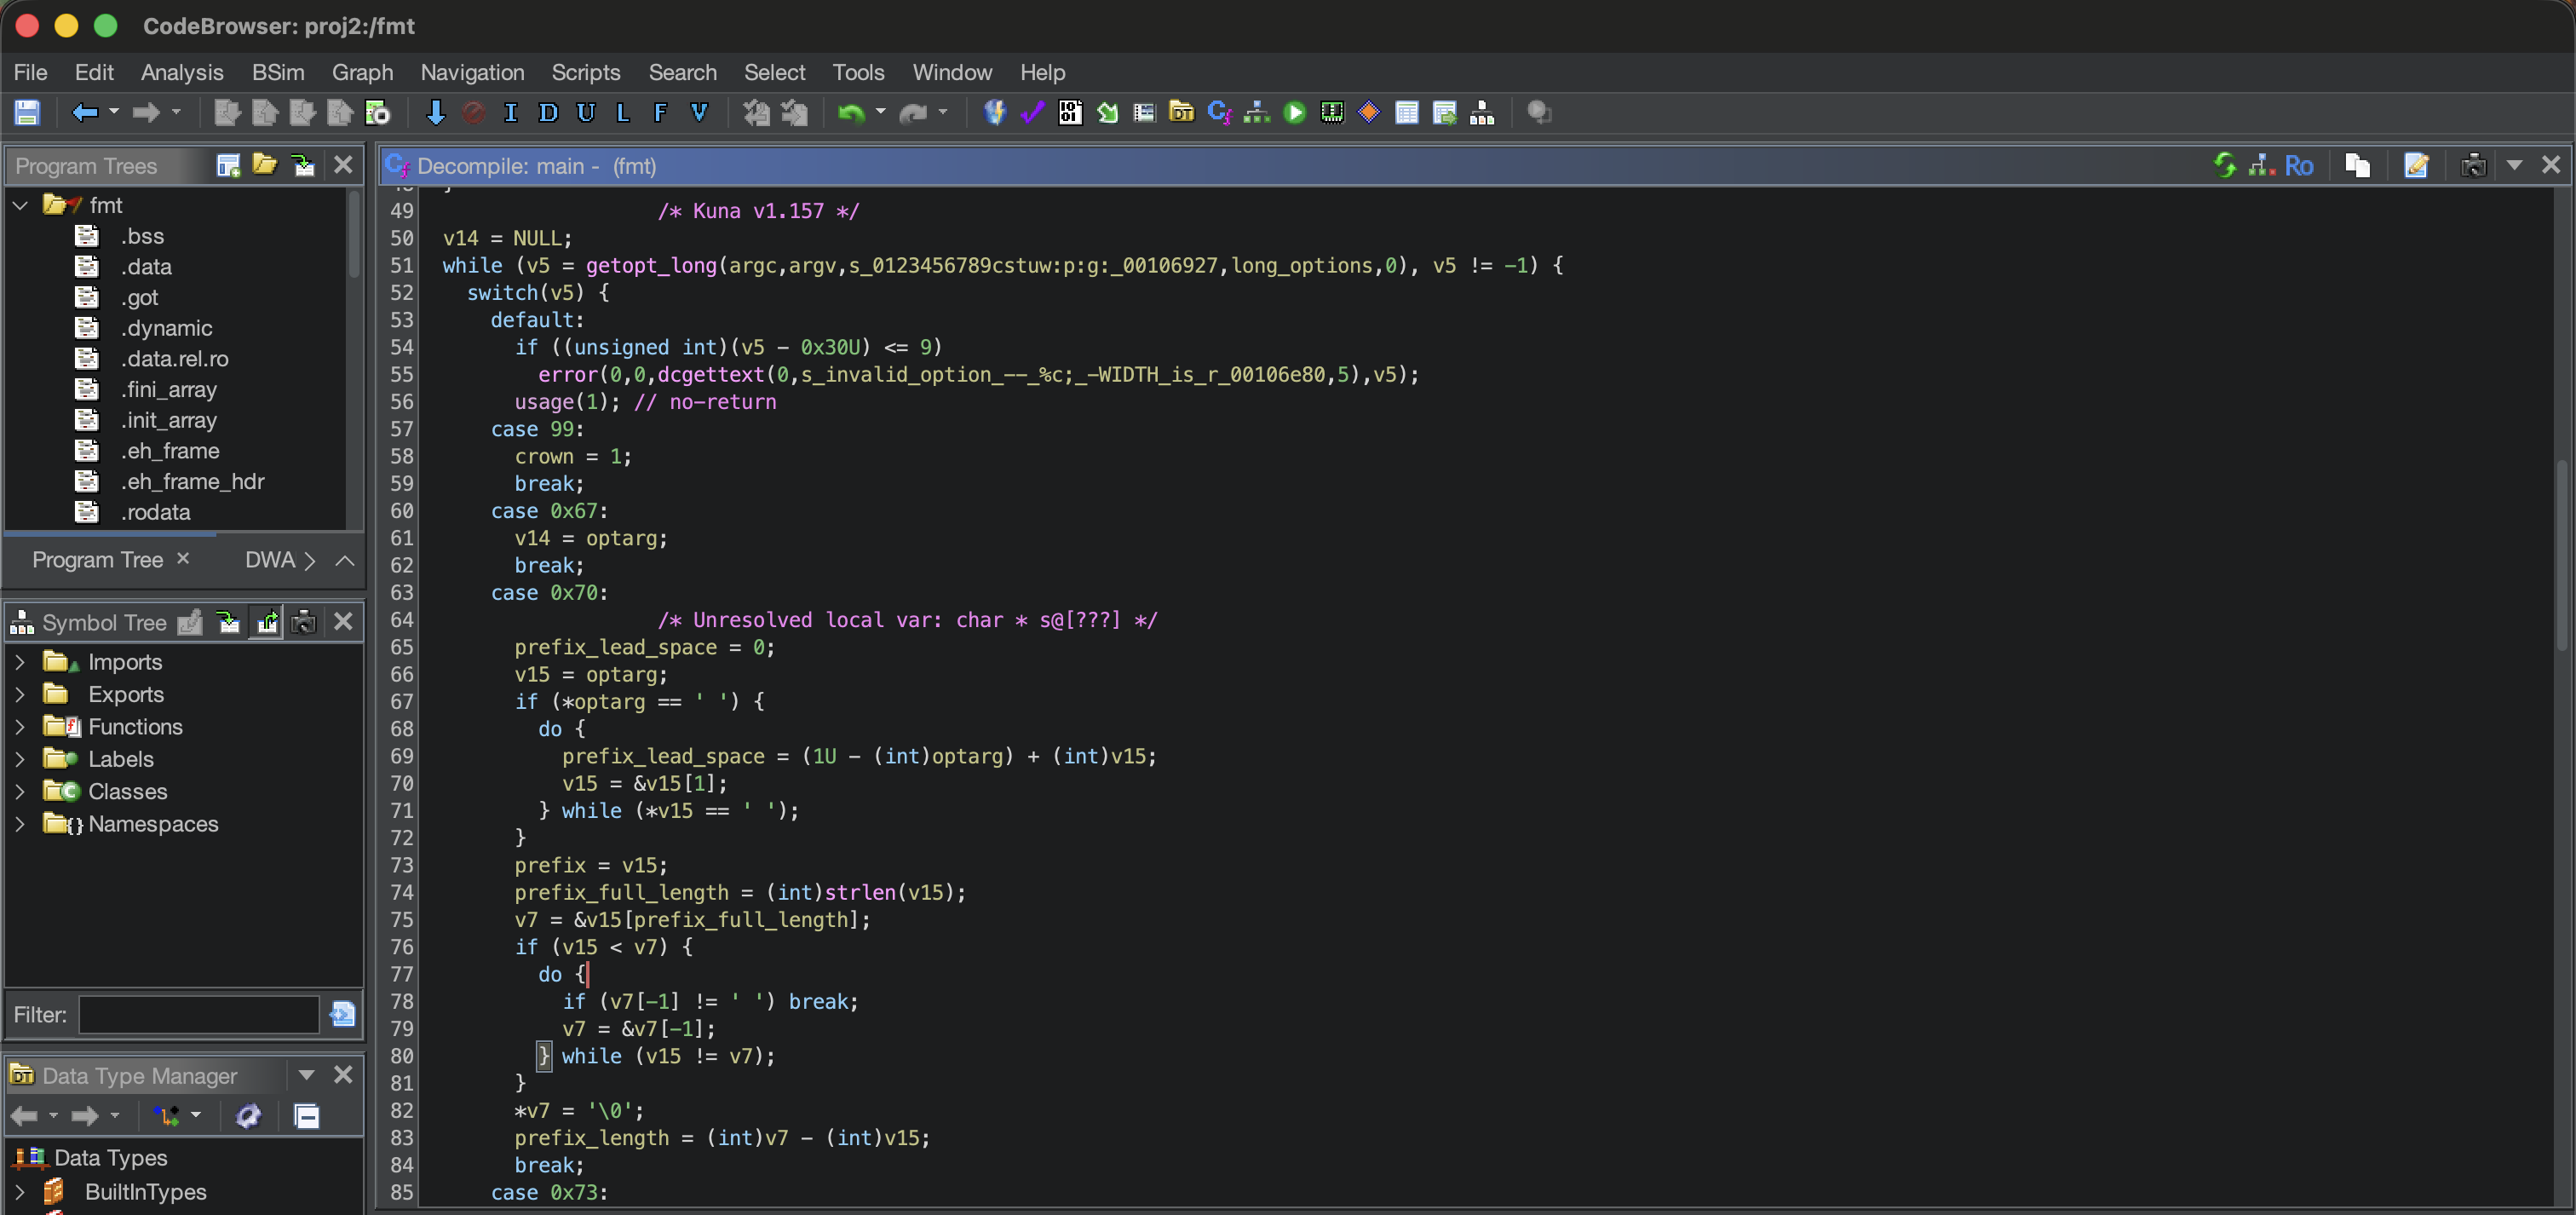
以智能体为核心、用 Rust 编写的反编译器,最初移植自 Ghidra 的 C++ 反编译器和 SLEIGH 编译器,此后加入了可按选项开关的功能(部分移植自 angr),已与上游分化。
二进制 · 工具:
Vector 35 为 Binary Ninja 公开的 C++、Python 和 Rust API,附带文档、示例以及基于这些 API 的开源插件。
二进制 · 工具:
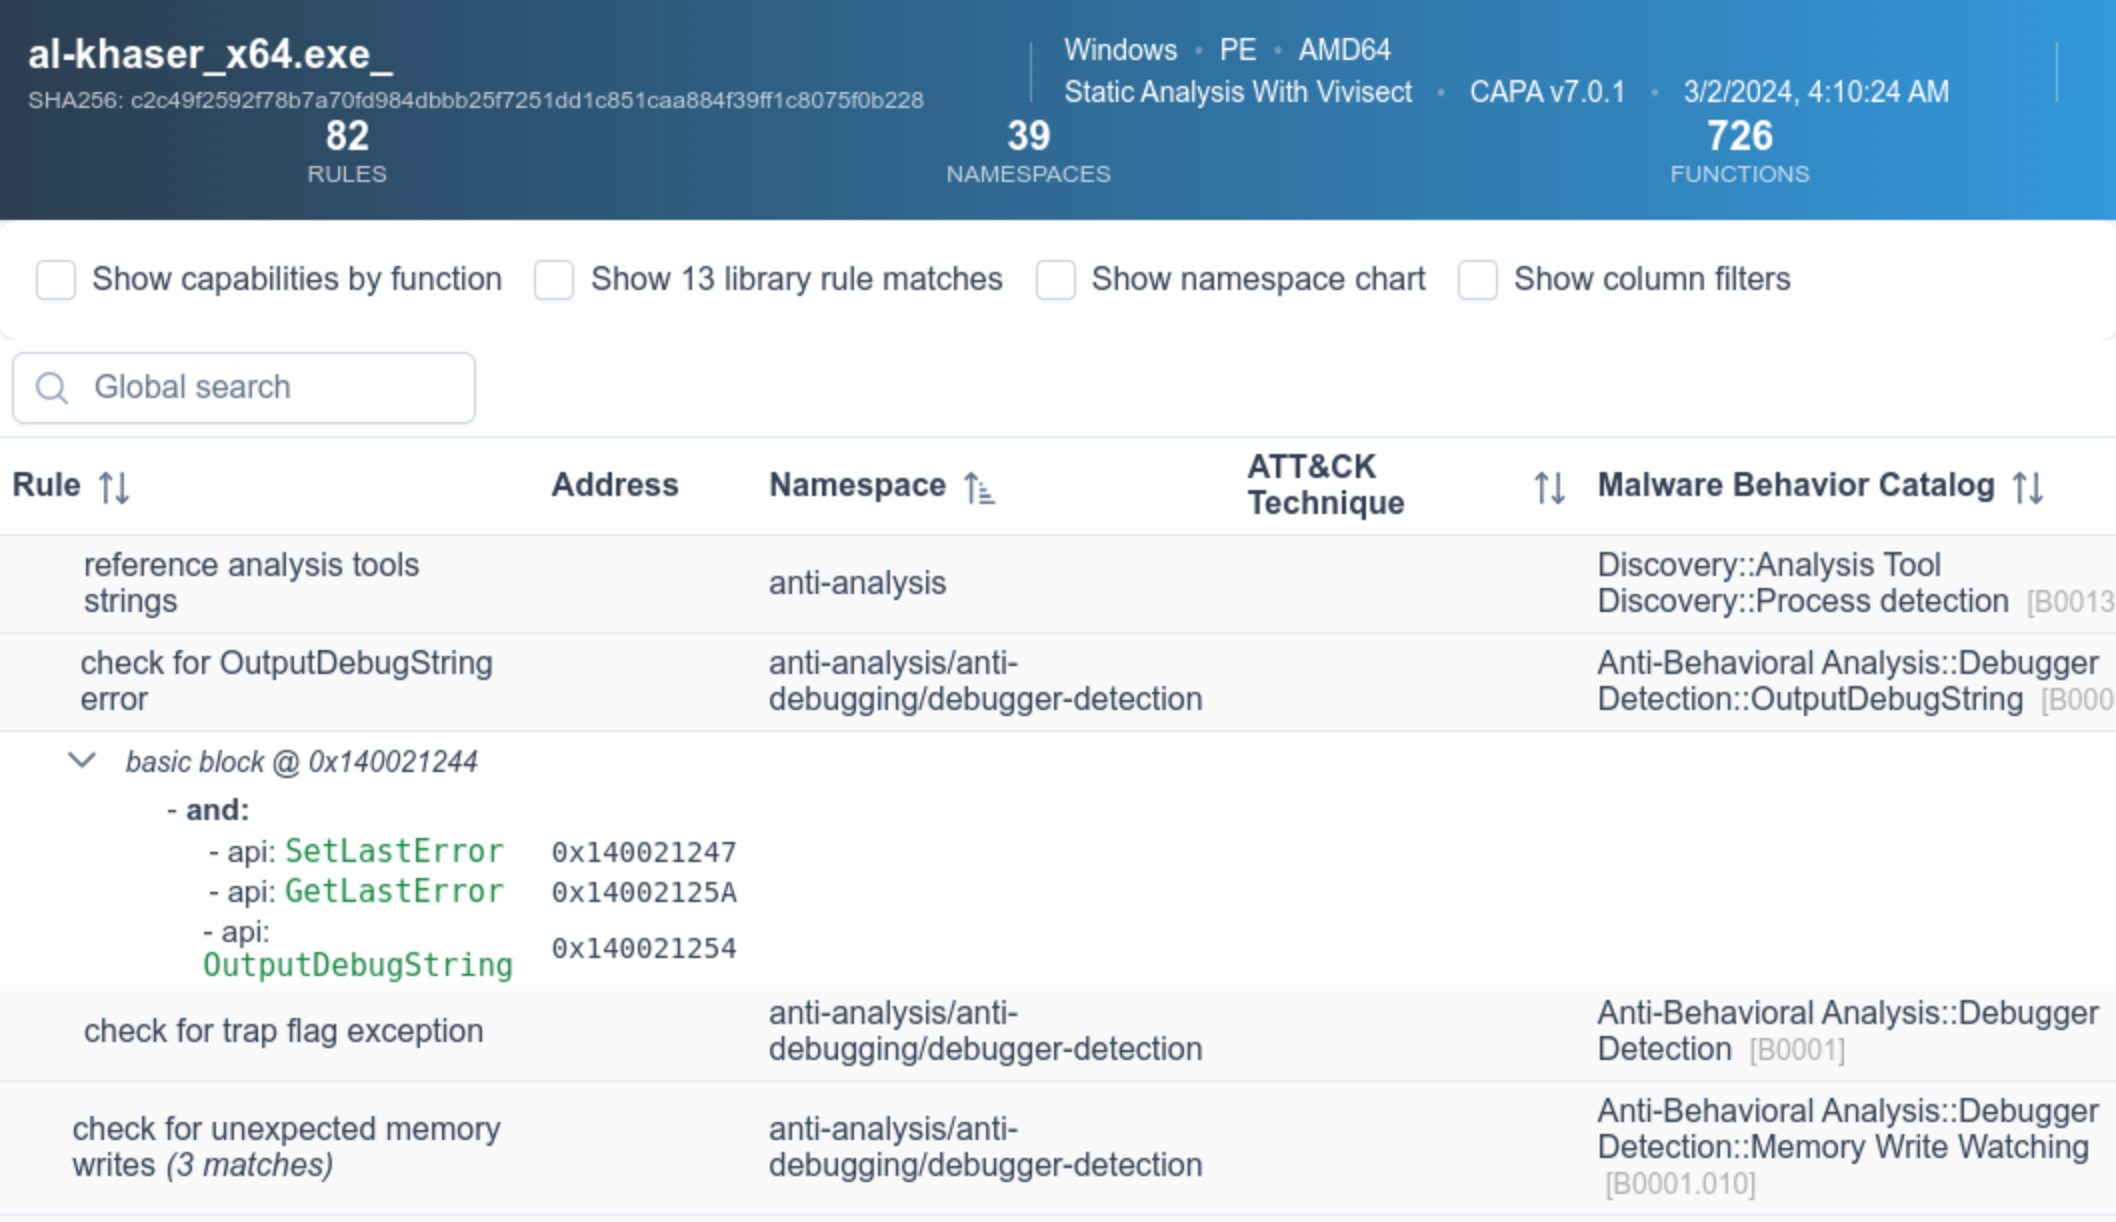
Mandiant FLARE 团队的工具,将 YAML 规则集与从 PE、ELF、.NET 文件或 32/64 位 shellcode 中提取的 API 调用、导入、字符串和常量等特征进行匹配,报告可执行文件具备哪些功能。
二进制 · 工具:
Avast 推出的基于 LLVM 的可重定向机器码反编译器。
二进制 · 工具:
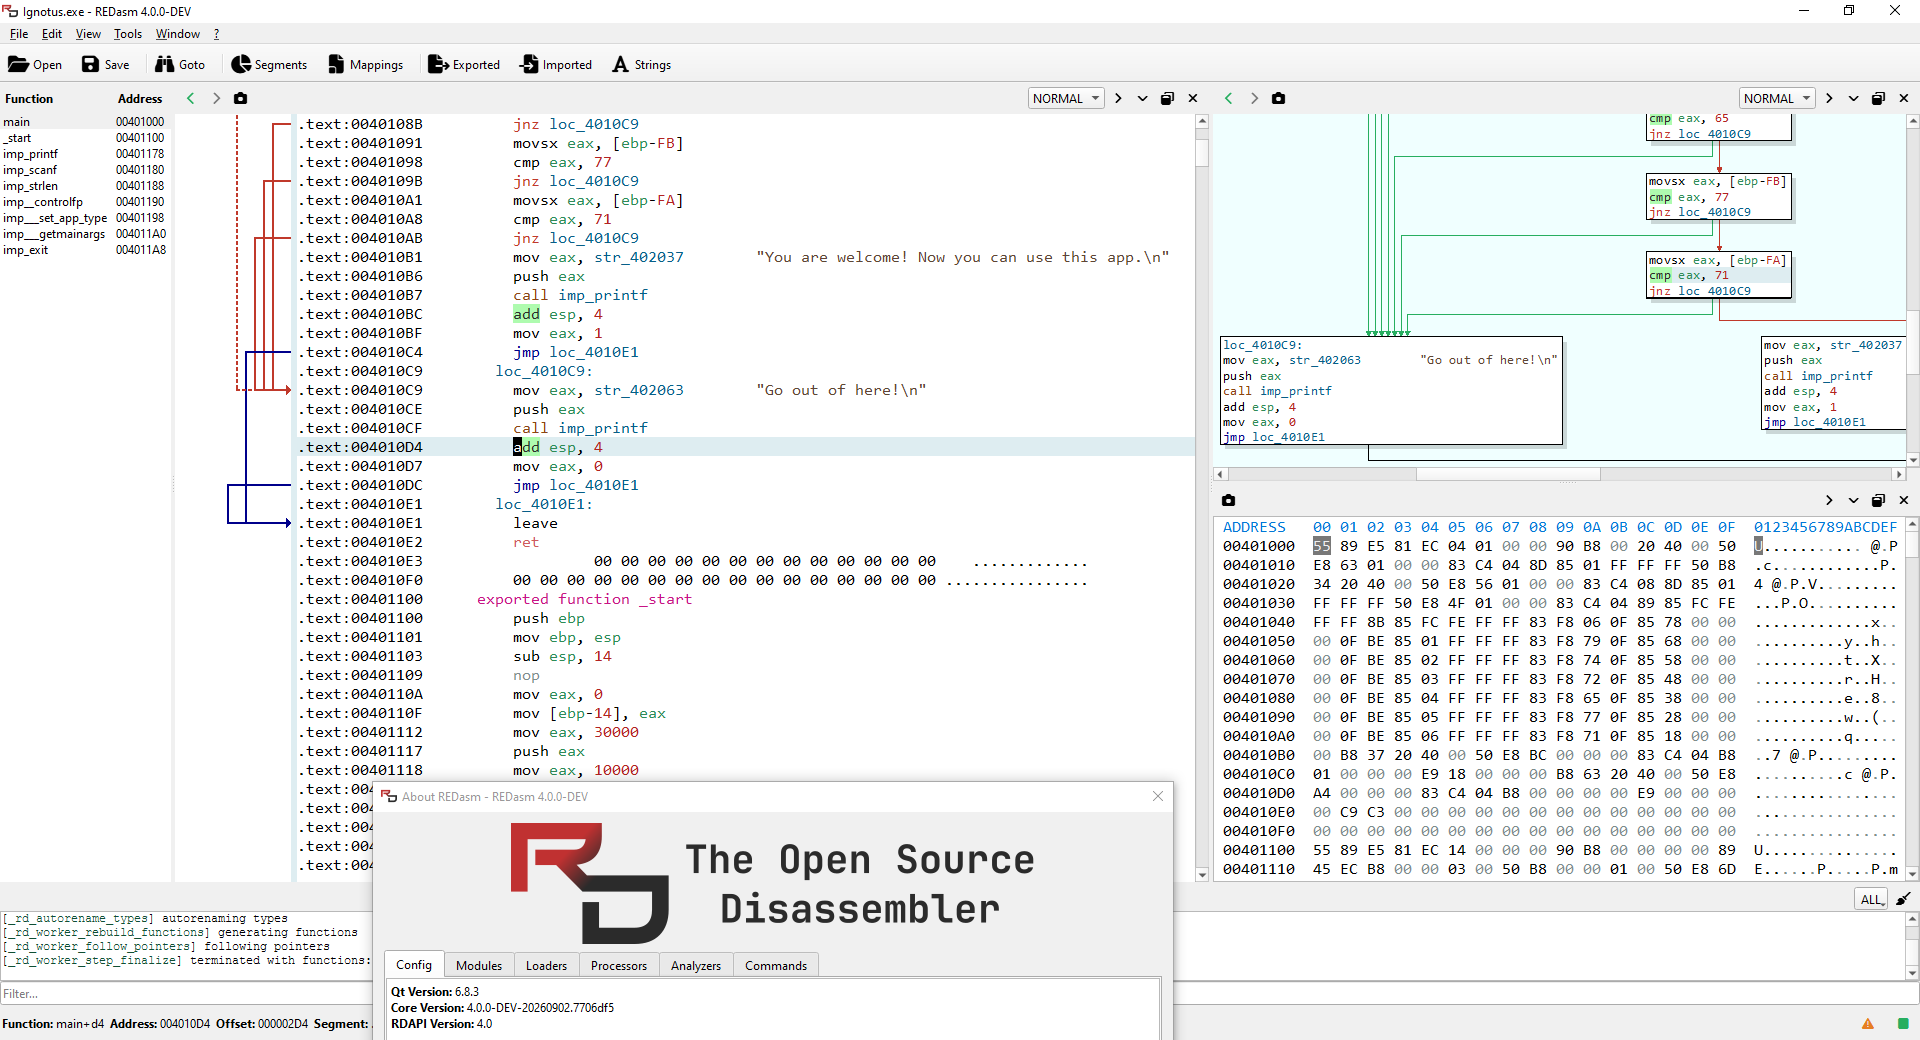
跨平台交互式反汇编器,第 4 版以纯 C 重写:由 C17 引擎库、保留在本仓库中的 Qt6 图形界面,以及以共享库形式加载的加载器、处理器和分析器插件组成。
二进制 · 工具:
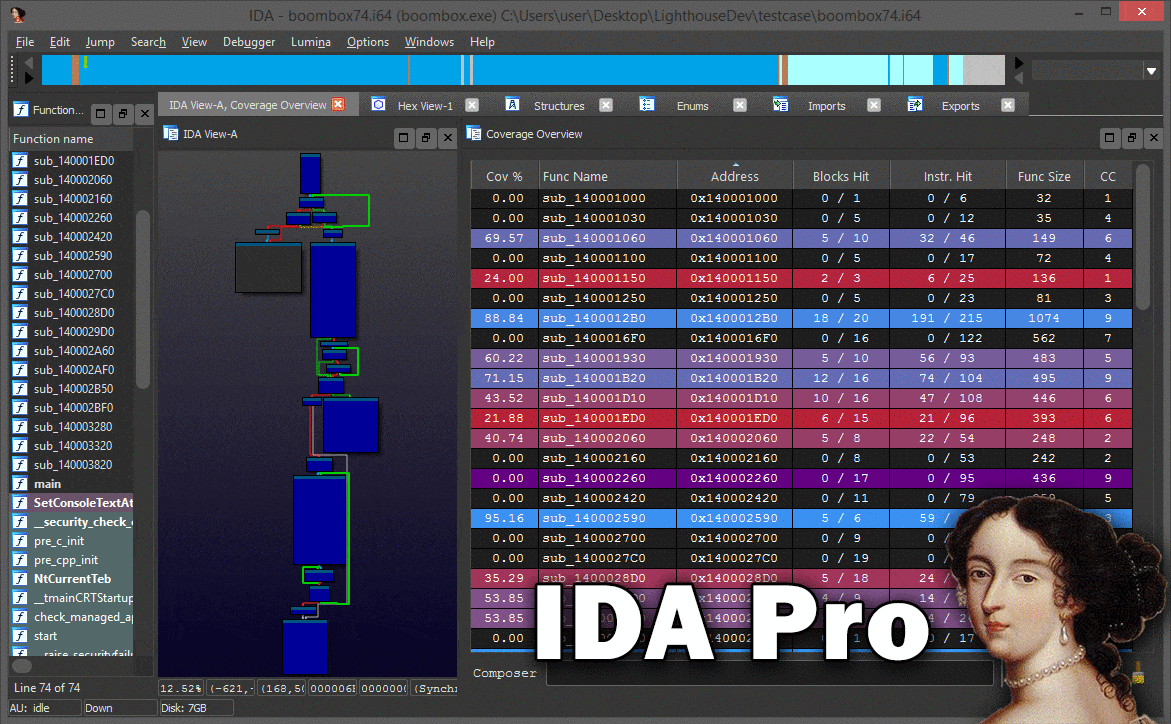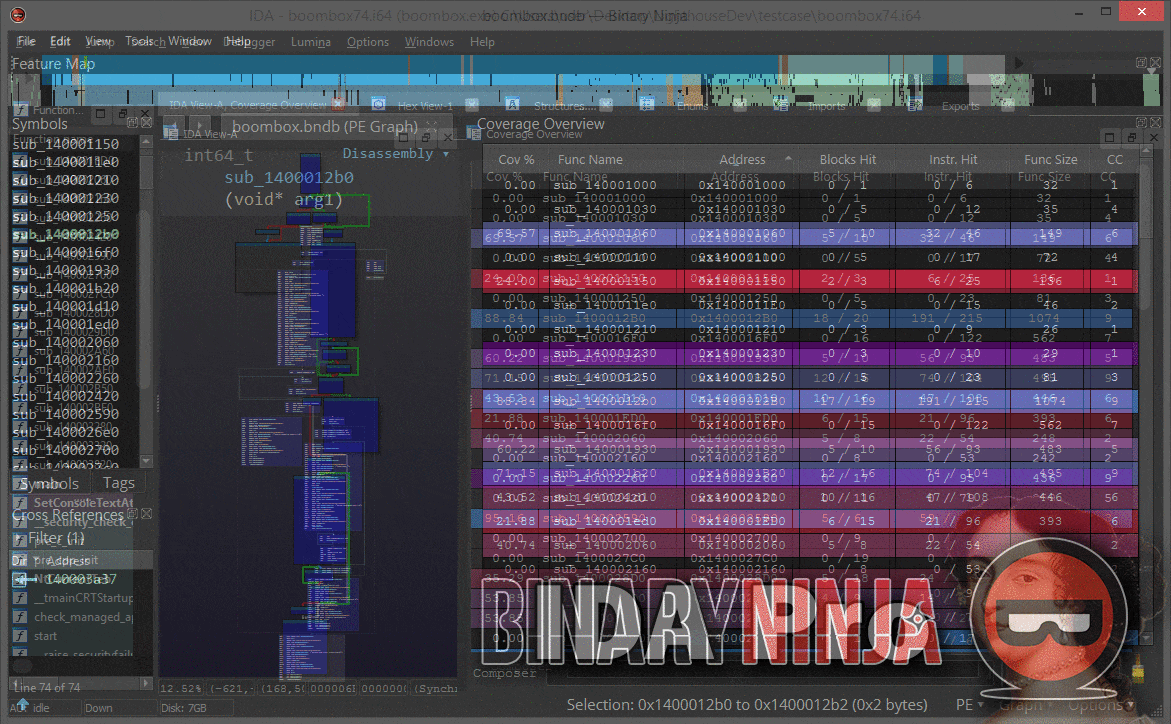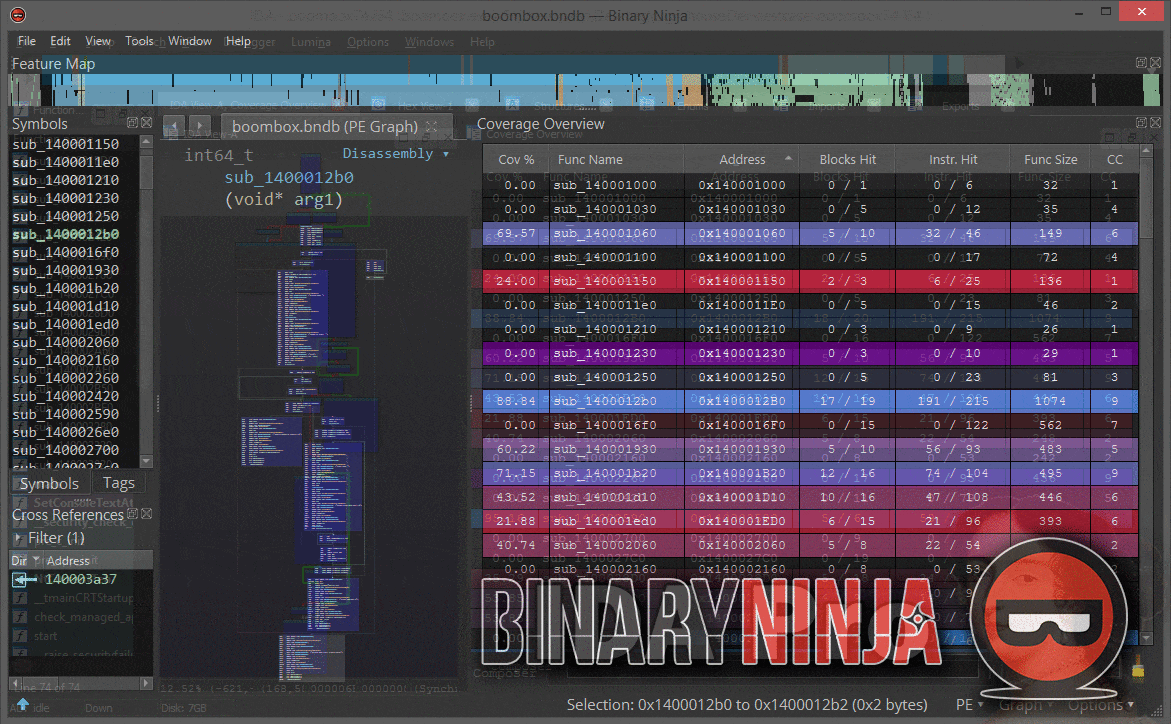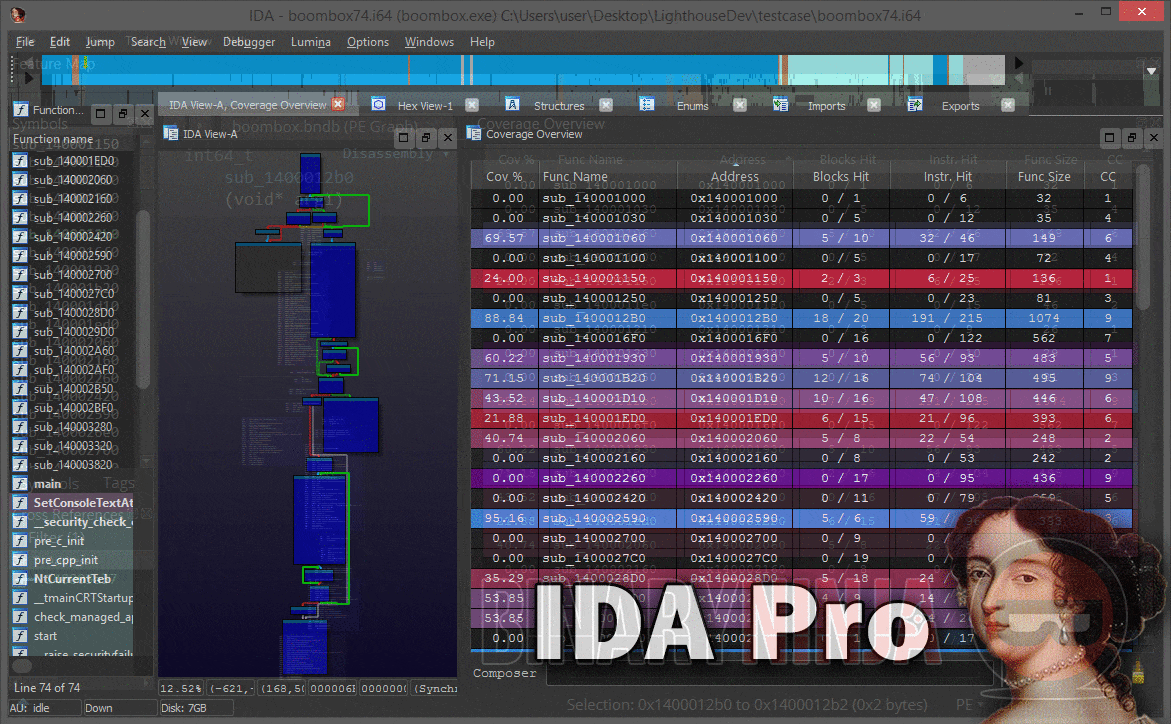
面向 IDA Pro 和 Binary Ninja 的代码覆盖率浏览插件,载入原生程序的执行轨迹,并在反汇编器的各个视图中为已执行代码着色,无需符号或源码。
二进制 · 工具:
腾讯科恩实验室开发的二进制静态漏洞扫描工具,以 Ghidra 扩展或无界面脚本方式运行,在 Ghidra 的 P-code 而非汇编上进行抽象解释,支持 x86、x64、ARMv7 和 AArch64 二进制。
二进制 · 工具:
Binarly REsearch 团队 VulHunt 引擎的开源社区版,用于在 x86 和 ARM 架构的 POSIX 二进制和 UEFI 固件中挖掘漏洞。
二进制 · 工具:
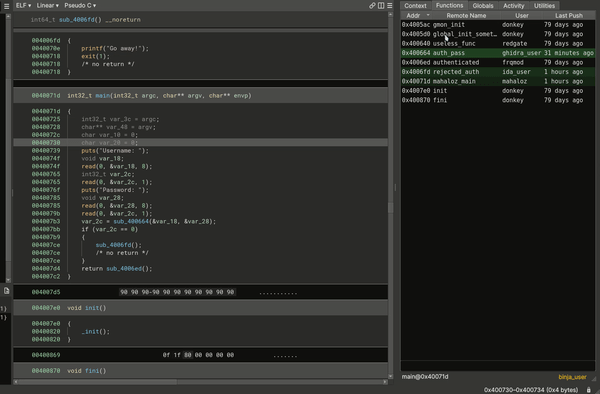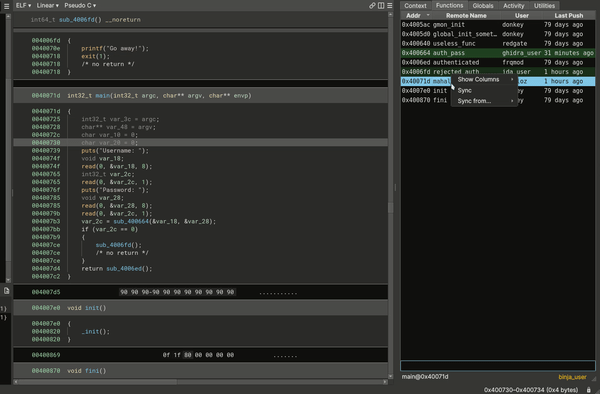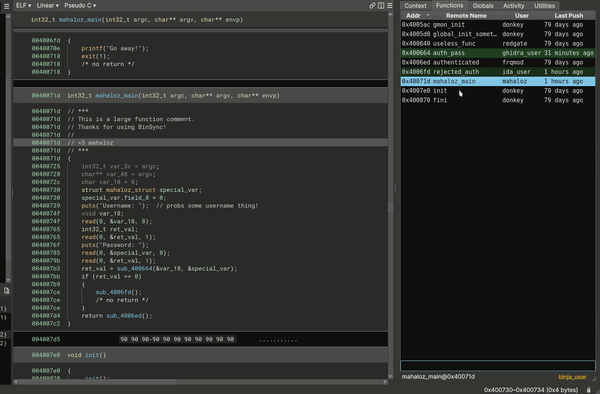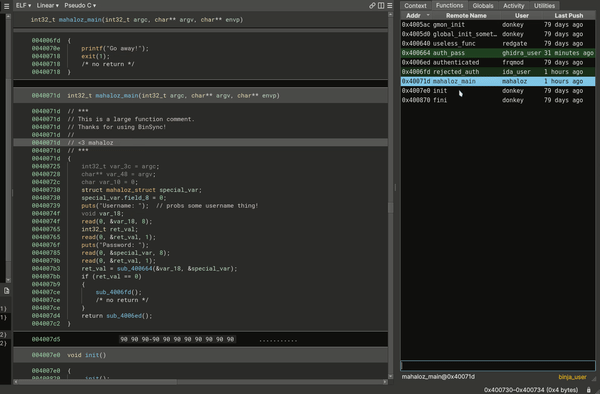
用于协同逆向工程的反编译器插件,把每位分析者的工作记录在共享 Git 仓库中(每位用户一个分支),队友可在 IDA Pro、Binary Ninja、Ghidra 和 angr-management 之间拉取、推送或自动推送更改。
应用 · 工具:
一款命令行工具,读取 Mach-O 可执行文件、框架和 bundle 中的 Objective-C 运行时元数据,并将其中的类、类别和协议输出为常规的 Objective-C 声明;信息与 otool -ov 所显示的相同,但形式更紧凑。
二进制 · 工具:
Markus Gaasedelen 开发的 IDA Pro 插件,用于研究 Hex-Rays 反编译器如何逐步变换其微码(microcode)中间语言。
二进制 · 工具:
radare2 的反编译插件,通过 pdd 命令把已分析函数的反汇编转换为伪 C 代码。
应用 · 工具:
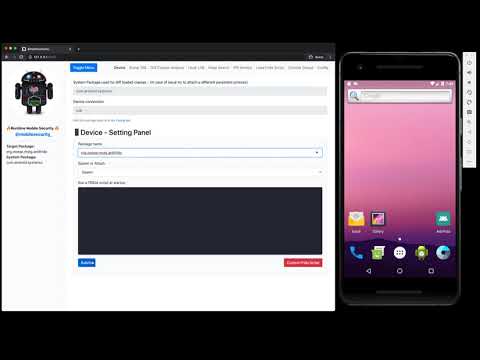
基于 Frida 的 Web 界面,用于在测试设备上观察运行中的 Android 与 iOS 应用。
二进制 · 工具:
卡内基梅隆大学软件工程研究所(SEI)推出的二进制程序自动化静态分析工具框架,基于劳伦斯利弗莫尔国家实验室的 ROSE 编译器基础设施完成反汇编、控制流分析和指令语义建模。
二进制 · 工具:
Jonathan Becker 用 Rust 编写的 EVM 智能合约字节码分析工具包,尤其适用于未公开验证源码的合约。
二进制 · 工具:
用于查看和编辑 Windows 可移植可执行(PE)文件的 Qt 图形工具,旨在为恶意软件分析人员提供快速的初步查看,并能稳定处理畸形的 PE32 与 PE64 文件。
二进制 · 工具:
hasherezade 开发的 Windows 进程扫描工具,可在单个运行中的进程里发现并转储植入内容:被替换或注入的 PE 模块、shellcode、内联钩子与 IAT 钩子以及其他内存补丁;README 列出的可检测技术包括 Process Hollowing、Process Doppelgänging 和反射式 DLL 注入。
二进制 · 工具:
Philippe Lagadec 开发的 Python 工具包,用于分析 Microsoft OLE2(复合文件二进制格式)文件,如 Office 97–2003 文档、MSI 文件和 Outlook 邮件,也支持 RTF 与 OpenXML 文档,主要面向恶意软件分析、取证和调试。
应用 · 工具:
MonkeyDev 基于 iOSOpenDev,为 Xcode 增加 MonkeyApp 工程模板,用于对开发者有权分析的 iOS 应用进行插桩。
二进制 · 工具:
hasherezade 开发的 Windows 命令行内存扫描器,把 PE-sieve 引擎从单个 PID 扩展到多个进程乃至整个系统。
应用 · 工具:
运行于 macOS 的命令行工具,为已剥离符号的 iOS 应用 Mach-O 可执行文件重建符号表并输出新文件,使 lldb 等调试器能按 Objective-C 方法名设置断点并显示名称。
二进制 · 工具:
Mandiant FLARE 团队面向恶意软件分析人员的动态网络分析工具,是原版 Fakenet 的后继。
二进制 · 工具:
静态代码分析平台,将源代码、JVM 字节码和可执行文件解析为代码属性图并存入图数据库,可在交互式 shell 或服务器模式下用基于 Scala 的查询语言检索。
二进制 · 工具:
Mandiant 的 Windows 恶意软件仿真框架,借助 Unicorn CPU 仿真器,在模拟的 Windows 运行环境(而非完整虚拟机)中运行 PE 可执行文件、DLL、内核驱动和原始 x86/amd64 shellcode。
二进制 · 工具:
最初为 CTF 解题编写的单文件 IDA 便捷操作插件。
二进制 · 工具:
hasherezade 开发的 Intel Pin 插桩工具,在 Windows 或 Linux 上跟踪运行中的 32 位或 64 位程序,记录 API 调用(对监视的函数还会记录参数和返回值)、指定的本地函数和静态链接库函数、内联系统调用、RDTSC、CPUID 和 INT 指令,以及被跟踪模块各节区之间的跳转,有助于找到加壳模块的原始入口点。
二进制 · 工具:
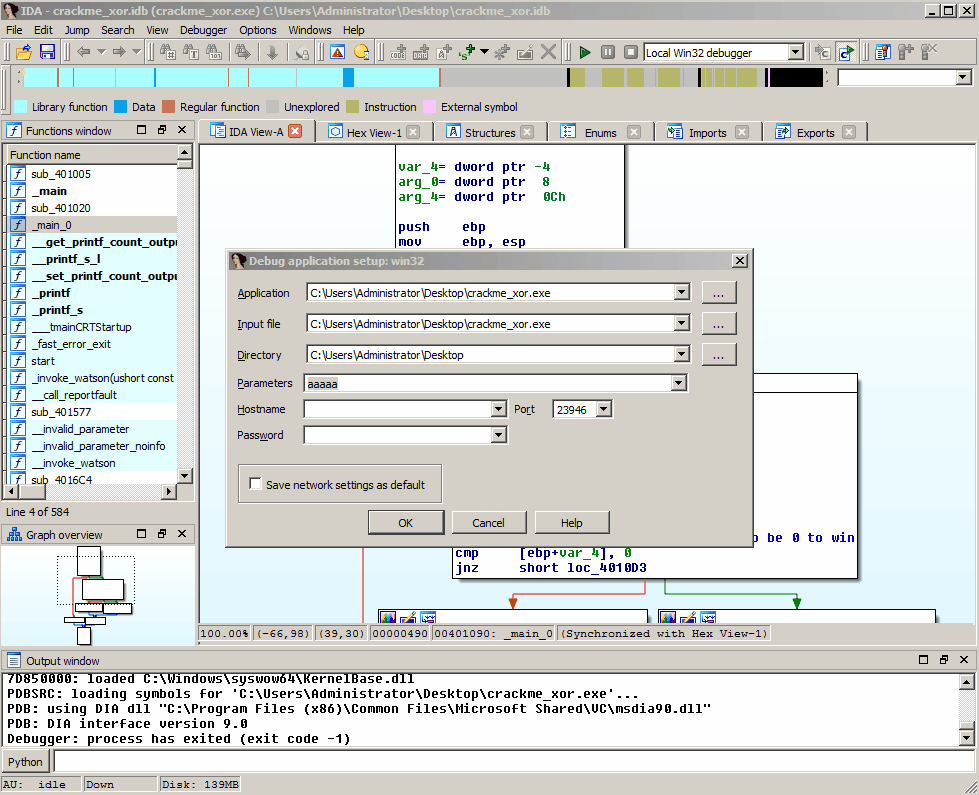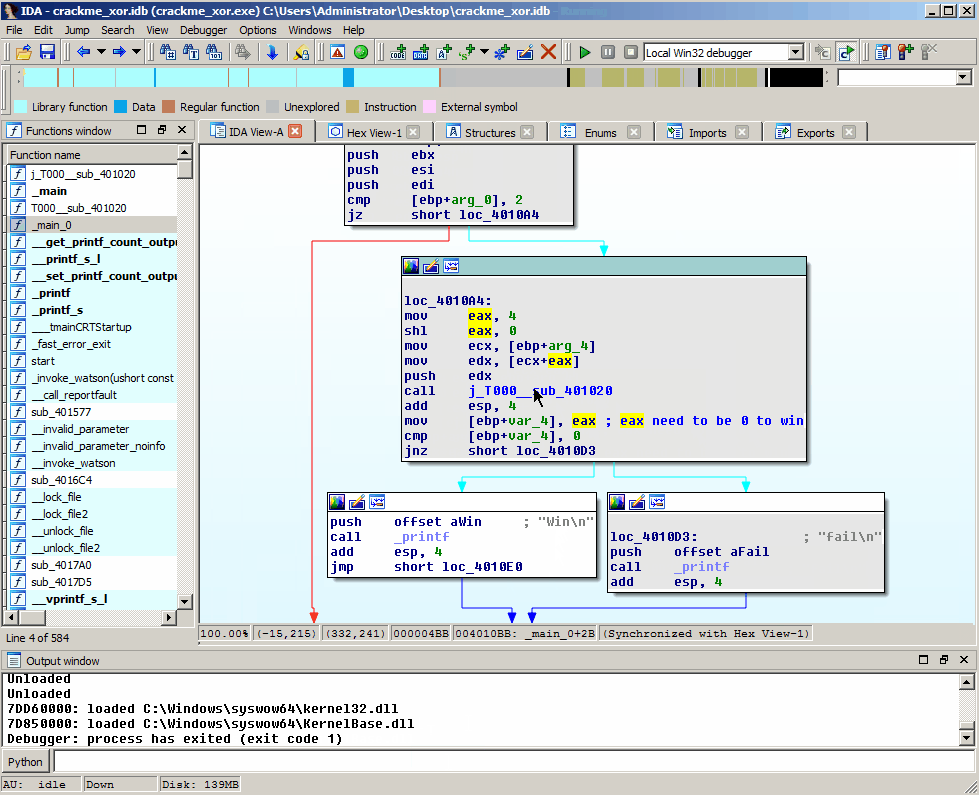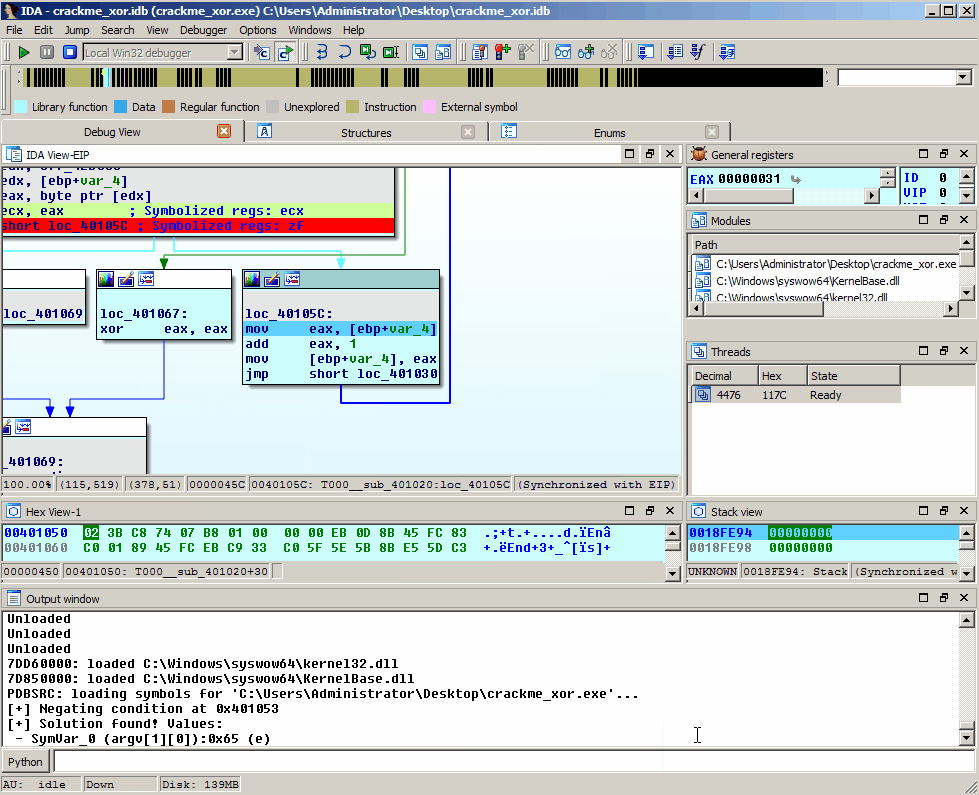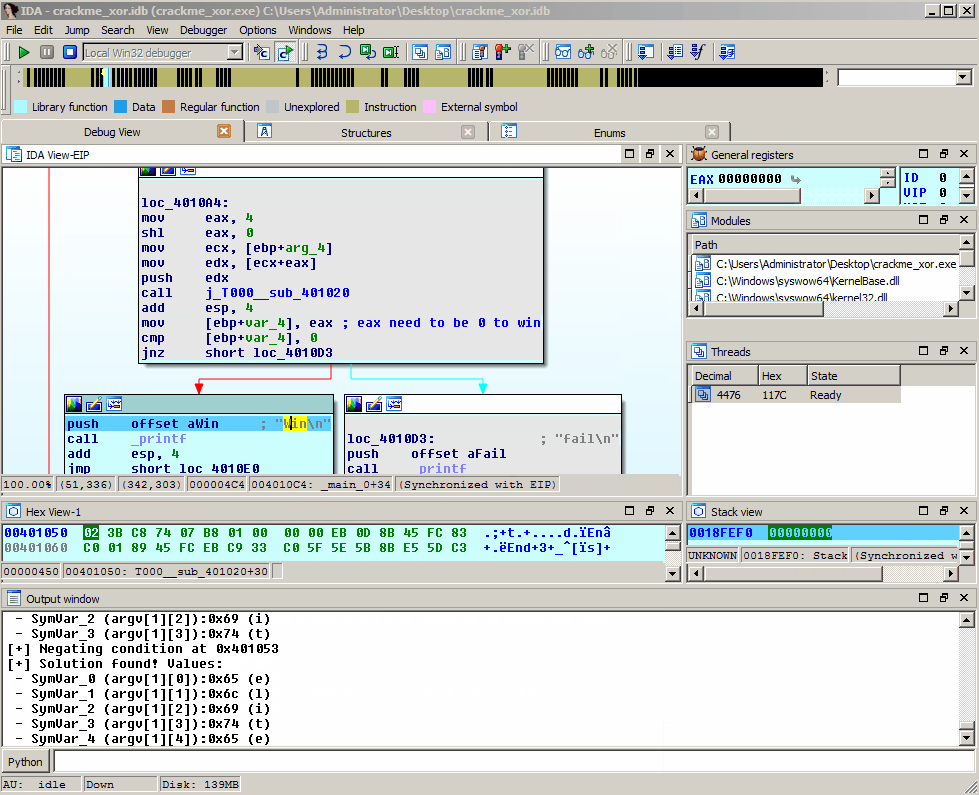
IDA Pro 插件,仓库简介称其获得 2016 年 IDA 插件大赛冠军,它把 Triton 框架的污点分析和符号执行引入 IDA 调试器,适用于 x86 和 x64 程序。
二进制 · 工具:
CERT Polska 基于 DRAKVUF 引擎构建的自动化黑盒恶意软件分析系统,借助虚拟机自省从 Xen 虚拟机监控器一侧观察 Windows 客户机,无需在客户机中安装代理。
二进制 · 工具:
面向 IDA Pro Hex-Rays 反编译器的 IDAPython 插件,帮助根据伪代码重建结构体和类。
二进制 · 工具:
源自 Cuckoo v1 的恶意软件沙箱,在隔离的 Windows 客户机中运行样本,记录 API 挂钩行为、创建和修改的文件、PCAP 网络流量、屏幕截图和内存转储。
游戏 · 工具:
Lua 字节码反编译器,可把编译后的代码块还原为 Lua 源码,提供反汇编模式,可按编号只处理某个嵌套函数,并能推测局部变量声明,推测结果也可手动指定。
应用 · 工具:
基于 Frida 的命令行工具,可双向观察 iOS 和 macOS 上进程之间交换的 XPC 消息,用于理解 Apple 平台的应用与服务如何通过 XPC 通信。
二进制 · 工具:
带 PySide6 图形界面和命令行模式的 Python 反混淆与分析工具包,面向分析被混淆或打包的 Python 程序的人员。
应用 · 工具:
基于 Frida 构建的 PyQt5 调试器,可附加或启动 Android、iOS 设备、本机或远程 Frida 服务器上的进程。
二进制 · 工具:
Bitdefender 开发的 x86/x64 指令解码库,以 C 编写且无外部依赖,可报告显式与隐式操作数及其访问方式、CPUID 特性标志、标志位访问和有效模式,并输出 Intel/MASM 风格的反汇编文本。
二进制 · 工具:
uncompyle6 作者对该项目的重构版本,可把 Python 3.7 和 3.8 的字节码(包括部分 PyPy 3.7 和 3.8 字节码)还原为等价的 Python 源码;更早版本的字节码仍由 uncompyle6 处理。
二进制 · 工具:
由 Tamas K Lengyel 开发的基于虚拟化、无需代理的黑盒二进制分析系统:它运行在 Xen 虚拟机监控器上并借助 LibVMI,跟踪 Windows 和 Linux 客户机中从内核函数到用户态代码的执行过程,且无需在被分析的虚拟机内安装任何软件。
二进制 · 工具:
VBA 解析与仿真引擎,由 Philippe Lagadec 创建,自 2017 年起主要由 Kirk Sayre 及其他贡献者开发,用于分析和去混淆 Microsoft Office 文件(如 Word、Excel、PowerPoint 和 Publisher 文档)中的恶意宏,也可处理 VBScript 文件和内含 VBScript 的 HTA 文件。
固件 · 工具:
可注入的 x86 实模式调试器,用于在真实硬件或虚拟机上调试传统 BIOS 代码、引导代码和 DOS 程序。
二进制 · 工具:
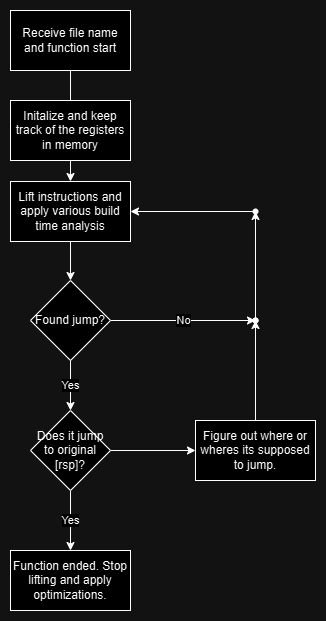
函数级提升器:对 Windows PE 二进制中的单个 x86-64 函数进行符号化提升,生成 LLVM IR,再反复运行 LLVM 与自定义优化 pass 直至收敛,使经混淆或虚拟化的代码化简为更清晰的控制流和语义,便于分析。
二进制 · 工具:
命令行工具集(原名 pev),用于分析 32 位和 64 位 Windows PE 文件。
网站 · 工具:
用于半自动分析 JavaScript 恶意代码的 Node.js 沙箱:在 Node 的 vm 模块中运行样本,并模拟 Windows Script Host 与 ActiveX 对象,例如 WScript.Shell、MSXML2.XMLHTTP、ADODB.Stream、Scripting.FileSystemObject 和 WMI,另有可选择浏览器配置的部分浏览器环境。
应用 · 工具:
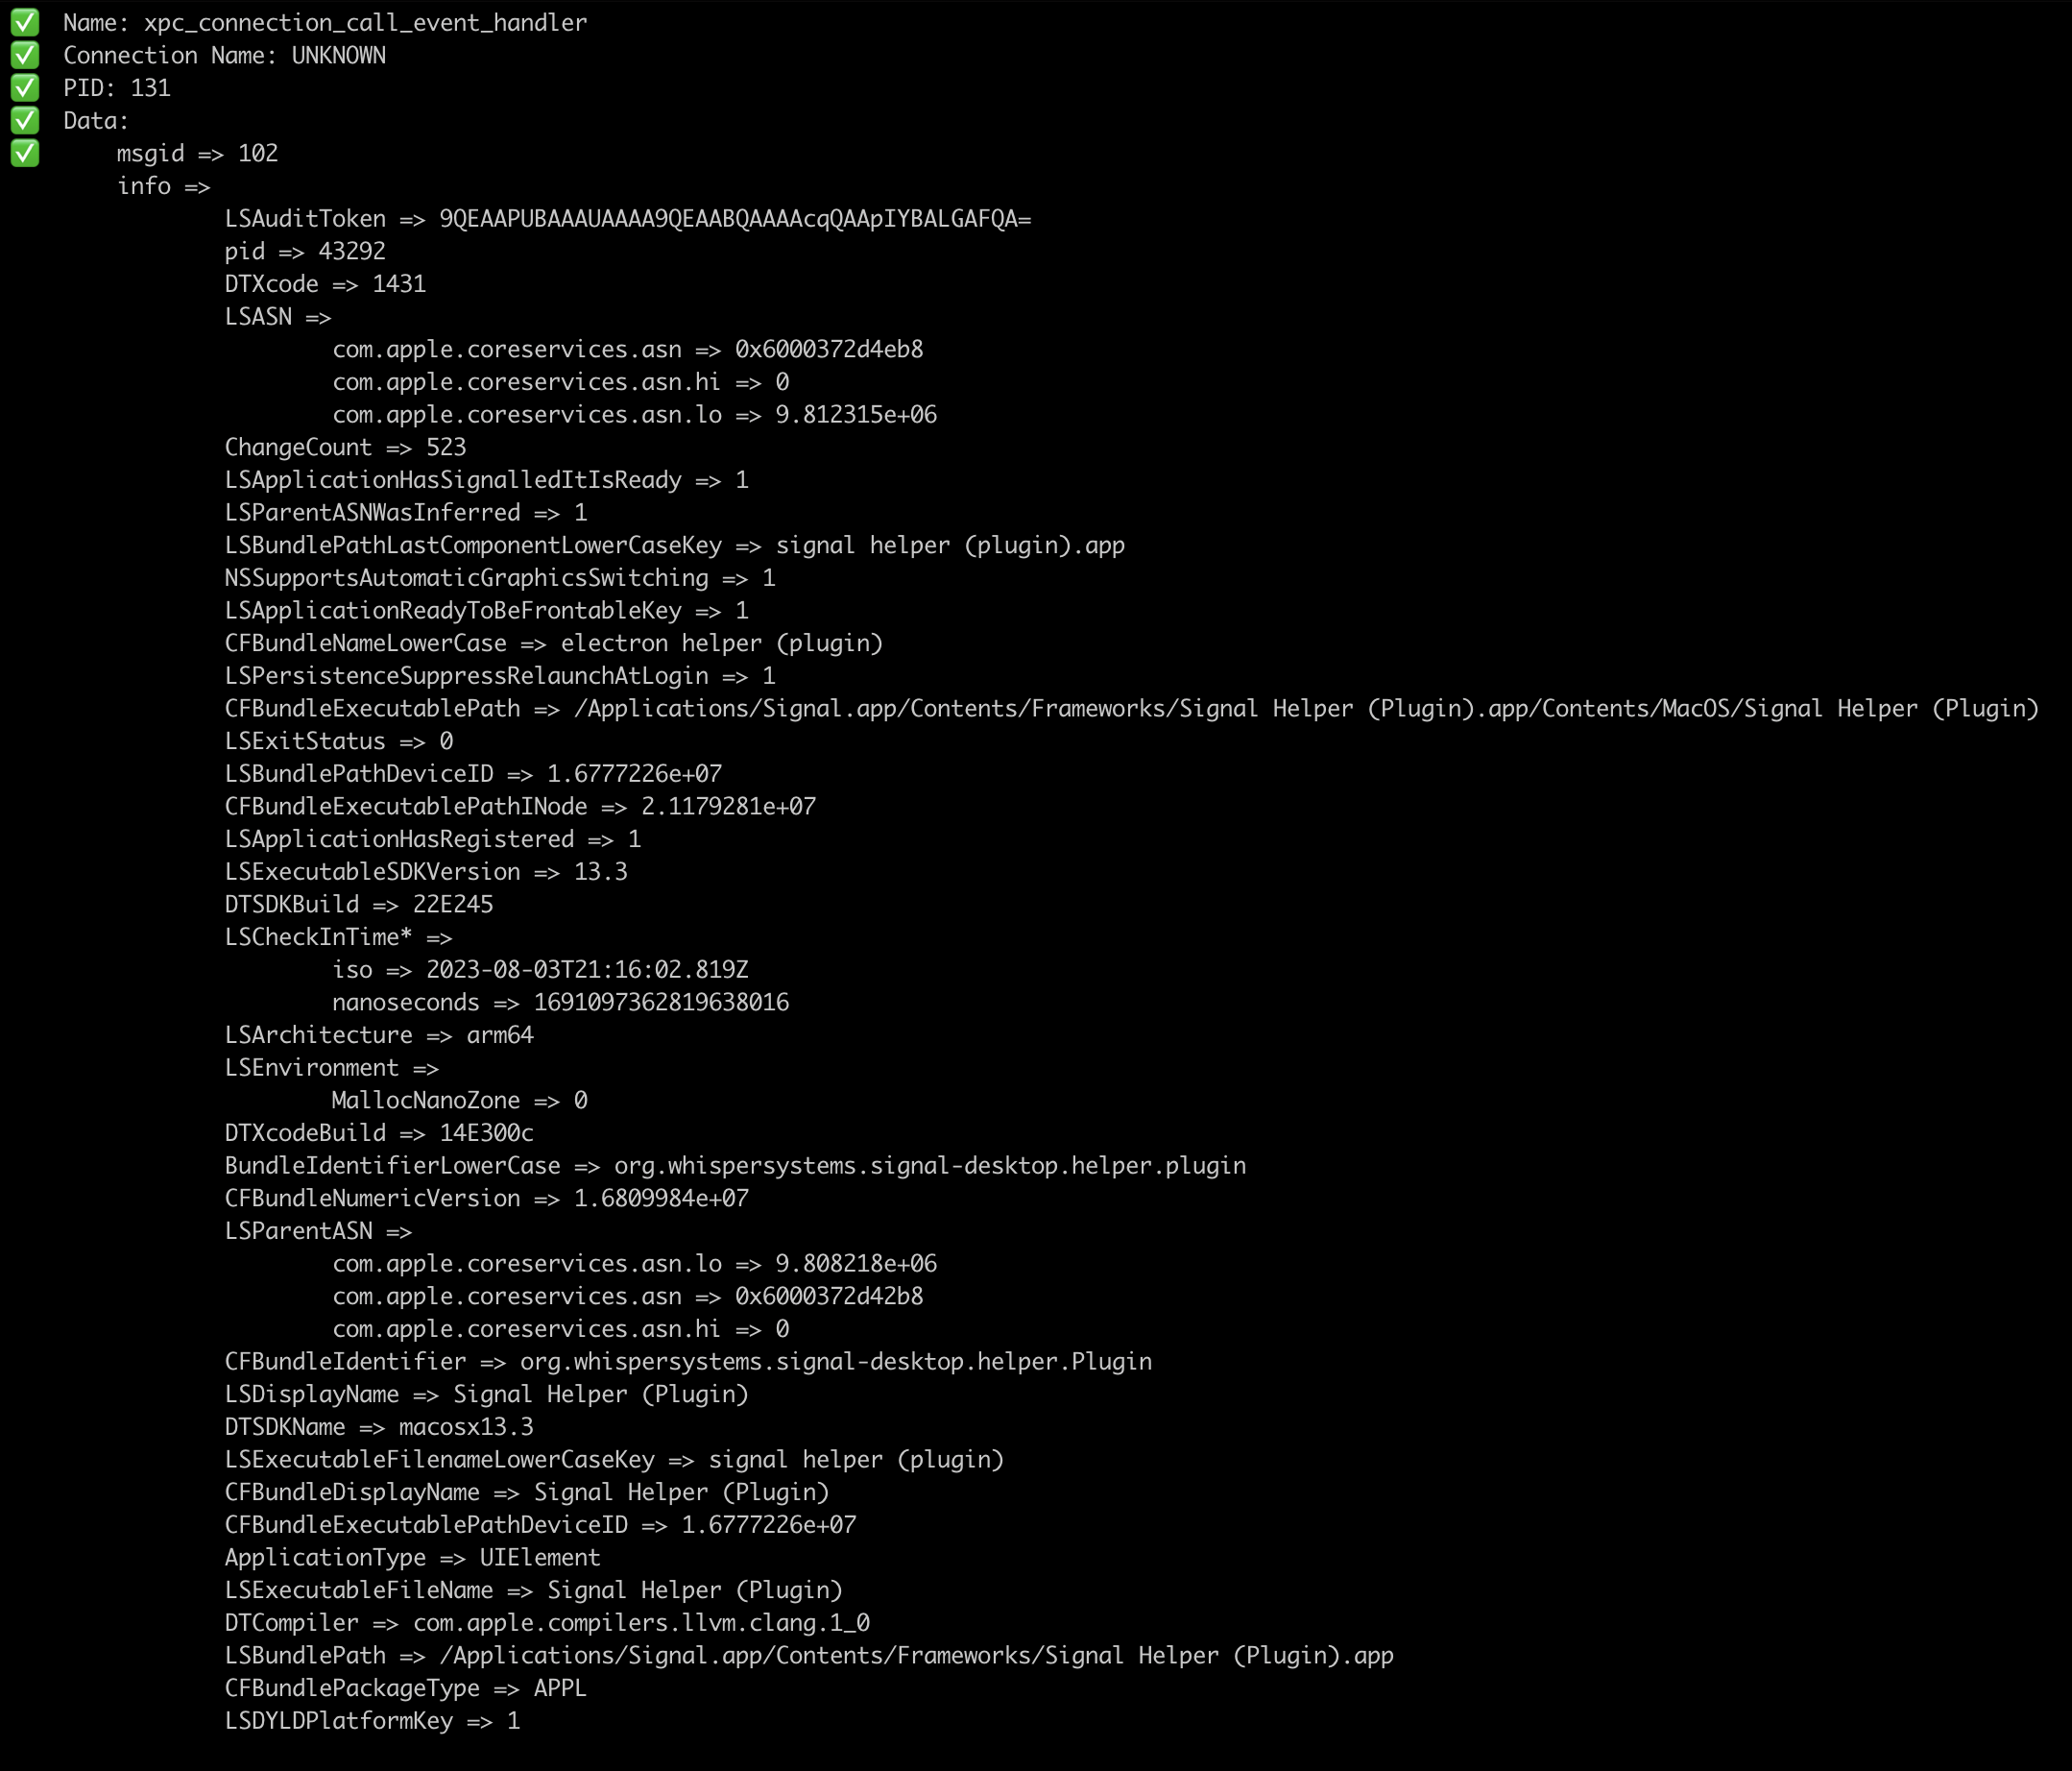
受 xpcspy 启发的 macOS 命令行 XPC 嗅探工具:把 Frida 代理注入已附加或新启动的进程,记录其收发的 XPC 消息,并标出对应的 libxpc 函数、连接名、对端 PID 与进程名。
二进制 · 工具:
Trail of Bits 开发、现已归档的符号执行工具,可分析 x86、x86-64、AArch64 和 ARMv7 上的 Linux ELF 二进制、以 EVM 字节码表示的以太坊智能合约以及 WebAssembly 模块。
二进制 · 工具:
Thomas Roth(Ghidra Ninja)编写的 Ghidra Python 脚本合集,脚本会出现在 Script Manager 的 Ghidra Ninja 分类下。
二进制 · 工具:
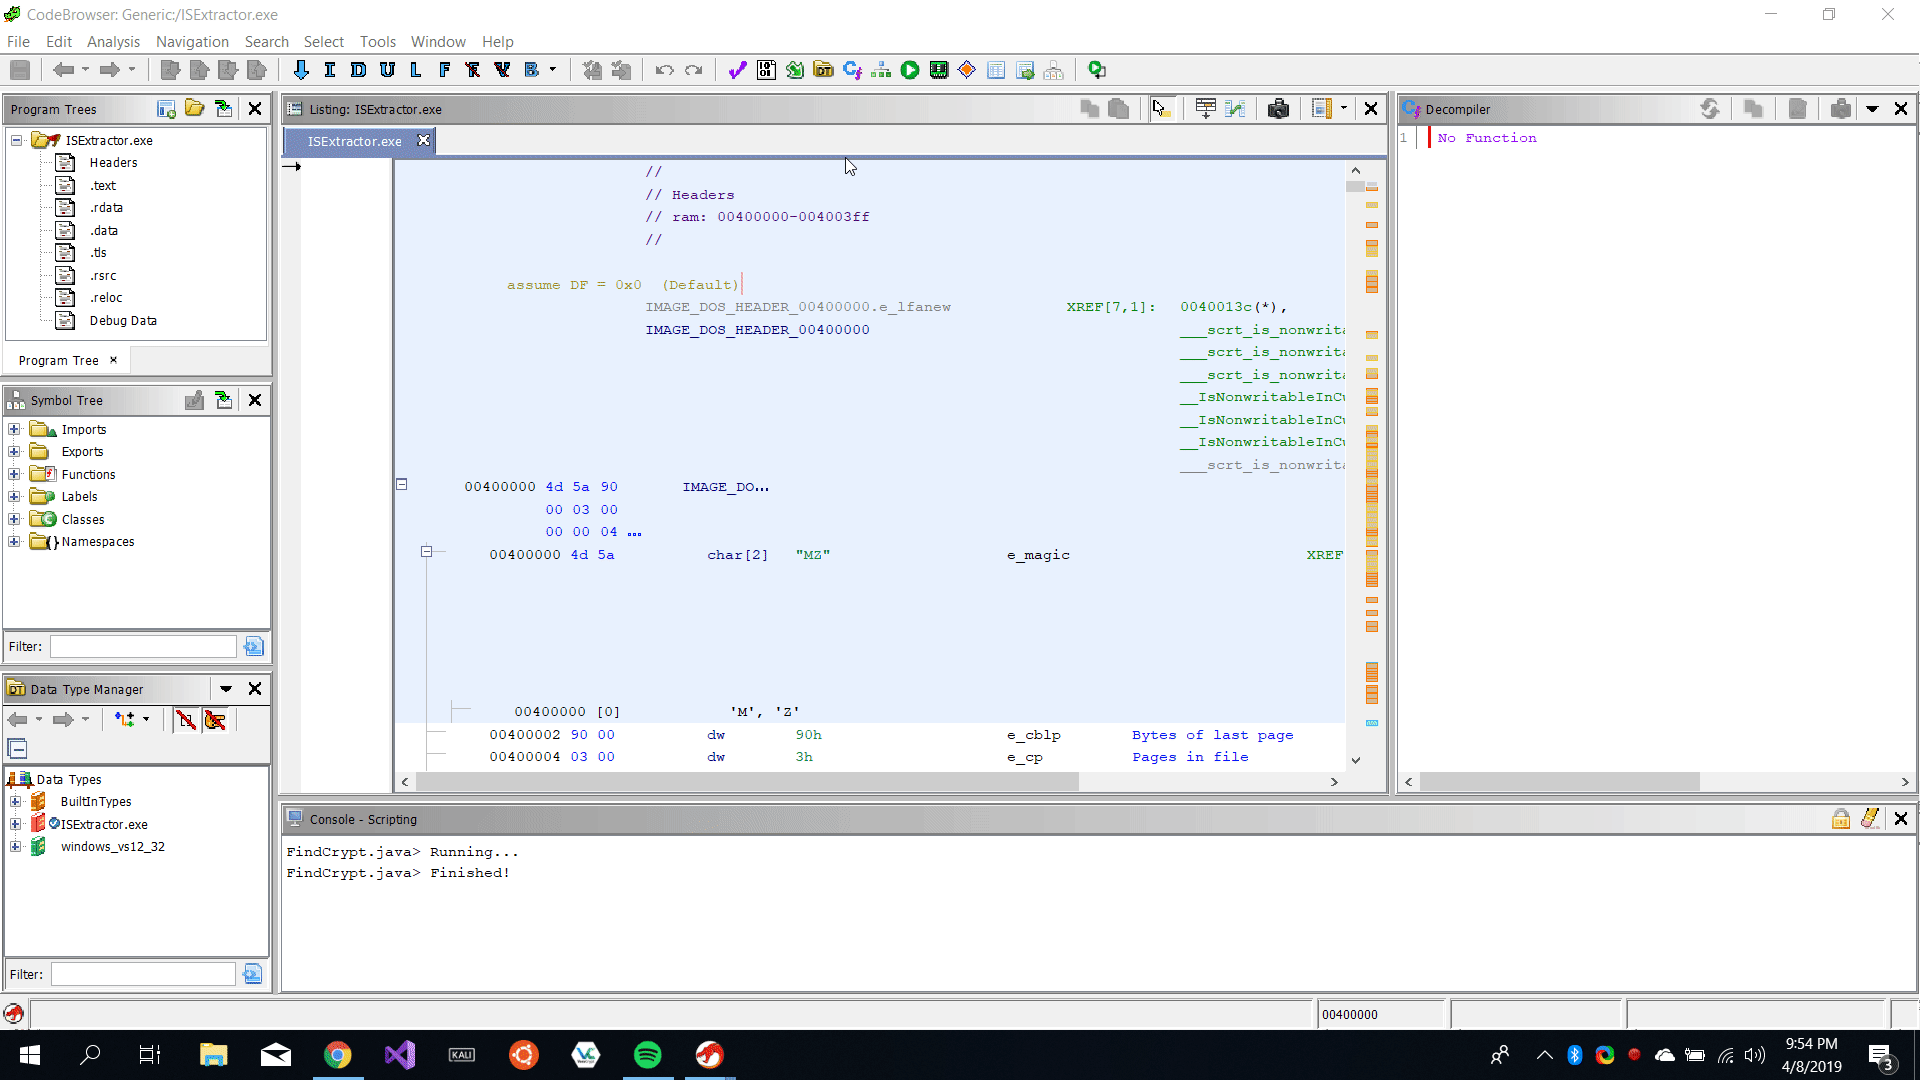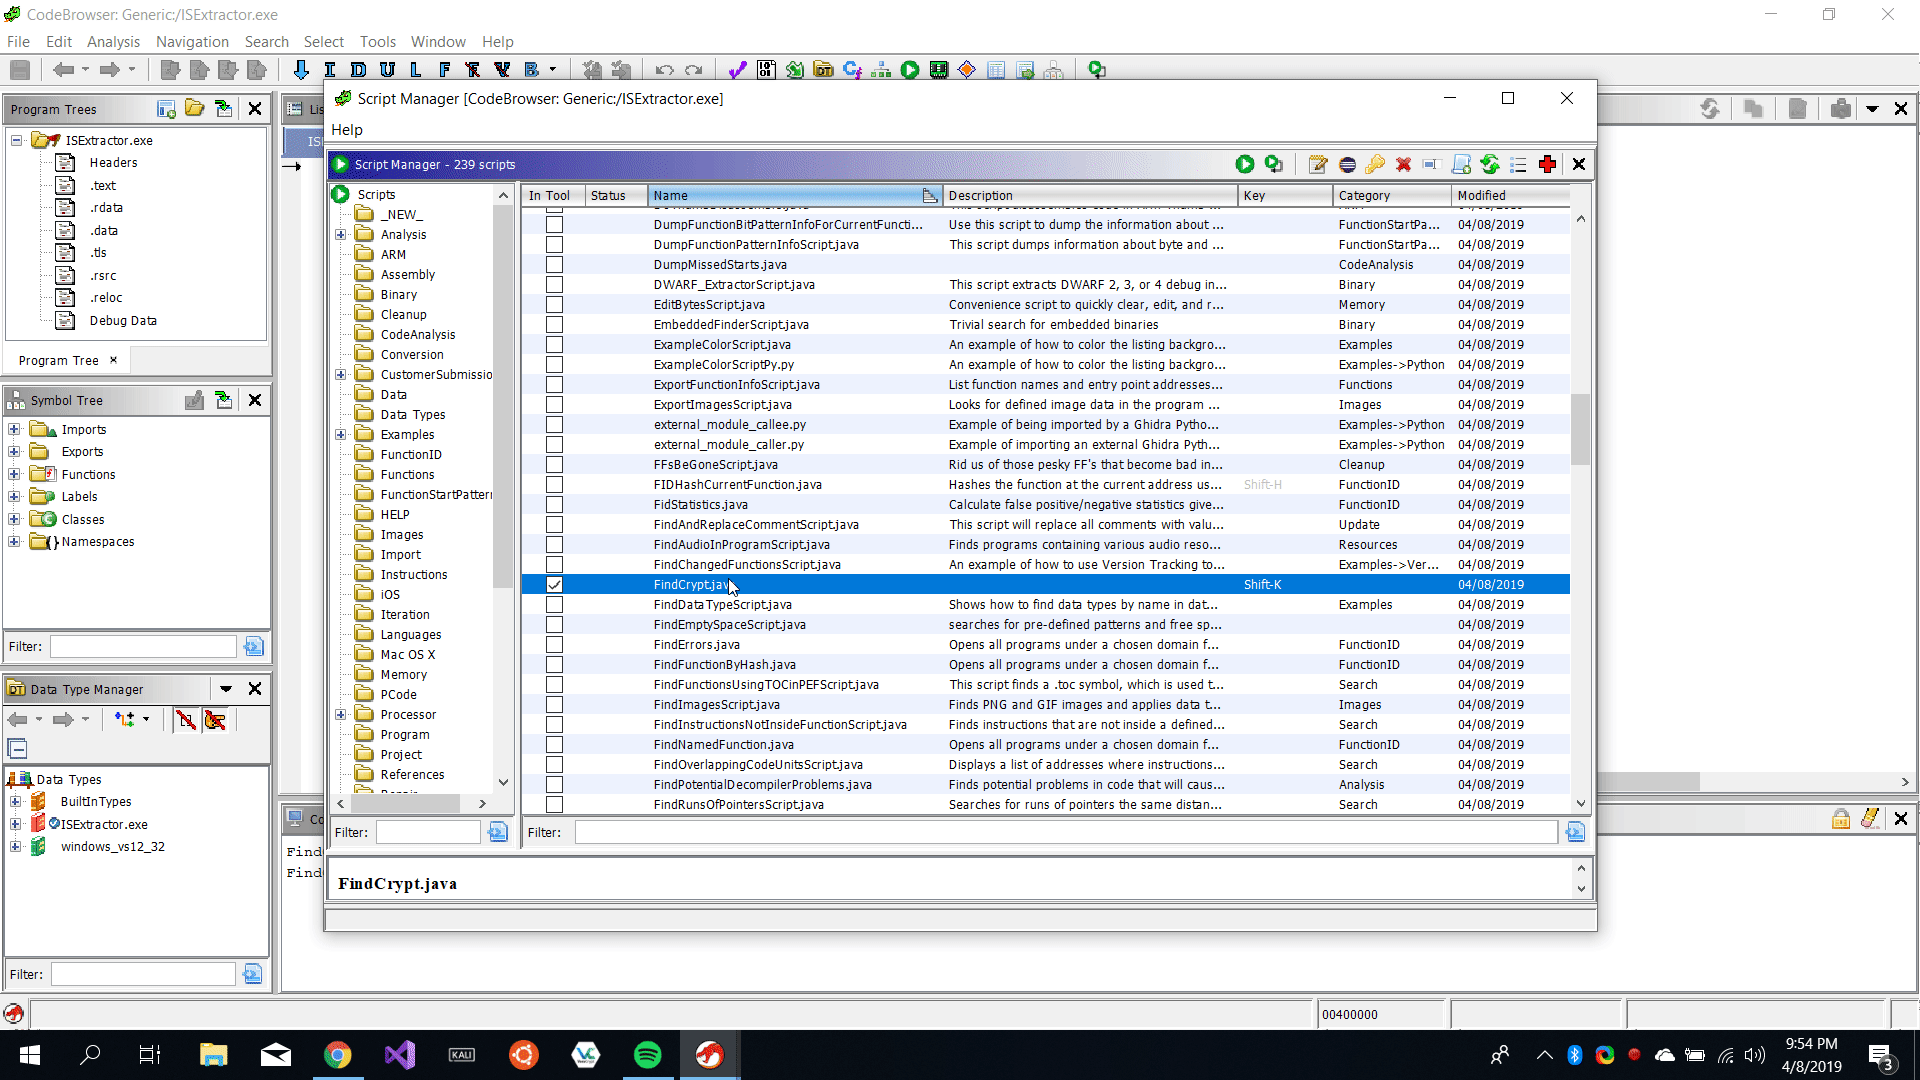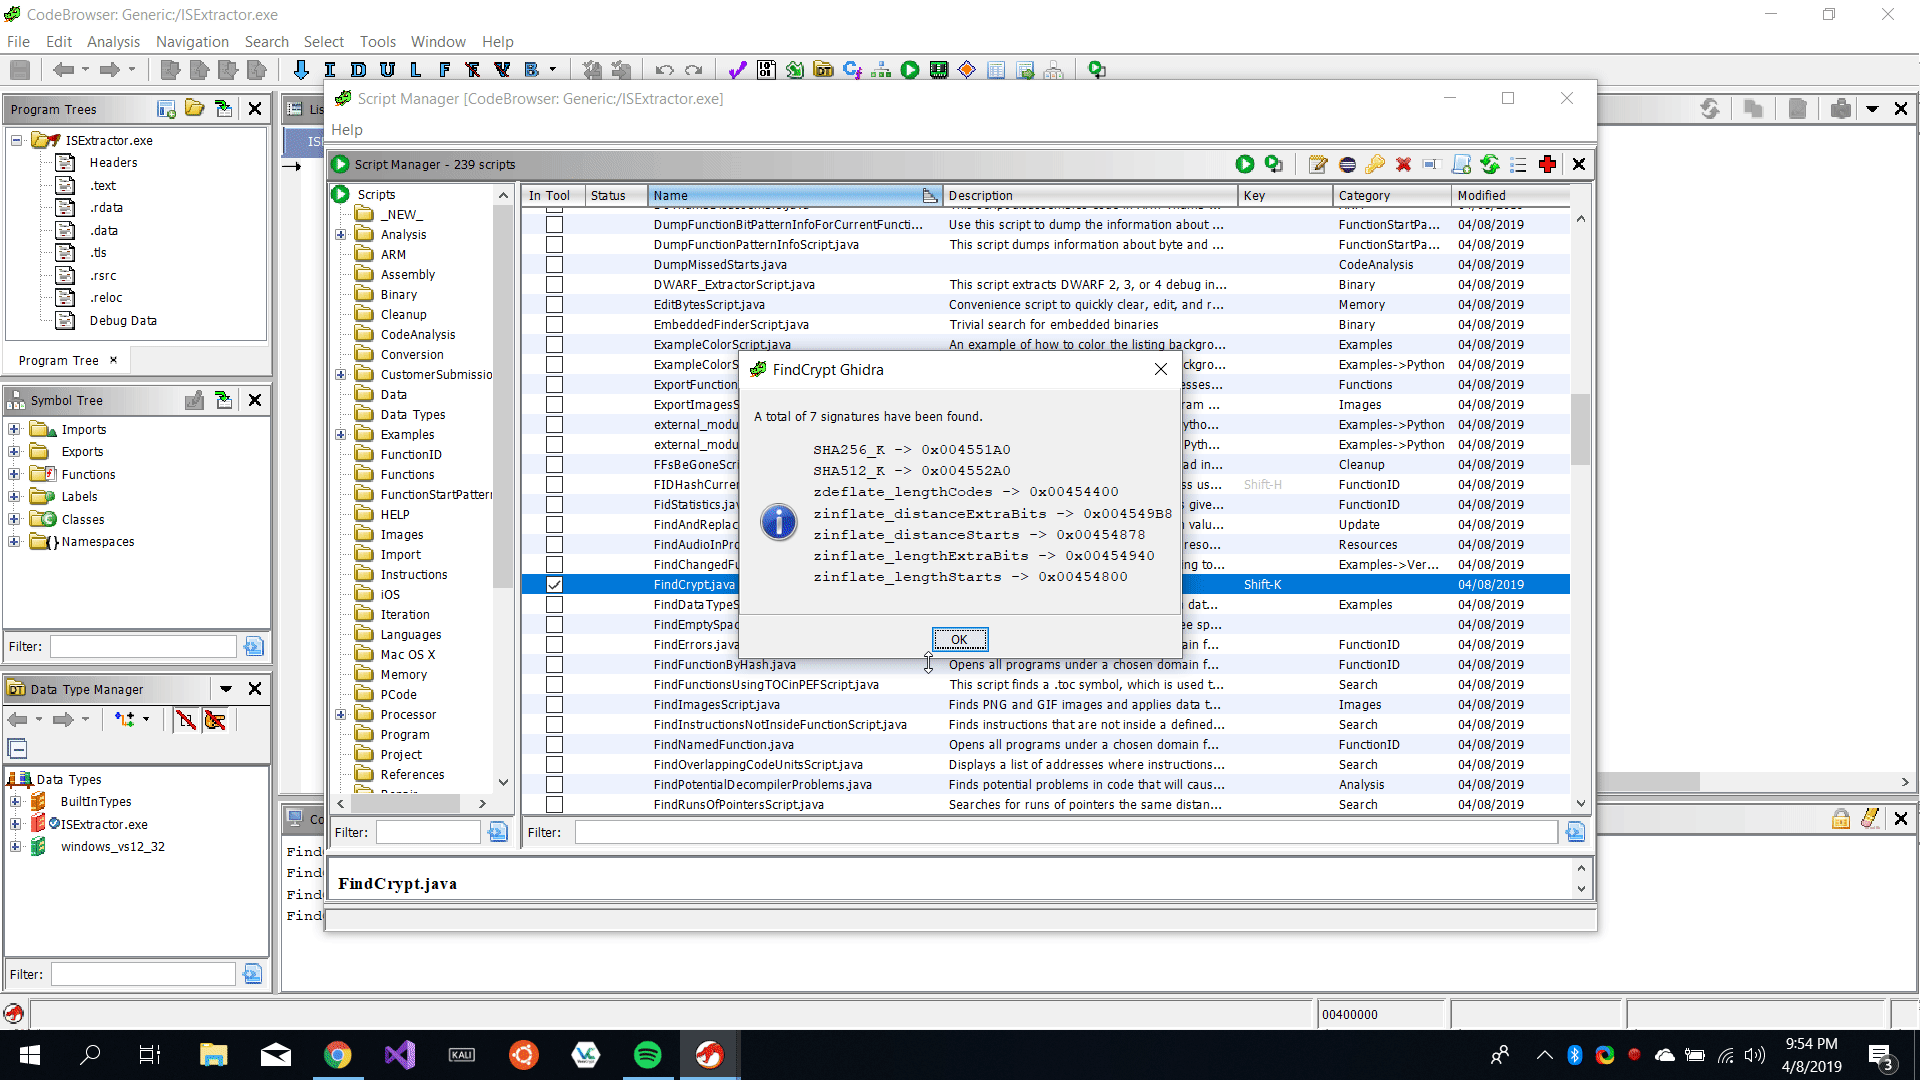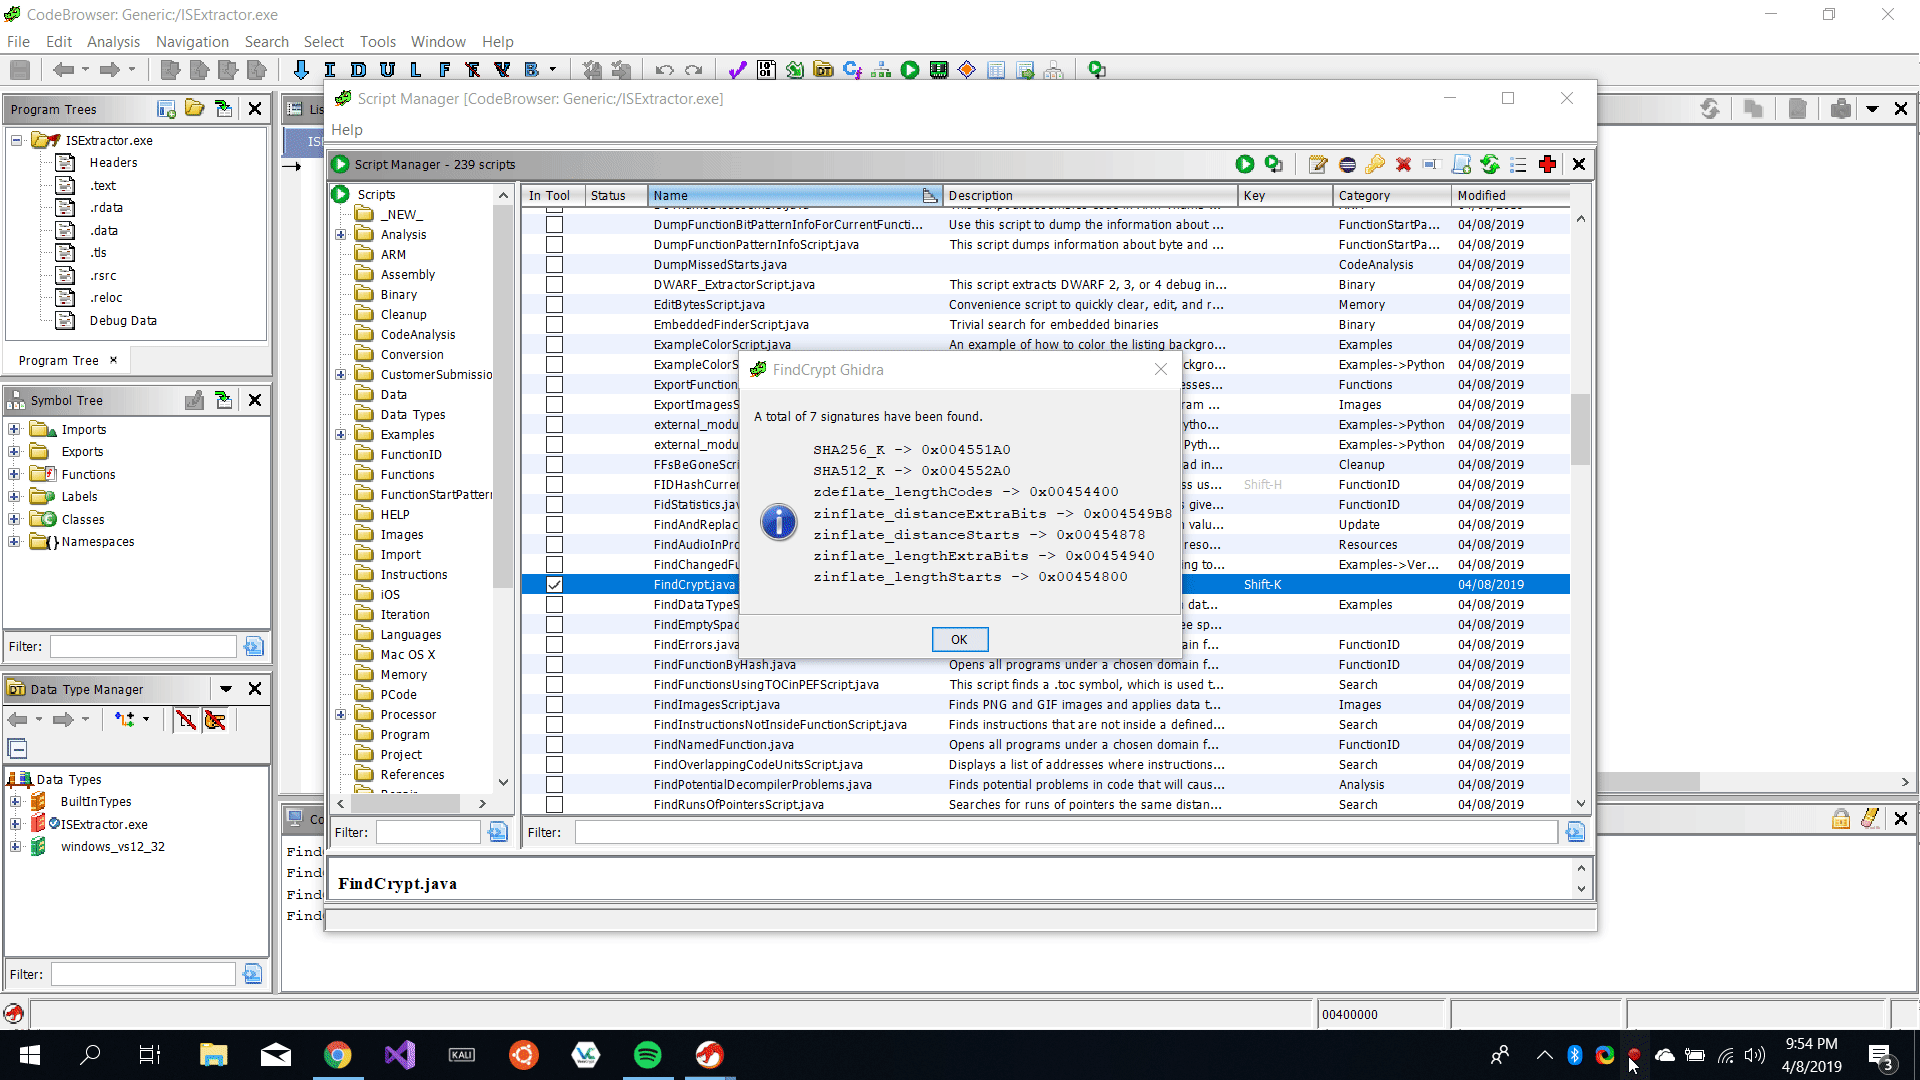
移植自 Ilfak Guilfanov 为 IDA 编写的 FindCrypt 插件的 Ghidra 脚本,在程序内存或当前选区中查找密码算法与压缩算法的常量。
二进制 · 工具:
由大量可组合的 Python 命令行单元组成的二进制数据转换工具集,涵盖编码、压缩、加密、归档与可执行文件格式提取、数据切割(carving)和模式搜索。
二进制 · 工具:
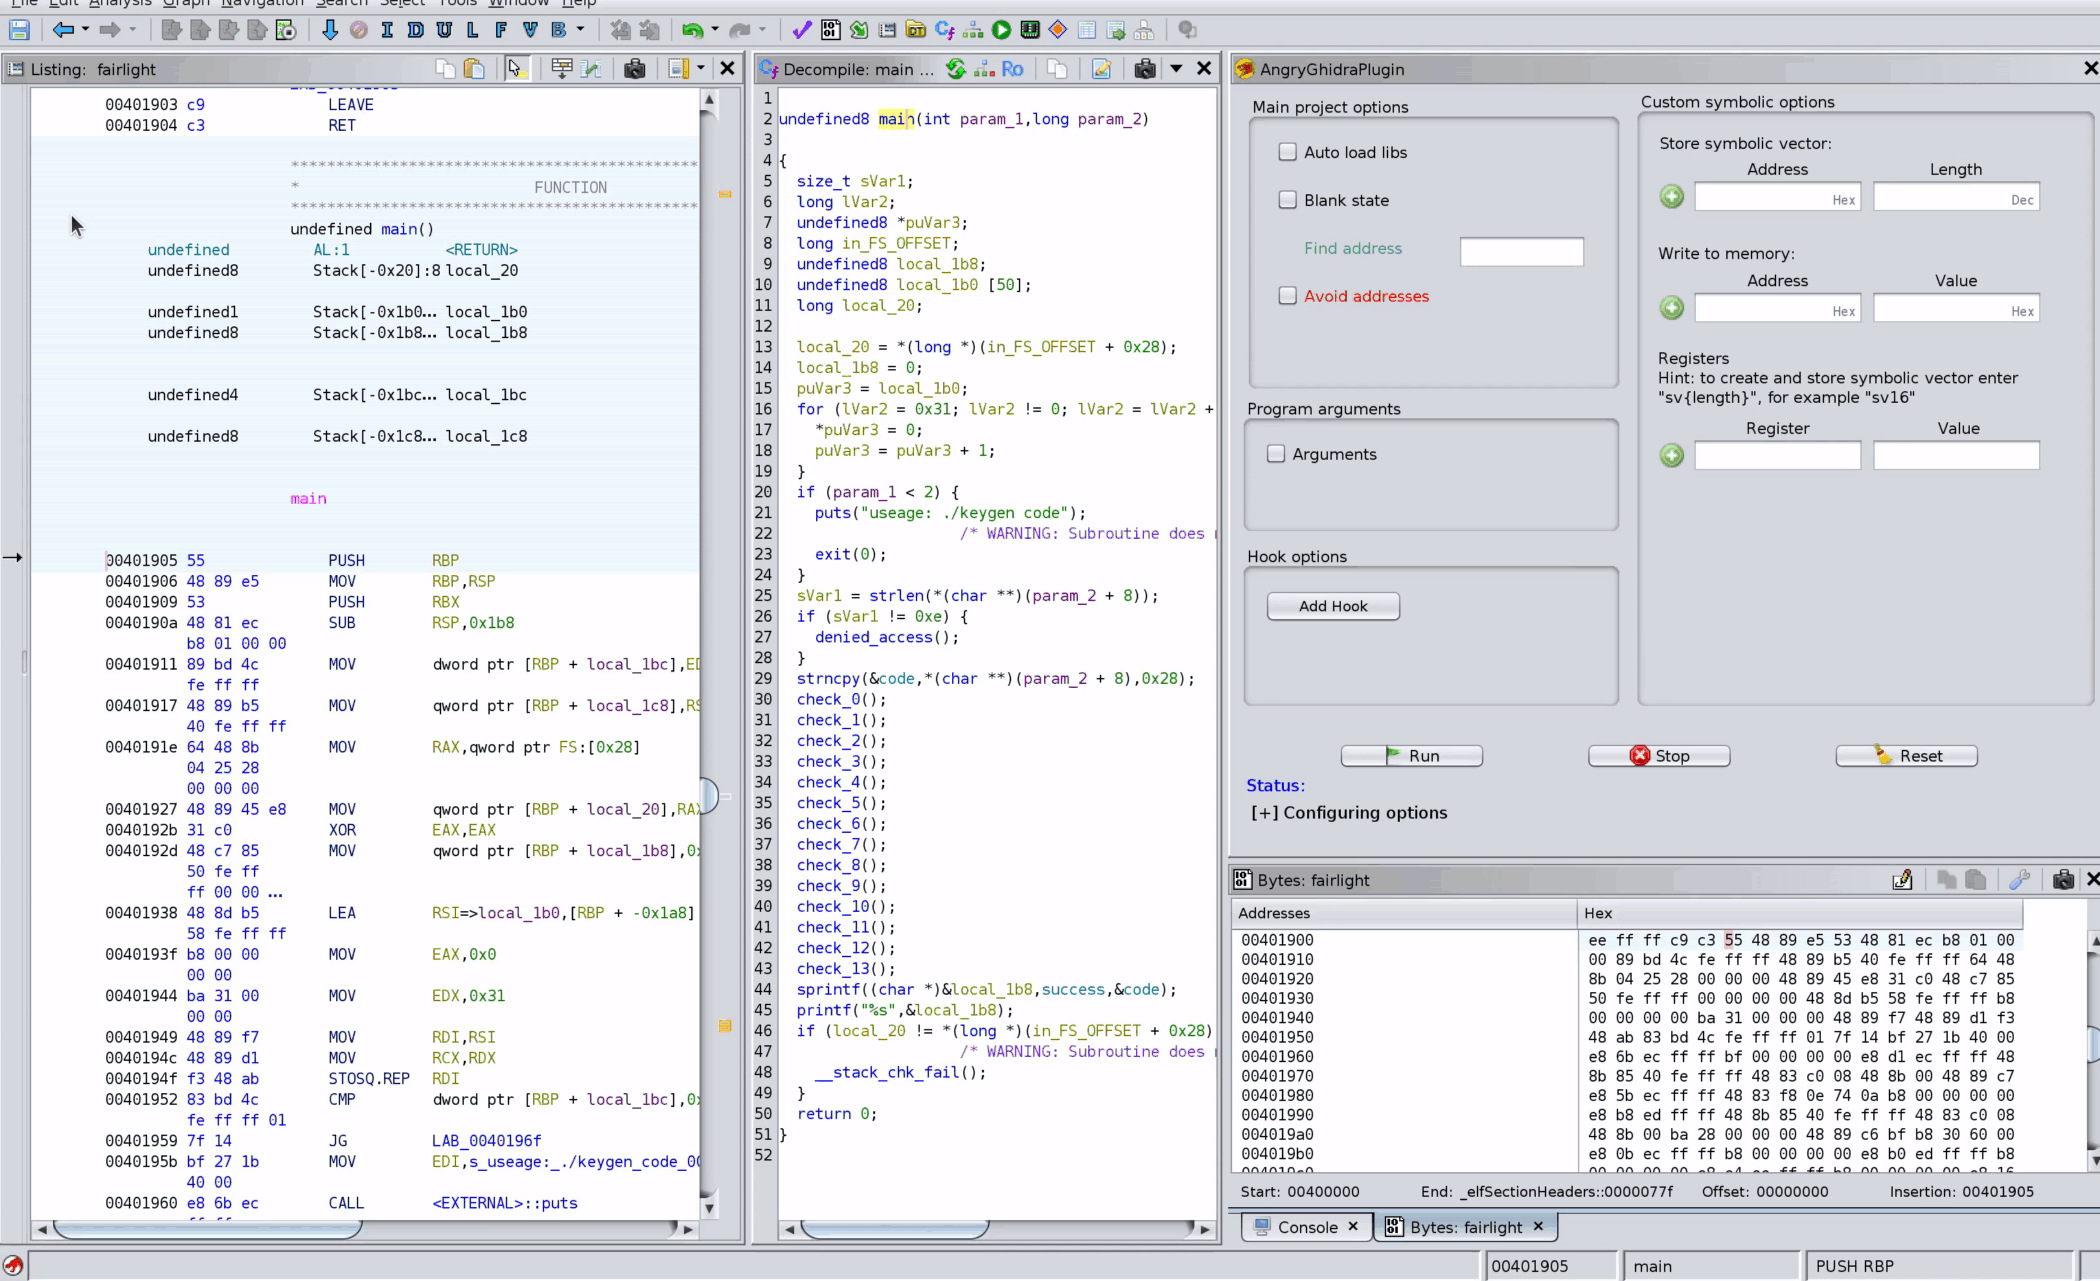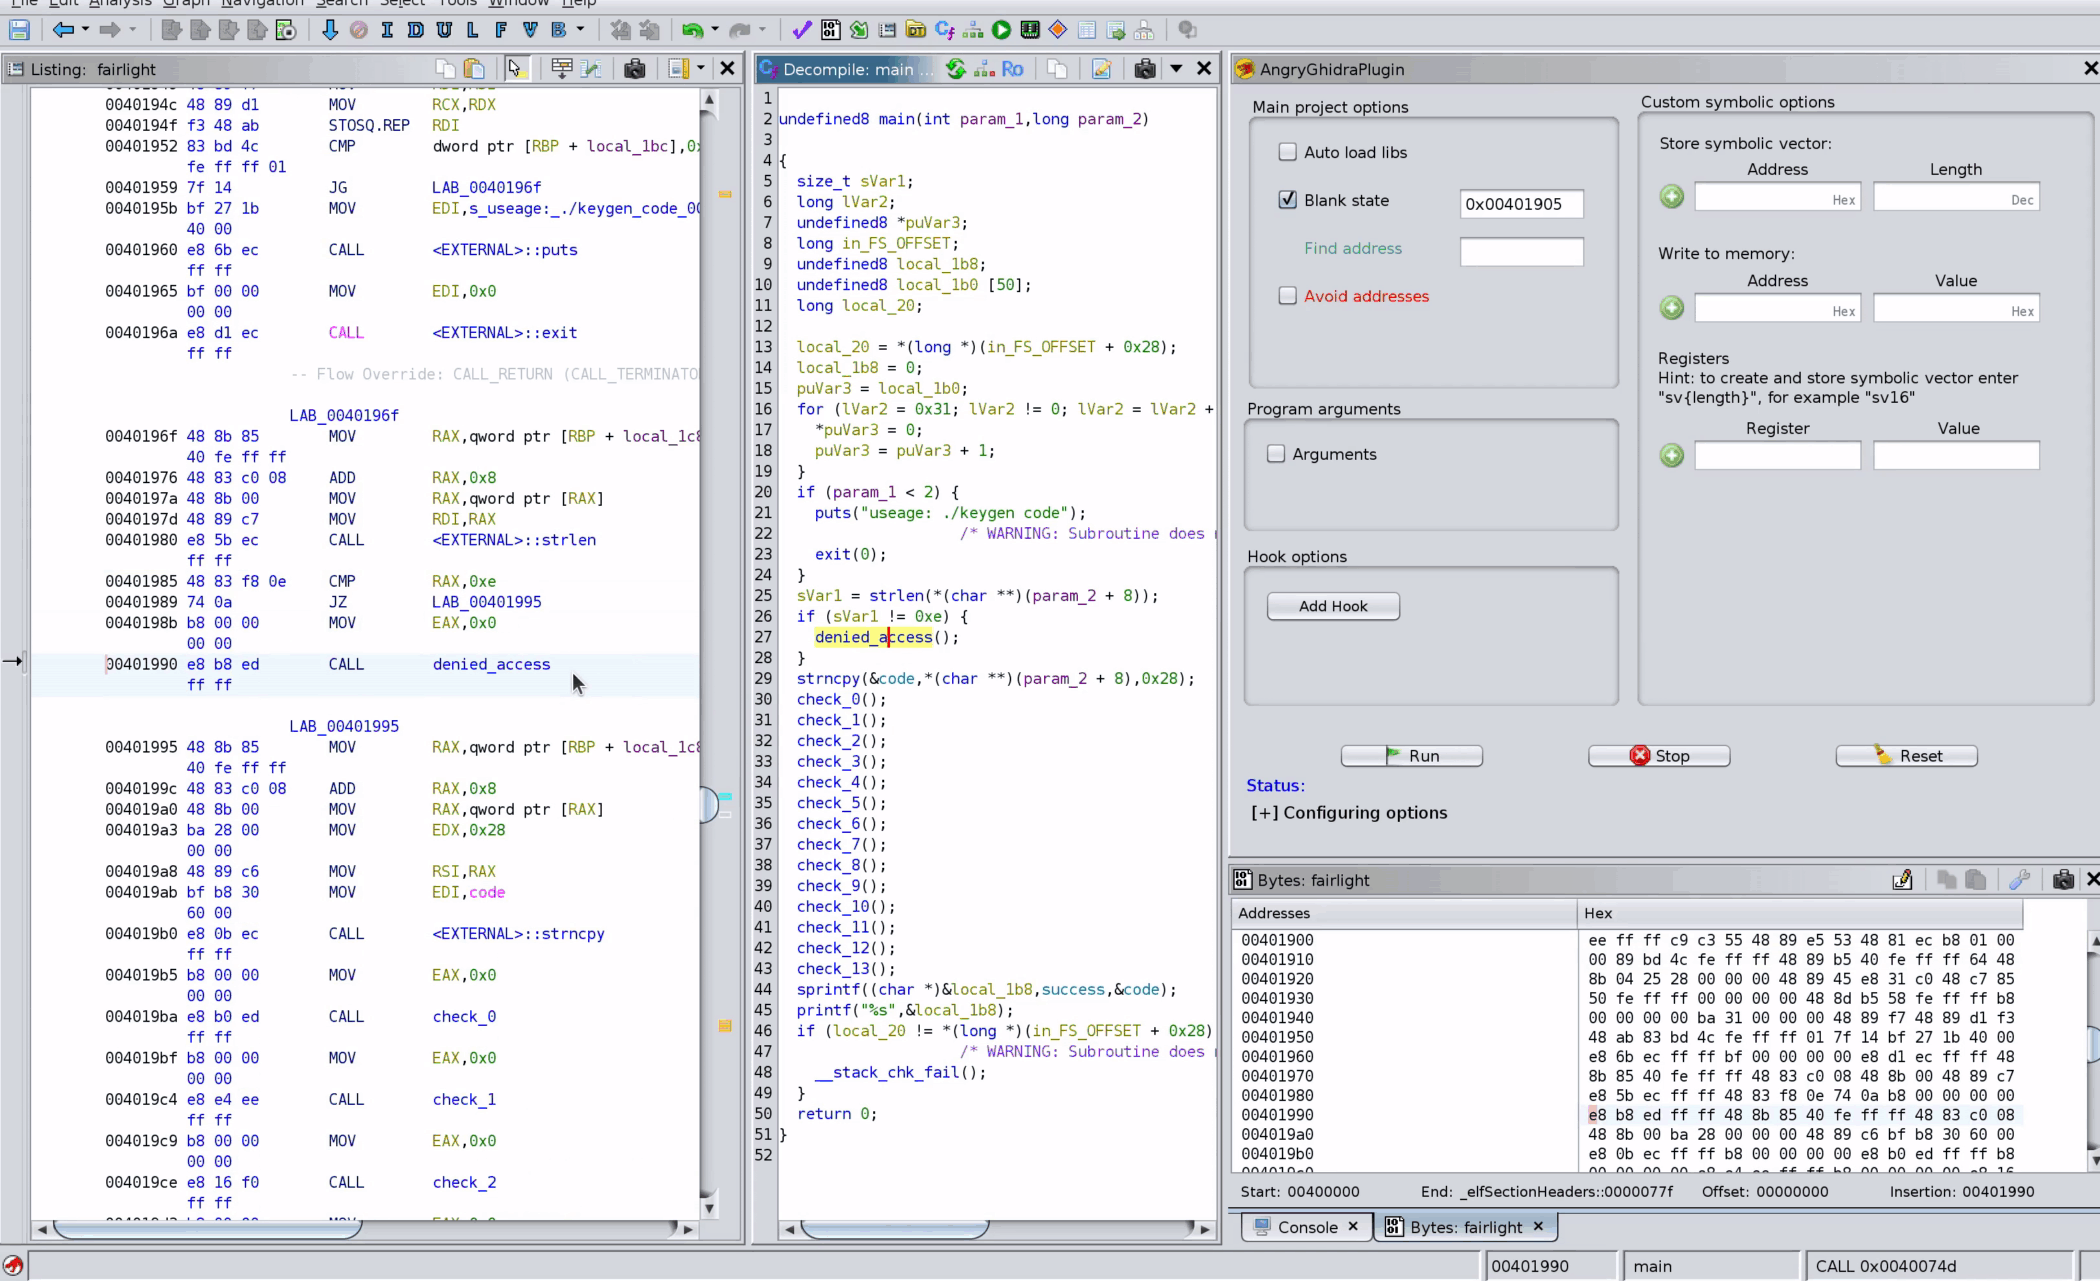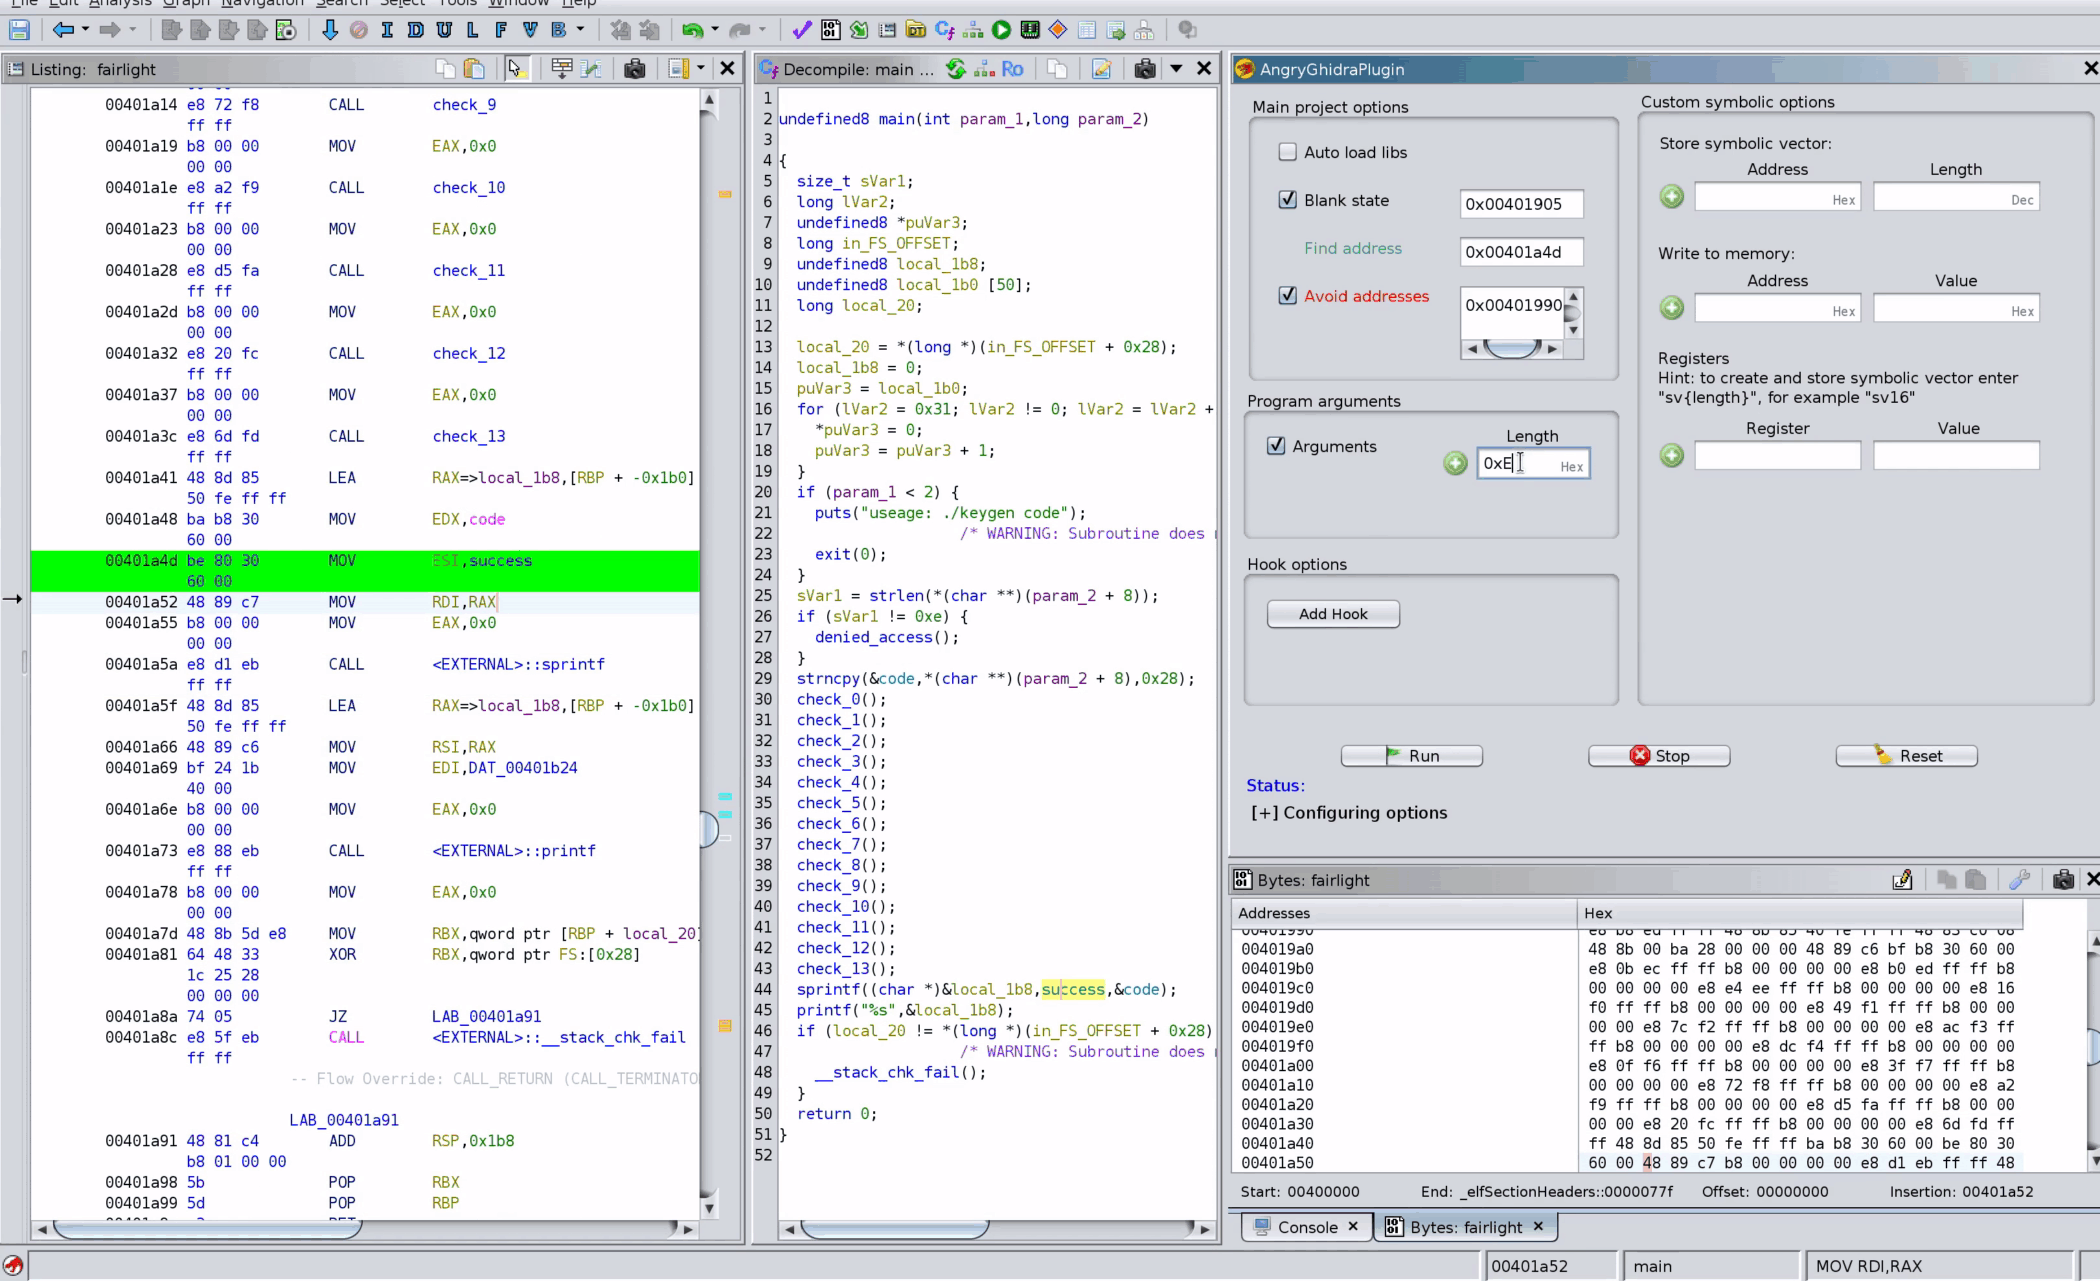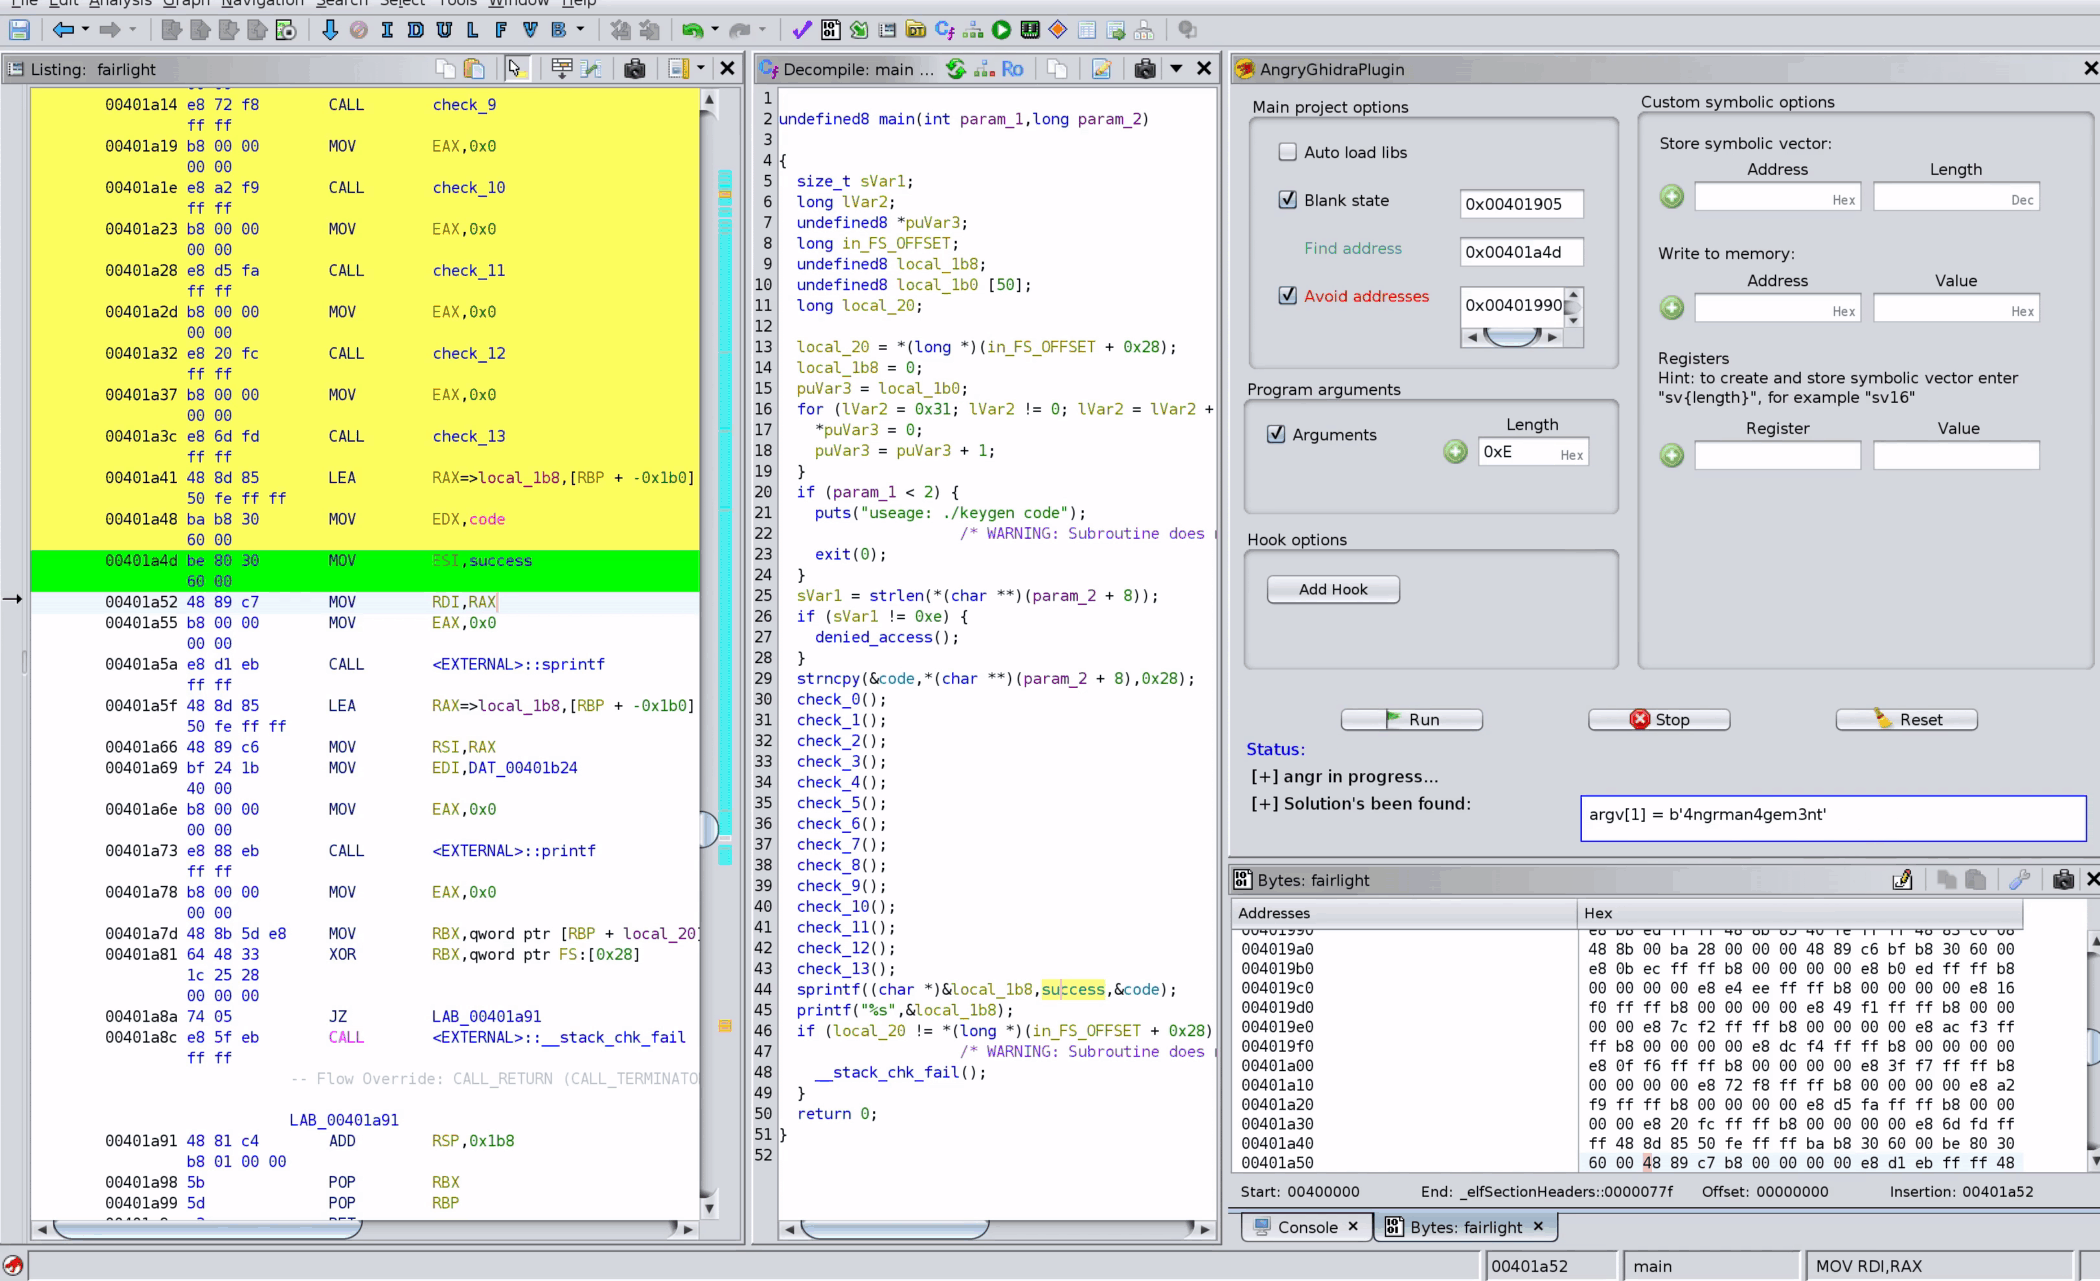
在 CodeBrowser 面板中调用 angr 符号执行的 Ghidra 扩展。
二进制 · 工具:
基于 Frida 的闭源程序模糊测试套件,本条目收录的是其进程内插桩与覆盖率采集部分。
二进制 · 工具:
HexHive 开发的静态二进制改写工具,面向 x64 与 aarch64 的 Linux ELF 二进制:将二进制转换为符号化、可重新汇编的汇编代码,从而无需源码、也不依赖启发式规则即可插入插桩。
应用 · 工具:
源自 Dexcalibur 项目的 Frida 库,借助 Frida 的 Stalker 跟踪进程的系统调用,输出类似 strace 的记录,标明调用线程、模块与偏移,解码标志位取值,并根据文件描述符还原文件路径。
应用 · 工具:
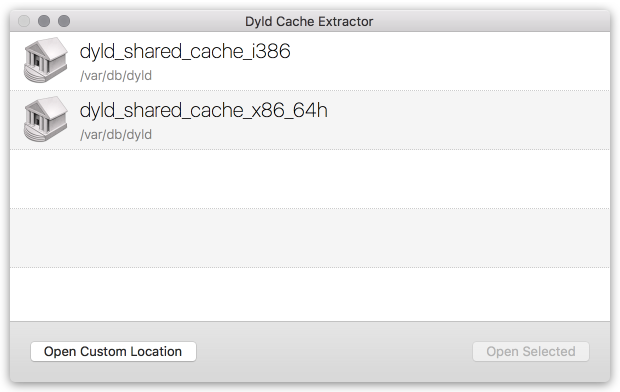
macOS 应用及命令行工具,可读取 macOS 或 iOS 的 dyld_shared_cache 文件,显示其头部、映射区和镜像列表,并将单个或全部动态库复制到指定目录。
二进制 · 工具:
Mandiant FLARE 团队已归档的 IDAPython 插件与脚本合集,用于在 IDA Pro 中分析恶意软件和原生代码。
二进制 · 工具:
二进制特征词法框架,从可执行文件中提取指令、基本块和函数,并输出可检索的 JSON 特征,用于相似度分析、威胁狩猎和签名工作。
二进制 · 工具:
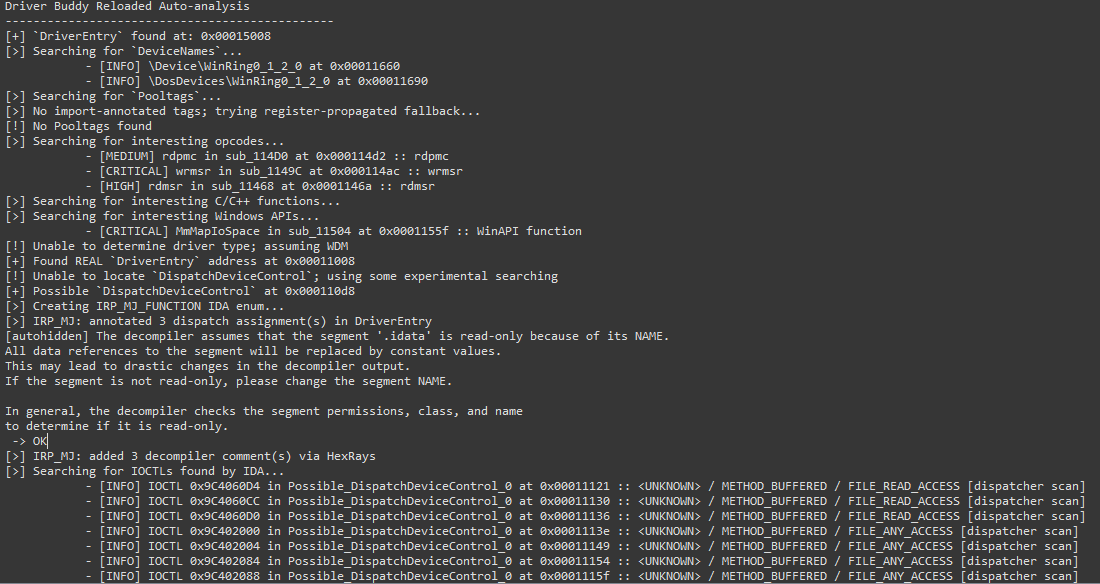
用于分诊 Windows 内核驱动的 IDA Pro Python 插件,在 NCC Group 最初的 DriverBuddy 基础上发展而来。
二进制 · 工具:
一个主要以 IDA 插件形式使用的 Python 框架,把定位符号时的手工步骤(例如查找字符串、跟随交叉引用、跳到函数起始处)写成可复用的签名。
二进制 · 工具:
PyInstaller Extractor(pyinstxtractor)的同一作者所做的分支版本,可从 PyInstaller 构建的 Linux ELF 和 Windows PE 可执行文件中提取打包的 CArchive 文件和 PYZ 模块,并输出修复了文件头的 .pyc 文件,供另行使用的字节码反编译器处理。
二进制 · 工具:
Trail of Bits 开发的 C++23 混合布尔-算术(MBA)表达式化简器。
二进制 · 工具:
针对 Obfuscator-LLVM(OLLVM)控制流平坦化的 Python 命令行去混淆工具。
二进制 · 工具:
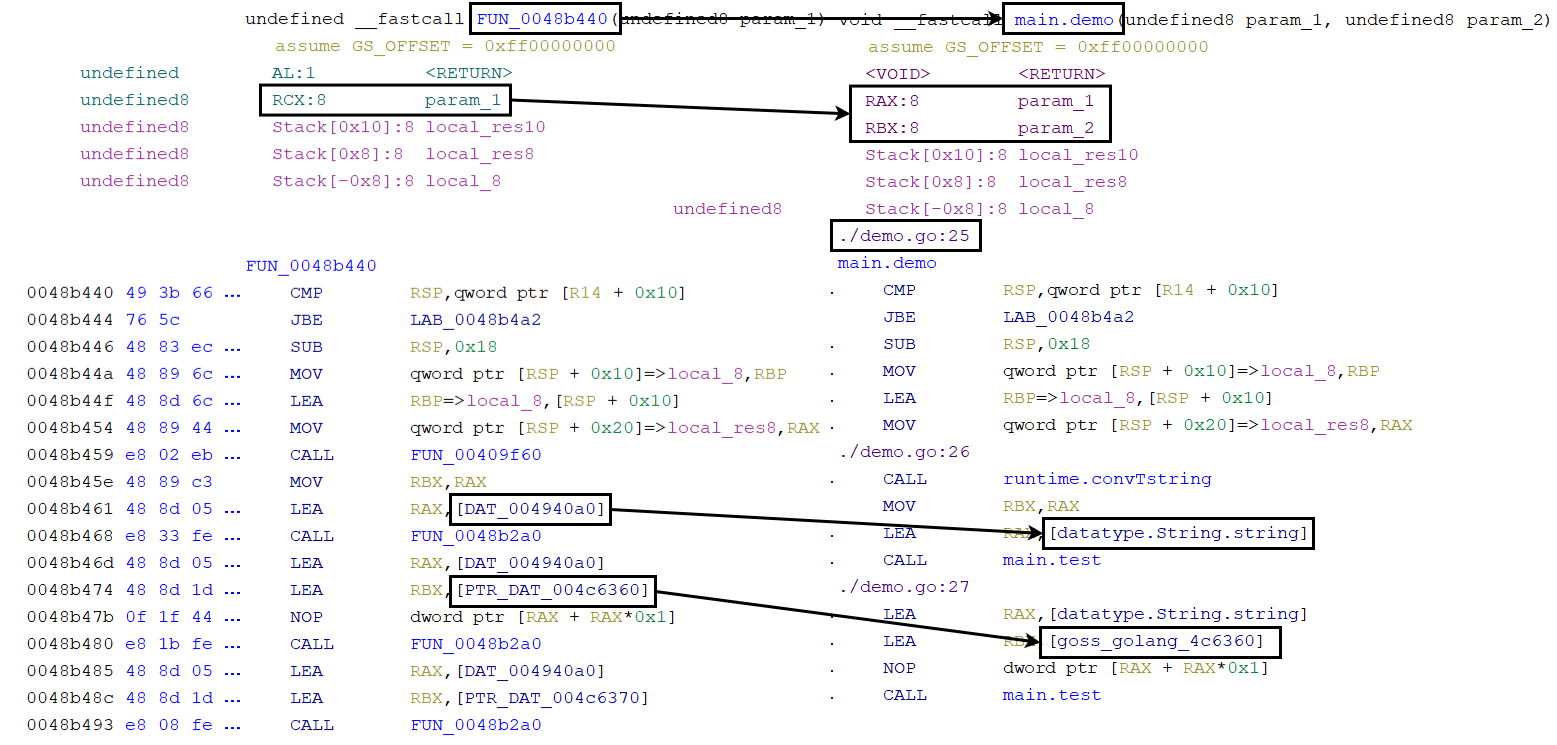
Ghidra 扩展,其 Golang Analyzer 读取 go1.6 至 go1.27 所编译 Go 二进制中的运行时头部和模块数据,用以识别 Go 版本、重命名函数、修正参数、以注释标出源文件与行号,把 Go 类型加入数据类型管理器,并标注 Go 字符串。
应用 · 工具:
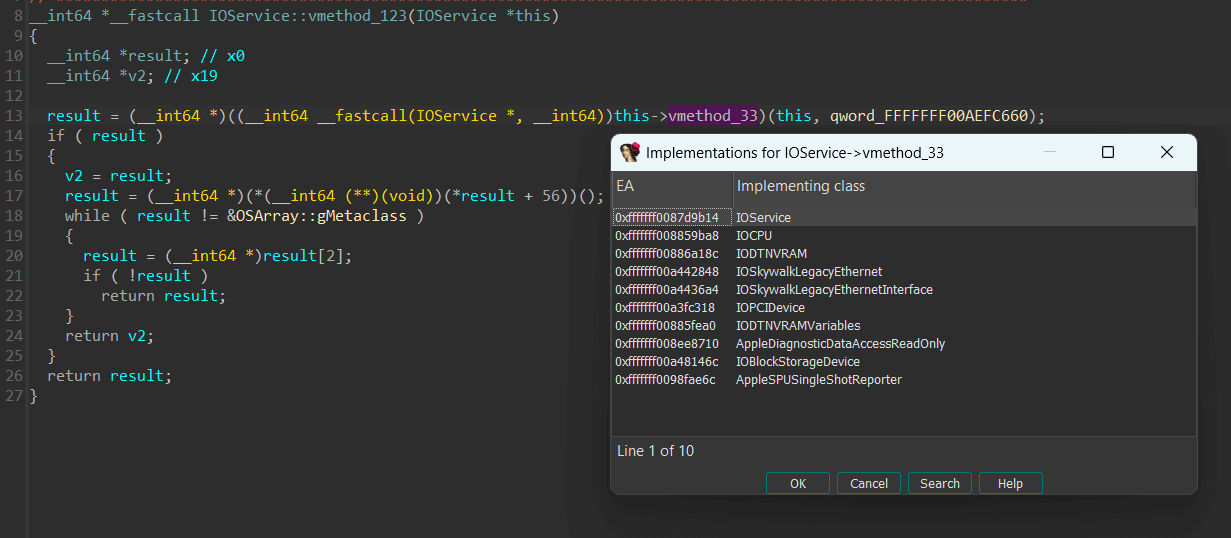
一款 IDA Pro 插件,用于清理 Hex-Rays 伪代码,并为 iOS 用户态二进制和 kernelcache 提供导航辅助,会根据所加载的文件启用相应组件。
二进制 · 工具:
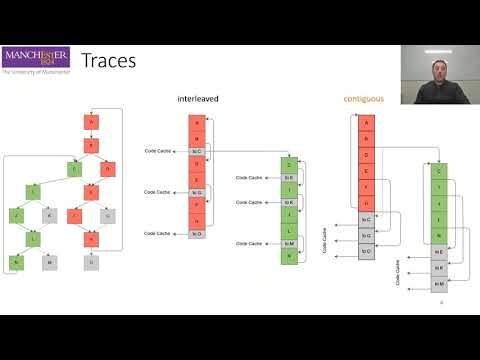
曼彻斯特大学开发的动态二进制修改框架,可在 32 位 Arm(A32/T32)、AArch64 和 RV64GC RISC-V 上运行未经修改的 Linux 用户态程序,并在执行过程中把代码翻译到代码缓存里运行。
二进制 · 工具:
一款 IDA Pro 插件,借助 C++ 运行时类型信息(RTTI)扫描 Microsoft Visual C++ 编译的二进制中的虚函数表(vftable),为找到的虚函数表命名、添加标签和注释,定义 RTTI 数据结构,并识别各类层次结构中的单继承、多继承和虚继承。
二进制 · 工具:
McGill 大学数据挖掘与安全实验室开发的服务端平台,可把大量已反汇编的二进制建立索引、存入可共享的仓库,并在其中搜索克隆的汇编函数。
应用 · 工具:
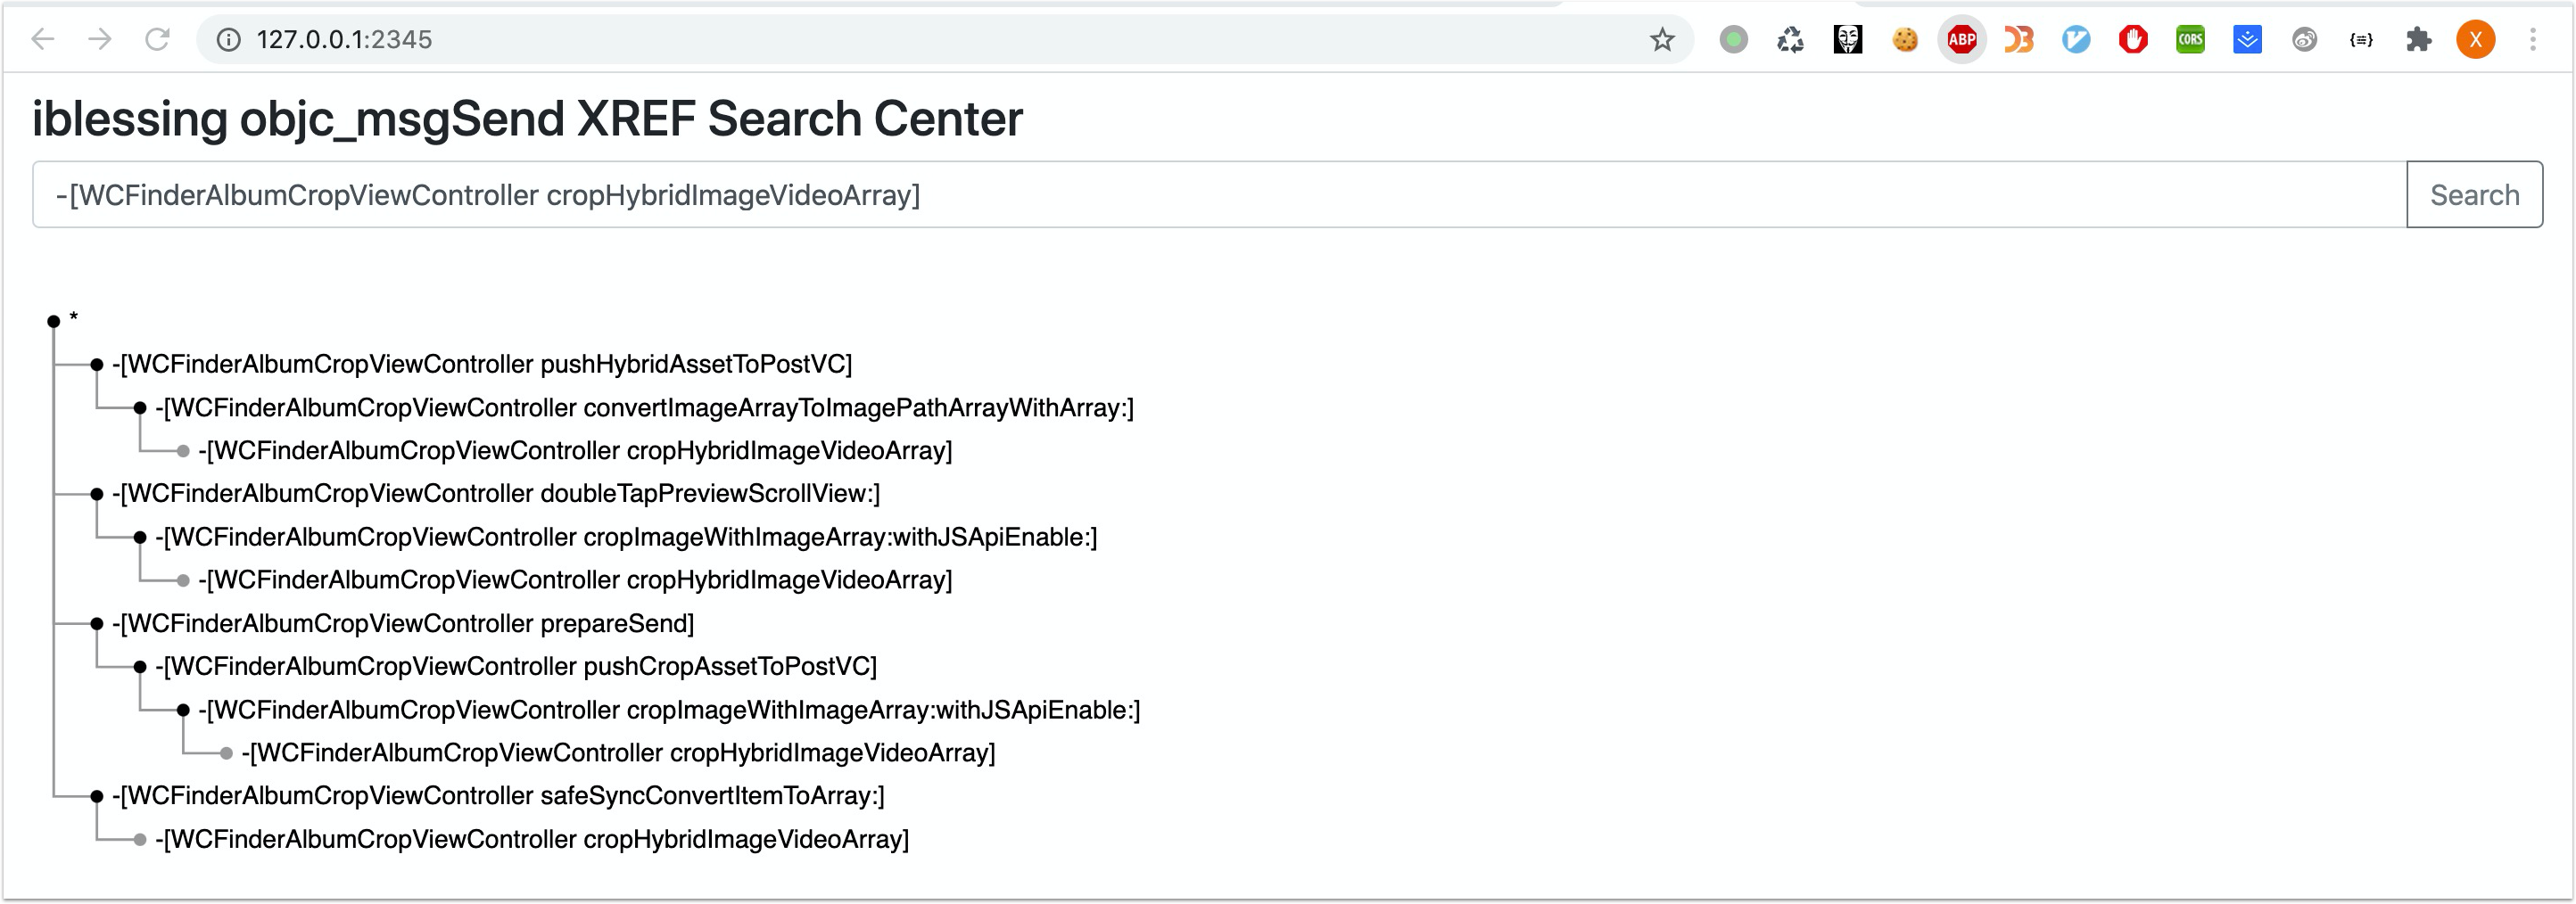
用于分析 iOS 应用和 arm64 Mach-O 二进制的工具集,基于 Capstone、Unicorn 与 Keystone 构建。
二进制 · 工具:
Denuvo 发布的研究工具,用于化简线性混合布尔-算术(MBA)表达式;这类表达式混合使用位运算和整数运算,常见于代码混淆。
二进制 · 工具:
GrammaTech 开发的二进制中间表示,用于在各类二进制工具之间传递反汇编、分析与改写结果,其定位参照 LLVM-IR 在编译器中的作用。